Firefox 134 er lansert, og oppdateringer for tidligere langsiktige støtteversjoner — 115.19.0 og 128.6.0 er blitt utgitt. Versjonen Firefox 135 har nådd beta-testing, med lansering planlagt for 4. februar.
Hovednyhetene i Firefox 134:
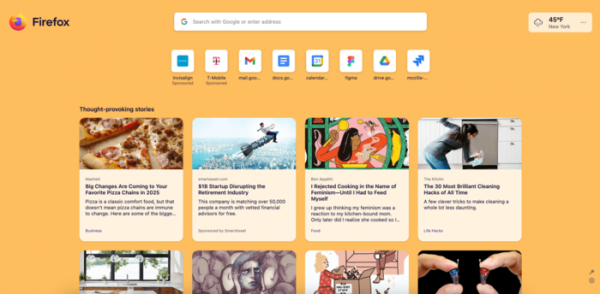
- En ny layout for siden som vises når en ny fane åpnes, er tilbudt til en del brukere. Den nye utformingen skiller seg ut med en søkefelt, en widget for værprognose og en liste med anbefalte sider. De mest besøkte og festede nettstedene vises ikke i rutenett, men i en enkelt rad. Antall kolonner med innhold velges avhengig av bredden på vinduet, noe som gjør at man kan utnytte hele skjermplassen effektivt. Den nye layouten er for tiden bare tilgjengelig for brukere i USA og Canada. For aktivering i andre land kan man skrive «newtab» i feltet på about:config-siden og legge inn sin landskode i feltet med «US, CA».

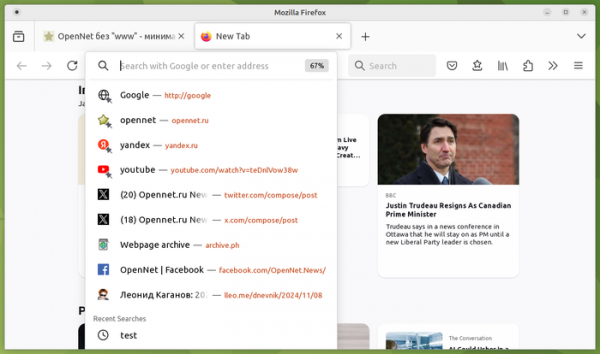
I nedtrekksmenyen som vises etter at fokus flyttes til den tomme adressefeltet, vises nå ikke bare et utvalg av anbefalte og tidligere åpne sider, men også en liste over nylig utførte søk, noe som gjør det mulig å raskt justere eller gjenta søket i en annen søkemotor. I nedtrekksmenyen finnes det også knapper for å utføre ytterligere handlinger, som for eksempel å sende siden til skriveren eller bytte til en annen fane.

- For Linux-plattformen er støtte for ekstra gester på berøringsplaten implementert (for eksempel tofingerberøring for å pause inaktiv rulling).
- For Windows-plattformen er støtte for maskinvaredekoding av video i HEVC-format (H.265) lagt til.
- Brukere i Tyskland, Østerrike, Belgia, Italia, Nederland, Spania, Sverige og Sveits får muligheten til å bruke metasesøkemotoren Ecosia, som jobber for å bevare naturen og bruker mesteparten av inntektene til å plante trær. For drift servere brukes fornybare energikilder. Søkeresultatene blir generert ved å henvende seg til søkemotorene Bing og Google.
- Det er sikret en mere præcis overholdelse af specifikationen ved bestemmelse af brugerens aktiveringsstatus. Aktiveringen signalerer begyndelsen på brugerens interaktion med siden, såsom musens bevægelse, tryk på knapper eller navigation i menuen. Efter aktivering bliver nogle Web API'er tilgængelige, for eksempel er visning af pop op-dialoger blokkeret indtil aktivering. Ændringerne vedrørende aktivering i den nye udgave gør blokeringen af pop op-dialoger mindre striks og reducerer antallet af fejlagtige advarsler om blokering.
- For elementer med absolut positionering (hvor ejendommen 'position: absolute' er angivet) er brug af CSS-egenskaberne align-self, justify-self og place-self tilladt.
- JavaScript har fået støtte til metoden RegExp.escape(), der er beregnet til at undslippe tegn i en streng, der bruges til at konstruere regulære udtryk. Strenge undsluppet på denne måde kan sikkert bruges som skabeloner i konstruktøren RegExp().
- Metoden Promise.try() er lagt til, som gjør det mulig å konvertere resultatet av hvilken som helst callback-oppkalling til en Promise for å forenkle feilhåndtering ved utførelse av funksjoner som kjøres både asynkront og synkront.
- I WebRTC for Simulcast-video ved streaming af indhold fra vinduer eller hele skærmen er der tilføjet støtte til codec VP8.
- Der er tilføjet eksperimentel støtte til HTML-attributten autocorrect og JavaScript-egenskaben HTMLElement.autocorrect, der inkluderer automatisk korrektur af tekst indtastet i inputelementer som '' og '