

Etter nesten ett års utvikling er den nye stabile versjonen av e-postserveren Postfix – 3.10.0 – nå tilgjengelig. Samtidig er det kunngjort at støtte for versjon 3.6 av Postfix, som ble utgitt tidlig i 2021, vil bli avsluttet. Prosjektkoden er skrevet i C og distribueres under lisensene EPL 2.0 (Eclipse Public License) og IPL 1.0 (IBM Public License).
Postfix er et av de få prosjektene som kombinerer høy sikkerhet, pålitelighet og ytelse, noe som er oppnådd gjennom en flerprosessarkitektur som isolerer enkeltbehandlere, samt en streng kodeformateringspolitikk og revisjon av patcher. For å beskytte mot feil ved minnehåndtering bruker prosjektet sikre alternativer for funksjoner som allokerer og frigjør minne, samt et sett med abstrakte omslagsfunksjoner for bufferhåndtering (som sjekker grenseoverskridelser og tilgang til frigitt minne), filoperasjoner, formatering av utdata, bufret inndata og manipulasjoner med strenger (inkludert muligheter for håndtering av strenger av vilkårlig størrelse og automatisk strammes tilpassning av strenger).
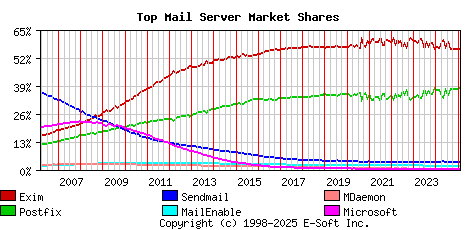
I henhold til den automatiserte undersøkelsen i februar bruker omtrent 550 000 e-post serverePostfix på 37.64% (for ett år siden 36.81%) av e-postserverne, andelen Exim er på 56.03% (for ett år siden 56.61%), Sendmail – 3.39% (3.60%), MailEnable – 1.80% (1.82%), MDaemon – 0.39% (0.40%), Microsoft Exchange – 0.19% (0.19%), OpenSMTPD – 0.10% (0.09%).
Hovudnyhende:
- Muligheten for å bruke TLS-kryptoalgoritmer som er motstandsdyktige mot kvanteangrep, er lagt til. For å bruke disse algoritmene kreves OpenSSL 3.5-biblioteket, som fortsatt er under utvikling. For valg av post-kvantealgoritmer i Postfix har de unngått å innføre en ny syntaks for TLS-grupper, og baserer seg heller på innstillingene til OpenSSL, som vil bli brukt ved konfigurasjon av parametrene «tls_eecdh_auto_curves» og «tls_ffdhe_auto_groups» med tomme verdier.
- Støtte for meldingsoverskriften «TLS-Required: no» (RFC 8689) er lagt til, noe som gjør at leveransen vil bli utført selv når det ikke er mulig å implementere den sikkerhetspolicyen for TLS som er satt. Med denne overskriften fungerer SMTP-klienten i modusen «smtp_tls_security_level = may», dvs. den kontrollerer ikke sertifikatet. serveren og kan falle tilbake til en tilkobling med overføring av data i klartekst. I den neste betydelige grenen av Postfix, planlegger vi å implementere SMTP-utvidelsen REQUIRETLS.
- Støtte for TLS-RPT (Transport Layer Security Reporting) er lagt til, noe som muliggjør sporing av feil ved levering av meldinger som oppstår når det ikke er mulig å etablere en kryptert tilkobling i henhold til bruken av DANE (DNS-basert autentisering av navngitte enheter) eller MTA-STS (MTA Strict Transport Security)-utvidelser. Eieren av e-postdomenet definerer i DNS parametere for TLS-RPT, hvoretter e-postservere vil sende rapporter med informasjon om vellykkede og mislykkede TLS-tilkoblinger til MX-serverne som betjener domenet. Implementeringen er basert på libtlsrpt-biblioteket.
- Innstillingen «smtpd_hide_client_session = yes» er lagt til for å deaktivere innsetting av informasjon om klientøkten når SMTP-serveren setter inn «Received:»-overskriften. Eksempel på en forkortet overskrift: «Received: by mail.example.com (Postfix) id postfix-queue-id for ; Day, dd Mon yyyy hh:mm:ss tz-offset (zone)».
- Muligheten for MIME-koding (RFC 2047) av navn i genererte Postfix-overskrifter «From:», som inkluderer ikke-ASCII-tegn, er lagt til. Den foreslåtte kodingsskjemaet tillater å unngå bruken av SMTPUTF8-utvidelsen (RFC 6531), som ikke støttes av alle applikasjoner. Resultatet av MIME-koding ser slik ut: '"=?charset?Q?gibberish?=:'. For å bestemme den opprinnelige kodingen av navn, er parameteren «full_name_encoding_charset» lagt til, med standardverdi satt til utf8.
- Logikken for behandling av mislykkede tilkoblinger når det i innstillingene angis «mysql:» eller «pgsql:» med kun én server, er endret. En slik server oppfattes nå som en lastbalanserer, og ved enkeltfeil sendes den gjentatte forespørselen umiddelbart, uten en forsinkelse på 60 sekunder.
- I Milter er det implementert logging av informasjon med årsaken til at meldingen settes i karantene.
- I SMTP-serveren er det sikret logging av køens identifikator eller verdien «NOQUEUE» ved avslutning av tilkoblingen på grunn av timeout, avbrudd eller overskridelse av feiltoleranse. Rengjøringsprosessen logger da «queueid: canceled» for meldinger med en transaksjon som er startet, men ikke fullført.
- I Dovecot SASL-klienten viser loggen meldinger om «Invalid authentication mechanism» nå den autentiseringsmekanismen som ikke kunne brukes.
- På grunn av endringen i den interne protokollen som brukes i leveringsagenten, kreves det en omstart med kommandoen «postfix reload» eller kommandoene «postfix stop» og «postfix start» etter oppdatering av Postfix-versjonen. Ellers vil det vises en advarsel i loggen «unexpected attribute smtputf8 from xxx socket (expecting: sendopts)».
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish