

Forskere fra Universitetet i Toronto har presentert den første Rowhammer-angrepsklassen som brukes til å fordreie innholdet i videominne. Muligheten for et angrep som kan forårsake substitusjon av opptil 8 biter med data, ble demonstrert på det diskrete GPU NVIDIA A6000 med GDDR6 videominne. Som et praktisk eksempel ble det vist hvordan en slik fordreining kan brukes til å påvirke utførelsen av maskinlæringsmodeller, med en betydelig reduksjon i nøyaktigheten av resultatene de gir (fra 80 % til 0.1 %) ved å endre verdien av bare én bit.
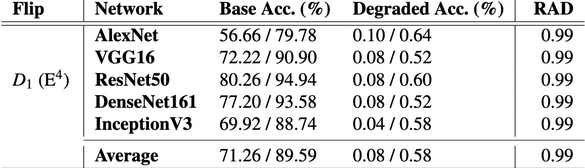
Frem til nå har det vært vanskelig å skape Rowhammer-angrep mot videominne på grunn av kompleksiteten med å bestemme den fysiske layouten av minnet i GDDR-brikker, samt de store forsinkelsene ved tilgang til minnet (fire ganger tregere) og høyere oppdateringsfrekvens av minnet. I tillegg har bruken av proprietære beskyttelsesmekanismer mot manipulasjoner, som fører til tidlig tap av lading, i GDDR-brikker vanskeliggjort forskningen, noe som har krevd oppsett av spesielle maskinvare teststasjoner basert på FPGA.
For å studere videominne har forskerne utviklet en ny teknikk for reversering av GDDR DRAM, og i angrepet ble det benyttet optimeringer for minnetilgang som brukes for parallell beregning, og disse ble brukt som intensitetsforsterkere for tilgang til individuelle celler. For å utføre angrepet på NVIDIA GPU ble det brukt lavnivå CUDA-kode.
I brukerens CUDA-kode gjøres det ikke henvisning til fysiske minneadresser, men i NVIDIA-driveren ble den virtuelle hukommelsen reflektert i samme fysiske minne, som forskerne utnyttet for å beregne offset for virtuell hukommelse og bestemme banklayouten for minnet. Gjenkjennelsen av henvisninger til forskjellige minnebiler ble gjort ved å analysere forsinkelsene, som var forskjellige ved tilgang til én eller flere minnebiler.
I systemer som deler GPU, som servere For performing machine learning models, the attack allows one user to alter the contents of the video memory with data from another user. As a protective measure, NVIDIA recommends enabling Error Correction Codes (ECC, Error Correction Codes) using the command “nvidia-smi -e 1” or utilizing graphics card series that support OD-ECC (On-Die ECC), such as GeForce RTX 50, RTX PRO, GB200, B200, B100, H100, H200, H20, and GH200.
According to researchers, enabling ECC on systems with GPU A6000 leads to a decrease in the performance of machine learning models by about 10% and a reduction in memory volume by 6.25%. The toolkit for carrying out the attack and performing low-level reverse engineering of video memory layout on systems with NVIDIA GPU has been published on GitHub.
RowHammer-angrepet lar deg forvrenge innholdet i individuelle DRAM-minnebiter ved å utføre kontinuerlig lesing av data fra naboceller. Siden DRAM-minnet er en todimensjonal matrise av celler, der hver celle består av en kondensator og en transistor, fører kontinuerlig lesing av samme minneområde til spenningsfluktuasjoner og anomalier som forårsaker et lite ladetap i naboceller. Hvis leseintensiteten er høy, kan en nabocelle miste tilstrekkelig mengde ladning, og den påfølgende regenereringssyklusen kan ikke gjenopprette dens opprinnelige tilstand, noe som resulterer i at verdiene lagret i cellen endres.
The Rowhammer attack method was proposed in 2014, after which a game of 'cat and mouse' began between security researchers and hardware manufacturers—memory chip makers attempted to block the vulnerability while researchers found new ways to bypass it. For instance, to protect against RowHammer, chip manufacturers added the TRR (Target Row Refresh) mechanism, but it turned out that it only blocks the distortion of cells in specific cases and does not protect against all possible attack variants. Attack methods have been developed for DDR3, DDR4, and DDR5 chips on systems with Intel, AMD, and ARM processors. Additionally, ways to bypass ECC error correction were discovered, and options for executing attacks over the network and via JavaScript code execution in the browser were proposed.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish