

Google har utgitt en ny versjon av nettleseren Chrome 141. Samtidig er det en stabil utgivelse av det åpne prosjektet Chromium, som inngår i grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium ved å bruke Googles logoer, ha et system for å sende varsler ved krasj, moduler for avspilling av kopi-beskyttet videoinnhold (DRM), et system for automatisk oppdatering, konstant aktivering av Sandbox-isolasjon, levering av nøkler til Google API, og overføring av RLZ-parametere ved søk. For de som trenger mer tid til oppdateringer, støttes det separat en versjon som kalles Extended Stable, med støtte av åtte uker. Neste utgivelse av Chrome 142 er planlagt til 28. oktober.
Hovedendringer i Chrome 141:
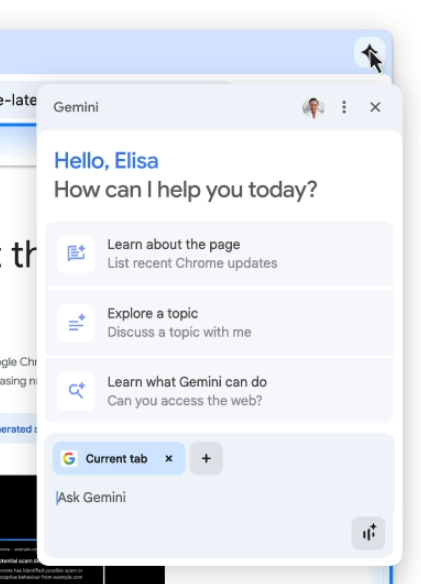
- For en del brukere er den integrerte chatboten Gemini aktivert i nettleseren, som kan forklare innholdet på den viste siden og svare på relaterte spørsmål uten å bytte fane. For å aktivere Gemini, er det lagt til en knapp i det øverste høyre hjørnet av skjermen; når den trykkes, vises en dialog der man kan stille spørsmål på naturlig språk og velge faner hvis innhold AI-en skal ta hensyn til ved å danne svar. Det støttes tekst- og talekommunikasjon med boten. Muligheten er tilgjengelig for brukere i USA som har tilgang til Gemini-applikasjonen og bruker plattformer som macOS, iOS og Windows.

- Det er innført beskyttelse mot tilgang til lokal system (loopback, 127.0.0.0/8) eller interne nettverk (192.168.0.0/16, 10.0.0.0/8 osv.) ved interaksjon med offentlige nettsteder. Når man prøver å laste inn interne ressurser, vil nettleseren nå vise en dialog som ber om bekreftelse på operasjonen. Tilgang til interne ressurser brukes av ondsinnede aktører for å gjennomføre CSRF-angrep mot rutere, tilgangspunkt, skrivere, bedrifts web-grensesnitt og andre enheter og tjenester som bare aksepterer forespørsel fra lokalnettverket. I tillegg kan skanning av interne ressurser brukes til indirekte identifisering eller innsamling av informasjon om det lokale nettverket.
- Overgangen til en mer granulerte prosessisoleringsmodell er begynt — «Origin Isolation», der hver innholdsopprinnelse (origin — kombinasjon av protokoll, domenet og port, for eksempel «https://foo.example.com»), isoleres i en egen renderingprosess. Siden økt fragmentering av isolasjon kan føre til høyere minneforbruk og økt belastning på CPU, aktiveres den nye isolasjonsmodusen bare på systemer med mer enn 4 GB RAM. På lavytelsessystemer vil den gamle metoden for isolasjon fortsatt bli brukt, der alle ulike innholdskilder relatert til ett nettsted (for eksempel foo.example.com og bar.example.com) isoleres i en egen prosess. Muligheten er for øyeblikket aktivert for en del brukere, og dekningen vil gradvis øke.
- Bruken av «Same Origin»-politikk for API-en Storage Access API er aktiverte. Kallet «document.requestStorageAccess()» fra kode som er lastet inn via en iframe fra et annet nettsted, vil som standard nå bare dekke nettstedet som denne iframen ble lastet inn fra, og ikke nettstedet der iframen er plassert.
- Heuristikk er lagt til for å oppdage klientbasert avlytting eller omdirigering til eksterne nettsteder for søk som skrivs inn i adressefeltet eller på siden som vises når en ny fane åpnes. Denne typen avlytting brukes av enkelte skadelige tillegg. Sjekken skjer ved å sammenligne brukerskrivne søk med fremkomsten av resultatsiden. Ved oppdagelse av endringer i Safe Browsing-modus sendes data til server Google sendes telemetri for en mer detaljert analyse som tar hensyn til telemetri fra forskjellige brukere.
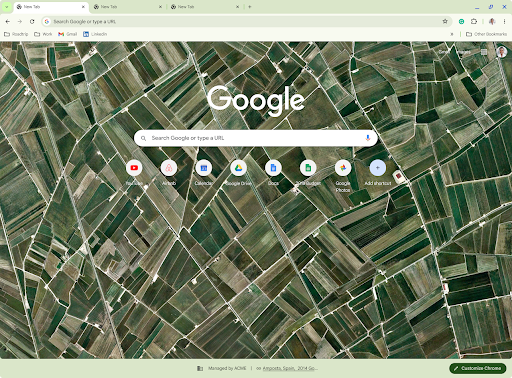
- På siden for å åpne en ny fane i den nedre delen av panelet, hvor informasjon om tillegg som påvirker innholdet på siden for den nye fanen vises, er det sikret at detaljer om drift på enheten som er underlagt sentralisert styring blir vist.

- På systemer med brukerprofiler knyttet til tredjeparts autentiseringstjenester, er det implementert mulighet for å utføre eksterne administrasjonskommandoer, for eksempel for å tømme cache eller informasjonskapsler.
- I API IndexedDB er det implementert en metode kalt getAllRecords(), som gjør det mulig å hente alle poster fra objektlagring (IDBObjectStore) og indeksen (IDBIndex). getAllRecords() kombinerer funksjonaliteten til metodene getAllKeys() og getAll() for å hente både primærnøkler og tilknyttede verdier. I metodene getAll() og getAllKeys() er det lagt til en parameter kalt «direction» for å fastslå retningen for datainnhentingen, noe som gjør det mulig å akselerere spesifikke leseoperasjoner sammenlignet med å bruke kursorkontroll.
- Det er lagt til et API kalt «WebRTC Encoded Transform» for behandling av kodede multimediedata som overføres via RTCPeerConnection.
- Støtte for attributtene «width» og «height» er lagt til for innkapslede elementer , hvis størrelse kan styres gjennom CSS eller SVG-markup.
- Forbedringer er gjort i verktøyene for webutviklere. En eksperimentell MCP (Model Context Protocol) server er lagt til, som gjør det mulig å interagere med funksjonene i Chrome DevTools fra eksterne AI-assistenter.
Informasjon om løste sårbarheter i kunngjøringen og endringsloggen var ikke tilgjengelig da nyheten ble skrevet.
Oppdatering: Dagen etter utgivelsen ble informasjon om løste sårbarheter offentliggjort. I Chrome 141 er 21 sårbarheter blitt eliminert. Mange av sårbarhetene ble identifisert gjennom automatisert testing ved hjelp av verktøy som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Ingen kritiske problemer som lar en omgå alle beskyttelseslag i nettleseren og kjøre kode i systemet utenfor sandbox-miljøet, er blitt oppdaget. I forbindelse med belønningsprogrammet for å avdekke sårbarheter har Google utbetalt 12 premier med en totalverdi av 50 000 dollar for denne utgivelsen (en premie på $25 000, $5 000, $4 000 og $2 000, fire premier på $3 000 og to på $1 000). Størrelsen på en enkelt belønning er ennå ikke bestemt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish