

Lansering av nettleseren Firefox 147 har funnet sted, og oppdateringer av tidligere versjoner med langtidsstøtte — 140.7.0 og 115.32.0 — er dannet. Versjonen Firefox 148 har gått inn i beta-testingsfasen, med lansering planlagt til 24. februar.
Hovednyhetene i Firefox 147 (1, 2, 3):
- Støtte for spesifikasjonen Freedesktop.org XDG Base Directory er lagt til, som gir muligheten til å bruke katalogen «~/.config/mozilla» for lagring av profiler, tillegg, innstillinger og interne databaser. Støtten for lagring av data i den gamle katalogen «~/.mozilla» er fortsatt tilgjengelig som et alternativ, aktivert ved oppstart med miljøvariabelen «MOZ_LEGACY_HOME=1».
- Støtte for mekanismen «Compression Dictionary Transport» (RFC 9842) er lagt til, som gjør det mulig å redusere størrelsen på dataene som overføres mellom klienten og serveren, ved å bruke komprimeringsalgoritmene Zstandard (Content-Encoding: dcz) og Brotli (Content-Encoding: dcb) i kombinasjon med komprimering av standardkonstruksjoner ved hjelp av ordbøker. To bruksalternativer for Compression Dictionary Transport er tilgjengelige — komprimering av innhold basert på ordbøker sendt fra serveren, og bruk av tidligere overført innhold som ordbok for å komprimere en ny versjon (delta-komprimering, der kun endringer sammenlignet med den eksisterende versjonen overføres).
For eksempel, når «GET /index.html» forespørres, kan serveren sende informasjon om tilgjengeligheten av en ordbok ved å returnere stien til den i headeren ‘Link: ; rel=»compression-dictionary»‘. Når klienten laster ned ordboken «…/dict», vil serveren gi informasjon om dens bruk for HTML-filer, og sette headeren ‘Use-As-Dictionary: match=»/*html»‘. Ved neste forespørsel om en html-ressurs, som «GET /index2.html», vil klienten indikere informasjon om at den har ordboken via headeren ‘Available-Dictionary: hash_orrdbok»‘. Hvis serveren har en ordbok med den aktuelle hash-verdien, vil den returnere innholdet i index2.html, komprimert med den ordboken.
For delta-komprimering av forskjellige versjoner av JavaScript-filer kan serveren ved forespørselen «GET /app.v1.js» sette headeren ‘Use-As-Dictionary: match=»/app*js»‘, som informerer om at det returnerte innholdet videre kan brukes som ordbok for stier «/app*js». Ved neste forespørsel om en fil som samsvarer med dette mønsteret, som «GET /app.v2.js», vil klienten sende hash-verdien til den eksisterende ordboken via headeren «Available-Dictionary:», og serveren vil returnere bare endringene mellom filene app.v1.js og app.v2.js.
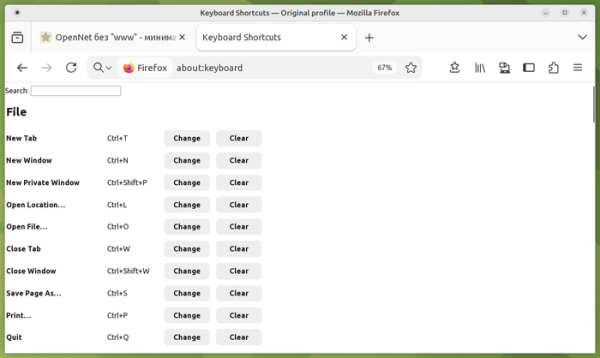
- Den nyeste side about:keyboard er lagt til for å tilpasse hurtigtaster og omdefinere eksisterende snarveier, for eksempel for å lage mer intuitive alternativer eller unngå konflikter med andre programmer.

- Videoavspilling er optimalisert ved hjelp av maskinvareakselerasjon for dekoding på AMD GPU. På systemer med AMD GPU blir nå maskinvare-dekodet video spilt av uten ekstra datakopiering (zero-copy-modus), som tidligere ble implementert for systemer med Intel- og NVIDIA-GPU.
- For versjon 5 er implementeringen av Safe Browsing-protokollen oppdatert, som brukes til å sjekke URL-er for å identifisere usikre ressurser (phishing-nettsider, sider med skadelig programvare osv.), levert av Google. Den nye versjonen av protokollen tillater nedlasting av blokklister for bruk på lokale systemer (en database med SHA256-hash-prefikser for problematiske URL-er), som nå brukes i Firefox.
- Det er lagt til et alternativ for automatisk å fortsette videoavspilling i bilde-i-bilde-modus når fanen byttes.
- I modus for forbedret beskyttelse mot sporing (ETP, Enhanced Tracking Protection => Strict) er det som standard aktivert anvendelse av LNA-spesifikasjonen (Local Network Access) for å begrense forespørslene til lokale systemer (loopback, 127.0.0.0/8) eller interne nettverk (192.168.0.0/16, 10.0.0.0/8 osv.) ved interaksjon med offentlige nettsteder. Tilgang til interne ressurser brukes av angripere for å utføre CSRF-angrep på rutere, tilgangspunkter, skrivere, bedriftens web-grensesnitt og andre enheter og tjenester som kun tar imot forespørsel fra lokalt nettverk. I tillegg kan skanning av interne ressurser brukes til indirekte identifisering eller innsamling av informasjon om det lokale nettverket.
- I Linux-systemer med GNOME og komposittserveren Mutter er problemet med uklart innhold ved bruk av desimal skalering løst.
- På Apple-datamaskiner med Apple Silicon-brikker og macOS er støtten for API WebGPU aktivert.
- Prioriteringene for språkvalg i HTTP-headeren Accept-Language (q-parametre) er synkronisert med verdiene som tilbys av andre nettlesere, noe som har løst noen portabilitetsproblemer. For eksempel, for det andre språket settes nå prioriteten til q=0.9 i stedet for q=0.5, og for hvert påfølgende språk reduseres prioriteten med 0.1.
- ICU-biblioteket er oppdatert til versjon 78 med støtte for Unicode 17 og oppdatering av lokaldata.
- Bruk av ESM (ECMAScript-moduler) i Service Workers er nå tillatt, med import og eksport via uttrykkene import og export.
- Støtte for CSS Module Scripts-spesifikasjonen er lagt til, som gjør det mulig å bruke JavaScript-modulsystemet for import av CSS-ressurser. For eksempel: import styles from "./styles.css" with { type: "css" };
- I pseudo-elementet «::marker», som tillater tilpasning av tall og punkt for opplisting i
- og
- , er det nå tillatt å bruke CSS-egenskapene «counter-*» og «quotes».
- Brotli-komprimeringsformatet er nå støttet i API-ene CompressionStream og DecompressionStream.
- I API-en View Transitions, som brukes for å lage animasjonseffekter når man bytter mellom forskjellige DOM-tilstander, er det lagt til en egenskap «type» som inneholder et array med overgangstyper. Det er også lagt til en tilsvarende CSS-velger «:active-view-transition-type» og en egenskap document.activeViewTransition som returnerer en instans av det aktive ViewTransition-objektet for dokumentet.
- Et sett med CSS-egenskaper for å kontrollere visningen av elementer knyttet til plasseringen av andre elementer (CSS Anchor Positioning) uten bruk av JavaScript er nå inkludert, for eksempel for å feste til elementer for pop-up-vinduer (popover) som dukker opp liknende som verktøytips.
- Spesifikasjonen «Storage Access Headers», som definerer forespørsel-headeren «Sec-Fetch-Storage-Access» og svare-headeren «Activate-Storage-Access» for å få tilgang til tredjeparts informasjonskapsler uten å kalle metoden document.requestStorageAccess(), er implementert. Serveren kan be om tilgang til informasjonskapsler via headeren «Activate-Storage-Access», og denne vil bli sendt av klienten hvis brukeren tidligere har bekreftet å gi tilgang til informasjonskapsler gjennom API-en for Storage Access.
- I CSS-egenskapen «root-font-relative» er det lagt til støtte for relative måleenheter rcap, rch, rex og ric.
- API Navigation har blitt implementert, som gjør det mulig for web-applikasjoner å fange opp navigasjonsoperasjoner i vinduet, initiere overganger og analysere historien til handlingene med applikasjonen. API-et gir et alternativ til egenskapene window.history og window.location, optimalisert for en-sides web-applikasjoner.
- I verktøyene for web-utviklere i panelet med CSS-regler er det lagt til støtte for redigering og tillegg av pseudo-elementvelgere. I grensesnittet for JSON-datavisning er det lagt til en knapp for import av ressursen til profileringssystemet (Firefox Profiler) for å bestemme informasjon om størrelsen. I panelet for inspeksjon av HTML-elementer og animasjoner er det sikret visning av pseudo-elementer for View Transitions. I panelet med CSS-regler har visning av reglene @position-try blitt implementert for å styre visningen av elementer knyttet til plassering av andre elementer (CSS Anchor Positioning).
- I Firefox-versjonen for Android er det lagt til beskyttelse mot angrep gjennom eksterne kanaler som Spectre, som brukes til å omgå isolasjon mellom nettsteder. Tidligere var slik beskyttelse bare tilgjengelig i desktop-versjoner.
I tillegg til nyvinninger og feilrettinger har Firefox 147 fikset 23 sårbarheter. 10 av sårbarhetene skyldes problemer med minnehåndtering, som bufferoverløp og tilgang til allerede frigjorte minneområder. Disse problemene kan potensielt føre til at skadelig kode kjøres når spesiallagde sider åpnes. 3 sårbarheter gjør det mulig å omgå sandbox-isolasjonen på grunn av feilaktig grensekontroll og heltalls overflyt i komponenten for grafikkbehandling.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish