

Firefox 151-webleseren er lansert, og det er laget oppdateringer for tidligere langsiktige støttede versjoner — 140.11.0 og 115.36.0. Firefox 152-grenen vil snart komme til betatesting, med lansering planlagt til 16. juni.
Hovednyhetene i Firefox 151 (1, 2, 3, 4):
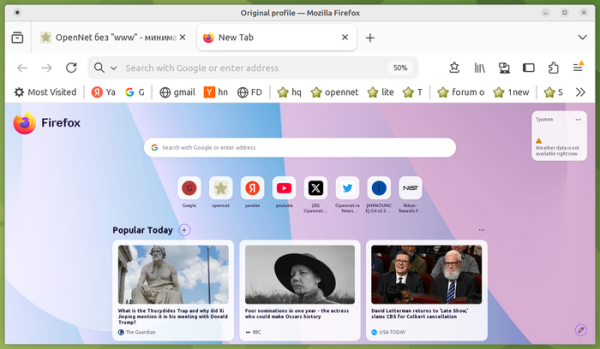
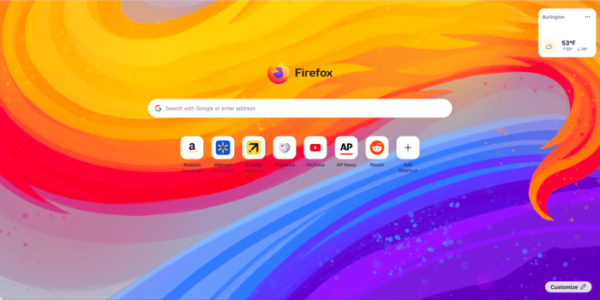
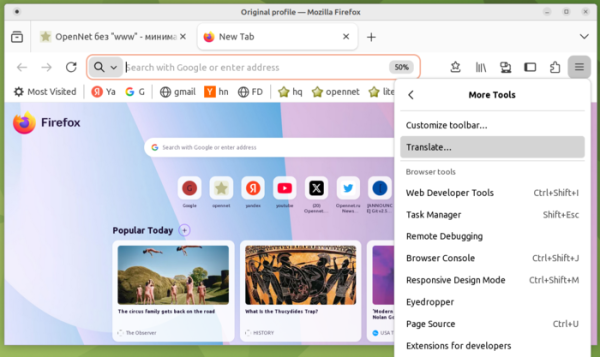
- Utformingen av siden som vises når en ny fane åpnes, er oppdatert (logoen er flyttet til sentrum, søkefeltet er flyttet ned, og det er lagt til en bakgrunnsbilde som kan endres i innstillingene). Det nye designet er optimalisert for å integrere de nye funksjonene (for eksempel, widgets og forbedret håndtering av snarveier), som forventes å bli inkludert i neste utgave.


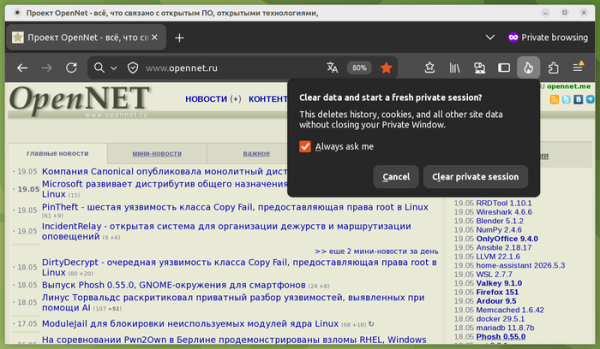
- I inkognitomodus er det introdusert en ny knapp «Avslutt privat økt» (ikon med bilde av ild til høyre for adresselinjen), som lar brukeren umiddelbart rydde alle data fra den nåværende private økten uten å lukke nettleservinduet (nettsteder som tidligere var åpnet i inkognitomodus, lukkes, og økten blir tom).
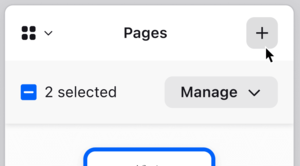
- Den innebygde PDF-viseren har fått muligheten til å slå sammen flere sider i dokumentet.

- Det innebygde grensesnittet for oversettelse fra ett språk til et annet kan nå aktiveres fra seksjonen «Flere verktøy» i hovedmenyen.

- Søkelinjen i konfigurasjonen (about:preferences) er utvidet og tar nå opp hele tilgjengelige bredde.
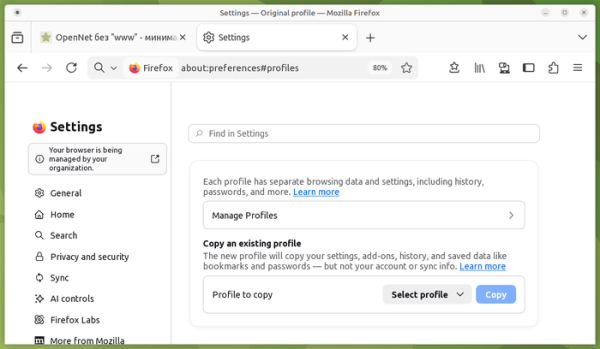
- I byggene for Linux er det nå støtte for sikkerhetskopiering av profiler, noe som lar brukeren lagre den valgte profilen i en fil, som deretter kan brukes til å gjenvinne innstillingene på et annet system. Tidligere var denne funksjonen kun tilgjengelig på Windows.
- Ved overføring av Firefox-profilkatalogen til andre deler av filsystemet eller på systemer med andre operativsystemer, er det sikret gjenoppretting av installerte tillegg og temaer.
- Beskyttelsen mot skjult brukeridentifisering (Fingerprinting Protection) er styrket, som er aktivert ved å bruke standard beskyttelse mot sporing av aktiviteter (ETP, Enhanced Tracking Protection => Standard). Det er rapportert at endringene har redusert andelen brukere som blir identifisert med typiske skjulte identifikasjonsmetoder med i gjennomsnitt 14 % (49 % for macOS) sammenlignet med den tidligere beskyttelsen.
- Det integrerte gratis VPN-tjenesten Firefox VPN har fått mulighet til å velge landet som brukes. VPN-serverTjenesten lar deg få tilgang til nettsteder ikke direkte, men gjennom mellomliggende proxy-servere i forskjellige land som skjuler brukerens IP-adresse. Det er mulig å aktivere VPN kun for utvalgte nettsteder. For å aktivere VPN er det nødvendig å registrere en konto hos Mozilla. VPN-tjenesten har en begrensing på 50 gigabyte trafikk per måned.
- Når et web-applikasjon ber om tilgang til posisjonsdata på Windows-plattformen, tas systeminnstillingene for tilgang til lignende data nå i betraktning.
- Det er lagt til muligheten for å bruke API Web Serial for å kontrollere mikrokontrollere som kobles via serielenke. For eksempel, etter bekreftelse av legitimasjonen, kan du programvare ESP-brikker, Raspberry Pi Picos, 3D-skrivere og CNC-utstyr fra web-applikasjonen. API Web Serial kan også brukes i nettlesertillegg, men ikke fra konteksten moz-extension.
- Alle brukere kan nå bruke LNA-spesifikasjonen (Local Network Access) for å begrense tilgang til lokale systemer (loopback, 127.0.0.0/8) eller interne nettverk (192.168.0.0/16, 10.0.0.0/8 osv.) når de samhandler med offentlige nettsteder. For å få tilgang til interne ressurser må brukeren gi webapplikasjonen spesielle tillatelser, ettersom denne aktiviteten kan utnyttes av angripere for å utføre CSRF-angrep på rutere, tilgangspunkter, skrivere, bedriftswebgrensesnitt og andre enheter og tjenester som kun aksepterer forespørsel fra det lokale nettverket. Videre kan skanning av interne ressurser brukes til indirekte identifikasjon eller innsamling av informasjon om nettverket. Tidligere var denne beskyttelsen kun aktivert når forsterket beskyttelse mot sporingsbevegelser (ETP, Enhanced Tracking Protection => Strict) var aktiv.
- API Fullscreen Keyboard Lock har blitt implementert, som legger til argumentet keyboardLock i metoden requestFullscreen, noe som tillater fullscreen web-applikasjoner å fange opp behandlingen av visse taster og tastatursammensetninger, for eksempel kan trykk på Esc-tasten bli fanget opp (i dette tilfellet vil du måtte holde inne Esc-tasten for å forlate fullscreen-modus).
- Renderingen av elementer med absolutt posisjonering inne i flere kolonneblokker eller ved utskrift er forbedret.
- I reglene for «@container» er det nå tillatt å oppgi flere betingelser samtidig, på samme måte som i medieforespørslene.
- Innenfor @container-regler er det tillatt å bruke funksjonen style() for å sjekke beregnede verdier av CSS-egenskapene til containeren.
- CSSContainerRule.conditions-egenskapen er lagt til, som inneholder en liste over alle betingelsene i containerforespørselen. De gamle egenskapene CSSContainerRule.containerName og CSSContainerRule.containerQuery er nå av skrottet.
- Atferden til ankerposisjonering i CSS (CSS Anchor Positioning) har blitt endret. Egenskapen position-anchor tar nå som standard verdien «normal», og når du bruker egenskapen position-area, anvendes implicitte anker automatisk. Pop-ups som bruker anchor() eller anchor-center krever nå eksplisitt spesifikasjon av egenskapen «position-anchor: auto».
- API Document Picture-in-Picture støtter nå åpning av vilkårlig HTML-innhold i «bilde-i-bilde»-modus, ikke bare video. I motsetning til når et vindu åpnes med window.open(), vises vinduene som opprettes via det nye API-et alltid over andre vinduer, forblir ikke etter at det opprinnelige vinduet er stengt, støtter ikke navigering og kan ikke eksplisitt bestemme utgangsposisjonen.
- I API Permissions er korrekt håndtering av midlertidige fullmakter gitt til nettstedet sikret.
- Muligheten for å bruke deklarativ syntaks for å definere hvordan elementene fordeles i plasser inne i Shadow DOM er nå tilgjengelig.
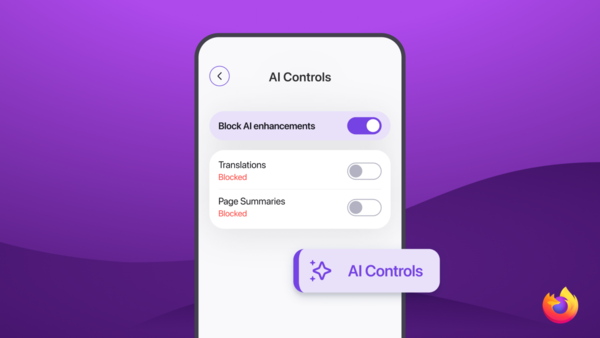
- Firefox for Android har fått støtte for raskt å bytte mellom faner ved å bruke en vertikal sveipebevegelse i panelet. En bryter for å deaktivere alle funksjoner som bruker AI har blitt lagt til, i konfigurasjonen, på samme måte som i skrivebordsversjonen, samt innstillinger for selektiv aktivering av spesifikke AI-funksjoner.

I tillegg til nyhetene og feilrettingene i Firefox 151 er det rettet opp 154 sårbarheter (65 samlet under CVE-2026-8973, 54 under CVE-2026-8974 og 7 under CVE-2026-8975). 146 sårbarheter er forårsaket av problemer med minnehåndtering, som bufferoverløp og tilgang til allerede frigjorte minneområder. Potensielt kan disse problemene føre til kjøring av ondsinnet kode når spesielt utformede sider åpnes.
I nattsammensetningene av Firefox er testingen av det redesignede grensesnittet for konfigurasjonen startet, der verktøyene for å søke etter innstillinger er utvidet, navigasjonen er forbedret, og etiketter og beskrivelser av innstillinger er oppdatert.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish