

Google har publisert en ny utgave av nettleseren Chrome 155. Samtidig er den stabile utgaven av det frie prosjektet Chromium tilgjengelig, som er grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium ved at den bruker Google-logoer, har et system for å sende varsler ved krasj, moduler for avspilling av kopibeskyttet videoinnhold (DRM), et system for automatisk oppdatering, alltid aktivert Sandbox-isolasjon, levering av nøkler til Google API og overføring av RLZ-parametere under søk. For de som trenger mer tid til oppdatering, opprettholdes en egen Extended Stable-gren som får støtte i 8 uker. Neste utgave, Chrome 156, er planlagt for 20. oktober i den nye to ukers utviklingssyklusen.
Hovedendringer i Chrome 155 (1, 2, 3, 4):
- Standard for alle brukere er funksjonen «HTTPS-First», som automatisk omdirigerer HTTP-forespørsel til HTTPS for offentlig tilgjengelige nettsteder som ikke er plassert i intranett, som 192.168.0.1/16 og 10.0.0.0/8. For å sikre at nettsteder som ikke støtter HTTPS fungerer, er det implementert en fallback til HTTP hvis forespørselen ikke kan fullføres over HTTPS etter omdirigering, eller hvis det er problemer med sertifikater. Når en nettsted åpnes via HTTP, vises en spesiell advarsel.
- Støtte for dekoding av bilder i JPEG XL-format er standard aktiverert. Implementeringen er basert på jxl-rs-biblioteket, skrevet i Rust. JPEG XL gir mulighet for filredusering på 30-50% sammenlignet med JPEG-bilder av tilsvarende kvalitet. Blant de støttede avanserte funksjonene er: HDR, animasjon, transparens, progresiv lasting, jevn forringelse av kvaliteten ved nedsettelse av bitrate, tapsfri JPEG-komprimering, støtte for opptil 4099 kanaler og et stort fargespekter.
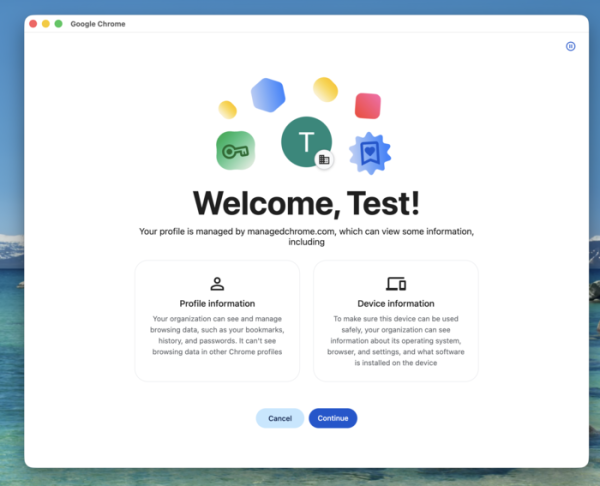
- Det visuelle oppsettet for grensesnittet for profilopprettelse er endret (funksjonaliteten er den samme). For Windows-plattformen er det lagt til et nytt trinn for introduksjon til opprettelse av profiler, som vises ved første oppstart av nettleseren (for Linux og macOS vil dette vises i Chrome 158).

- Utvidelsen har utvidet spekteret av enheter som kan interageres med via API WebHID, som gir lavnivåtilgang til HID-enheter (Human interface device, tastaturer, mus, spillkontrollere, berøringsflater) og tilrettelegger for drift uten spesifikke drivere i systemet.
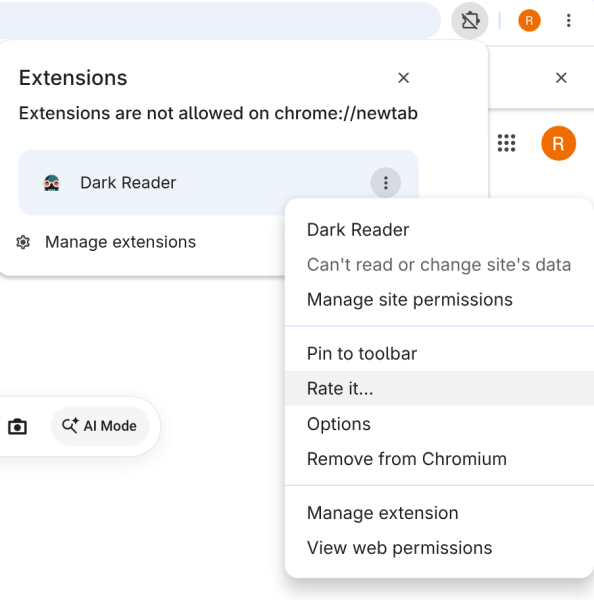
- På siden chrome://extensions i administrasjonsmenyen for tillegg er det lagt til et punkt for vurdering og skriving av anmeldelser på installerte tillegg, som leder til de tilsvarende sidene i Chrome Web Store-katalogen når det trykkes.

- Det er implementert en tillatelse media-playback-while-not-visible, som gjør det mulig å blokkere avspilling av lyd og video i innebygde iframe-er når de ikke er synlige.
- Det er lagt til CSS-egenskapen margin-trim, som fjerner marger før det første og etter det siste elementet i den overordnede beholderen.
- Det er lagt til CSS-egenskapen text-decoration-skip-spaces, som styrer visningen av dekorasjoner (understreking eller gjennomstrykning) under mellomrom i teksten.
- Den nye CSS-funksjonen symbols() er lagt til for å forenkle tilpasningen av bruken av ikke-standard markører i lister.
- API WebCrypto har fått støtte for kryptografiske algoritmer som er motstandsdyktige mot kvanteangrep – ML-KEM og ML-DSA, samt algoritmene ChaCha20-Poly1305 og X-Wing.
- I API Window Management er det lagt til nye metoder for vindusadministrasjon: maximize(), minimize() og restore() for å maksimere vinduet, minimere det eller gjenopprette det til tidligere størrelse. Det er også lagt til metoden setResizable() for å styre muligheten for manuelt å endre vindusrammen. I CSS er det lagt til medieforespørselen display-state og resizable, som gjør det mulig å fastslå om vinduet er minimert eller maksimert, og om vinduet kan endre størrelse.
- Nye innebygde farge-rom (PredefinedColorSpace) er lagt til – srgb-linear og display-p3-linear.
- Det er lagt til støtte for tekstmoduler som importeres ved hjelp av konstruksjonen ‘import … with { type: «text» }’.
I tillegg til nyhetene og feilrettingene har den nye versjonen rettet opp 247 sårbarheter. 4 av problemene er klassifisert som kritiske, noe som betyr at sårbarhetene gjør det mulig å omgå alle nivåer av nettleserbeskyttelse og kjøre kode i systemet utenfor sandbox-miljøet. Alle kritiske problemer skyldes tilgang til allerede frigitt minne (use-after-free).
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish