

Microsoft har lansert den første utgaven av prosjektet Litebox, som utvikler et sikkerhetsfokusert operativsystem, implementert som et bibliotek (Library OS). Med denne tilnærmingen integreres operativsystemtjenestene direkte inn i applikasjonen i stedet for å bruke systemanrop til en ekstern OS-kjerne. Litebox kan brukes i programmer eller kjerner som et ekstra isolasjonslag som blokkerer tilgang til overflødig funksjonalitet i kjerner eller APIer. Koden for prosjektet er skrevet i Rust og er åpen under MIT-lisens.
Litebox tilbyr et bibliotek som kan kobles til applikasjoner med et isolerende lag som utfører oversettelse av forespørselene til eksterne programmeringsgrensesnitt. Eksempler på slike eksterne grensesnitt kan være Linux-kjernen, beskyttede isolerte miljøer OP-TEE (Open Portable Trusted Execution Environment), Webassembly-miljøer eller standard RustStd-biblioteket.
Den minimale plattformen som dannes gjennom Litebox er anvendelig for kjøring av applikasjoner for Linux og Windows, inkorporerte Linux-kjeler og LVBS (Linux Virtualization Based Security). Mulige bruksområder for Litebox inkluderer å sikre kjøring av uendret Linux-programmer i Windows, isolering av Linux-applikasjoner på systemer med Linux-kjerne, kjøring av programmer over AMD SEV SNP for minne-kryptering, kjøring av OP-TEE-programmer i Linux og isolering ved bruk av LVBS-konseptet (bruk av maskinvarevirtualisering for å beskytte enkelte komponenter i Linux-kjernen, for eksempel de som brukes til autentisering av moduler og tilgangskontroll).
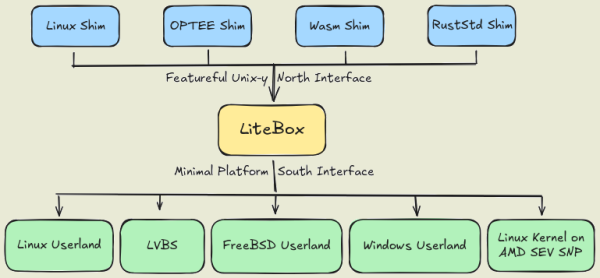
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish