

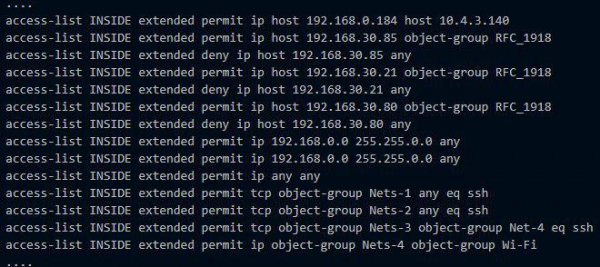
Hvis du ser på konfigurasjonen til hvilken som helst brannmur, vil du sannsynligvis se et ark med mange IP-adresser, porter, protokoller og subnett. Slik implementeres nettverkssikkerhetspolicyer klassisk for brukertilgang til ressurser. Først prøver man å opprettholde orden i konfigurasjonen, men deretter begynner ansatte å flytte fra avdeling til avdeling, servere å mangedoble seg og endre roller, og det oppstår tilgang for forskjellige prosjekter der det vanligvis ikke skal være, noe som resulterer i hundrevis av ukjente stier.
Kring visse regler, hvis man er heldig, er det skrevet kommentarer som «Ba Vasja gjøre dette» eller «Dette er en vei til DMZ». Nettverksadministratoren slutter, og alt blir helt uforståelig. Deretter bestemmer noen seg for å rydde opp i konfigurasjonen til Vasja, og SAP faller ned, fordi Vasja en gang ba om denne tilgangen for drift av SAP.
I dag vil jeg snakke om VMware NSX, som hjelper med å presist anvende nettverksinteraksjons- og sikkerhetspolicyer uten forvirring i brannmurkonfigurasjoner. Jeg vil vise hvilke nye funksjoner som har kommet i forhold til det VMware hadde tidligere på dette området.
VMware NSX er en plattform for virtualisering og sikring av nettverkstjenester. NSX tar seg av oppgaver som ruting, switching, lastbalansering, brannmur og kan mye annet spennende.
NSX er etterfølgeren til VMware sitt eget produkt vCloud Networking and Security (vCNS) og det ervervede Nicira NVP.
Fra vCNS til NSX
Tidligere hadde kunden en egen virtuell maskin vCNS vShield Edge i skyen bygget på VMware vCloud. Den fungerte som en grensegateway, hvor man kunne konfigurere mange nettverksfunksjoner: NAT, DHCP, brannmur, VPN, lastbalanserer osv. vShield Edge begrenset interaksjonen mellom den virtuelle maskinen og omverdenen i henhold til reglene fastsatt i brannmuren og NAT. Inne i nettverket kommuniserte de virtuelle maskinene fritt seg imellom innenfor subnettene. Hvis man virkelig ønsker å skille og kontrollere trafikken, kan man opprette et eget nettverk for forskjellige deler av applikasjoner (forskjellige virtuelle maskiner) og angi tilsvarende regler i brannmuren for deres nettverksinteraksjon. Men dette er tidkrevende, komplisert og uinteressant, spesielt når du har flere titalls virtuelle maskiner.
I NSX har VMware implementert konseptet mikrosegregering ved hjelp av en distribuert brannmur (distributed firewall) som er integrert i hypervisorens kjerne. Sikkerhetspolicyer og nettverksinteraksjoner kan defineres ikke bare for IP- og MAC-adresser, men også for andre objekter som virtuelle maskiner og applikasjoner. Hvis NSX er distribuert innen en organisasjon, kan objekter som bruker eller grupper av brukere fra Active Directory også bli inkludert. Hver slik enhet blir til en mikrosegregering innen sitt sikkerhetskontur, i den nødvendige undernett, med sin egen koselige DMZ :).
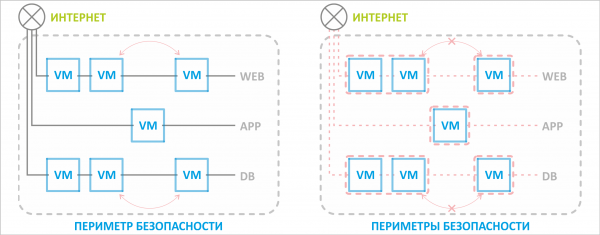
Tidligere var det kun én sikkerhetsperimeter for hele ressursbassenget, beskyttet av en grensesnittbryter, men med NSX kan man isolere et enkelt virtuelt maskin fra unødvendige interaksjoner selv innenfor ett nettverk.
Sikkerhetspolicyer og nettverksinteraksjoner tilpasser seg når et objekt flytter til et annet nettverk. For eksempel, hvis vi flytter en database-maskin til et annet nettverkssegment eller til og med en annen tilknyttet virtuell datacenter, vil reglene som er angitt for denne virtuelle maskinen fortsatt gjelde uavhengig av dens nye beliggenhet. Applikasjonsserveren vil fortsatt kunne samhandle med databasen.
Den gamle grensesnittsgatewayen vCNS vShield Edge har blitt erstattet med NSX Edge. Den har hele dets funksjonalitet pluss flere nye nyttige funksjoner. Om disse vil bli det neste emnet.
Hva er nytt med NSX Edge?
Funksjonaliteten til NSX Edge avhenger av av NSX. Det finnes fem utgaver: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Alt nytt og interessant kan kun ses fra og med Advanced. Inkludert det nye grensesnittet, som før den fullstendige overgangen til vCloud på HTML5 (VMware lover sommeren 2019) vil åpnes i en ny fane.
Brannmur. Som objekter som reglene skal gjelde for, kan man velge IP-adresser, nettverk, gateway-grensesnitt og virtuelle maskiner.
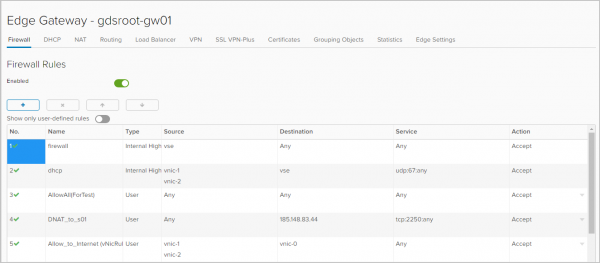
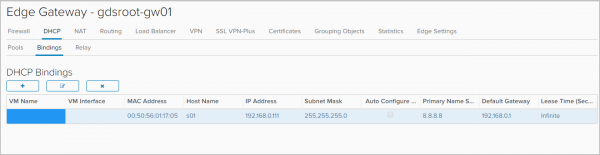
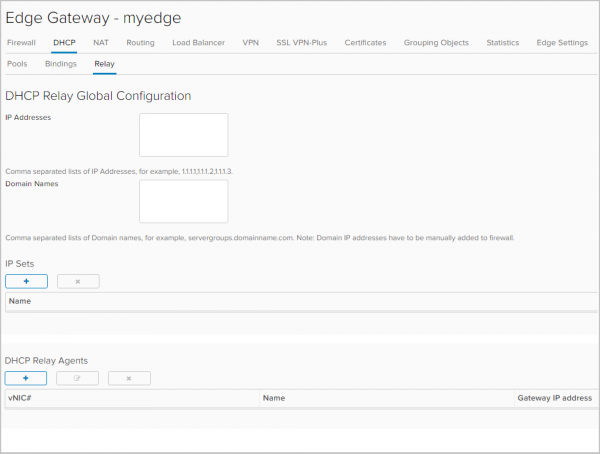
DHCP. I tillegg til å konfigurere IP-adresseområdet som vil bli tildelt automatisk til virtuelle maskiner i dette nettverket, har NSX Edge fått funksjoner tilgjengelig. Binding og Relay.
In the tab Bindings man kan knytte MAC-adressen til en virtuell maskin til en IP-adresse hvis man ønsker at IP-adressen ikke skal endre seg. Det viktigste er at denne IP-adressen ikke er inkludert i DHCP Pool.
In the tab Relay DHCP-meldingar blir no rutet til DHCP-serverar som ligg utanfor organisasjonen din i vCloud Director, inkludert DHCP-serverar i den fysiske infrastrukturen.
Ruting. I vShield Edge kunne ein berre konfigurere statisk ruting. Her har vi fått dynamisk ruting med støtte for OSPF- og BGP-protokollar. Det har også blitt tilgjengeleg å konfigurere ECMP (Active-active), som betyr at failover av typen «aktiv-aktiv» til fysiske rutarar no er mogleg.
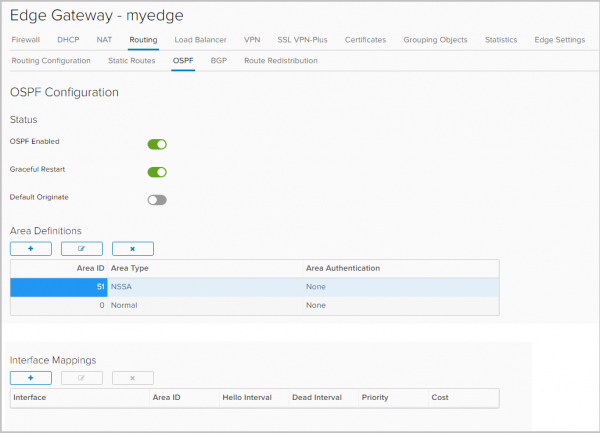
Konfigurere OSPF
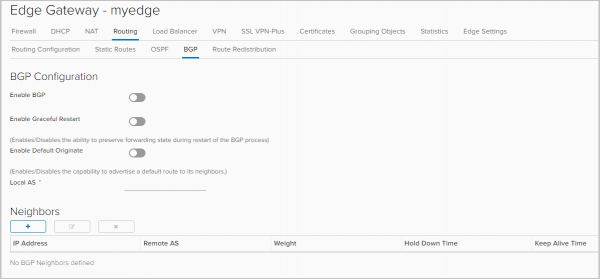
BGP-konfigurasjon
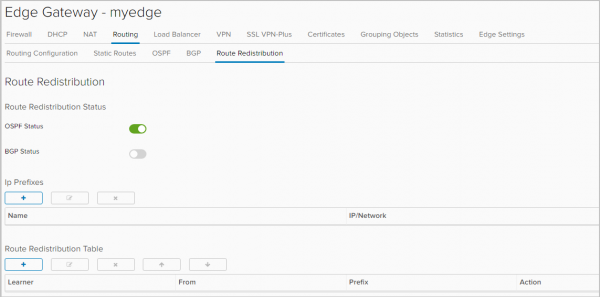
Endå ein ny funksjon er rutingoverføring mellom ulike protokollar,
ruteroverføring (route redistribution).
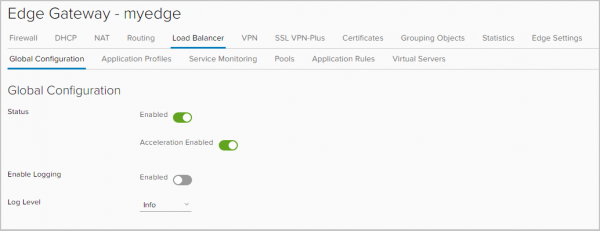
L4/L7 Lastbalanserer. X-Forwarded-For står no tilgjengeleg for HTTPs-headeren. Uten den klaga alle. For eksempel, dersom du har ein nettside som du lastbalanserer. Uten å vidareformidle denne headeren fungerar alt, men i statistikken til webserveren såg du ikkje IP-adresser til besøkande, men IP-adressa til lastbalanseraren. No er alt korrekt.
I tillegg kan ein no legge til skript i fanen Application Rules som direkte kan styre lastbalansering av trafikk.
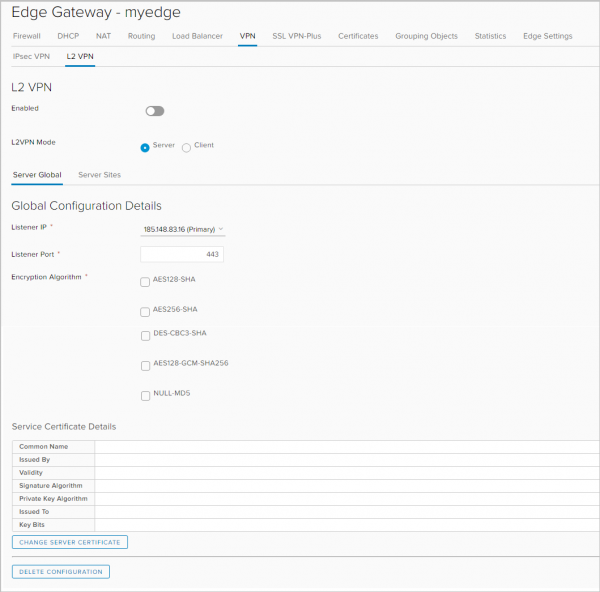
VPN. I tillegg til IPSec VPN støttar NSX Edge:
- L2 VPN, som gjer det mogleg å utvide nettverk mellom geografisk distribuerte lokasjonar. Slike VPN-er er nødvendig, for eksempel for å halde ei virtuell maskin i same undermaskenett og bevare IP-adressa når ein flyttar til ein annan lokasjon.
- SSL VPN Plus, som gjer at brukarar kan koble seg til det interne nettverket på avstand. Denne funksjonen var tilgjengeleg på vSphere-nivå, men dette er ein nyheit for vCloud Director.
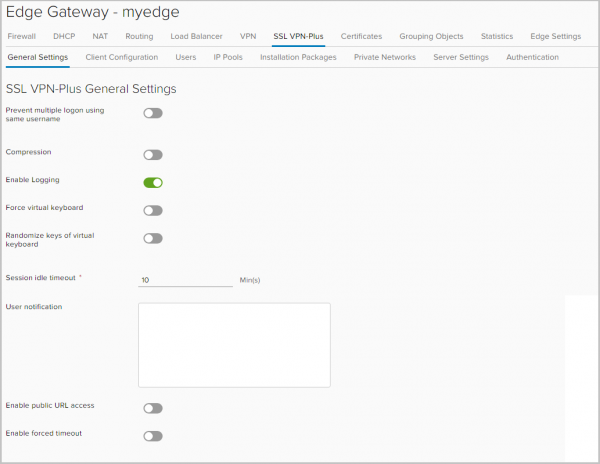
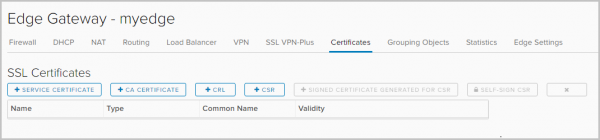
SSL-sertifikat. No kan ein installere sertifikat på NSX Edge. Dette er igjen relevant for spørsmålet om kven som trengde ein lastbalanserar utan sertifikat for https.
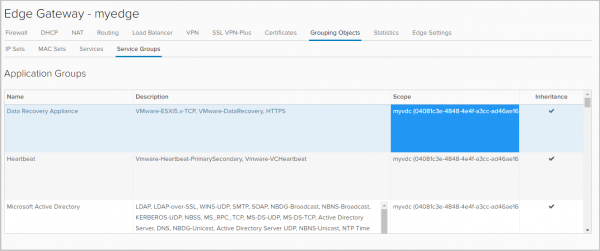
Objektsgrupper (Grouping Objects). I denne fanen definerer ein grupper av objekt som ulike nettverksreglar skal gjelde for, til dømes brannmurreglar.
Desse objekta kan vere IP- og MAC-adresser.
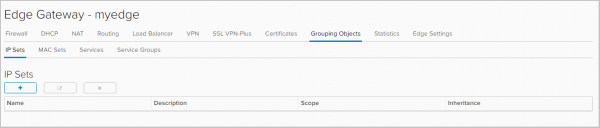
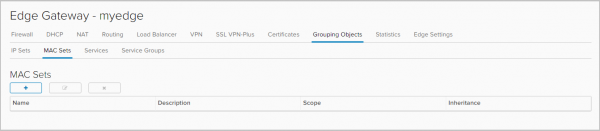
Her er også ein liste over tenester (kombinasjon av protokoll-port) og applikasjonar som kan brukast ved utforming av brannmurreglar. Einaste administratoren av vCD-portalen kan legge til nye tenester og applikasjonar.
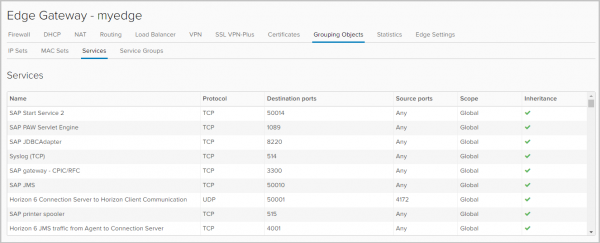
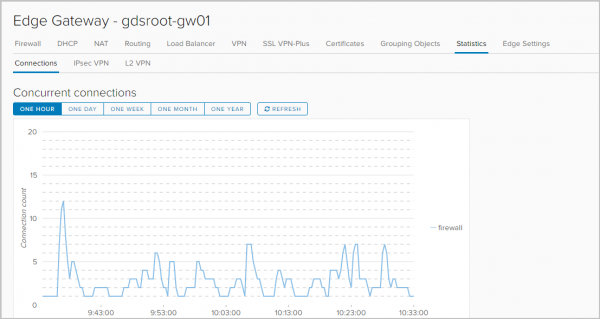
Statistikk. Statistikk over tilkoblingar: trafikk som passerer gjennom gatewayen, brannmuren og lastbalanseraren.
Status og statistikk for kvar tunnel av IPSEC VPN og L2 VPN.
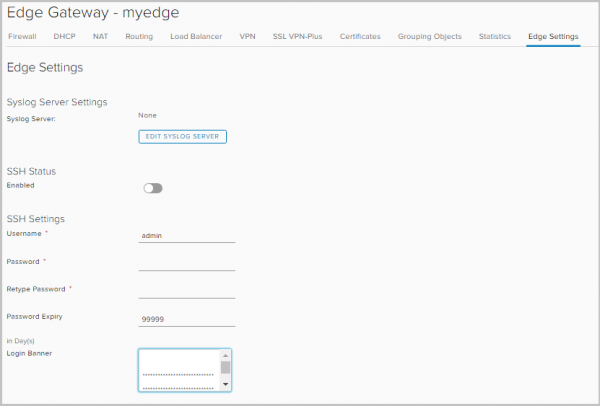
Logging. I Innstillingane for Edge kan du angi ein server for logging av loggar. Logging fungerer for DNAT/SNAT, DHCP, brannmur, ruting, belastningsbalansering, IPsec VPN, SSL VPN Plus.
For kvar objekt/tjeneste er følgjande typar varslingar tilgjengelege:
— Debug
— Alert
— Critical
— Error
— Warning
— Notice
— Info
Størrelsar for NSX Edge
Avhengig av oppgåvene som skal løysast og volumet kan du lage NSX Edge av følgjande storleikar:
NSX Edge
(Kompakt)
NSX Edge
(Stor)
NSX Edge
(Kvadrat-Stor)
NSX Edge
(X-Stor)
vCPU
1
2
4
6
Minne
512MB
1GB
1GB
8GB
Disk
512MB
512MB
512MB
4.5GB + 4GB
Formål
Éin
applikasjon, test
datasenter
Liten
eller middels
datasenter
Belasta
brannmur
Belastningsbalansering
på L7-nivå
Nedenfor i tabellen – arbeidsmetrikar for nettjenester avhengig av storleiken på NSX Edge.
NSX Edge
(Kompakt)
NSX Edge
(Stor)
NSX Edge
(Kvadrat-Stor)
NSX Edge
(X-Stor)
Grensesnitt
10
10
10
10
Sub Interfaces (Trunk)
200
200
200
200
NAT-reglar
2,048
4,096
4,096
8,192
ARP-oppføringar
Inntil overskrivning
1,024
2,048
2,048
2,048
FW-reglar
2000
2000
2000
2000
FW-yting
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
DHCP-poolar
20,000
20,000
20,000
20,000
ECMP-stigar
8
8
8
8
Statisk ruter
2,048
2,048
2,048
2,048
LB-poolar
64
64
64
1,024
LB-virtuelle serverar
64
64
64
1,024
LB-server / pool
32
32
32
32
LB-helsetestar
320
320
320
3,072
LB-applikasjonsreglar
4,096
4,096
4,096
4,096
L2VPN-klientar Hub til Spoke
5
5
5
5
L2VPN-nettverk per klient/server
200
200
200
200
IPSec-tunneler
512
1,600
4,096
6,000
SSLVPN-tunneler
50
100
100
1,000
SSLVPN-private nettverk
16
16
16
16
Samstundes økter
64,000
1,000,000
1,000,000
1,000,000
Økter/andre
8,000
50,000
50,000
50,000
LB-gjennomstrøyming (L7-proxy)
2.2Gbps
2.2Gbps
3Gbps
LB-gjennomstrøyming (L4-modus)
6Gbps
6Gbps
6Gbps
LB-forbindelsar/s (L7-proxy)
46,000
50,000
50,000
LB-samstundes forbindelsar (L7-proxy)
8,000
60,000
60,000
LB-forbindelsar/s (L4-modus)
50,000
50,000
50,000
LB-samstundes forbindelsar (L4-modus)
600,000
1,000,000
1,000,000
BGP-ruter
20,000
50,000
250,000
250,000
BGP-naboar
10
20
100
100
BGP-ruter redistribuerte
Ingen grense
Ingen grense
Ingen grense
Ingen grense
OSPF-ruter
20,000
50,000
100,000
100,000
OSPF LSA oppføringar maks 750 Type-1
20,000
50,000
100,000
100,000
OSPF-tilknytingar
10
20
40
40
OSPF-ruter redistribuerte
2000
5000
20,000
20,000
Totale ruter
20,000
50,000
250,000
250,000
→
Frå tabellen ser ein at belastningbalansering på NSX Edge for produksjonsscenario er anbefalt å organiserast, først frå storleiken Stor.
I dag har eg alt. I dei neste delane vil eg gå detaljert gjennom innstillinga av kvar nettjeneste på NSX Edge.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish