

Velkommen til den 9. lektionen! Efter en lille pause på grund af majferien fortsætter vi vores publikationer. I dag skal vi diskutere et ikke mindre interessant emne, nemlig — Applikationskontrol og URL-filtering. Det, man nogle gange køber Check Point til. Skal Telegram, TeamViewer eller Tor blokeres? Det er derfor, man har brug for Applikationskontrol. Desuden vil vi også berøre endnu en interessant blade — Innholdbevissthet, og vi vil diskutere vigtigheden af HTTPS-inspektion. Men lad os tage det hele i rækkefølge!
Som I husker, begyndte vi i lektion 7 at diskutere politikken for Access Control, men vi har indtil nu kun berørt bladet Firewall og leget lidt med NAT. Nu vil vi tilføje endnu tre blade — Applikationskontrol, URL-filtering og Innholdbevissthet.
Applikationskontrol & URL-filtering
Hvorfor betragter jeg App Control og URL-filtering i én lektion? Det er ikke uden grund. Faktisk er det allerede svært at skelne klart mellem, hvad der er en applikation, og hvad der blot er en hjemmeside. Hvad med Facebook? Hvad er det? En hjemmeside? Ja. Men det indeholder mange mikroapplikationer. Spil, videoer, beskeder, widgets osv. Og alt dette skal helst styres. Netop derfor aktiverer man altid App Control og URL-filtering sammen.
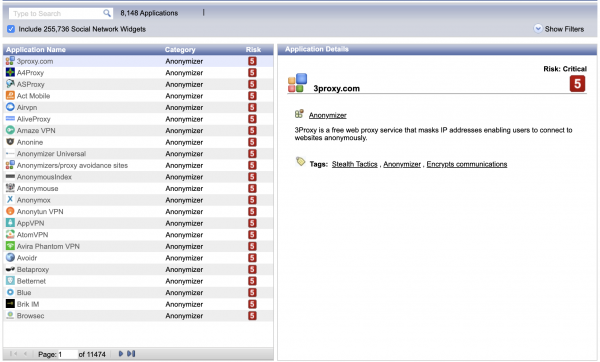
Nu til basen af applikationer og hjemmesider. Man kan se dem i SmartConsole gennem Object Explorer. Der er et specielt filter til dette — Applications/Categories. Derudover er der en speciel ressource — . Her kan man altid se, om Check Points database inkluderer det eller andet program (eller ressource).
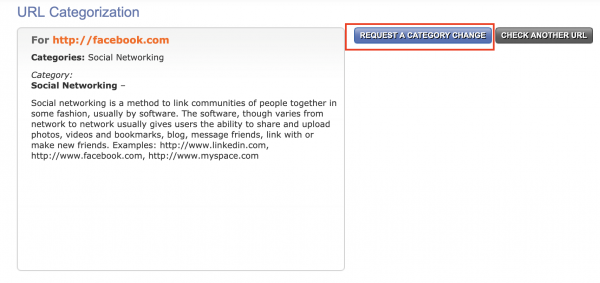
Der er også en service , hvor man altid kan tjekke, hvilken 'Check Point'-kategori en given ressource tilhører. Man kan endda anmode om at ændre kategorien, hvis man mener, at den er forkert fastsat.
Med disse blade er alt ret indlysende. Man opretter en adgangsliste, angiver den ressource/applikation, der skal blokeres eller omvendt tillades. Det er alt. Lidt senere vil vi se det i praksis.
Innholdbevissthet
Jeg ser ikke nogen grund til at gentage mig selv om dette emne inden for vores kursus. Jeg har meget detaljeret beskrevet og vist dette blade i det tidligere kursus — .
HTTPS-inspektion
Tilsvarende med HTTPS-inspektionen. Jeg har rimeligt godt beskrevet både den teoretiske og den praktiske del af denne mekanisme her — . Men HTTPS-inspektion er vigtig ikke kun for sikkerheden, men også for præcist at identificere applikationer og hjemmesider. Dette beskrives i videoen nedenfor.
Videoleksjon
I denne leksjonen vil jeg grundig gå gjennom det nye begrepet Layers, lage en enkel blokkering av Facebook, sette restriksjoner på nedlasting av kjørbare filer (ved hjelp av Content Awareness) og vise hvordan du aktiverer HTTPS-inspeksjon.
Hold deg oppdatert for mer og bli med i vår 🙂
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish