

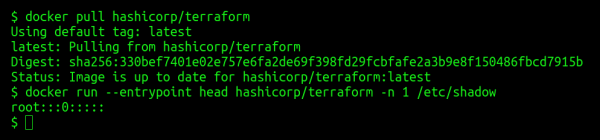
Lørdag, 18. mai, undersøkte Jerry Gamblin fra Kenna Security 1000 av de mest populære bildene på Docker Hub for passordet som benyttes for brukeren root. I 19 % av tilfellene var det tomt.
Bakgrunnen med Alpine
Anledningen til den gjennomførte mini-forskningen var en tidligere rapport fra Talos Vulnerability Report (), hvis forfattere — takket være oppdagelsen til Peter Adkins fra Cisco Umbrella — rapporterte at Docker-bilder med den populære distribusjonen for containere Alpine ikke har noe passord for root:
«Offisielle versjoner av Docker-bilder av Alpine Linux (fra og med v3.3) inneholder NULL-passord for brukeren root. Denne sårbarheten oppsto som følge av en regresjon som ble introdusert i desember 2015. Kjernen i problemet er at systemer som er utplassert med berørte versjoner av Alpine Linux i et container og bruker Linux PAM eller en annen mekanisme som benytter systemfilen shadow som databasesystem for autentisering, kan akseptere null (NULL) passord for brukeren root».
Versjoner av Docker-bilder med Alpine som var bekreftet å ha problemet var 3.3—3.9 inkludert, samt den siste edge-utgivelsen.
Forfatterne ga følgende anbefalinger til brukere som er påvirket av problemet:
«Brukerkontoen root bør eksplisitt deaktiveres i Docker-bilder bygget på grunnlag av berørte versjoner av Alpine. Sannsynligheten for utnyttelse av sårbarheten avhenger av miljøet, siden suksessen krever en eksponert tjeneste eller applikasjon som bruker Linux PAM eller en lignende mekanisme».
Problemet var i Alpine versjoner 3.6.5, 3.7.3, 3.8.4, 3.9.2 og edge (20190228 snapshot), og eiere av berørte bilder ble anbefalt å kommentere ut linjen med root i /etc/shadow eller forsikre seg om at pakken linux-pam.
Fortsettelse med Docker Hub
Jerry Gamblin bestemte seg for å undersøke, «hvor vanlig praksisen med å bruke null-passord i containere kan være». For dette skrev han et lite , som er ganske enkelt:
- gjennom en curl-forespørsel til API-et i Docker Hub hentes en liste over Docker-bilder som er lastet opp der;
- gjennom jq sorteres den etter feltet
popularity, og fra de oppnådde resultatene beholdes de første tusen; - for hvert av disse utføres
docker pull; - for hvert av de oppnådde Docker-bildene fra Docker Hub utføres
docker runmed lesing av den første linjen fra filen/etc/shadow; - hvis verdien av linjen viste seg å være
root:::0:::::, navnet på avbildningen lagres i en egen fil.
Hva fikk vi ut av dette? I fantes det 194 linjer med navn på populære Docker-bilder med Linux-systemer, hvor root-brukeren ikke har et installert passord:
«Blant de mest kjente navnene på listen var govuk/governmentpaas, hashicorp, microsoft, monsanto og mesosphere. Og kylemanna/openvpn er den mest populære containeren på listen, med over 10 millioner pull-er i statistikken».
Det er imidlertid verdt å påpeke at dette fenomenet i seg selv ikke nødvendigvis betyr en direkte sårbarhet i sikkerheten til systemene som bruker dem: alt avhenger også av hvordan de faktisk benyttes (se kommentarene fra tilfellet med Alpine ovenfor). Men «moralen i historien» har vi sett mange ganger: den åpenbare enkelheten har ofte en bakside som alltid må huskes, og konsekvensene av dette må tas høyde for i bruken av teknologien.
P.S.
Also read in our blog:
- «»;
- «»;
- «»;
- «».
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish