

I utgåva av Firefox 70, som är planerad till den 22 oktober, metoderna för att visa HTTPS- och HTTP-protokoll i adressfältet. Sidor som öppnas via HTTP kommer att försörjas med en ikon för osäker anslutning, vilken också kommer att visas för HTTPS i händelse av certifikatproblem. Länken för http kommer att visas utan att ange protokollet "http://", men för HTTPS är visningen av protokollet kvar för tillfället. Adressfältet kommer också att visa mer information om företaget när en verifierad EV-certifikat används på webbplatsen.
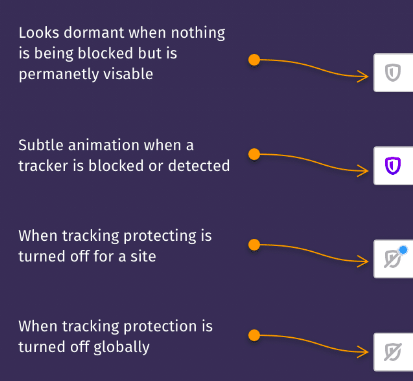
Istället för knappen "(i)" kommer det att finnas en säkerhetsindikator för anslutningens nivå, som gör det möjligt att bedöma tillståndet för kodblockeringens lägen för att spåra rörelser. Färgen på låsikonen för HTTPS kommer att ändras från grön till grå (grön färg kan återställas via inställningen security.secure_connection_icon_color_gray).
Överlag observeras en övergång bland webbläsare från positiva säkerhetsindikatorer till varningsmeddelanden om säkerhetsproblem. Meningen med särskild framhäving av HTTPS försvinner, eftersom majoriteten av förfrågningarna i dagens verklighet hanteras med användning av kryptering och uppfattas som en självklarhet snarare än ett tillskott av säkerhet.
Ifølge Enligt Firefox Telemetry tjänsten utgör andelen sidförfrågningar via HTTPS globalt 79,27 % (året innan 70,3 %, två år innan 59,7 %), och i USA — 87,7 %.
Information om EV-certifikatet kommer att finnas i rullgardinsmenyn. För att återgå till visningen av information om EV-certifikatet i adressfältet har alternativet "security.identityblock.show_extended_validation" lagts till i about:config. Omskrivningen av adressfältet i allmänhet upprepas , tidigare godkänd för Chrome, men i Firefox planeras det ännu inte att som standard lägga till underdomän "www" och lägga till mekanismen (SXG). Vi påminner om att SXG gör det möjligt för ägaren av en webbplats att med hjälp av en digital signatur auktorisera publiceringen av vissa sidor på en annan webbplats, efter vilket, om dessa sidor besöks på den andra webbplatsen, webbläsaren kommer att visa användaren URL:en av den ursprungliga webbplatsen, trots att sidan laddades från en annan värd.
Tillägg: Informationen i det ursprungliga nyhetsutkastet om avsikten att dölja "https://" har inte bekräftats, men detta förslag har överförts till status "task" och lades till den sammanställda angående ändring av hur HTTPS visas i adressfältet.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish