

Domenesystemet (DNS) fungerer som en telefonkatalog som oversetter brukervennlige navn, som «ussc.ru», til IP-adresser. Siden DNS-aktivitet er tilstede i nesten alle kommunikasjonsøkter, uavhengig av protokoll, er DNS-loggføring en verdifull datakilde for informasjons-sikkerhetsspesialister. Dette lar dem oppdage anomalier eller få ytterligere informasjon om det undersøkte systemet.
I 2004 ble det av Florian Weimer foreslått en loggføringsmetode kalt Passive DNS, som gjør det mulig å gjenopprette historien om endringer i DNS-data med indekserings- og søkefunksjoner, som kan gi tilgang til følgende data:
- Domenenavnet
- IP-adressen til det forespurte domenenavnet
- Dato og tid for svaret
- Svartype
- osv.
Data for Passive DNS samles fra rekursive DNS-servere ved hjelp av innebygde moduler eller ved å fange svar fra DNS-serverne som er ansvarlige for sonen.
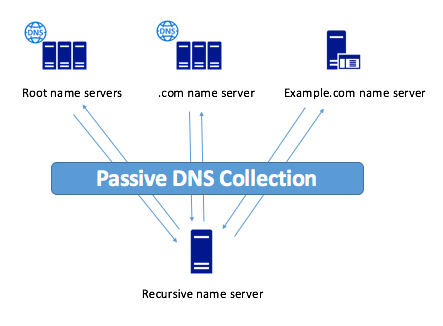
Figur 1. Passive DNS (hentet fra nettstedet )
En særegenhet ved Passive DNS er at det ikke er nødvendig å registrere klientens IP-adresse, noe som bidrar til å beskytte brukernes personvern.
For tiden finnes det mange tjenester som gir tilgang til Passive DNS-data:
Firma
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Tilgang
Etter forespørsel
Krever ikke registrering
Gratis registrering
Etter forespørsel
Krever ikke registrering
Etter forespørsel
API
Tilgjengelig
Tilgjengelig
Tilgjengelig
Tilgjengelig
Tilgjengelig
Tilgjengelig
Tilstedeværelse av klient
Tilgjengelig
Tilgjengelig
Tilgjengelig
Ingen
Ingen
Ingen
Start på datainnsamling
2010
2013
2009
Viser kun de siste 3 månedene
2008
2006
Tabell 1. Tjenester med tilgang til Passive DNS-data
Bruksområder for Passive DNS
Ved å bruke Passive DNS kan man bygge opp relasjoner mellom domenenavn, NS-servere og IP-adresser. Dette gjør det mulig å lage kart over de undersøkte systemene og spore endringer i slike kart fra første oppdagelse til nåværende tidspunkt.
Passive DNS letter også identifisering av anomalier i trafikken. For eksempel kan sporing av endringer i NS-soner og A- og AAAA-poster avdekke ondsinnede nettsteder som bruker metoden fast flux for å skjule C&C fra oppdagelse og blokkering. Siden legitime domenenavn (bortsett fra de som brukes til lastbalansering) ikke ofte vil endre IP-adressene sine, og de fleste legitime soner sjelden endrer NS-serverne sine.
Passive DNS, i motsetning til direkte sammenligning av underdomener med ordlister, lar deg finne selv de mest eksotiske domenenavnene, for eksempel “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Det gjør det også noen ganger mulig å finne testområder (og sårbare) på nettsiden, materiale for utviklere osv.
Undersøke lenken fra e-posten ved å bruke Passive DNS
Per nå er spam en av de viktigste måtene gjennom hvilken angriperen får tilgang til offerets datamaskin eller stjeler konfidensiell informasjon. La oss prøve å undersøke lenken fra en slik e-post ved å bruke Passive DNS, for å vurdere effektiviteten av denne metoden.
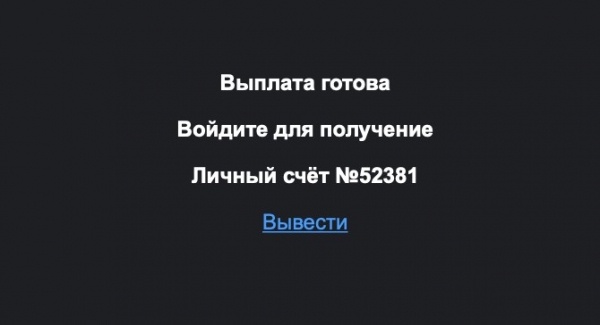
Figur 2. Spam e-post
Lenken fra denne e-posten førte til nettstedet magnit-boss.rocks, som tilbød å samle bonuspoeng og motta penger automatisk:
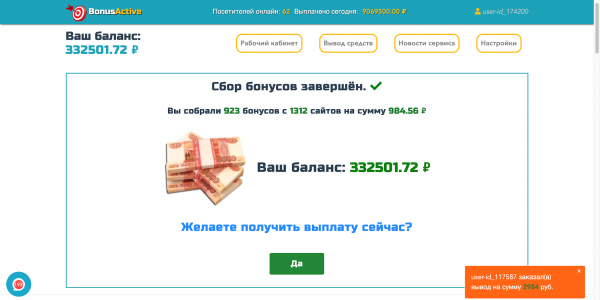
Figur 3. Siden vert på domenet magnit-boss.rocks
For undersøkelsen av dette nettstedet ble , som allerede har 3 aktive kunder på , og .
Først gir vi oss et innblikk i historikken til dette domenenavnet, for dette bruker vi kommandoen:
pt-client pdns —query magnit-boss.rocks
Denne kommandoen vil gi oss informasjon om alle DNS-oppløsninger knyttet til dette domenenavnet.
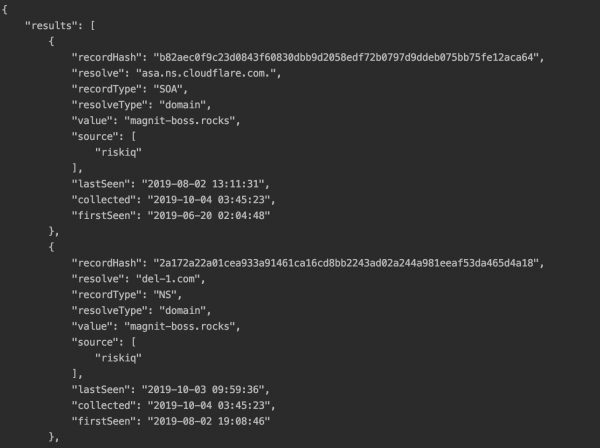
Figur 4. Svar fra API Riskiq
Vi gir svaret fra APIet en mer visuell form:
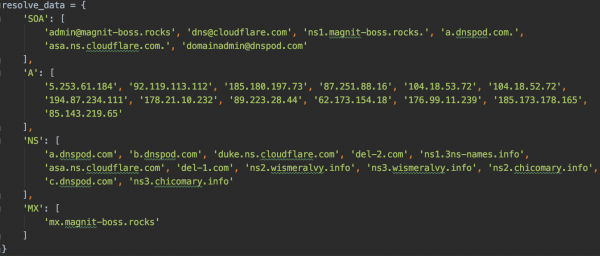
Figur 5. Alle poster fra svaret
For videre undersøkelse ble IP-adressene som dette domenenavnet ble oppløst til på tidspunktet for mottakelsen av e-posten 01.08.2019, ført opp. Disse IP-adressene er 92.119.113.112 og 85.143.219.65.
Ved å bruke kommandoen:
pt-client pdns —query
kan man få alle domenenavnene som er koblet til disse IP-adressene.
IP-adressen 92.119.113.112 har 42 unike domenenavn som ble oppløst til denne IP-adressen, blant disse er:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- og flere
IP-adressen 85.143.219.65 har 44 unike domenenavn som ble oppløst til denne IP-adressen, blant disse er:
- cvv2.name (nettsted for salg av kredittkortdata)
- emaills.world
- www.mailru.space
- og flere
Forbindelsene med disse domenenavnene tilføres phishing, men vi tror jo på snille mennesker, så skal vi forsøke å få en bonus på 332 501,72 rubler? Etter å ha trykket på knappen “JA”, ber nettstedet oss om å overføre 300 rubler fra kortet for å låse opp kontoen og sender oss til nettstedet as-torpay.info for å oppgi dataene.
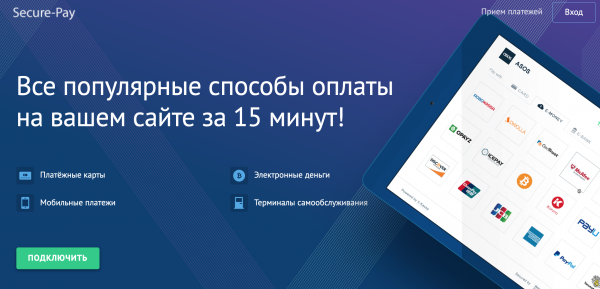
Figur 6. Hjemmesiden til nettsiden ac-pay2day.net
Det ser ut som et lovlig nettsted, det har et HTTPS-sertifikat, og hovedsiden tilbyr tilkobling av dette betalingssystemet til nettstedet ditt. Dessverre fungerer imidlertid alle tilkoblingslenker. Dette domenenavnet løser kun til én IP-adresse — 190.115.19.74. Denne har i sin tur 1475 unike domenenavn, som resolveres til denne IP-adressen, inkludert navn som:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- og flere
Som vi kan se, lar Passive DNS oss raskt og effektivt samle data om den undersøkte ressursen og til og med lage et slags fingeravtrykk som kan avdekke en hel plan for tyveri av personopplysninger, fra innsamling til sannsynlig salgssted.
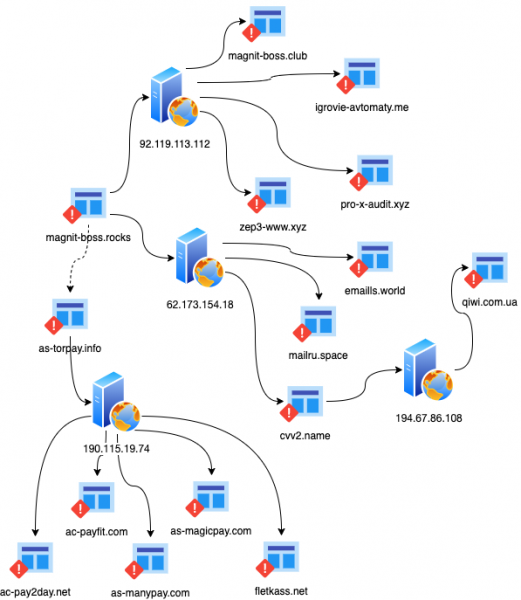
Figur 7. Kart over det undersøkte systemet
Det er ikke alt så lyst som vi kunne ønske. For eksempel kan slike undersøkelser lett støte på CloudFlare eller lignende tjenester. Effektiviteten til den innsamlede databasen avhenger mye av antall DNS-forespørsler som går gjennom modulen for innsamling av Passive DNS-data. Men likevel er Passive DNS en kilde til tilleggsinformasjon for forskeren.
Forfatter: Spesialist ved Ural senter for system sikkerhet
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish