

Det finnes ikke mange artikler om operativsystemet Qubes på Habr, og de som jeg har sett, beskriver lite om erfaringene med bruken. Under vil jeg prøve å rette opp i dette ved å bruke Qubes som et sikkerhetsverktøy for Windows-miljøet, samtidig som jeg vurderer antall russisktalende brukere av systemet.
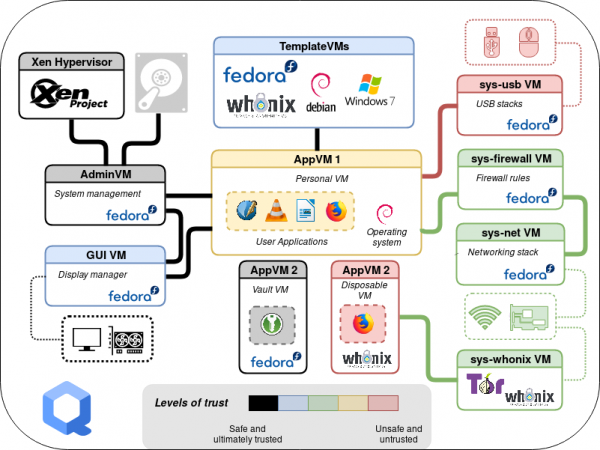
Hvorfor Qubes?
Historien med avslutningen av støtte for Windows 7 og den økende bekymringen blant brukere har ført til behovet for å organisere bruken av dette operativsystemet, med tanke på følgende krav:
- å sikre bruk av en fullverdig aktivert Windows 7 med mulighet for brukeren å installere oppdateringer og ulike applikasjoner (inkludert via internett);
- å implementere fullstendig eller selektiv ekskludering av nettverksinteraksjoner etter behov (autonom-modus og trafikkfiltrering);
- å gi mulighet for selektiv tilkobling av eksterne lagringsenheter og enheter.
Et slikt sett med begrensninger forutsetter en klart forberedt bruker, siden selvadministrasjon er tillatt, og begrensningene er ikke knyttet til blokkering av brukerens potensielle handlinger, men til å unngå mulige feil eller programvaremessig destruktiv innvirkning. Det vil si, det er ingen intern trussel i modellen.
I jakten på en løsning raskt ga vi opp idéen om å implementere begrensninger med innebygde eller ekstra midler i Windows, siden det er ganske vanskelig å effektivt begrense en bruker med administratorrettigheter, samtidig som man gir dem mulighet til å installere applikasjoner.
Neste alternativ for løsning var isolasjon gjennom virtualisering. Kjent programvare for desktop-virtualisering (slik som virtualbox) er dårlig tilpasset for å møte sikkerhetsoppgaver, og de nevnte begrensningene må brukeren sette opp konstant ved å bytte eller justere innstillingene for den gjesteverden virtuelle maskinen (heretter VM), noe som øker risikoen for feil.
Samtidig hadde vi erfaring med å bruke Qubes som et brukergrensesnitt, men det var tvil om stabiliteten ved bruk av gjesteversjonen av Windows. Det ble besluttet å teste den nyeste versjonen av Qubes, siden de etablerte begrensningene passer godt inn i paradigmet til dette systemet, spesielt implementeringen av maler for virtuelle maskiner og visuell integrasjon. Jeg vil derfor prøve å kort fortelle om ideene og verktøyene i Qubes, basert på eksemplet med oppgavens løsning.
Typer av virtualisering med Xen
Qubes er basert på hypervisoren Xen, som minimerer funksjoner for administrasjon av prosessorressurser, minne og virtuelle maskiner. Alt annet arbeid med enhetene er konsentrert i dom0, basert på en Linux-kjerne (i Qubes brukes Fedora-distribusjonen for dom0).
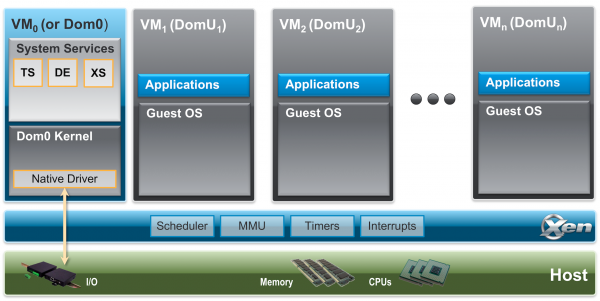
Xen støtter flere typer virtualisering (jeg vil gi eksempler for Intel-arkitekturen, selv om Xen også støtter andre):
- paravisualisering (PV) — en virtualiseringsmodus uten bruk av maskinvarestøtte, som ligner på beholder-virtualisering, kan brukes for systemer med tilpasset kjerne (dom0 fungerer i denne modusen);
- full virtualisering (HVM) — i denne modusen brukes maskinvarestøtte for prosessorressurser, mens alt annet utstyr emuleres med QEMU. Dette er den mest allsidige måten å kjøre forskjellige operativsystemer på;
- paravisualisering av maskinvare (PVH — ParaVirtualized Hardware) — en virtualiseringsmodus som bruker maskinvarestøtte, når kjernen til gjestesystemet bruker drivere tilpasset hypervisorens muligheter (f.eks. delt minne), noe som fjerner behovet for QEMU-emulering og øker inn-/utgangsytelsen. Linux-kjernen har støttet denne modusen siden versjon 4.11.
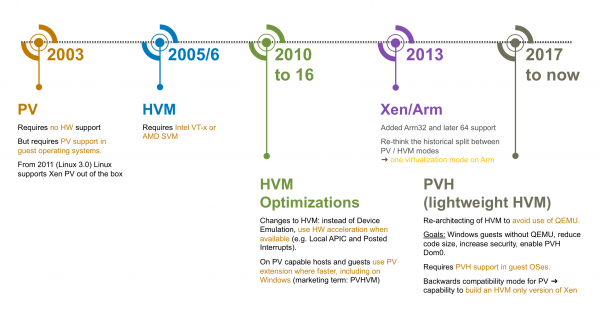
Fra og med versjon Qubes 4.0 har det av sikkerhetsmessige årsaker vært et avslag på bruken av paravisualiseringsmodus (blant annet på grunn av kjente sårbarheter i Intel-arkitekturen, som delvis løses med bruk av full virtualisering), og som standard brukes PVH-modus.
Når du bruker emulering (HVM-modus), startes QEMU i en isolert VM som kalles stubdomain, noe som reduserer risikoen for utnyttelse av potensielle feil i implementeringen (QEMU-prosjektet inneholder mye kode, inkludert for kompatibilitet).
Denne modusen bør brukes for Windows i vårt tilfelle.
Tjenestevirtuelle maskiner
I sikkerhetsarkitekturen til Qubes er en av hovedmulighetene til hypervisoren å overføre PCI-enheter til gjesteomgivelser. Utelukkelse av maskinvare gjør det mulig å isolere vertsdelen av systemet fra eksterne angrep. Xen støtter dette for både PV- og HVM-modus, i det andre tilfellet kreves det støtte for IOMMU (Intel VT-d) – maskinvare håndtering av minne for virtualiserte enheter.
På denne måten opprettes flere systemvirtuelle maskiner:
- sys-net, som får tildelt nettverksenheter og brukes som bro for andre VMer, for eksempel som implementerer funksjoner som brannmur eller VPN-klient;
- sys-usb, som får tildelt USB og andre kontroller for perifere enheter;
- sys-firewall, som ikke bruker enheter, men fungerer som en brannmur for tilkoblede VMer.
For å arbeide med USB-enheter brukes proxy-tjenester, som sørger for blant annet:
- for HID-enheter (human interface device) å sende kommandoer til dom0;
- for flyttbare medier omdirigere enhetsvolumene til andre VMer (unntatt dom0);
- omdirigere selve USB-enheten (bruker USBIP og integrasjonsverktøy).
I en slik konfigurasjon kan en vellykket angrep gjennom nettverksstakken eller tilkoblede enheter føre til kompromittering av bare den kjørende tjeneste-VM-en, ikke hele systemet. Og etter omstart av tjeneste-VM-en vil den bli lastet inn i sin opprinnelige tilstand.
Integrasjonsverktøy for VM
Det finnes flere måter å samhandle med skrivebordet til en virtuell maskin — installasjon av applikasjoner i gjestesystemet eller emulering av video ved hjelp av virtualiseringsmidler. Universelle fjernstyringsverktøy (RDP, VNC, Spice osv.) eller tilpassede verktøy til spesifikke hypervisorer (slike verktøy kalles vanligvis gjesteverktøy). Det kan også brukes en blanding der hypervisoren emulerer I/O for gjestesystemet, mens den eksternt gir mulighet til å bruke et protokoll som kombinerer I/O, for eksempel som med Spice. Fjernstyringsverktøyene optimaliserer vanligvis bildet, siden de er ment å fungere over nettverket, noe som påvirker bildekvaliteten negativt.
Qubes tilbyr sine egne verktøy for integrasjon av VM. Først og fremst er dette grafisk subsystem — vinduer fra forskjellige VM vises på et enkelt skrivebord med sin egen fargeinnramming. Generelt er integrasjonsmidlene basert på mulighetene til hypervisoren — delt minne (Xen grant table), varslingssystemer (Xen event channel), delt lagring xenstore og kommunikasjonsprotokollen vchan. Disse brukes til å implementere grunnleggende komponenter som qrexec og qubes-rpc, samt applikasjonstjenester — omdirigering av lyd eller USB, filoverføring eller innholdet i utklippstavlen, utføring av kommandoer og start av applikasjoner. Det er mulig å sette opp retningslinjer for å begrense tilgjengelige tjenester i VM.
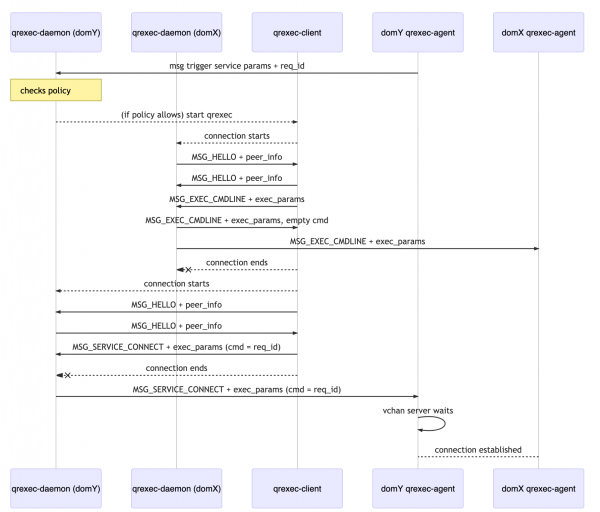
Slik oppnås arbeid i VM uten bruk av nettverk, noe som gjør det mulig å fullt ut bruke autonome VM for å unngå informasjonslekkasje. For eksempel implementeres dette ved å dele kryptografiske operasjoner (PGP/SSH), der private nøkler brukes i isolerte VM og ikke forlater deres grenser.
Mal, applikasjoner og engangs VM
All user work in Qubes is conducted in virtual machines. The main host system is used to manage their operation and visualization. The OS is installed along with a basic set of virtual machines based on templates (TemplateVM). This template is a Linux VM based on the Fedora or Debian distribution, with integrated tools installed and configured, as well as dedicated system and user partitions. Software installation and updates are performed via the standard package manager (dnf or apt) from configured repositories, with mandatory digital signature verification (GnuPG). The purpose of such VMs is to ensure trust for application VMs launched based on them.
An application VM (AppVM) at startup uses a snapshot of the system partition of the corresponding VM template, and upon completion, deletes this snapshot without saving changes. User data is stored in a unique user partition for each application VM, which is mounted in the home directory.
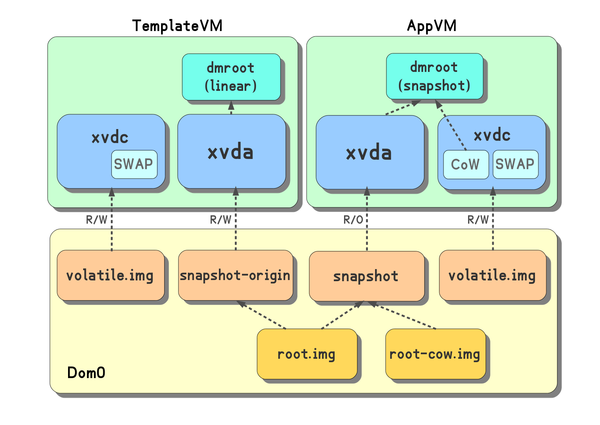
From a security perspective, it can be useful to utilize disposable VMs (disposibleVM). Such a VM is created from a template at startup and is launched for one purpose — executing a single application, terminating its operation upon its closure. Disposable VMs can be used to open suspicious files, the contents of which may lead to exploitation of specific application vulnerabilities. The ability to launch a disposable VM is integrated into the file manager (Nautilus) and the email client (Thunderbird).
A Windows VM can also be used to create a template and disposable VM; for this purpose, the user profile is transferred to a separate partition. In our case, such a template will be used by the user for administrative tasks and application installation. Several application VMs will be created based on this template — with limited network access (the standard capabilities of sys-firewall) and with no network access at all (no virtual network device is created). All changes and applications installed in the template will be available for operation in these VMs, and even in case of malware introduction, they will not have network access to compromise.
Struggle for Windows
De nevnte funksjonene er kjernen i Qubes og fungerer ganske stabilt, men utfordringene begynner med Windows. For å integrere Windows må man bruke Qubes Windows Tools (QWT), som inkluderer drivere for å fungere med Xen, qvideo-drivere og et sett med verktøy for informasjonsutveksling (filoverføring, utklippstavle). Installeringen og konfigurasjonsprosessen er grundig dokumentert på prosjektets nettside, så vi vil dele vår erfaring med bruken.
Den største utfordringen er i bunn og grunn mangelen på støtte for det utviklede verktøyet. Nøkkelutviklerne (QWT) er etter alt å dømme utilgjengelige, og prosjektet for å integrere med Windows står og venter på den ledende utvikleren. Derfor var det først nødvendig å vurdere funksjonaliteten og danne en forståelse av muligheten for å støtte det selv om nødvendig. Det mest utfordrende for utvikling og feilsøking er grafikkdriveren, som emulerer en videoadapter og skjerm for å danne et bilde i delt minne, og lar deg vise hele skrivebordet eller direkte et applikvindu i vertssystemet. Under analysen av driverens drift tilpasset vi koden for bygging i et Linux-miljø, og vi testet feilsøking mellom to gjestedatamaskiner med Windows. I løpet av kryssbyggingen gjorde vi flere forenklinger for oss selv, hovedsakelig når det gjelder "stille" installasjon av verktøyene, samt eliminerte den plagsomme ytelsesdegraderingen ved lengre bruk i VM. Resultatene av arbeidet vårt ble samlet i et eget , dermed inspirerte vi kortvarig Det mest kritiske stadiet for stabiliteten til gjestessystemet er oppstart av Windows, her kan man se den velkjente blå skjermen (eller til og med ikke se den). For de fleste identifiserte feilene finnes det forskjellige alternativer for å omgå dem — avvisning av Xen-diskdriverne, deaktivering av minnebalansering i VM, fiksering av nettverksinnstillinger og minimisering av antall kjerner. Vår samling av gjesteverktøy installeres og fungerer på fullt oppdatert Windows 7 og Windows 10 (unntatt qvideo).
Det mest kritiske trinnet for stabiliteten til verts- systemet er oppstart av Windows, hvor man kan se en kjent blå skjerm (eller til og med ikke se den). For de fleste identifiserte feilene fantes det ulike omveier — avvisning av Xen-drivere for blokkerte enheter, deaktivering av minnebalansering for VM, fastsettelse av nettverksinnstillinger og minimalisering av antall kjerner. Vår samling av vertsmidler installeres og fungerer på fullt oppdatert Windows 7 og Windows 10 (unntatt qvideo).
Når man går fra et reelt miljø til et virtuelt, opstår der et problem med aktivering af Windows i tilfælde af brug af forudinstallerede OEM-versioner. Sådanne systemer benytter aktivering baseret på licenser, der er indsat i UEFI-enheden. For at aktivere korrekt, er det nødvendigt at overføre en af ACPI-partitioner fra værtsystemet til gæstesystemet i sin helhed (SLIC-tabel) samt foretage nogle justeringer af andre for at specificere producenten. Xen tillader konfiguration af indholdet i ACPI-tilføjelsestabeller, men uden at ændre på de primære. Løsningen kom fra et patch fra et lignende projekt, OpenXT, som blev tilpasset til Qubes. Rettelserne viste sig at være nyttige ikke kun for os og blev derfor overført til det primære Qubes-repository og Libvirt-biblioteket.
Åbenlyse ulemper ved midler til integration af Windows omfatter mangel på understøttelse af lyd, USB-enheder og kompleksiteten ved mediearbejde, da der ikke er hardware-support til GPU. Men dette hindrer ikke brug af VM til arbejde med kontordokumenter og forhindrer heller ikke start af specifikke virksomhedsapplikationer.
Kravet om at skifte til offline- eller begrænset netværksmode efter oprettelse af Windows VM-skabelonen blev opfyldt ved at oprette de relevante konfigurationer for applikations-VM'er, og muligheden for selektiv tilslutning af flytbare medier blev også løst med de indbyggede midler i OS — når de tilsluttes, er de tilgængelige i systemets VM sys-usb, hvorfra de kan "passeres" videre til den nødvendige VM. Brugerens skrivebord ser cirka sådan ud.
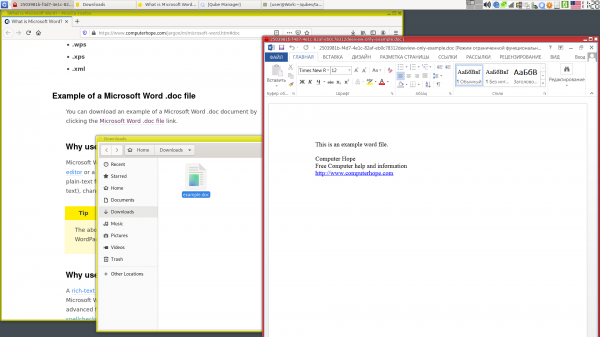
Den endelige version af systemet er blevet positivt modtaget af brugerne (i det omfang et så komplekst system tillader det), og systemets indbyggede værktøjer har gjort det muligt at udvide anvendelsen til en mobil arbejdsplads med adgang via VPN.
In conclusion
Virtualisering i det hele taget reducerer risiciene ved at bruge Windows-systemer, der ikke længere er understøttet - det tvinger ikke til at sikre kompatibilitet med nye hardware, det muliggør udelukkelse eller kontrol af adgang til systemet via netværk eller tilsluttede enheder, og det muliggør implementering af et miljø til engangsbrug.
Qubes OS, basert på ideen om isolasjon gjennom virtualisering, hjelper til med å bruke disse og andre mekanismer for å sikre sikkerhet. Utenfra ser mange Qubes primært som et middel for anonymitet, men det er et nyttig system både for ingeniører som ofte kombinerer prosjekter, infrastruktur og tilgangshemmeligheter, og for sikkerhetsforskere. Deling av applikasjoner, data og formalisering av deres interaksjon er de første trinnene i trusselanalysen og designet av beskyttelsessystemer. Slik deling bidrar til å strukturere informasjon og redusere sannsynligheten for feil på grunn av menneskelig faktor — hastverk, tretthet osv.
For tiden er hovedfokuset i utviklingen rettet mot å utvide funksjonaliteten til Linux-miljøer. Versjon 4.1 er planlagt for utgivelse, som vil være basert på Fedora 31 og inkludere oppdaterte versjoner av de viktigste komponentene Xen og Libvirt. Det er verdt å merke seg at Qubes utvikles av profesjonelle innen informasjonssikkerhet, som alltid raskt utgir oppdateringer ved oppdagelse av nye trusler eller feil.
Etterord
En av de eksperimentelle funksjonene vi utvikler, gjør det mulig å opprette VM med støtte for vertstilgang til GPU basert på Intel GVT-g-teknologi, som gjør det mulig å utnytte grafikkadapterens muligheter og betydelig utvide bruksområdet til systemet. På tidspunktet for denne artikkelen fungerer denne funksjonaliteten for testversjoner av Qubes 4.1, og er tilgjengelig på .
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish