

Mange organisasjoner bruker skytjenester eller flytter utstyret til
datasentre. Hva gir mening å la være i serverrommet, og hvordan kan man best organisere beskyttelsen av perimetrisk kontornettverk i en slik situasjon?
En gang var alt på serveren.
I begynnelsen av utviklingen av Russlands internett løste de fleste selskaper IT-infrastrukturproblematikken omtrent etter samme mønster: det ble avsatt et rom, der det ble installert aircondition, og hvor nesten alt nettverks- og serverutstyr ble konsentrert.
Systemadministratoren konfigurerte én eller flere servere på FreeBSD, Linux eller OpenSolaris, osv. Og deretter kjørte han nødvendige tjenester på denne "gården": fra webserver, bedrifts-e-post til fildelingsløsning.
Når et selskap vokser og utvikler seg, oppstår det uunngåelig en situasjon der serverrommet ikke lenger oppfyller kravene. Hvis det er penger, kan man bygge sitt eget datasenter. Det kan være mer lønnsomt å leie skap i kommersielle datasentre. Kvalitets strømsystem basert på DRUPS, industrielle klimaanlegg, fullt personell med spesialiserte fagfolk — disse tingene er neppe tilgjengelige ved kontorets serverrom.
I takt med at storkapitalen vokser, skjer det en gradvis overgang i ledelsens bevissthet hos mellomstore og små bedrifter fra psykologien "alt mitt tar jeg med meg" og "mitt hjem — min festning" til "la noen andre ta seg av det, så slipper jeg strevet".
For små bedrifter har cloud-leverandører vært et alternativ "utenfor". Tidligere var det en selvfølge for et selskap med 40 ansatte å ha sin egen e-postserver, mens i dag rekrutterer tjenester fra Google alle som før ikke kunne tenke seg å arbeide uten sin egen Sendmail eller Postfix.
Virtuelle systemer har vært til stor hjelp i denne "omflyttingen". Mens man før måtte flytte hele fysiske servere eller sette opp alt på nytt "jern", er det nå tilstrekkelig å overføre et bilde av en virtuell maskin.
Hva vil da bli igjen i det lille rommet med aircondition?
Først og fremst er dette nettverksutstyr. Både aktivt og passivt. Ofte refereres det til med det høylytte navnet «serverrom», som gjerne omfatter nettverksutstyr med rester. For slike tilfeller kreves det ikke noe spesielt rom med kraftige klimaanlegg, elektrisk kraft og så videre.
Den andre gruppen utstyr som er vanskelig å fjerne fra serverrommet er sikkerhetsportaler.
Sikkerhet.
Men hvilke sikkerhetsportaler er det snakk om? Som nevnt tidligere, hvis administratøren tidligere hadde en eller flere servere hvor alt kunne settes opp, kan ikke den luksusen være tilgjengelig nå.
Men behovet for beskyttelse mot eksterne trusler har ikke forsvunnet. Man kan selvfølgelig flytte alle tjenester og nødvendig utstyr helt til et datasenter og sende trafikken fra en slik portal til kontorets nettverksutstyr via en sikker kanal, for eksempel over VPN.
Denne ordningen ser attraktiv ut ved første øyekast, men det øker belastningen på de eksisterende kanalene. Hvis man ikke ønsker å betale for en mer «solid» kanal, er dette ikke helt det man trenger.
Et annet alternativ er å kjøpe en spesialisert enhet for trafikkbeskyttelse, hvis arkitektur, på grunn av sin spesielle innretning, gjør det mulig å klare seg uten kraftige energikrevende og varmeutviklende komponenter.
Et «dyrehage» vil ikke være nødvendig.
Uten et klassisk serverrom er det mye bedre å få flere tjenester «i én boks» med en gang, i stedet for å spre en «dyrehage» i et lite rom, eller enda verre, i et lite nettverkskap. Løsningen bør samtidig være rimelig, pålitelig og ha god støtte på russisk.
Merk. Vi snakker om helt små, mellomstore og større kontorer nå. Store selskaper som bygger egne datasentre vurderes ikke her — det er umulig å dekke alt i én artikkel.
Og for hver situasjon har Zyxel allerede en løsning, og innenfor én produktlinje. Med andre ord, det vil ikke være nødvendig med et «dyrehage».
ZyWALL ATP sikkerhetsporter
Vi har tidligere beskrevet prinsippene bak slik teknologi ved hjelp av , Hovudtrekkja er samanføginga av brannmur med den skybaserte sikkerheitstenesta Zyxel Cloud. Takket vere denne fordeling av ansvar, løser ZyWALL ATP eit vidt spekter av spørsmål innan perimeterbeskyttelse, utan å krevje ekstra maskinvare.
Lista over sikkerheitsfunksjonar er ganske omfattande (sjå tabell 1), inkludert SecuReporter-analyseverktøy og Sandboxing - «sandkasse» for førehandanalyse av nedlasta innhald.
Det er verd å understreke at vi i dette tilfellet berre flyttar tenestene frå det lokale kontoret til skyen. Alt anna blir håndtert av Zyxel Cloud i anonymt modus. I tillegg til å vere praktisk, gir denne tilnærminga effektiv beskyttelse mot null-dag truslar takka vere maskinlæring og informasjonsutveksling mellom ATP-gateways over heile verda. Det er bygd opp eit heilt nevralt nettverk for å sikre beskyttelse.
: «Når ein ukjend fil blir oppdaga, sjekkar Cloud Query raskt (innen sekunder) hash-koden mot den skybaserte databasen for å avgjere om den er farleg eller ikkje. For at denne tenesta skal fungere, krevst minimum nettverksressursar, og den påverkar derfor ikkje einingsytelsen. Effektiviteten i trusselbeskyttelsen kjem av bruken av ein kontinuerleg oppdatert skybase med data om milliardar av truslar. Den skybaserte forespørselen akselererer også drifta av dei intelligente funksjonane for oppdaging av nye truslar i Zyxel Security Cloud, som styrkar beskyttelsen mot skadleg programvare for kvar av ATP-brannmurane.»
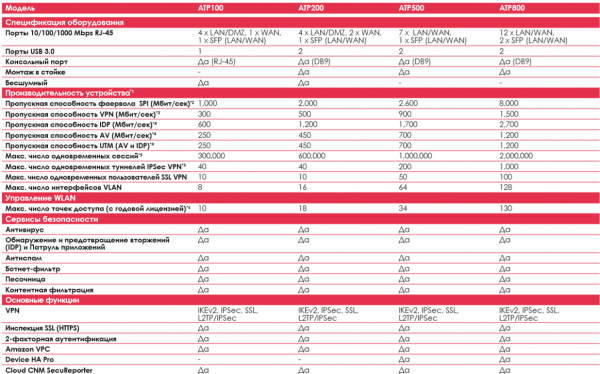
Tabell 1. Tekniske spesifikasjonar for ZyWALL ATP-serien.
Merknader:
(1) Den faktiske ytelsen er sterkt avhengig av nettverksforhold og aktive applikasjonar.
(2) Maksimal gjennomstrømming er basert på RFC 2544 (1,518-byte UDP-pakkar).
(3) Målte VPN-gjennomstrømming er basert på RFC 2544 (1,424-byte UDP-pakkar).
(4) AV og IDP-gjennomstrømmingsmålinger bruker bransjestandarde HTTP ytelsestest (1,460-byte HTTP-pakkar). Testinga blei utført i multitråda modus.
(5) Ved måling av maksimal moglege antal sesjonar blei det brukt industristandard verktøy - IXIA IxLoad testverktøy.
(6) Resultata frå hastighetstesta for tilkopling til 1Gbps WAN blei utført under reelle forhold og kan ha små avvik avhengig av kvaliteten på kanalen.
(7): Etter at Gold Pack utløper, støttes bare 2 AP.
(8): Du kan aktivere eller utvide funksjonaliteten ved å kjøpe ekstra lisenser for Zyxel-tjenester.
Vær oppmerksom på det støttede utvalget av VPN-tjenester. Nesten alt nødvendig for forbindelsen til hovedkontoret eller hjemmekontoret er allerede samlet i «ett pakk», så dette enheten kan trygt anbefales både som en endepunkt for filialen og for å støtte fjernarbeid for ansatte.
Løsninger for små kontorer
Små kontorer kan grovt deles inn i to grupper: selvstendige virksomheter og filialer av større selskaper.
Selvstendige er nyetablerte virksomheter og de som er ment å forbli små. For eksempel designbyråer, arkitektkontorer, redaksjoner for små medier og så videre. Slike forretningsenheter bruker ofte skyløsninger, minst e-post og fildeling.
Filialer av større organisasjoner — for dem er det viktigste å ha stabil kommunikasjon med hovedkontoret. Alt annet finnes i «Senteret».
Sånne «små» trenger ofte et enkelt grensesnitt for administrasjon. Nettverksadministratoren fra hovedkontoret har ofte ikke mulighet til å raskt reise til fjerne steder for å løse problemer for en ny filial. Små lokale selskaper har overhode ikke denne muligheten. Man må være avhengig av tjenestene til en «tilfeldig adm». For slike situasjoner er administrasjon etter prinsippet «jo enklere — jo mer pålitelig» nødvendig.
For små kontorer gir det mening å bruke modellene ZyWALL ATP100 og ZyWALL ATP200.
Nettverksporten
ATP100 salgs .
Hovedforskjellen fra den eldre modellen () er at den er designet for mindre belastning og ikke har stativfeste for 19 tommer. Anbefales for hjemmekontorer, små selskaper, filialer, og så videre.
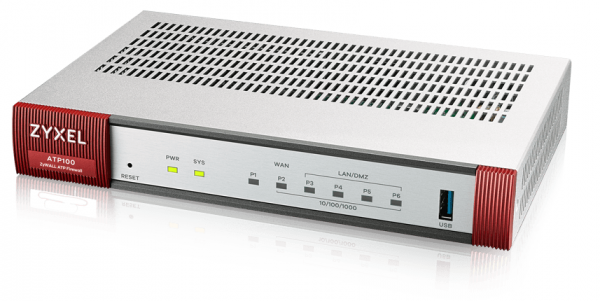
Figur 1. ZyWALL ATP100.
Når det gjelder konstruksjon: ATP100 og ATP200 er vifteløse modeller. Hva er bra med det: for det første er det ingen støy, for det andre er det ikke nødvendig å bytte ut viften. I situasjoner med «tilfeldig adm» er dette en viktig faktor.
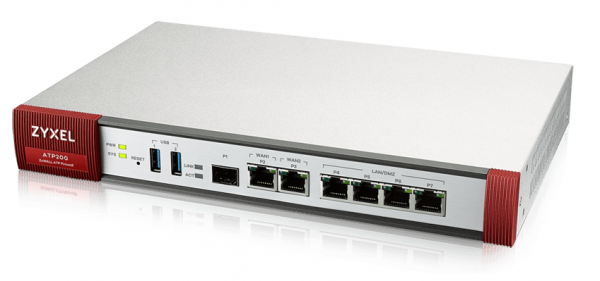
Figur 2. ZyWALL ATP200.
Modell ATP200 støtter to WAN-porter og kan kobles til to uavhengige linjer, for eksempel fra forskjellige tilbydere.
Som det ble nevnt tidligere, er det viktigste for et lite kontor etter stabil strømtilførsel – en pålitelig forbindelse. Dessverre kan lokale leverandører ikke alltid garantere fravær av feil. Man må se etter alternative løsninger.
VIKTIG! I tillegg til spesielle WAN-porter har ATP-modellene USB-porter som kan brukes til å koble til USB-modemer og benytte dem som WAN. Denne muligheten er tilgjengelig for alle ATP-modeller.
Hvis enheten har en SFP-port, kan denne også brukes som WAN. Denne funksjonen er tilgjengelig for alle ATP-modeller.
Her er et livr råd fra Zyxel.
Middels selskaper
For middels selskaper har Zyxel en solid «boks» —
Dette er en ny generasjons gateway med utvidet beskyttelse mot utviklende trusler.
Blant interessante funksjoner:
7 konfigurerbare porter gjør fleksibel oppsett mulig, for eksempel 2 WAN, 2 DMZ og 3 LAN-porter ved tilkobling av 3 separate VLAN for intern bruk. Det finnes også 1 SFP-port.
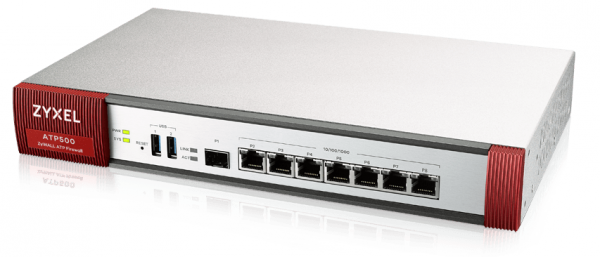
Figur 3. ZyWALL ATP500.
Det er mulig å arbeide i høy tilgjengelighetsmodus Device HA Pro med to ZyWALL ATP500. Hvis en er ute av drift, vil den andre fortsatt sørge for tilkobling.
Ved å bruke ATP500-funksjonene fullt ut kan man oppnå en fleksibel,
høyt pålitelig, sikker tilkobling til omverdenen eller en spesifikk node, for eksempel,
hovedkontoret.
Større kontorer
For dem anbefales den mest kraftfulle varianten i denne serien – ATP800.
Denne modellen har et anstendig antall porter: 12 RJ-45 og 2 SFP, alle kan konfigureres til WAN, LAN eller DNZ, noe som muliggjør bruk av flere WLAN, organisering av flere DMZ, og det vil fortsatt være mulighet for utgang til det offentlige nettet for en kompleks intern infrastruktur. Egner seg for ganske store kontorer med utviklede nettverk og høye krav til sikkerhet og tilgangsbegrensninger.
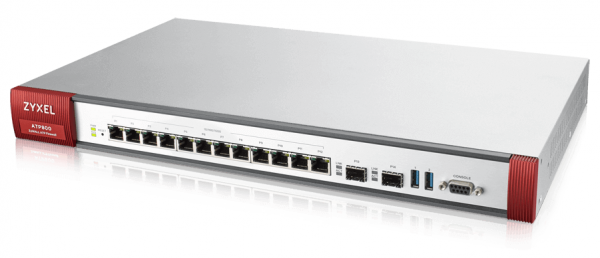
Figur 4. ZyWALL ATP800.
Det er også verdt å merke seg at denne modellen anbefales for kjøp med vekst i tankene. Hvis man planlegger vekst for selskapet, for eksempel utvikling av lokale butikknettverk, gir det mening å kjøpe en kraftigere modell med en gang for å unngå å bruke penger to ganger.
Som vi ser, kan man selv under de mest spartanske forhold oppnå et høyt nivå av beskyttelse, feilresistens og fleksibilitet i arbeidet.
Teknisk støtte, tips, diskusjoner, nyheter, kampanjer og kunngjøringer – oss på Telegram!
Nyttige lenker
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish