

Google utgave av nettleseren . Samtidig stabil utgivelse av et fritt prosjekt , som fungerer som grunnlaget for Chrome. Nettleseren Chrome ved bruken av Googles logoer, et system for å sende varsler ved krasj, muligheten for å laste ned Flash-modulen på forespørsel, moduler for avspilling av beskyttet videoinnhold (DRM), et system for automatisk installasjon av oppdateringer og overføring ved søk Den neste utgaven av Chrome 80 er planlagt til 4. februar.
:
- komponenten Password Checkup, beregnet for å analysere sikkerheten av brukernes passord. Ved innlogging på hvilken som helst nettside, undersøker Password Checkup brukernavn og passord mot en database med kompromitterte kontoer og varsler om problemer blir oppdaget (kontrollen utføres på bakgrunn av hash-prefikset på brukerens side). Sjekken skjer mot en database som dekker over 4 milliarder kompromitterte kontoer som har vært involvert i datalekkasjer. Varsel vises også ved forsøk på å bruke trivielle passord som «abc123». For å aktivere Password Checkup i delen «Synkronisering og Google-tjenester», er det implementert en spesiell innstilling.
- En ny teknologi for å oppdage phishing i sanntid er blitt introdusert. Tidligere ble sjekken utført ved å henvise til lokalt lastede svartlister fra Safe Browsing, som ble oppdatert omtrent hvert 30. minutt, noe som viste seg å være utilstrekkelig, for eksempel i tilfeller der angripere oftest byttet domener. Den nye metoden gjør det mulig å sjekke URL-er i sanntid med forhåndssjekk mot hvitelister, som inkluderer hasher av tusen populære, pålitelige nettsteder. Hvis nettstedet som åpnes, ikke finnes på hvitelisten, vil nettleseren sjekke URL-en på Googles server ved å sende de første 32 bitene av SHA-256-hashen av lenken, hvor eventuelle personlige data er fjernet. Ifølge Google tillater den nye tilnærmingen en 30 % økning i effektiviteten av varsler for nye phishing-nettsteder.
- Det er lagt til proaktiv beskyttelse mot overføring av Google-kontoinformasjon og andre passord lagret i passordbehandleren, gjennom phishing-sider. Når brukeren prøver å skrive inn et lagret passord på et nettsted der dette passordet vanligvis ikke brukes, vil brukeren få en advarsel om en potensiell farlig handling.
- For tilkoblinger som bruker TLS 1.0 og 1.1, vises nå et signal om usikker tilkobling. Full støtte for TLS 1.0 og 1.1 i Chrome 81, som er planlagt til 17. mars 2020.
- Det er lagt til muligheten for å fryse inaktive faner, noe som automatisk frigjør minne fra faner som har vært i bakgrunnen i mer enn 5 minutter og ikke utfører betydningsfulle handlinger. Beslutningen om hvorvidt en bestemt fane er egnet for frysing, tas basert på heuristikk. Kontrollen av aktivering av funksjonen gjøres gjennom flagget «chrome://flags/#proactive-tab-freeze».
- Blokkering av blandet innhold på sider som åpnes via HTTPS, for å sikre at sidene åpnes over https:// kun inneholder ressurser lastet inn over en sikker kommunikasjonskanal. Selv om de mest farlige formene for blandet innhold, som skript og iframe, allerede blokkeres som standard, kunne bilder, lydfiler og videoer fortsatt lastes inn over http://. Den tidligere indikator for blandet innhold for slike innhold ble ansett som ineffektiv og misvisende, da den ikke ga en entydig vurdering av sidens sikkerhet. For eksempel kunne en angriper ved å bytte ut bilder sette inn sporing av brukeraktiviteter som Cookies, forsøke å utnytte sårbarheter i bildebehandlere, eller forgifte innholdet ved å erstatte informasjonen vist i bildet. For å deaktivere blokkeringen av blandede komponenter er det lagt til en spesialinnstilling, som kan aktiveres gjennom menyen som vises ved å klikke på låsesymbolet.
- Det er lagt til en eksperimentell mulighet for å dele innholdet i utklippstavlen mellom skrivebords- og mobilversjoner av Chrome. I tilknyttede instanser av Chrome som bruker samme konto, kan man nå få tilgang til innholdet i utklippstavlen fra en annen enhet, inkludert muligheten for å dele utklippstavlen mellom mobil- og skrivebordssystemet. Innholdet i utklippstavlen er kryptert med ende-til-ende-kryptering, som forhindrer tilgang til teksten på Googles servere. Funksjonen aktiveres via alternativene chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui og chrome://flags#sync-clipboard-service.
- I adressefeltet vises navnet på den nåværende Google-kontoen i tillegg til avataren ved bestemte anledninger (for eksempel når du lagrer passord) når synkronisering av profilen er deaktivert, slik at brukeren nøyaktig kan identifisere den aktive kontoen.
- Aktivert for 1 % av brukerne «DNS over HTTPS» (DoH, DNS over HTTPS). Bare brukere med DNS-leverandører som støtter DoH, spesifisert i systeminnstillingene, deltar i eksperimentet. For eksempel, hvis brukeren har angitt DNS 8.8.8.8 i systeminnstillingene, vil DoH-tjenesten fra Google («https://dns.google.com/dns-query») aktiveres i Chrome. Hvis DNS er 1.1.1.1, vil DoH-tjenesten fra Cloudflare («https://cloudflare-dns.com/dns-query») aktiveres osv. Det finnes en innstilling for å kontrollere aktiveringen av DoH: «chrome://flags/#dns-over-https». Tre driftsmoduser støttes: «secure», «automatic» og «off». I «secure»-modusen bestemmes vertsnavn kun basert på tidligere buffrede sikre verdier (oppnådd via en beskyttet forbindelse) og forespørsler gjennom DoH; tilbakeføring til vanlig DNS benyttes ikke. I «automatic»-modus, hvis DoH og sikker buffer ikke er tilgjengelig, tillates det å hente data fra usikre buffere og å bruke tradisjonell DNS. I «off»-modus sjekkes støtt bufferen først, og hvis ingen data finnes, sendes forespørselen gjennom systemets DNS.
- Eksperimentell buffering av gjengitt innhold ved navigering frem og tilbake, som betydelig reduserer forsinkelsene ved slike navigasjonsmetoder ved å fullt utnytte caching av hele siden, som ikke krever rekonstruksjon og lasting av ressurser. Optimaliseringen er spesielt merkbar i mobilversjonen, hvor ytelsesgevinsten under navigering når 19 %. Modusen aktiveres ved hjelp av innstillingen «chrome://flags#back-forward-cache».
- innstillingen «chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains», som tillot visning av protokollen i adressefeltet igjen (nå vises alle lenker alltid uten https:// og http://, samt uten «www.»).
- I versjoner for Windows er sandkasseisolasjon av lydavspillingsfunksjonen aktivert. For å kontrollere aktiveringen av isolasjonen, er egenskapen AudioSandboxEnabled foreslått.
- I verktøyet for sentralisert administrasjon for bedrifter er det mulig å definere regler som angir mengden minne som en nettleserinstans kan bruke før bakgrunn faner begynner å bli lastet ut. Minne som frigjøres etter at en fane har blitt lastet ut, blir tilgjengelig for bruk, og innholdet i fanen lastes på nytt når du bytter tilbake til den.
- I Linux er det en innebygd sertifikatvalideringsbehandler som har erstattet det tidligere brukte NSS-systemet. Denne innebygde handleren fortsetter å bruke NSS-lageret ved validering, men stiller strengere krav når det gjelder feilaktig kodede og isolert signerte sertifikater (alle sertifikater må nødvendigvis være signert av et sertifiseringsorgan).
- I versjonen for Android-plattformen muligheten for å tilordne adaptive ikoner til installerbare webapplikasjoner som kjører i Progressive Web Apps (PWA) -modus. Adaptive ikoner kan tilpasse seg grensesnittet som brukes av enhetsprodusenten, for eksempel være runde, firkantede eller med avrundede hjørner.
- API , som gir tilgang til komponenter for å lage virtuell og utvidet virkelighet. API-en muliggjør en enhetlig tilnærming til ulike enhetsklasser, fra stasjonære virtuelle reality-hodetelefoner som Oculus Rift, HTC Vive og Windows Mixed Reality, til mobile enheter som Google Daydream View og Samsung Gear VR. Applikasjoner hvor det nye API-et kan brukes, inkluderer programmer for 360° videovisning, 3D romvisualisering, oppretting av virtuelle kinoer for videopresentasjoner, gjennomføring av eksperimenter for å lage 3D-grensesnitt for butikker og gallerier;
- I Origin Trials-modus (eksperimentelle funksjoner som krever separat ) er flere nye API-er foreslått. Origin Trial innebærer muligheten for å bruke den aktuelle API-en fra applikasjoner lastet ned fra localhost eller 127.0.0.1, eller etter registrering og mottak av et spesialtoken som er gyldig i en begrenset periode for en bestemt nettside.
- For alle HTML-elementer er det foreslått en attributt «rendersubtree», som sikrer visning av DOM-elementet. Når attributtet settes til «invisible», vil innholdet i elementet ikke bli rendert og verifisert, noe som gjør det mulig å optimalisere rendering. Ved å sette verdien til «activatable» vil nettleseren fjerne den usynlige attributten, rendere innholdet og gjøre det synlig.
- En ny API-variant er lagt til basert på Promise-mekanismen, og gir en sikrere måte å håndtere deaktivering av automatisk låsing av skjermen og sette enheter i strømsparingsmoduser.
- Muligheten for å bruke attributtet er implementert for alle HTML- og SVG-elementer som kan få fokus.
- For images and videos calculating the aspect ratio based on the Width or Height attributes, which can be used to determine the image size using CSS at a stage when the image is not yet loaded (solves the problem of page rebuilding after images are loaded).
- CSS-egenskapen , which automatically sets the size of the variable font in the optical coordinates "" if the font supports them. The mode allows selecting the optimal glyph shape for the specified size, for instance, using more contrasting glyphs for headings.
- CSS-egenskapen , allowing any symbols to be used instead of bullets in lists, such as "-", "+", "★" and "▸".
- If Worklet.addModule() cannot be executed, an object with detailed information about the nature of the error is now returned, allowing for a more precise assessment of the cause of the error (network connection issues, incorrect syntax, etc.).
- Processing of elements when moving them between documents has been halted. Additionally, the execution of script-related events "error" and "load" has been disabled during document transfers.
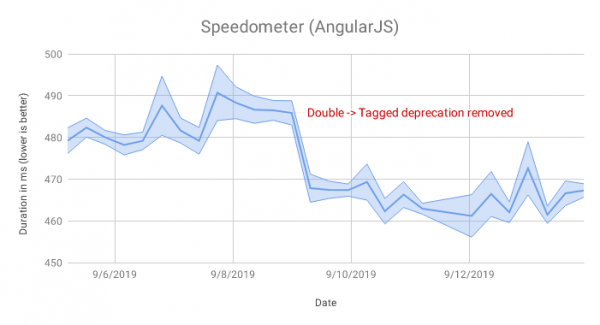
- I JavaScript-motoren V8 optimization of the processing of field view changes in objects, resulting in a 4% faster execution of AngularJS code in the Speedometer test suite.

- In V8, optimization of the processing of getters defined in built-in APIs, such as Node.nodeType and Node.nodeName, has also been performed under conditions where the IC (inline caching) handler is absent. The change approximately reduced IC runtime time by 12% when executing Backbone and jQuery tests from the Speedometer suite.
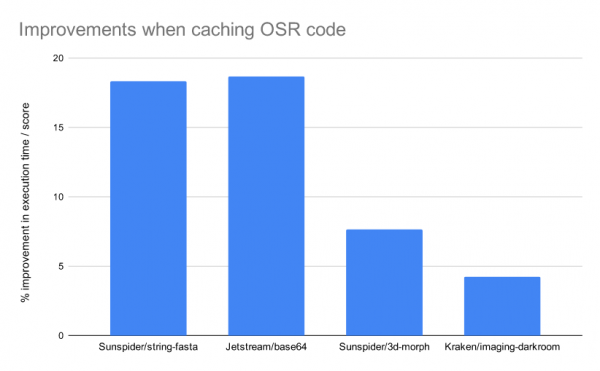
- Caching of the results of the OSR (called on-stack replacement) mechanism has been ensured, which substitutes optimized code during the function execution (allows starting to use optimized code for long-running functions without waiting for their re-execution). OSR caching allows using optimization results even during the re-execution of a function, without the need for re-optimization.
In some tests, the change allowed for increasing peak performance by 5–18%.
- Changes in web development tools:
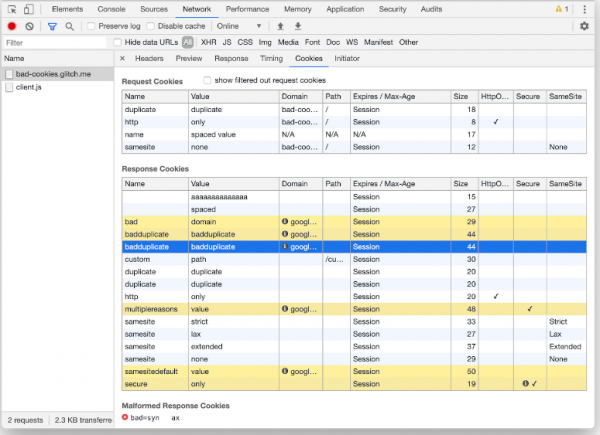
- debug mode for identifying the causes of request blocking or Cookie delivery.
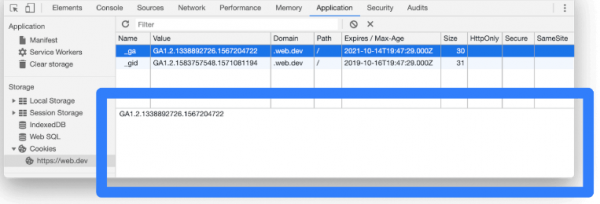
- I blokken med Cookie-listen er det tilføjet en funktion, der gør det muligt at se værdien af den valgte Cookie hurtigt ved at klikke på en bestemt række.

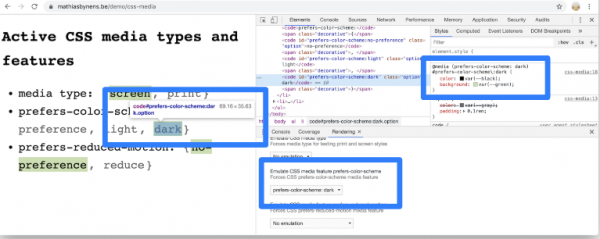
- Der er tilføjet mulighed for at simulere forskellige indstillinger for medieforespørgsler prefers-color-scheme og prefers-reduced-motion (for eksempel til at teste sideadfærden med et mørkt systemtema eller med de animerede effekter deaktiveret).

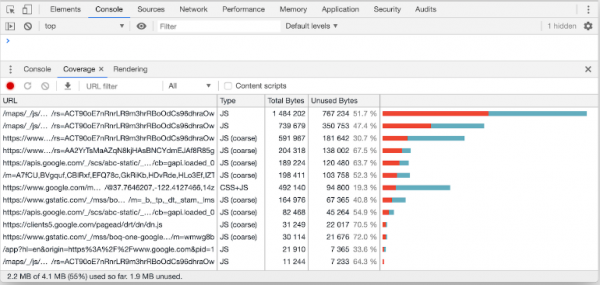
- Designet af fanen Coverage er blevet moderniseret, hvilket giver mulighed for at vurdere brugt og ikke-brugt kode. Der er tilføjet en filtreringsmulighed baseret på kodetype (JavaScript, CSS). Oplysninger om kodeanvendelse er også blevet tilføjet ved visning af kildekoden.

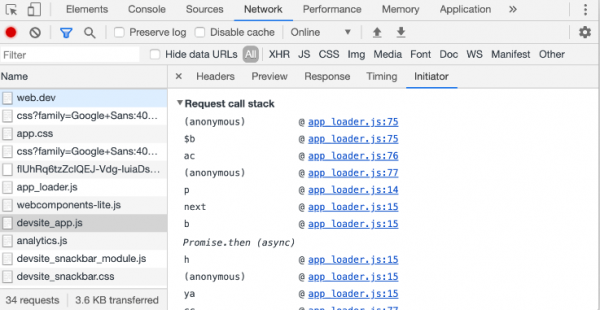
- Der er tilføjet mulighed for at debugge årsagerne til anmodningen om en bestemt netværksressource efter optagelse af netværksaktivitet (det er muligt at se stien af JavaScript-koden, der førte til indlæsningen af ressourcen).

- Der er tilføjet en indstilling "Settings > Preferences > Sources > Default Indentation" til at definere typen af indrykning (2/4/8 mellemrum eller tabulator) i koden, der vises i Console- og Sources-panelerne.

- I blokken med Cookie-listen er det tilføjet en funktion, der gør det muligt at se værdien af den valgte Cookie hurtigt ved at klikke på en bestemt række.
Udover nyheder og fejlrettelser i den nye version er der blevet rettet 51 sårbarheder. Mange af sårbarhederne blev opdaget ved automatiseret testning med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. To problemer (CVE-2019-13725, adgang til et allerede frigivet hukommelsesområde i koden til understøttelse af Bluetooth, og CVE-2019-13726, stakoverløb i passwordmanageren) er markeret som kritiske, hvilket betyder, at de kan omgå alle niveauer af browserbeskyttelse og udføre kode i systemet uden for sandbox-miljøet. To kritiske problemer blev første gang identificeret i et enkelt udviklingscyklus i Chrome. Den første sårbarhed blev fundet af forskere fra Tencent Keen Security Lab og ved Tianfu Cup-konkurrencen, mens den anden blev fundet af Sergey Glazunov fra Google Project Zero.
Inden for programmet for belønningsudbetalinger for opdagelse af sårbarheder har Google betalt 37 belønninger til en samlet værdi af 80000 USD for den nuværende version (én belønning på $20000, én belønning på $10000, to belønninger på $7500, fire belønninger på $5000, én belønning på $3000, to belønninger på $2000, to belønninger på $1000 og otte belønninger på $500). Størrelsen på 15 belønninger er endnu ikke fastsat.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish