

Hei! Velkommen til den åttende leksjonen av kurset . På og i lekser har vi blitt kjent med de grunnleggende sikkerhetsprofilene, nå kan vi slippe brukerne ut på internett, beskytte dem mot virus og begrense tilgangen til nettressurser og applikasjoner. Nå oppstår spørsmålet om administrasjon av brukerkontoer. Hvordan kan vi gi internett-tilgang kun til en bestemt gruppe brukere? Hvordan kan vi nekte en gruppe brukere tilgang til bestemte nettsteder, mens en annen gruppe får tilgang? Hvordan integrere eksisterende løsninger for kontroll av brukerkontoer med FortiGate-brannmuren? I dag skal vi diskutere disse spørsmålene og prøve å gjøre alt i praksis.
La oss først se på autentiseringsmetodene som FortiGate støtter. Det er i hovedsak to — lokal og fjern.
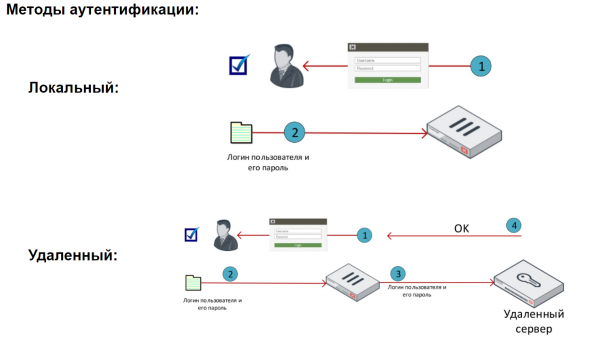
Lokal metode er den enkleste autentiseringsmetoden. I så fall lagres brukerinformasjonen lokalt på FortiGate. Lokale brukere kan grupperes, og basert på brukere eller grupper kan vi begrense tilgangen til ulike ressurser.
Når fjernautentisering brukes, autentiseres brukerne av eksterne servere. Denne metoden er nyttig når flere FortiGate-enheter trenger å autentisere de samme brukerne, eller når det allerede finnes en autentiseringsserver i nettverket.
Når en ekstern server autentiserer brukerne, sender FortiGate de innloggingsopplysningene som brukeren har skrevet inn til denne serveren. Denne serveren sjekker deretter om slike opplysninger finnes i databasen sin. Hvis ja, autentiseres brukeren vellykket i systemet.
Det er viktig å merke seg at i et slikt tilfelle lagres ikke brukernes autentiseringsopplysninger på FortiGate, og selve autentiseringsprosessen foregår på den eksterne serveren.
Det er også verdt å nevne Fortinet Single Sign-On-mekanismen. Den tillater en sømløs autentisering av domenebrukere på FortiGate, ved å bruke data fra domenekontrollerne. Dessverre ligger beskrivelsen av denne mekanismen utenfor rammen av kurset vårt.
FortiGate støtter mange typer autentiseringsservere, som POP3, RADIUS, LDAP, TACAS+. Vi vil imidlertid se nærmere på arbeidet med LDAP-serveren.
Videoen tar for seg hovedteorien, samt arbeidet med lokale brukere og LDAP-serveren.
I neste leksjon vil vi se på arbeidet med logger, spesielt mulighetene til FortiAnalyzer. For å ikke gå glipp av det, følg med på oppdateringene på følgende kanaler:
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish