

Hei! Velkommen til den niende leksjonen i kurset . På Vi har gått gjennom de grunnleggende mekanismene for tilgangskontroll for brukere til forskjellige ressurser. Nå står vi overfor en ny oppgave - vi må analysere atferden til brukerne på nettet, samt konfigurere innsamlingen av data som kan være til hjelp ved etterforskning av ulike sikkerhetshendelser. I denne leksjonen vil vi derfor se på mekanismen for logging og rapportering. For dette vil vi bruke FortiAnalyzer, som vi satte opp i begynnelsen av kurset. Nødvendig teori og videoleksjon er tilgjengelig i lenken nedenfor.
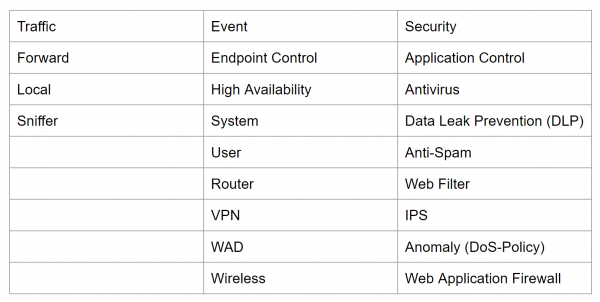
I FotiGate deles loggene inn i tre typer: trafikklogger, hendelseslogger og sikkerhetslogger. Disse deles videre inn i undertyper.
Trafikklogger registrerer informasjon om trafikstrømmen, slik som forespørsel og svar, hvis de eksisterer. Denne typen inneholder undertypene Forward, Local og Sniffer.
Underkategorien Forward inneholder informasjon om trafik som FortiGate enten har tatt imot eller avvist i samsvar med brannmurpolitikkene.
Underkategorien Local inneholder informasjon om trafikk direkte fra IP-adressen til FortiGate og fra IP-adresser hvor administrasjon finner sted. For eksempel - tilkoblinger til webgrensesnittet til FortiGate.
Underkategorien Sniffer inneholder logger for trafikk som er mottatt ved hjelp av trafikk speiling.
Hendelseslogger inneholder system- eller administrative hendelser, slik som - tillegg eller endring av innstillinger, opprettelse og nedleggelse av VPN-tunneler, hendelser i dynamisk ruting, osv. Alle undertypene er vist i figuren nedenfor.
Og den tredje typen er sikkerhetslogger. I disse loggene registreres hendelser relatert til virusangrep, tilgang til forbudte ressurser, bruk av forbudte applikasjoner osv. Fullstendig liste er også vist i figuren nedenfor.
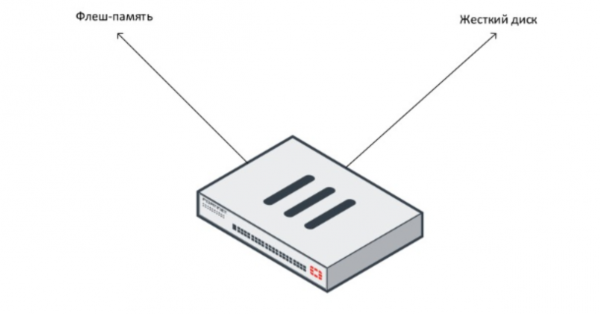
Logger kan lagres på forskjellige steder - både på selve FortiGate og utenfor. Å lagre logger på FortiGate anses som lokal logging. Avhengig av selve enheten kan logger lagres enten i flashminnet på enheten eller på harddisken. Som regel har modeller fra mellomsegmentet harddisk. Modeller med harddisk er lett å skille - de har alltid et tall på slutten. For eksempel - FortiGate 100E kommer uten harddisk, mens FortiGate 101E kommer med harddisk.
De yngre og eldre modellene har vanligvis ikke harddisk. I slike tilfeller brukes flashminne til å lagre logger. Det er imidlertid viktig å merke seg at kontinuerlig skriving av logger til flashminne kan redusere effektiviteten og levetiden. Derfor er skriving av logger til flashminne som standard deaktivert. Det anbefales å aktivere det bare for logging av hendelser under løsning av spesifikke problemer.
Ved intensiv loggering, uansett om det er til harddisk eller til flashminne, vil enhetens ytelse bli redusert.
Det er ganske vanlig å lagre logger på eksterne servere. FortiGate kan lagre logger på Syslog-servere, på FortiAnalyzer eller FortiManager. I tillegg kan man bruke FortiCloud-tjenesten for lagring av logger.
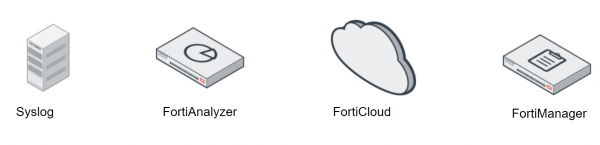
Syslog er en server for sentral lagring av logger fra nettverksenheter.
FortiCloud er en abonnementsbasert tjeneste for sikkerhetsadministrasjon og lagring av logger. Med den kan du lagre logger eksternt og generere relevante rapporter. Hvis du har et ganske lite nettverk, kan det være et godt valg å bruke denne skybaserte tjenesten i stedet for å kjøpe ekstra utstyr. Det finnes en gratisversjon av FortiCloud som innebærer lagring av logger i en uke. Etter å ha kjøpt abonnementet kan logger lagres i ett år.
FortiAnalyzer og FortiManager er eksterne logglagringsenheter. Siden de alle har det samme operativsystemet - FortiOS - er integrasjonen av FortiGate med disse enhetene ikke komplisert.
Men det er viktig å merke seg forskjellene mellom FortiAnalyzer og FortiManager-enhetene. Hovedmålet med FortiManager er sentralisert administrasjon av flere FortiGate-enheter - derfor er lagringskapasiteten for logger på FortiManager betydelig mindre enn på FortiAnalyzer (hvis man sammenligner modeller i samme priskategori).
Hovedmålet med FortiAnalyzer er nettopp innsamling og analyse av logger. Derfor vil vi videre se på arbeidet med det i praksis.
All teori, samt praktisk del, er presentert i denne videoleksjonen:
I neste leksjon vil vi se på de viktigste punktene knyttet til administrasjon av FortiGate-enheten. For å ikke gå glipp av den, følg med på oppdateringene på de følgende kanalene:
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish