

Den nye versjonen av Tor Browser er tilgjengelig for nedlasting fra fra det offisielle nettstedet, versjonskatalogen og Google Play. Versjonen for F-Droid vil være tilgjengelig i løpet av de nærmeste dagene.
Oppdateringen inneholder alvorlige sikkerhetsrettinger fra Firefox.
Den nye versjonen fokuserer på å forbedre brukervennligheten og lette arbeidet med onion-tjenester.
Tor onion-tjenester er en av de mest populære og enkle måtene å etablere en kryptert sluttforbindelse. Gjennom dem kan administratorer sikre anonym tilgang til ressurser og skjule metadata fra nysgjerrige parter. I tillegg gjør slike tjenester det mulig å omgå sensur, samtidig som de beskytter brukerens personvern.
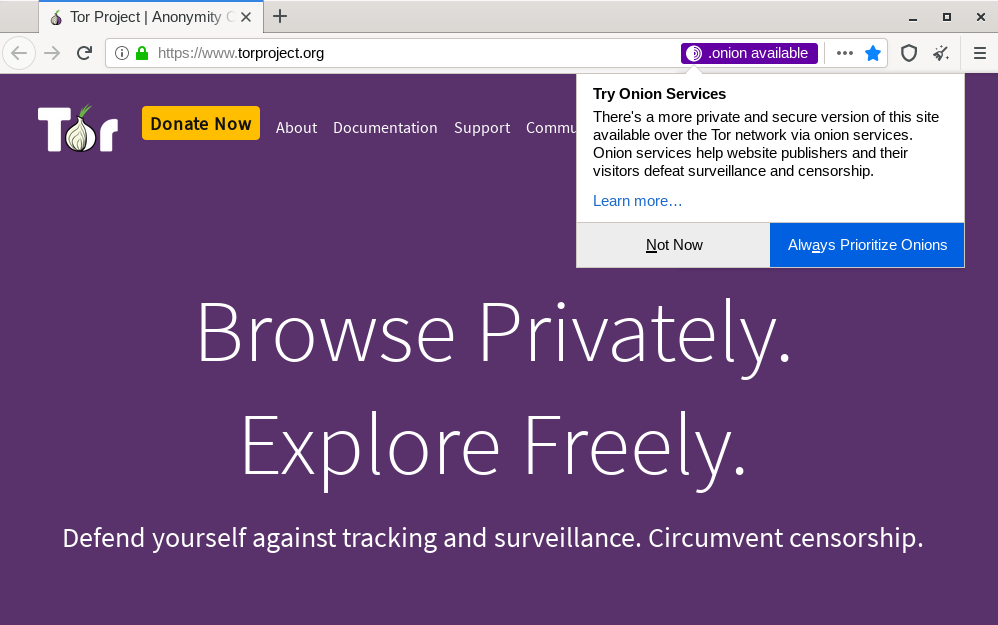
Nå, ved første oppstart av Tor Browser, vil brukerne få muligheten til å foretrekke bruk av onion-adresse som standard hvis den eksterne ressursen tilbyr en slik adresse. Tidligere omdirigerte noen ressurser automatisk brukere til onion-adressen ved oppdagelse av Tor, med hjelp av teknologi alt-svc. Selv om bruken av slike metoder fortsatt er aktuell i dag, vil det nye preferansesystemet gjøre det mulig å varsle brukere om tilgjengeligheten av onion-adressen.
Onion Locator
Eiere av nettsteder har nå muligheten til å varsle om tilgjengeligheten av onion-adressen ved hjelp av en spesial HTTP-header. Ved første besøk av en bruker med aktivert Onion Locator til en ressurs med denne headeren og tilgjengelighet av .onion, vil brukeren motta en melding som lar dem foretrekke .onion (se bilde).
Onion-autentisering
Administratorer av onion-tjenester, som ønsker å øke sikkerheten og personvernet til adressen sin, kan aktivere autentisering på den. Nå vil brukere av Tor Browser motta en melding som ber om en nøkkel ved forsøk på tilkobling til slike tjenester. Brukere kan lagre de angitte nøklene og administrere dem under fanen about:preferences#privacy i seksjonen Onion Services Authentication (se. eksempel på melding)
Sikkerhetsmeldingssystemet i adressefeltet er forbedret
Tradisjonelt markerer nettlesere forbindelser med TLS med et grønt låseikon. Siden midten av 2019 har låsen i Firefox blitt grå for bedre å advare brukerne om problemer med sikkerheten, snarere enn det som er beskyttet som standard (les mer here). Tor Browser i den nye versjonen følger eksemplet til Mozilla, noe som gjør det mye enklere for brukerne å forstå at onion-tilkoblingen ikke er sikker (ved lasting av blandet innhold fra den 'vanlige' internett eller andre problemer, eksempel here)
Separate feilsider for onion-adresser
Brukere møter sporadisk problemer med tilkobling til onion-adresser. I tidligere versjoner av Tor Browser, når det oppstod tilkoblingsproblemer til .onion, fikk brukerne se standard feilmelding fra Firefox, som ikke ga noen forklaring på hvorfor onion-adressen var utilgjengelig. I den nye versjonen er det lagt til informative feilmeldinger fra brukerens side, serveren og selve nettverket. Tor Browser viser nå en enkel diagram for tilkoblingen, som kan indikere årsaken til tilkoblingsproblemer.
Navn for Onion
På grunn av egenskapene ved den kryptografiske beskyttelsen av onion-tjenester, er onion-adressene vanskelige å huske (sammenlign for eksempel, https://torproject.org og http://expyuzz4wqqyqhjn.onion/). Dette kompliserer navigasjonen sterkt, og brukerne sliter med å oppdage nye adresser og komme tilbake til gamle. Adresseierne har tidligere løst problemet på en eller annen måte, men det har fortsatt manglet en universell løsning som passer for alle brukere. Tor-prosjektet har nærmet seg problemet fra en annen vinkel: Ved forberedelsen av dette utgivelsen samarbeidet de med Freedom of the Press Foundation (FPF) og HTTPS Everywhere (Electronic Frontier Foundation) for å lage de første konseptuelle menneske-leselige adressene for SecureDrop (se. here). Eksempler:
The Intercept:
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs:
FPF har fått deltatt i eksperimentet med et begrenset antall medieorganisasjoner, og Tor-prosjektet sammen med FPF vil i fellesskap ta videre beslutninger basert på tilbakemeldinger om konseptet.
Fullstendig liste over endringer:
- Tor Launcher oppdatert til 0.2.21.8
- NoScript oppdatert til versjon 11.0.26
- Firefox oppdatert til 68.9.0esr
- HTTPS-Everywhere oppdatert til versjon 2020.5.20
- Tor-ruteren oppdatert til versjon 0.4.3.5
- goptlib oppdatert til v1.1.0
- Wasm deaktivert inntil en grundig revisjon er gjennomført
- Utdaterte innstillingspunkter for Torbutton er fjernet
- Удалён неиспользуемый код в torbutton.js
- Synkronisering av isolasjonsinnstillinger og fingeravtrykk (fingerprinting_prefs) fra Torbutton er fjernet
- Control port-modulen er forbedret for å være kompatibel med v3 onion-autentisering.
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- Muligheten for å aktivere Graphite-skriftgjengivelse i sikkerhetsinnstillingene er tilbakeført
- Kjørbar skript fra aboutTor.xhtml er fjernet
- libevent har blitt oppdatert til 2.1.11-stable
- Feilhåndtering i SessionStore.jsm er rettet
- First-party isolasjon for IPv6-adresser er portert
- Services.search.addEngine ignorerer ikke lenger FPI-isolasjon
- MOZ_SERVICES_HEALTHREPORT er deaktivert
- Feilrettinger er portert 1467970, 1590526 og 1511941
- Feil ved fjerning av tillegg disconnect search er rettet
- Feil er rettet 33726: IsPotentiallyTrustworthyOrigin for .onion
- Feil med nettleseren ved flytting til en annen katalog er rettet
- Atferden er forbedret letterboxing
- Søkemotoren Disconnect er fjernet
- Støtte for SecureDrop-regelsettet i HTTPS-Everywhere er aktivert
- Forsøk på å lese /etc/firefox er fjernet
Kilde: linux.org.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish


