

Vi i Google tror at skyen i fremtiden i økende grad vil bevege seg mot private, krypterte tjenester som gir brukerne full trygghet angående datakontroll.
Google Cloud krypterer allerede overførte og lagrede kundedata, men for behandling må de fortsatt bli dekryptert. Konfidensiell databehandling — en revolusjonerende teknologi brukt for å kryptere data under behandling. Miljøer basert på konfidensiell databehandling tillater lagring av krypterte data i aktiv minne og andre steder utenfor prosessoren (CPU).
Konfidensielle VM-er er nå i beta-testingfasen, og er det første produktet i serien Google Cloud Confidential Computing. Vi har allerede implementert ulike metoder for isolasjon og sandkasse i vår skyinfrastruktur for å sikre sikkerheten til flere brukere. Konfidensielle VM-er tar sikkerheten til et nytt nivå, og tilbyr kryptering av aktiv minne for ekstra isolasjon av arbeidsbelastningene deres i skyen, og hjelper våre kunder med å beskytte sensitive data. Vi tror dette vil være av særlig interesse for dem som jobber i regulerte bransjer (kanskje relatert til GDPR og lignende saker, translator's note).
Åpner nye muligheter
Allerede med Asylo, plattformen med åpen kildekode for konfidensiell databehandling, har vi fokusert på å sikre enkel distribusjon og bruk av miljøet for konfidensiell databehandling, og tilbyr høy ytelse og applikasjoner for enhver arbeidsbelastning du velger å kjøre i skyen. Vi mener at du ikke skal måtte gå på kompromiss med brukervennlighet, fleksibilitet, ytelse og sikkerhet.
Med overgangen til konfidensielle VM-er i beta er vi blitt den første store leverandøren av skytjenester som tilbyr et slikt nivå av sikkerhet og isolasjon — og gir kundene et enkelt og brukervennlig alternativ, både for nye applikasjoner og 'porterte' (sannsynligvis applikasjoner som kan kjøres i skyen uten betydelige endringer, translator's note). Vi sikrer:
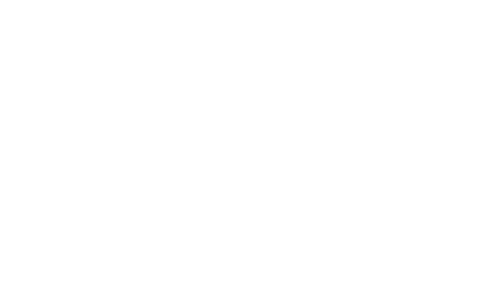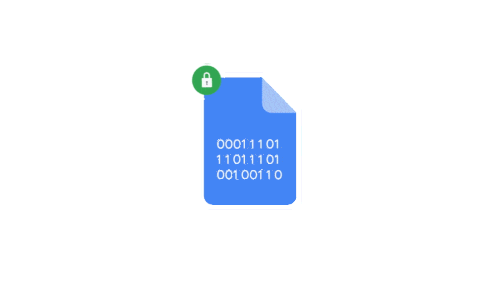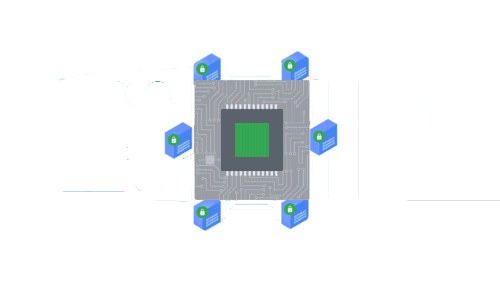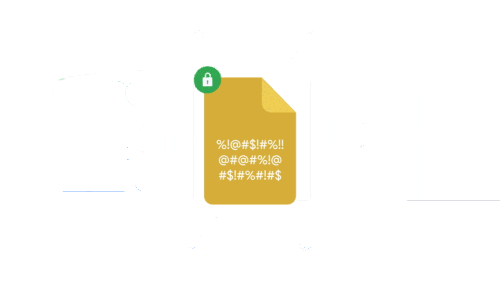
Uten sammenligning personvern: kunder kan beskytte konfidensialiteten til sine sensitive data i skyen selv under behandling. Confidential VMs benytter seg av Secure Encrypted Virtualization (SEV) andre generasjon AMD EPYC prosessorer. Dine data forblir kryptert under bruk, indeksering, forespørsel og læring. Krypteringsnøkler opprettes i maskinvaren separat for hver virtuell maskin og forlater aldri utstyret.
Forbedrede innovasjoner: confidential computing kan åpne opp behandlingsscenarier som tidligere var umulige. Selskaper kan nå dele sett av hemmelige data og samarbeide om forskning i skyen, samtidig som de opprettholder konfidensialiteten.
Konfidensialitet for «porterte» arbeidsbelastninger: vårt mål er å forenkle confidential computing. Overgangen til Confidential VMs er sømløs — alle arbeidsbelastninger i GCP, som kjører på virtuelle maskiner, kan gå over til Confidential VMs. Det er enkelt — alt som trengs er å krysse av for én boks.
Beskyttelse mot avanserte trusler: confidential computing bygger på beskyttelse fra Shielded VMs mot rootkits og bootkits, noe som bidrar til å sikre integriteten til operativsystemet valgt for kjøring i Confidential VM.
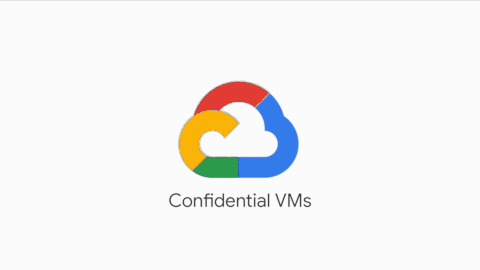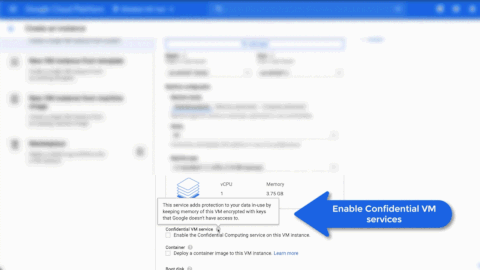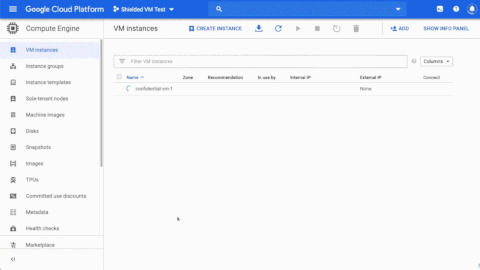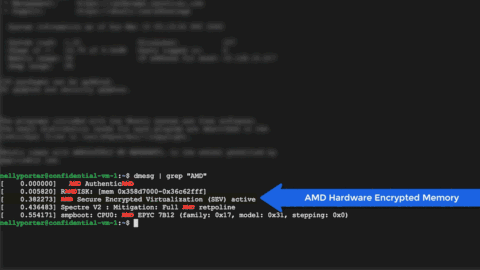
Grunnleggende om Confidential VMs
Confidential VMs kjører på N2D virtuelle maskiner drevet av andre generasjon AMD EPYC prosessorer. Takket være AMD SEV oppnås høy ytelse for de fleste krevende beregningsoppgaver, samtidig som RAM-en til den virtuelle maskinen forblir kryptert med en egen nøkkel for hver virtuell maskin, opprettet og administrert av EPYC prosessoren. Nøklene opprettes av AMD Secure Processor ved opprettelse av den virtuelle maskinen, og eksisterer utelukkende der, noe som gjør dem utilgjengelige for både Google og andre virtuelle maskiner som kjører på samme node.
I tillegg til innebygd maskinvarekryptering av minnet, bygger vi Confidential VMs på toppen av Shielded VMs, for å sørge for motstandsdyktighet mot angrep på operativsystemets image, integritetskontroller av fastvare, samt kjerne- og driverfiler. Google tilbyr images som inkluderer Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81), og RHEL 8.2. Vi jobber med CentOS, Debian og flere for å tilby andre operativsystemimages.
Vi samarbeider også tett med ingeniørteamet til AMD Cloud Solution for å sikre at krypteringen av minnet i virtuelle maskiner ikke påvirker ytelsen. Vi har lagt til støtte for nye OSS-drivere (nvme og gvnic) for å håndtere forespørslene til lagringssystemet og nettverkstrafikk med høyere kapasitet enn eldre protokoller. Dette har sikret at ytelsesnivåene til Confidential VMs er nært beslektet med de for ordinære virtuelle maskiner.
Takket være Secure Encrypted Virtualization, som er innebygd i den andre generasjonen AMD EPYC-prosessorer, tilbyr vi en innovativ maskinvare-sikkerhetsfunksjon som beskytter data i et virtualisert miljø. For å støtte de nye GCE Confidential VMs N2D har vi samarbeidet med Google for å hjelpe kunder med å beskytte dataene sine og opprettholde ytelsen til arbeidsbelastningene deres. Vi er glade for å se at Confidential VMs viser det samme høye ytelsesnivået for forskjellige belastninger som de typiske N2D-virtuelle maskinene.
Raghu Nambiar, visepresident, Data Center Ecosystem, AMD
Teknologi som endrer spillereglene
Confidential computing kan hjelpe med å endre måten bedrifter behandler data i skyen, samtidig som konfidensialitet og sikkerhet opprettholdes. I tillegg til andre fordeler kan selskaper samarbeide uten å gå på bekostning av konfidensialiteten til datasett. Slike samarbeid kan igjen føre til utvikling av enda mer transformative teknologier og ideer; tenk for eksempel på muligheten til raskt å utvikle vaksiner og behandlinger av sykdommer som et resultat av sikkert samarbeid.
Vi kan ikke vente med å se mulighetene som denne teknologien åpner for din bedrift. Se , for å lære mer.
P.S. Ikke for første gang, og forhåpentligvis ikke den siste, ruller Google ut teknologi som endrer verden. Som med Kubernetes nylig. Vi støtter og sprer Google-teknologier så godt vi kan — vi trener IT-spesialister i Russland. Vårt selskap er en av de 3 Kubernetes Certified Service Provider og den eneste Kubernetes Training Partner i Russland. Derfor holder vi hver vår- og høst intensive kurs for Kubernetes. De nærmeste intensive kursene finner sted 28.-30. september og 14.-16. oktober .
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish