

Versjon 12 av Sysmon ble annonsert 17. september på Slik sett ble det også utgitt nye versjoner av Process Monitor og ProcDump denne dagen. I denne artikkelen vil jeg beskrive en viktig og tvetydig nyskapning i versjon 12 av Sysmon — hendelsestypen med Event ID 24, som logger aktiviteter med utklippstavlen.
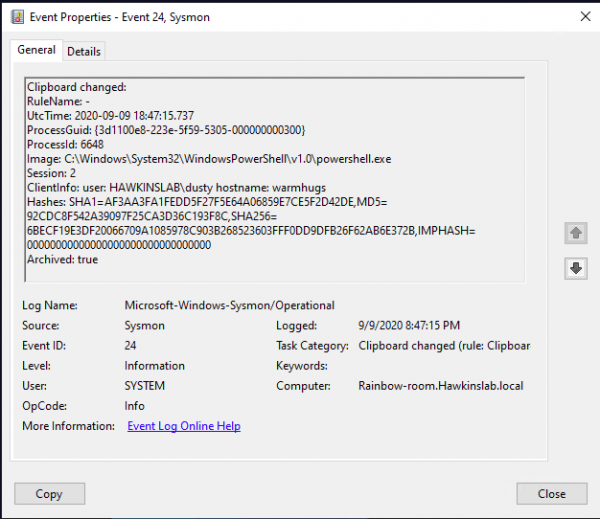
Informasjonen fra denne hendelsetypen åpner opp for nye muligheter til å overvåke mistenkelig aktivitet (og også nye sårbarheter). Dermed vil du kunne se hvem, hvorfra og hva som ble forsøkt kopiert. Under finner du en beskrivelse av noen av feltene i den nye hendelsen og et par brukstilfeller.
Den nye hendelsen inneholder følgende felter:
Image: prosessen som dataene ble kopiert fra utklippstavlen.
Session: økten der innholdet ble kopiert til utklippstavlen. Dette kan være system(0) ved interaktiv eller fjernbruk osv.
ClientInfo:
inneholder brukernavnet til økten, og i tilfelle av en fjernsituasjon — vertsnavnet og IP-adressen, hvis disse dataene er tilgjengelige. Hashes:
definerer filnavnet der den kopierte teksten ble lagret (på samme måte som ved hendelser av typen FileDelete). Archived:
status, om teksten fra utklippstavlen ble lagret i Sysmon-arkivkatalogen. De to siste feltene vekker bekymring. Saken er at fra versjon 11 kan Sysmon (med riktige innstillinger) lagre ulike data i arkivkatalogen sin. For eksempel logger Event ID 23 hendelser ved filfjerning og kan lagre dem alle i samme arkivkatalog. Filnavn som blir opprettet som følge av arbeid med utklippstavlen, får taggen CLIP. Filene inneholder de nøyaktige dataene som ble kopiert til utklippstavlen.
Slik ser en lagret fil ut
Lagring til fil aktiveres under installasjon. Det er mulig å opprette hvitelister for prosesser som tekst ikke vil bli lagret fra.
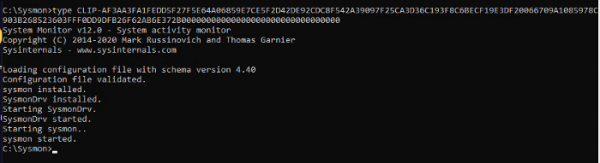
Slik ser installasjonen av Sysmon ut med riktige innstillinger for arkivkatalogen:
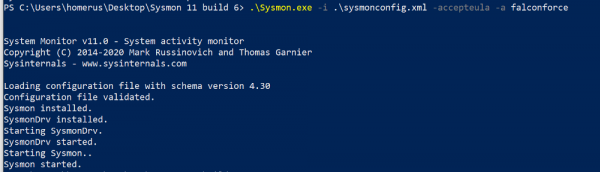
Slik ser installasjonen av Sysmon ut med tilpasset innstilling av arkivkatalogen:
Her, vil jeg tro vi bør huske på passordbehandlere som også bruker utklippstavlen. Å ha Sysmon i systemet med en passordbehandler lar deg (eller en angriper) fange disse passordene. Hvis vi antar at du vet hvilken prosess som allokerer den kopierte teksten (og det er ikke alltid prosessen til passordbehandleren, men kanskje en svchost), kan dette unntaket legges til i hvitelisten og ikke lagres.
Kanskje du ikke visste det, men teksten fra utklippstavlen blir fanget av den eksterne serveren når du bytter til den i RDP-øktmodus. Hvis du har noe i utklippstavlen og bytter mellom RDP-økter, vil denne informasjonen reise med deg.
La oss oppsummere Sysmons muligheter med utklippstavlen.
Følgende blir registrert:
- Den tekstlige kopien av innholdet som settes inn via RDP og lokalt;
- Datainnsamling fra utklippstavlen av ulike verktøy/prosesser;
- Kopiering/innsetting av tekst fra/til den lokale virtuelle maskinen, selv om denne teksten ikke har blitt satt inn ennå.
Følgende blir ikke registrert:
- Kopiering/innsetting av filer fra/til den lokale virtuelle maskinen;
- Kopiering/innsetting av filer via RDP.
- Et skadelig program som fanger utklippstavlen din skriver bare til utklippstavlen selv.
Til tross for sin tvetydighet, vil denne typen hendelser tillate gjenoppbygging av angrepsmetodene til angriperen og hjelpe til med å avdekke tidligere utilgjengelige data for å utforme post-mortem etter angrep. Hvis innspill av innhold til utklippstavlen likevel er aktivert, er det viktig å registrere hvert tilfelle av tilgang til det arkiverte katalogen og identifisere potensielt farlige (initiert ikke av sysmon.exe).
For å registrere, analysere og reagere på de nevnte hendelsene, kan man bruke verktøyet , som kombinerer alle tre tilnærmingene og i tillegg er et effektivt sentralisert lager av alle innsamlede rådata. Vi kan sette opp integrasjonen med populære SIEM-systemer for å minimere kostnadene ved deres lisensiering ved å overføre behandling og lagring av rådata til InTrust.
For mer informasjon om InTrust, les våre tidligere artikler eller .
(populær artikkel)
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish