

Det finnes allerede flere artikler om Honeypot og Deception-teknologier på Habré (, ). Imidlertid møter vi fortsatt en misforståelse mellom disse klassene av beskyttelsesverktøy. For dette har våre kolleger fra (den første russiske utvikleren av ) besluttet å detaljerte forskjeller, fordeler og arkitektoniske egenskaper ved disse løsningene.
La oss se nærmere på hva «honeypots» og «deception» er:
«Bedragsteknologier» (engelsk, Deception technology) har nylig kommet inn på markedet for informasjonssikkerhetssystemer. Imidlertid mener noen spesialister fortsatt at Security Deception bare er mer avanserte «honeypots» (engelsk, honeypot).
I denne artikkelen vil vi belyse både likhetene og de grunnleggende forskjellene mellom disse to løsningene. I første del vil vi snakke om «honeypots», hvordan teknologien har utviklet seg og hvilke fordeler og ulemper den har. I den andre delen vil vi fokusere på prinsippene for plattformer som oppretter distribuert infrastruktur av falske mål (engelsk, Distributed Deception Platform — DDP).
Det grunnleggende prinsippet bak honeypots er å lage feller for hackere. Det samme prinsippet ble også brukt til å utvikle de tidligste Deception-løsningene. Men moderne DDP er betydelig mer avanserte enn honeypots, både når det gjelder funksjonalitet og effektivitet. Deception-plattformer inkluderer: feller (engelsk, decoys, traps), lokkemidler (engelsk, lures), applikasjoner, data, databaser, Active Directory. Moderne DDP kan tilby omfattende muligheter for trusseloppdagelse, angrepsanalyse og automatisering av respons.
Dermed representerer Deception teknikker for å imitere IT-infrastruktur i selskapet og lure hackere. Som et resultat lar slike plattformer deg stoppe angrep før de påfører betydelig skade på selskapets eiendeler. Honeypots har selvfølgelig ikke den samme omfattende funksjonaliteten og automasjonsnivået, så bruken av dem krever høyere kvalifikasjoner fra de ansatte i IKT-avdelingene.
1. Honeypots, Honeynets og Sandboxing: hva er dette og hvordan brukes det?
For the first time, the term 'honeypots' was used in 1989 in Clifford Stoll's book 'The Cuckoo’s Egg', which describes events related to tracking a hacker at the Lawrence Berkeley National Laboratory (USA). In practice, this idea was realized in 1999 by Lance Spitzner, an information security specialist at Sun Microsystems, who founded the research project 'Honeynet Project'. The first honeypots were very resource-intensive, complex to set up and maintain.
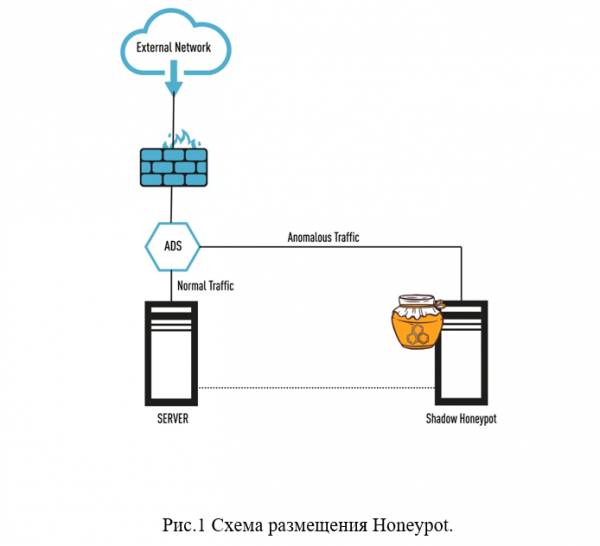
Let's take a closer look at what honeypots og honeynets. Honeypots are standalone hosts whose purpose is to lure attackers into penetrating the company’s network and attempting to steal valuable data, as well as to extend the range of the network. A honeypot (literally translated as 'barrel of honey') is a special server with a set of various network services and protocols, such as HTTP, FTP, etc. (see fig. 1).
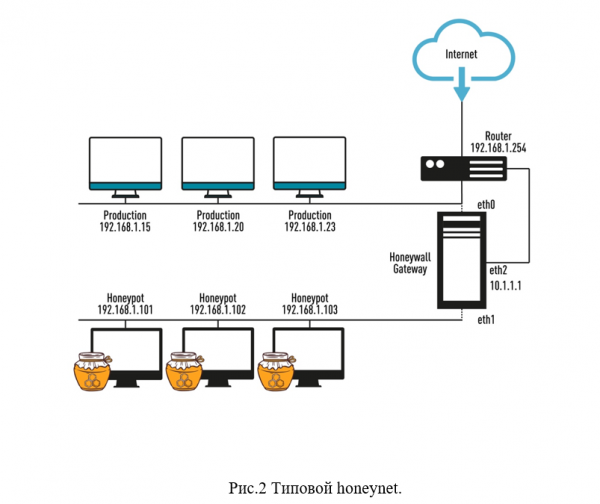
If we combine several honeypots into a network, we obtain a more effective system honeynet, which simulates the corporate network of the company (web server, file server, and other network components). This solution allows us to understand the strategy of attackers and mislead them. A typical honeynet usually operates in parallel with the working network and completely independently of it. This 'network' can be published on the Internet via a separate channel, and a separate range of IP addresses can also be allocated for it (see fig. 2).
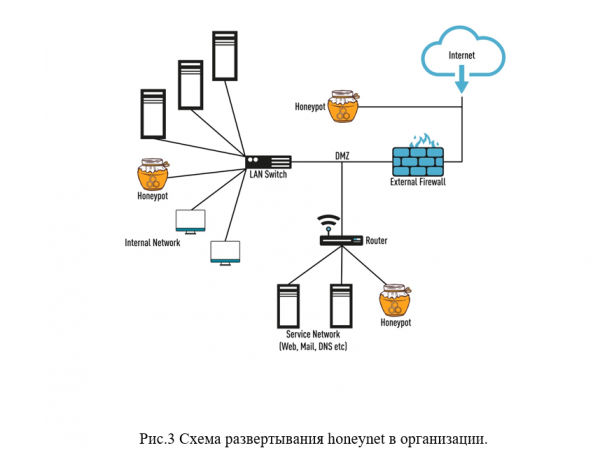
The purpose of using a honeynet is to make the hacker believe that they have supposedly penetrated the corporate network of the organization; in reality, the attacker is in an 'isolated environment' and under the close watch of information security specialists (see fig. 3).
Here, it is also necessary to mention a tool called 'sandbox' (in English, sandbox), which allows attackers to install and run malicious programs in an isolated environment, where IT specialists can monitor their actions to identify potential risks and take necessary countermeasures. Currently, sandboxing is typically implemented on dedicated virtual machines on a virtual host. However, it should be noted that sandboxing only shows how dangerous and malicious programs behave, while honeynet helps the specialist analyze the behavior of 'dangerous players'.
Den åpenbare fordelen med honeynets er at de bedrar angripere, samtidig som de sløser bort ressursene, kreftene og tiden deres. Som et resultat av dette angriper de falske mål i stedet for reelle, noe som kan få dem til å avbryte angrepene uten å oppnå noe. Honeynets-teknologi benyttes ofte av statlige institusjoner og store selskaper, samt finansielle organisasjoner, da disse strukturene ofte er mål for store cyberangrep. Men små og mellomstore bedrifter (SMB) trenger også effektive verktøy for å forhindre IKT-hendelser, til tross for at det kan være utfordrende å bruke honeynets i SMB-sektoren på grunn av mangel på kvalifisert arbeidskraft for dette komplekse arbeidet.
Begrensninger ved Honeypots og Honeynets
Hvorfor er ikke honeypots og honeynets de beste løsningene for motstand mot angrep i dag? Det må bemerkes at angrepene blir stadig mer omfattende, teknisk krevende og kan forårsake betydelig skade på en organisasjons IT-infrastruktur. Cyberkriminalitet har nådd et helt nytt nivå og utgjør høyt organiserte skyggevirksomheter som har alle nødvendige ressurser. I tillegg kommer det «menneskelige faktoren» (feil i programvare- og maskinvareoppsett, handlinger fra innsidere osv.), derfor er det ikke lenger tilstrekkelig å kun bruke teknologi for å forhindre angrep.
Nedenfor er de viktigste begrensningene og ulempene ved honeypots (honeynets):
Honeypots ble opprinnelig utviklet for å identifisere trusler som befinner seg utenfor det bedriftsnettverket, og er mer rettet mot å analysere oppførselen til angripere enn å svare raskt på trusler.
Angripere har vanligvis allerede lært å kjenne igjen emulerte systemer og unngå honeypots.
Honeynets (honeypots) har en ekstremt lav grad av interaktivitet og samhandling med andre sikkerhetssystemer, noe som gjør det vanskelig å få omfattende informasjon om angrepene og angriperne, og dermed effektivt og raskt reagere på IKT-hendelser. Dessuten mottar IKT-spesialister et stort antall falske varsler om trusler.
I noen tilfeller kan hackere bruke et kompromittert honeypot som et utgangspunkt for videre angrep på organisasjonens nettverk.
Det oppstår ofte problemer med skalerbarhet av honeypots, høy driftbelastning og konfigureringen av slike systemer (de krever høyt kvalifiserte spesialister, har ikke et brukervennlig administrasjonsgrensesnitt osv.). Det er store utfordringer med å implementere honeypots i spesialiserte miljøer, slik som IoT, POS, skybaserte systemer osv.
2. Deception-teknologi: fordeler og grunnleggende prinsipper for drift
Etter å ha undersøkt alle fordeler og ulemper med honeypots konkluderer vi med at det er behov for en helt ny tilnærming til hendelseshåndtering innen informasjonssikkerhet for å utvikle en rask og adekvat respons på angrepshandlinger. Og en slik løsning er teknologi. Cyber deception (Security deception).
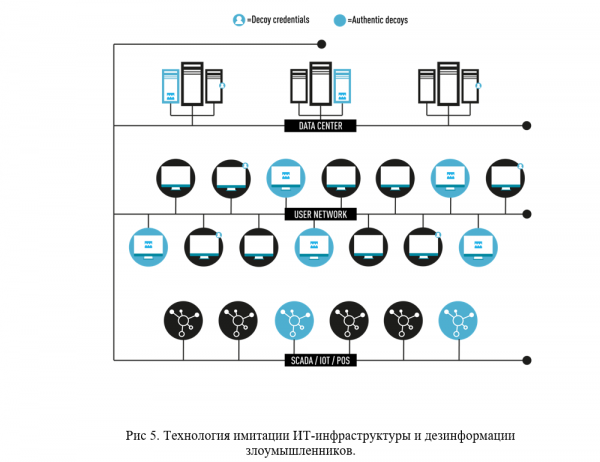
Terminologien «Cyber deception», «Security deception», «Deception technology», «Distributed Deception Platform» (DDP) er relativt ny og har dukket opp for ikke så lenge siden. Faktisk refererer alle disse termene til bruken av «svindel-teknologier» eller «teknikker for imitasjon av IT-infrastruktur og desinformasjon av angripere». De enkleste løsningene innen Deception er utviklingen av ideer fra honeypots, men på et mer teknologisk avansert nivå som involverer høyere automatisering av trusseloppdagelse og respons. Det finnes imidlertid allerede betydelige DDP-løsninger på markedet som tilbyr enkel implementering og skalerbarhet og som har et alvorlig arsenal av «feller» og «lokkemidler» for angripere. For eksempel gjør Deception det mulig å etterligne objekter i IT-infrastrukturen som databaser, arbeidsstasjoner, rutere, svitsjer, minibanker, servere og SCADA, medisinsk utstyr og IoT.
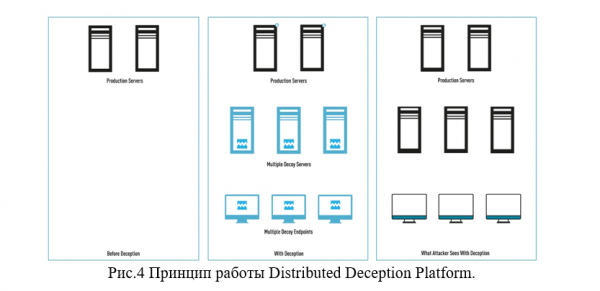
Hvordan fungerer «Distributed Deception Platform»? Etter at DDP er implementert, vil organisasjonens IT-infrastruktur være bygget opp som om den besto av to lag: det første laget – er selskapets reelle infrastruktur, mens det andre – er en «etterlignet» miljø bestående av feller (engelsk, decoys, traps) og lokkemidler (engelsk, lures) som er plassert på virkelige fysiske enheter i nettverket (se figur 4).
For example, an attacker may discover false databases with "confidential documents" and fake credentials supposedly belonging to "privileged users" — all of these are false targets that could attract intruders, diverting their attention from the company's true information assets (see Fig. 5).
DDP is a new product in the information security market; these solutions are only a few years old and are currently only accessible to the corporate sector. However, small and medium-sized businesses will soon be able to take advantage of Deception by renting DDP from specialized providers "as a service." This option is even more convenient since there is no need for in-house highly qualified personnel.
Below are the main advantages of Deception technology:
Authenticity. Deception technology is capable of replicating a completely authentic IT environment of a company, qualitatively emulating operating systems, IoT, POS, specialized systems (medical, industrial, etc.), services, applications, credentials, etc. Decoys are carefully blended with the working environment, and an attacker will not be able to identify them as honeypots.
Implementering. DDP employs machine learning in its operations. Through ML, it provides simplicity, flexibility in settings, and effectiveness in implementing Deception. The "traps" and "bait" are updated very quickly, engaging the intruder in the company's "false" IT infrastructure, while advanced AI-based analytical systems can detect active hacker activities and prevent them (e.g., attempted access to Active Directory based on deceptive accounts).
Brukervennlighet. Modern "Distributed Deception Platforms" are easy to maintain and manage. Typically, they are managed through a local or cloud console, with integration capabilities with corporate SOC (Security Operations Center) through API and with many existing security control tools. The operation and maintenance of DDP do not require the services of highly qualified information security experts.
Skalerbarhet. Sikkerhetsbedrag kan implementeres i fysiske, virtuelle og skybaserte miljøer. DDP fungerer også godt med spesialiserte miljøer som IoT, ICS, POS, SWIFT osv. Avanserte Deception-plattformer kan projisere «bedragsteknologi» til fjernekontorer og isolerte miljøer uten behov for ytterligere fullstendig distribusjon av plattformen.
Interaksjon. Ved å bruke effektive og tiltalende feller (decoys) basert på ekte OS, strategisk plassert blant den faktiske IT-infrastrukturen, samler Deception-plattformen omfattende informasjon om angriperen. Deretter sørger DDP for overføring av trusselvarsler, genererer rapporter, og iverksetter automatisk respons på sikkerhetshendelser.
Angrepsstartpunkt. I moderne Deception plasseres feller og decoys innenfor nettverksområdet, snarere enn utenfor (som med honeypots). Denne distribusjonsmodellen for feller hindrer angreper i å bruke dem som et springbrett for å angripe den ekte IT-infrastrukturen til selskapet. I mer avanserte Deception-løsninger er det muligheter for trafikkruting, slik at all trafikk fra angriperen kan sendes gjennom en spesialtilsatt forbindelse. Dette lar deg analysere angriperens aktivitet uten risiko for verdifulle aktiva i selskapet.
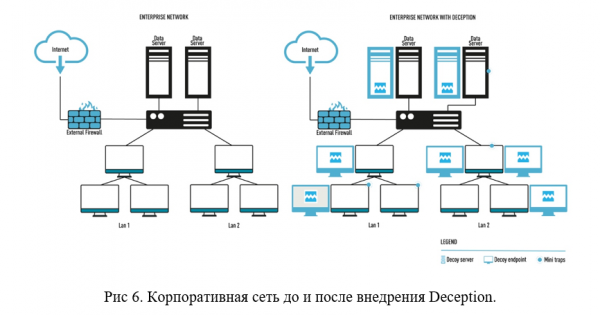
Overbevisende «bedragsteknologier». I den tidlige fasen av angrepet samler og analyserer angriperne data om IT-infrastrukturen, som de deretter bruker til horisontal bevegelse gjennom bedriftsnettverket. Med «bedragsteknologiene» vil angriperen nødvendigvis bli fanget i «feller» som fører dem bort fra organisasjonens ekte aktiva. DDP vil analysere potensielle tilgangsveier til legitimasjonene i bedriftsnettverket og gi angriperen «falske mål» i stedet for ekte legitimasjoner. Disse funksjonene har vært sterk manglet i honeypot-teknologier. (Se fig. 6).
Deception VS Honeypot
Og til slutt kommer vi til det mest interessante punktet i vår studie. La oss forsøke å fremheve de viktigste forskjellene mellom Deception- og Honeypot-teknologiene. Til tross for noen likheter, er disse to teknologiene sterkt forskjellige fra hverandre, fra det grunnleggende konseptet til effektiviteten av arbeidet.
Ulike grunnleggende ideer. Som vi nevnte tidligere, installeres honeypots som "agn" rundt verdifulle eiendeler i bedriften (utenfor det interne nettverket), og prøver dermed å avlede angriperne. Honeypot-teknologien er basert på en oppfatning av organisasjonens infrastruktur, men honeypots kan bli et utgangspunkt for å starte et angrep på selskapets nettverk. Deception-teknologien er utviklet med tanke på angriperens perspektiv og gjør det mulig å identifisere angrep på et tidlig stadium, slik at sikkerhetsspesialister får en betydelig fordel over angriperne og vinner tid.
"Tiltrekning" VS "Forvirring". Ved bruk av honeypots avhenger suksess av å tiltrekke angripernes oppmerksomhet og videre motivere dem til å gå forbi til målet i honeypot. Det betyr at angriperen faktisk må nå frem til honeypot, og først da kan du stoppe ham. Dermed kan tilstedeværelsen av angripere i nettverket vare i flere måneder eller mer, noe som kan føre til datalekkasjer og skade. DDP simulerer kvalitativt den virkelige IT-infrastrukturen i selskapet, og målet med implementeringen er ikke bare å tiltrekke angriperens oppmerksomhet, men å forvirre ham slik at han bruker tid og ressurser uten å få tilgang til selskapets reelle eiendeler.
"Begrenset skalering" VS "automatisert skalering". Som nevnt tidligere, har honeypots og honeynets problemer med skalering. Dette er vanskelig og kostbart, og for å øke antallet honeypots i det bedriftsystemet, må man legge til nye datamaskiner, operativsystemer, kjøpe lisenser og tildele IP-adresser. I tillegg må man ha kvalifisert personell for å administrere slike systemer. Deception-plattformer rulles automatisk ut i takt med skaleringen av infrastrukturen, uten betydelige kostnader.
"Mange falske positiver" VS "ingen falske positiver"Kjernen av problemet er at selv en vanlig bruker kan møte en honeypot, derfor er «bakdelen» ved denne teknologien et stort antall falske positiver, noe som distraherer sikkerhetsspesialister fra arbeidet sitt. «Lokkemat» og «feller» i DDP er nøye skjult for den vanlige brukeren og er kun designet for angriperen, så hvert signal fra et slikt system er en varsling om en reell trussel, og ikke et falskt positivt resultat.
Konklusjon
Etter vår mening er Deception-teknologi et stort fremskritt sammenlignet med den eldre Honeypots-teknologien. I realiteten har DDP blitt en helhetlig sikkerhetsplattform som er enkel å implementere og administrere.
Moderne plattformer i denne klassen spiller en viktig rolle i presis oppdagelse og effektiv respons på nettverks trusler, og deres integrasjon med andre komponenter i sikkerhetsstakken øker automatiseringsnivået, forbedrer effektiviteten og resultatene i hendelsesrespons. Deception-plattformer er basert på autentisitet, skalerbarhet, enkel administrasjon og integrasjon med andre systemer. Alt dette gir en betydelig fordel i hastighet når det gjelder respons på sikkerhetshendelser.
Basert på observasjoner fra pentester i selskaper der Xello Deception-plattformen har blitt implementert eller pilotert, kan vi konkludere med at selv erfarne pentestere ofte ikke kan gjenkjenne lokkemat i bedriftsnettet og lider nederlag ved å gå i feller. Dette faktum bekrefter nok en gang effektiviteten til Deception og de store mulighetene som åpner seg for denne teknologien i fremtiden.
Produkt testing
Hvis du er interessert i Deception-plattformer, er vi klare .
Følg med på oppdateringer i våre kanaler (, , , )!
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish