

Hei! Velkommen til den syvende leksjonen i kurset . På vi har blitt kjent med sikkerhetsprofiler som Web Filtering, Application Control og HTTPS-inspeksjon. I denne leksjonen vil vi fortsette med å utforske sikkerhetsprofiler. Først vil vi se nærmere på de teoretiske aspektene ved antivirus og inntrengingsforebyggende systemer, og deretter vil vi se hvordan disse sikkerhetsprofilene fungerer i praksis.
La oss begynne med antivirus. Først vil vi diskutere teknologiene som FortiGate bruker for å oppdage virus:
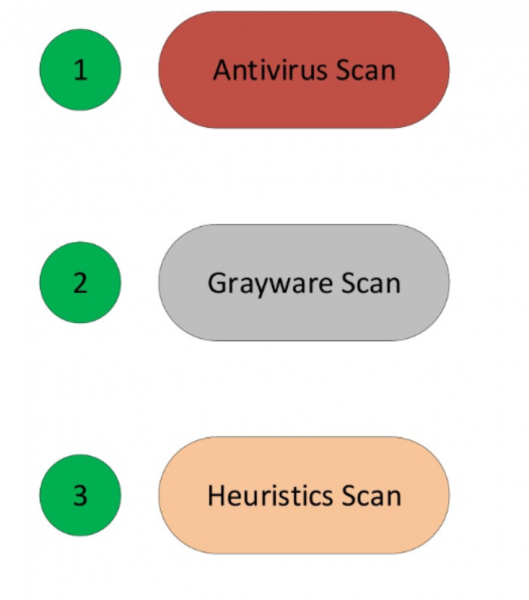
Antivirus scanning er den enkleste og raskeste metoden for å oppdage virus. Den identifiserer virus som helt samsvarer med signaturene som finnes i antivirusdatabasen.
Grayware Scan, eller skanning av uønskede programmer, er en teknologi som identifiserer programvare som installeres uten brukerens viten eller samtykke. Teknisk sett er disse programmene ikke virus. De kommer ofte med andre programmer, men ved installasjon påvirker de systemet negativt, og derfor klassifiseres de som skadelig programvare. Slike programmer kan ofte oppdages ved hjelp av enkle grayware-signaturer fra FortiGuards forskningsbase.
Heuristisk scanning er en teknologi basert på sannsynligheter, så bruken kan føre til falske positiver. Imidlertid kan den også oppdage zero-day virus. Zero-day virus er nye virus som ennå ikke er blitt undersøkt, og hvor det ikke finnes signaturer for å oppdage dem. Heuristisk scanning er ikke aktivert som standard, og må aktiveres i kommandolinjen.
Når alle funksjoner i antiviruset er aktivert, bruker FortiGate dem i følgende rekkefølge: antivirus scanning, grayware scanning, heuristisk scanning.
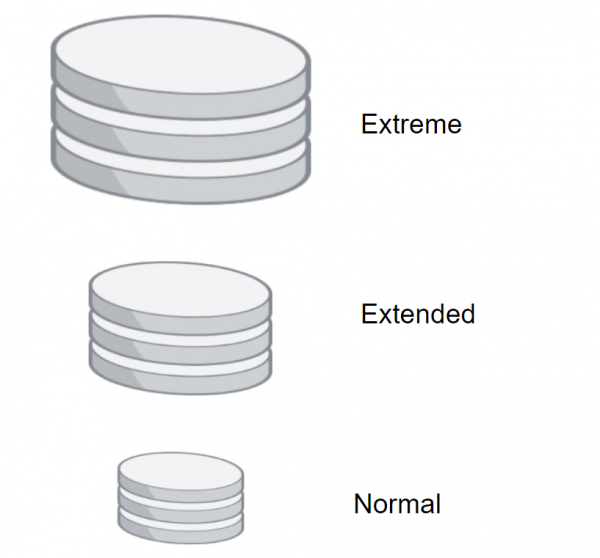
FortiGate kan bruke flere antivirusdatabaser, avhengig av oppgavene:
- Normal antivirusdatabase (Normal) – finnes i alle modeller av FortiGate. Den inkluderer signaturer for virus som har blitt oppdaget de siste månedene. Dette er den minste antivirusdatabasen, så skanningen utføres raskest med den. Imidlertid kan denne databasen ikke oppdage alle kjente virus.
- Utvidet (Extend) - denne databasen støttes av de fleste FortiGate-modeller. Med den kan man oppdage virus som ikke lenger er aktive. Mange plattformer er fortsatt sårbare for disse virusene. Disse virusene kan også forårsake problemer i fremtiden.
- Og den siste, ekstreme databasen (Extreme) - brukes i infrastrukturer der et høyt sikkerhetsnivå er nødvendig. Med den kan man oppdage alle kjente virus, inkludert virus som er målrettet mot utdaterte operativsystemer som for øyeblikket ikke er mye utbredt. Denne typen signaturdatabase støttes heller ikke av alle FortiGate-modeller.
Det finnes også en kompakt signaturdatabase designet for rask skanning. Den vil vi snakke om litt senere.
Antivirusdatabasene kan oppdateres på forskjellige måter.
Den første metoden - Push Update - lar deg oppdatere databasene så snart forskningsdatabasen FortiGuard slipper en oppdatering. Dette er nyttig for infrastrukturer som trenger et høyt sikkerhetsnivå, siden FortiGate vil motta presserende oppdateringer umiddelbart etter at de er tilgjengelige.
Den andre metoden er å sette opp en tidsplan. På den måten kan oppdateringer sjekkes hver time, dag eller uke. Det vil si at tidsintervallet settes etter eget ønske.
Disse metodene kan brukes sammen.
Men det er viktig å huske - for at oppdateringer skal finne sted, må antivirusprofilen være aktivert på minst én brannmurpolitikk. Ellers vil oppdateringer ikke bli utført.
Du kan også laste ned oppdateringer fra Fortinets støtteside, og deretter laste dem opp manuelt til FortiGate.
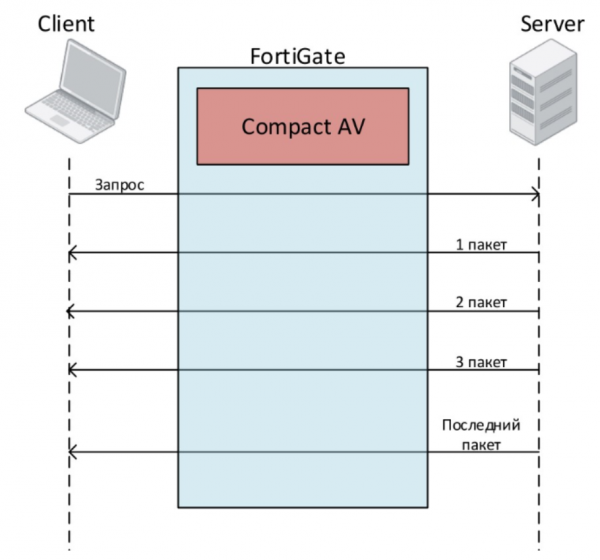
La oss se på skannemodusene. Det finnes tre moduser - Full Mode i Flow Based-modus, Quick Mode i Flow Based-modus, og Full Mode i proxy-modus. Vi starter med Full Mode i Flow-modus.
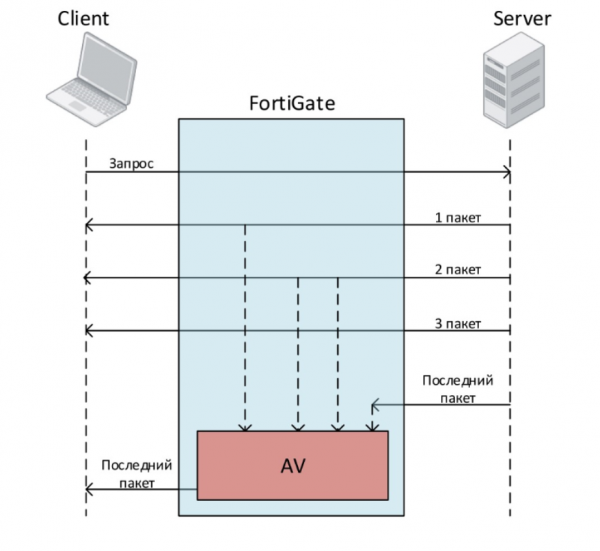
La oss si at brukeren ønsker å laste ned en fil. Han sender en forespørsel. Serveren begynner å sende ham pakkene som filen består av. Brukeren mottar disse pakkene umiddelbart. Men før pakkene overføres til brukeren, cacher FortiGate dem. Når FortiGate mottar den siste pakken, begynner den å skanne filen. I løpet av denne tiden settes den siste pakken i kø og sendes ikke til brukeren. Hvis filen ikke inneholder virus, sendes den siste pakken til brukeren. Hvis et virus blir oppdaget, bryter FortiGate forbindelsen med brukeren.
Den andre skanningsmodusen, tilgjengelig i Flow Based, er Quick Mode. Den bruker en kompakt signaturdatabase som har færre signaturer enn vanlig database. Den har også noen begrensninger sammenlignet med Full Mode:
- Den kan ikke sende filer til sandkassen.
- Den kan ikke bruke heuristisk analyse.
- Den kan heller ikke bruke pakker relatert til mobile skadelig programmer.
- Noen entry level modeller støtter ikke denne modusen.
Quick mode sjekker også trafikken for virus, ormer, trojanere og skadelig programvare, men uten buffer. Dette gir bedre ytelse, men samtidig reduseres sannsynligheten for å oppdage virus.
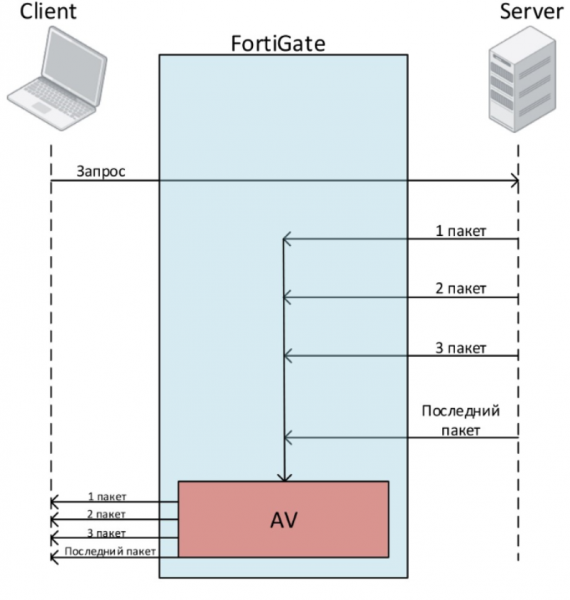
I Proxy-modus er det tilgjengelig kun én skanningsmodus — Full Mode. Ved denne skanningen lagrer FortiGate først hele filen på sin egen side (med mindre den tillatte filstørrelsen for skanning overskrides). Klienten må vente til skanningen er fullført. Hvis det oppdages et virus under skanningen, vil brukeren bli varslet umiddelbart. Siden FortiGate først lagrer hele filen og deretter skanner den, kan det ta ganske lang tid, og på klientens side kan det være en avslutning av tilkoblingen før filen mottas på grunn av lang forsinkelse.
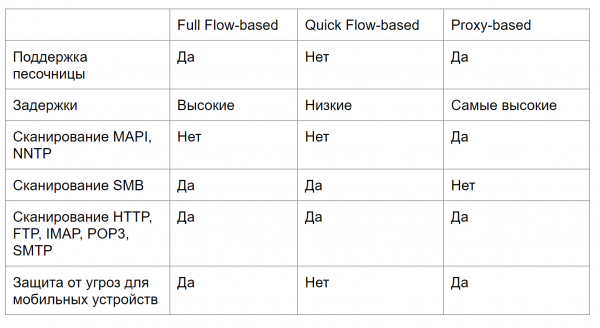
Nedenfor er en sammenligningstabell for skanningsmodi — den vil hjelpe deg å avgjøre hvilken type skanning som passer til dine behov. Oppsett og testing av antivirus er omtalt i videoen på slutten av artikkelen.
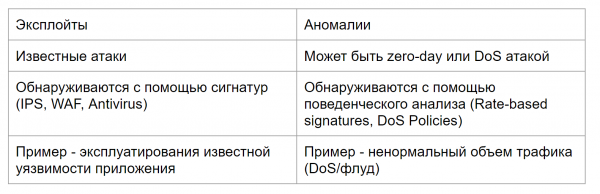
La oss gå videre til den andre delen av leksjonen — systemet for inntrengningsforebygging. Men for å begynne å studere IPS, må vi forstå forskjellen mellom exploits og anomalier, samt forstå hvilke mekanismer FortiGate bruker for å beskytte mot dem.
Exploits er kjente angrep med spesifikke mønstre som kan oppdages med IPS, WAF eller antivirus-signaturer.
Anomalier er uvanlig atferd i nettverket, som for eksempel en unormalt høy mengde trafikk eller høyere CPU-forbruk enn vanlig. Anomalier må overvåkes, da de kan være tegn på et nytt, ennå uutforsket angrep. Anomalier oppdages vanligvis ved hjelp av atferdsanalyse — såkalte rate-based signaturer og DoS-politikker.
Til slutt — IPS på FortiGate bruker signaturdatabaser for å oppdage kjente angrep, samt Rate-Based signaturer og DoS-politikker for å oppdage ulike anomalier.
Som standard er det grunnleggende settet med IPS-signaturer aktivert i hver versjon av FortiGate-operativsystemet. Gjennom oppdateringer får FortiGate nye signaturer. Dermed forblir IPS effektivt mot nye exploits. FortiGuard-tjenesten oppdaterer IPS-signaturene ganske ofte.
Et viktig punkt som gjelder både IPS og antivirus er — hvis lisensene dine har utløpt, kan du fortsatt bruke de siste mottatte signaturene. Men du vil ikke kunne få nye uten lisenser. Derfor er det svært uønsket å mangle lisenser — når nye angrep oppstår, kan du ikke beskytte deg med gamle signaturer.
IPS-signaturdatabasene deles inn i vanlig og utvidet. Den vanlige databasen inneholder signaturer for vanlige angrep som sjelden eller aldri utløser feil. Den forhåndsinnstilte handlingen for de fleste av disse signaturene er blokkering.
Den utvidede databasen inneholder ekstra angrepssignaturer som har betydelig innvirkning på systemets ytelse, eller som ikke kan blokkeres på grunn av deres spesielle natur. På grunn av størrelsen på denne databasen er den ikke tilgjengelig for FortiGate-modeller med lite lagringsminne eller RAM. Men for høysikrede miljøer kan det være nødvendig å bruke den utvidede databasen.
Innstilling og testing av IPS-funksjonalitet er også behandlet i videoen nedenfor.
I neste leksjonen skal vi se på hvordan man jobber med brukere. For å ikke gå glipp av det, følg med på oppdateringer på følgende kanaler:
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish