

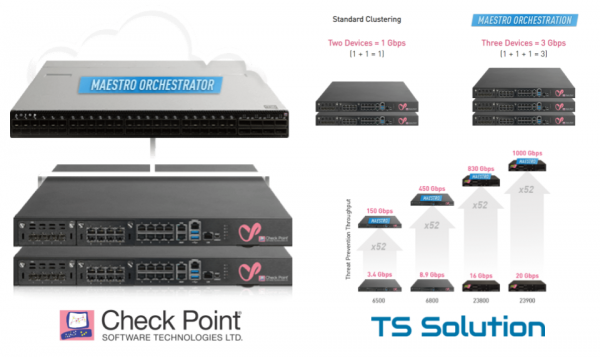
Selskapet Check Point startet 2019 med en rekke kunngjøringer. Å dekke alt i én artikkel er ikke mulig, så vi begynner med det viktigste — . Maestro er en ny skalerbar plattform som lar deg øke "kraften" til sikkerhetsporten til "uanstendige" tall, og på en nesten lineær måte. Dette oppnås naturligvis ved å balansere belastningen mellom individuelle porter som fungerer i et kluster som en enhet. Noen kan si — "Det har vært! Både blade-plattformene 44000/64000 er allerede tilgjengelige«. Men Maestro er noe helt annet. I denne artikkelen vil jeg kort forsøke å forklare hva dette er, hvordan det fungerer, og hvordan denne teknologien vil redusere kostnadene ved å beskytte nettverksperimeteren..
Før — Nå
Det enkleste måten å forstå hvordan den nye skalerbare plattformen adskiller seg fra de gamle gode 44000/64000, er å se på bildet nedenfor:
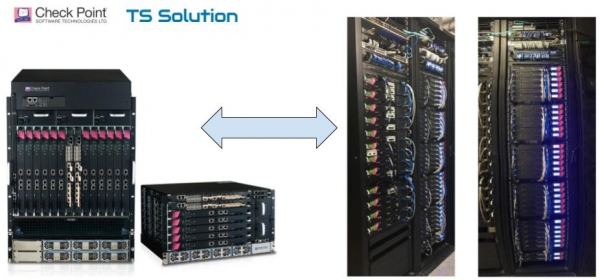
Forskjellen er åpenbar.
Den gamle platformen Check Point 44000/64000
Som det fremgår av bildet ovenfor, representerer det første alternativet en fast plattform (chassis) som kan ta et begrenset antall spesielle "blade-moduler" (Check Point SGM). Alt dette er koblet til Security Switch Module (SSM), som utfører trafikkbalansering mellom portene. På bildet nedenfor er komponentene i denne plattformen illustrert mer detaljert:
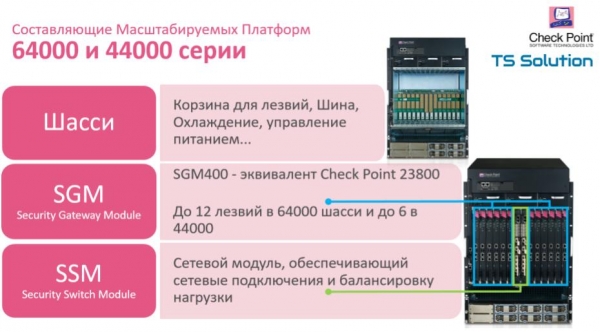
Dette er en utmerket plattform hvis du vet nøyaktig hvilken ytelse du trenger nå, og innen hvilke rammer den kan vokse. Men på grunn av den faste formfaktoren (12 eller 6 blader) er du begrenset i fremtidig skalering. I tillegg må du bruke utelukkende SGM-blader, uten mulighet for å koble til vanlige oppstrømsenheter som har et mye bredere utvalg. Med introduksjonen av Maestro Hyperscale Network Security endres situasjonen dramatisk.
Den nye plattformen Check Point Maestro Hyperscale Network Security
Check Point Maestro ble først presentert 22. januar på CPX-konferansen i Bangkok. De viktigste egenskapene kan sees på bildet nedenfor:
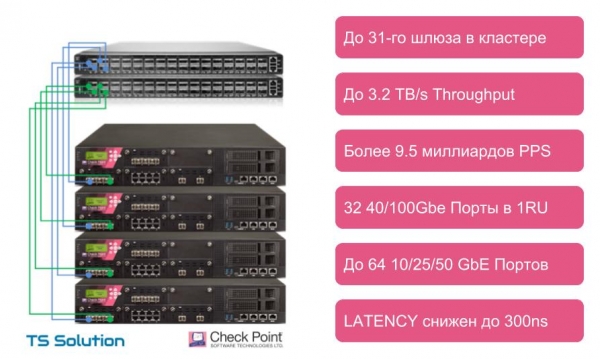
Som kan merkja, er aðalfríðindi Check Point Maestro að það er mögulegt að nota venjuleg gateway (appliance) til að jafna álagið. Það þýðir að við erum ekki lengur takmörkuð við SGM blað. Við getum dreift álaginu milli hvaða tæki sem er, byrjandi frá 5600 líkaninu (SMB líkanin og chassi 44000/64000 eru ekki studd). Á myndinni að ofan eru helstu vísitölur sem hægt er að ná með nýju platformi. Við getum sameinað í einn útreikningarauðlind. allt að 31! gateway.Nú getur „eldveggurinn“ þinn litið út eins og hér segir:
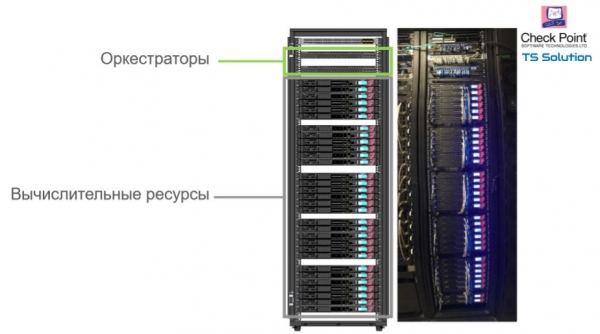
Maestro Hyperscale Orchestrator
Ég er viss um að margir hafa þegar spurt sig: "Hvað er þetta Orchestrator?" Jæja, kynnið ykkur þetta. Maestro Hyperscale Orchestrator — þetta er tækið sem sér um að jafna álagið. Á þessum tæki er sett aðgerðakerfið Gaia R80.20 SP. Í augnablikinu eru til tvö líkan Orchestrators — MHO-140 og MHO-170.Sérfræðin á myndinni að neðan:
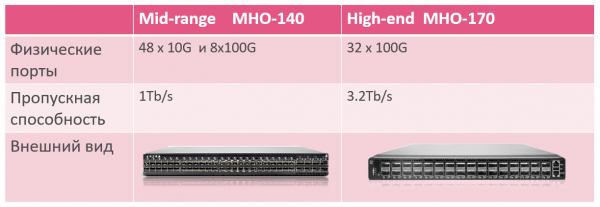
Aðan við fyrstu sýn gæti þetta virkað eins og venjulegur rofi. En í raun er þetta „rofi + jafna álag + auðlindastýringarkerfi“. Allt í einni kassa.
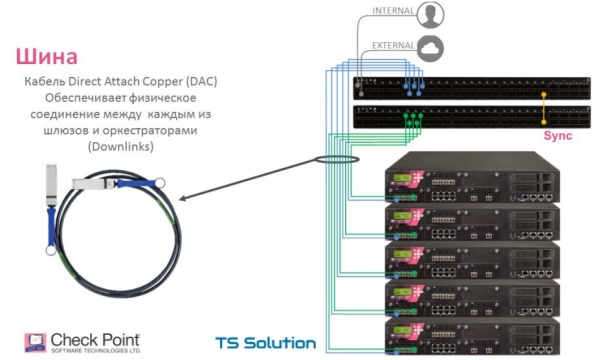
Þessar Orchestrators eru tengdar gateway. Ef jafnar álagið er í áreiðanlegu útfæri, þá er hver gateway tengd við hvert Orchestrator. Notast má við „ljós“ (sfp+ / qsfp+ / qsfp28+) eða DAC kapall (Direct Attach Copper) fyrir tengingu. Þau þurfa einnig að vera tengd á milli Orchestrators með samstillingartengingu:
Á myndinni að neðan má sjá hvernig portum þessara Orchestrators er dreift:
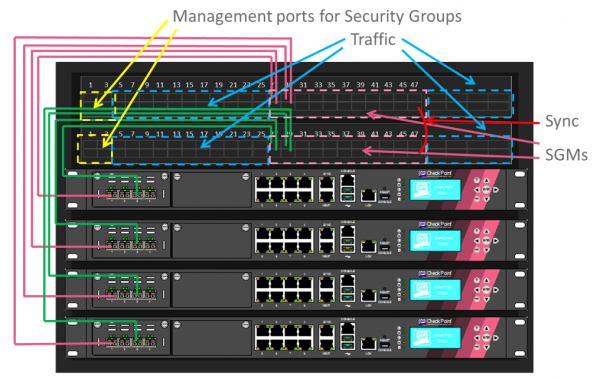
Sikkerhetsgrupper
Til þess að álaginu sé hægt að dreifa milli gateway, verða þessar gateway að vera í einni Security Group. Sikkerhetsgruppe þetta er rökfræðileg hópur tæki sem virkar eins og active/active klasi. Þessi hópur starfar óháð öðrum Security Group. Frá sjónarhóli stjórnanda lítur Security Group út eins og eitt tæki með einum IP-tölu.
Ef þörf krefur getum við dregið einn eða fleiri gateway í sér Security Group og notað þá hóp fyrir aðrar þörfur, eins og aðskildan eldvegg frá stjórnunarhlið. Dæmi um notkun er sýnt á myndinni hér að neðan:
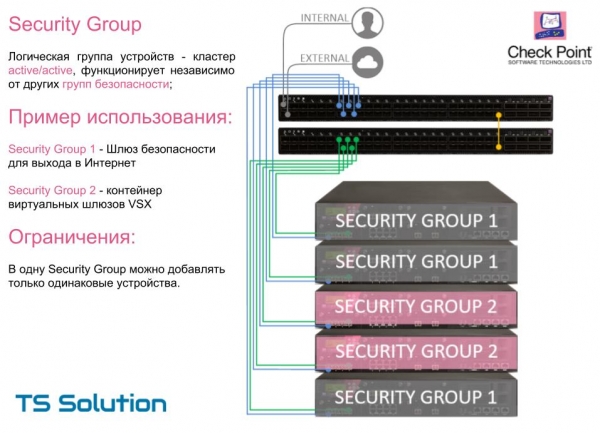
Mikilvæg takmörkun, i en Security Group kan det kun anvendes ensartede gateways (model). Det vil sige, hvis du vil skalere kraften af din sikkerhedsgateway (som er et cluster af flere enheder), skal du tilføje præcis de samme gateways. Denne begrænsning skal forsvinde i de kommende softwareudgivelser.
I videoen nedenfor kan du se processen til oprettelse af en Security Group. Proceduren er intuitiv.
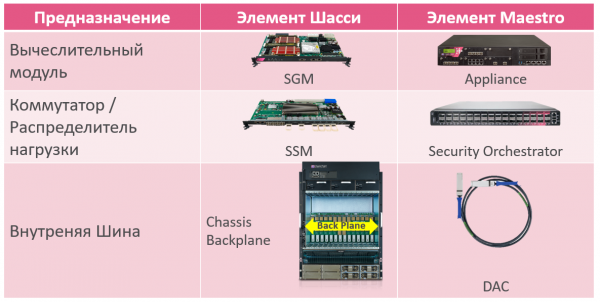
Hvis vi sammenligner komponenterne i Maestro med chassisplatformen, får vi cirka følgende billede 'før-efter':
Hvad er fordelene ved den nye platform?
Der er faktisk mange fordele, både teknisk og økonomisk. Jeg vil kort skitsere de vigtigste:
- Vi er stort set ubegrænsede i skalering. Op til 31 gateways inden for én Security Group.
- Vi kan tilføje gateways efter behov. Det minimale setup ved køb er en orkestrator + to gateways. Der er ikke behov for at tage højde for 'skaleringsmodeller'.
- Fra det tidligere punkt følger en anden fordel. Vi behøver ikke længere at udskifte gateways, der ikke længere kan håndtere belastningen. Tidligere blev dette problem løst med en trade-in-procedure — vi afleverede det gamle 'udstyr' og fik nyt med rabat. Denne model medførte uundgåelige finansielle 'tab'. Den nye skaleringsprocedure eliminerer denne faktor. Der er ikke noget, der skal indleveres, og man kan bare fortsætte med at øge ydeevnen ved hjælp af ekstra 'hardware'.
- Muligheden for at kombinere eksisterende ressourcer til belastningsfordeling. For eksempel kan man 'trække' alle sine klynger over på Maestro-platformen og oprette flere Security Groups alt afhængigt af belastningen.
Maestro Hyperscale Network Security bundles
I øjeblikket er der flere muligheder for at købe de såkaldte bundles med Maestro-platformen. Løsningen er baseret på gateways 23800, 6800 og 6500:
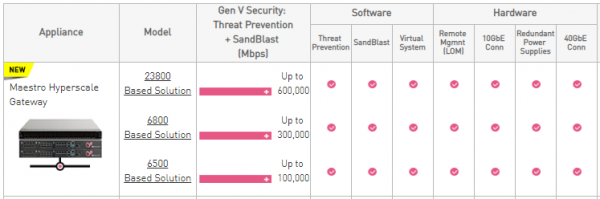
Her kan du vælge mellem to standard konfigurationstyper:
- En orkestrator og to gateways;
- En orkestrator og tre gateways.
Du kan se omtrentlige priser. Der kan naturligvis tillægges endnu en orkestrator og et ubegribelig antal gateways. Yderligere information om specifikationer kan anmodes om. .
Enheter 6500 og 6800 Dette er de nyeste modeller, som også blev præsenteret i begyndelsen af dette år. Men om dem vil vi tale mere detaljeret i den næste artikel.
Hvornår kan de købes?
Det finnes ikke noe entydig svar. For øyeblikket er det ingen varsler om innførsel av disse løsningene til vårt land. Så snart vi får informasjon om tidspunktene, vil vi umiddelbart kunngjøre dette i våre sosiale medier (, , ). I tillegg planlegges det et webinar i nær fremtid, dedikert til Check Point Maestro-løsningen, der alle tekniske detaljer vil bli gjennomgått. Og selvfølgelig vil det være mulig å stille interessante spørsmål. Følg med på oppdateringene!
Konklusjon
Uten tvil er den nye plattformen et glimrende tillegg til Check Points maskinvareløsninger. Faktisk åpner dette produktet et nytt segment der ikke alle IKT-leverandører har lignende løsninger. Dessuten har Check Point Maestro i dag nærmest ingen alternativer når det gjelder å tilby en så utenomjordisk «sikkerhetskraft». Men Maestro Hyperscale Network Security vil være interessant ikke bare for datasentereiere, men også for vanlige selskaper. De som eier eller vurderer å kjøpe enheter fra modell 5600 og oppover, kan allerede begynne å «se» på Maestro. I enkelte tilfeller kan bruken av Maestro Hyperscale Network Security vise seg å være en svært lønnsom løsning, både økonomisk og teknisk.
P.S. Artikkelen er utarbeidet med bidrag fra Anatolij Masover — Ekspert på skalerbare plattformer, Check Point Software Technologies.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish