

Hei, venner! Vi er glade for å ønske dere velkommen til vårt nye kurs, FortiAnalyzer Getting Started. I kurset har vi allerede sett på funksjonaliteten til FortiAnalyzer, men vi har vært ganske overfladiske. Nå vil jeg gjerne fortelle mer detaljert om dette produktet, om dets mål, oppgaver og muligheter. Dette kurset skal ikke bli så omfattende som det forrige, men jeg håper det vil bli interessant og lærerikt.
Ettersom leksjonen ble helt teoretisk, har vi besluttet å presentere den også i artikkelformat for deres bekvemmelighet.
I løpet av dette kurset vil vi vurdere følgende punkter:
- Generell informasjon om produktet, dets formål, oppgaver og nøkkelfunksjoner
- Vi skal lage en mal, der vi i prosessen skal se nærmere på den innledende konfigurasjonen av FortiAnalyzer
- Vi vil bli kjent med mekanismen for lagring, behandling og filtrering av logger for lettere søk, samt se på mekanismen FortiView, som presenterer visuell informasjon om nettverkstilstanden i form av ulike grafer, diagrammer og andre widgets
- Vi vil gå gjennom prosessen med å lage eksisterende rapporter, samt lære å opprette egne rapporter og redigere eksisterende rapporter
- Vi vil ta en gjennomgang av de viktigste spørsmålene knyttet til administrasjon av FortiAnalyzer
- Vi vil diskutere lisensieringsskjemaet på nytt — jeg har allerede snakket om det i leksjon 11 i kurset , men som sagt, repetisjon er læringens mor.
Hovedformålet med FortiAnalyzer er sentralisert lagring av logger fra ett eller flere Fortinet-enheter, samt behandling og analyse av dem. Dette gjør det mulig for sikkerhetsadministratorer å overvåke ulike nettverks- og sikkerhetshendelser fra ett sted, raskt hente nødvendig informasjon fra logger og widgets, samt lage rapporter for alle eller spesifikke enheter.
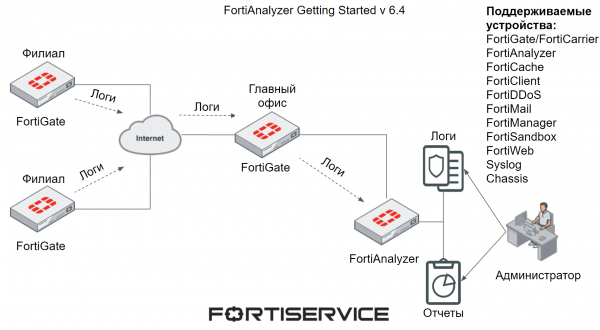
Listen over enheter som FortiAnalyzer kan motta logger fra og analysere dem, er vist i figuren nedenfor.
FortiAnalyzer har tre nøkkelfunksjoner — rapportering, varsling, arkivering. La oss se nærmere på hver av dem.
Rapportering – rapportene gir en visuell fremstilling av nettverksbegivenheter, sikkerhetsbegivenheter og ulike aktiviteter som skjer på de støttede enhetene. Rapporteringssystemet samler inn nødvendige data fra eksisterende logger og presenterer dem i en lettlest og analyserbar form. Med rapportene kan man raskt få nødvendig informasjon om enhetenes ytelse, nettverkssikkerhet, de mest besøkte ressursene og så videre. Det finnes mange varianter. Rapportene kan også brukes til å analysere tilstanden til nettverket og de støttede enhetene over en lengre periode. De er ofte uunnværlige i etterforskningen av ulike sikkerhetsrelaterte hendelser.
Varsler gjør det mulig å raskt reagere på ulike trusler som skjer i nettverket. Systemet genererer varsler når logger dukker opp som oppfyller på forhånd konfigurerte betingelser – oppdagelse av virus, utnyttelse av ulike sårbarheter og så videre. Disse varslene kan ses i nettgrensesnittet til FortiAnalyzer, og man kan også sette opp sending via SNMP-protokollen, til en syslog-server, samt til bestemte e-postadresser.
Arkivering gjør det mulig å lagre kopier av ulikt innhold som passerer gjennom nettverket på FortiAnalyzer. Dette brukes vanligvis i forbindelse med DLP-mekanismen for lagring av ulike filer som omfattes av ulike regler for denne mekanismen. Dette kan også være nyttig i etterforskningen av ulike sikkerhetshendelser.
En annen interessant funksjon er muligheten for å bruke administrative domener. Denne teknologien gjør det mulig å opprette grupper av enheter basert på ulike kriterier – enhetstype, geografisk plassering og så videre. Målet med å opprette slike gruppeenheter er:
- Gruppering av enheter etter lignende kriterier for lettere overvåking og administrasjon – for eksempel kan enhetene være gruppert etter geografisk plassering. Du må finne en viss informasjon i loggene om enhetene som befinner seg i samme gruppe. I stedet for å grundig filtrere loggene, ser du bare på loggene for det aktuelle administrative domenet og søker etter den nødvendige informasjonen.
- For the separation of administrative access — each administrative domain can have one or more administrators who have access only to that specific administrative domain.
- Effective management of disk space and data retention policies from devices — instead of creating a single data storage configuration for all devices, administrative domains allow for more suitable configurations for individual groups of devices. This can be useful if you have multiple devices, with one group needing to retain data for a year, and another for three years. Accordingly, appropriate disk space can be allocated for each group — allocating more space for a group generating a large number of logs, and less for another group.
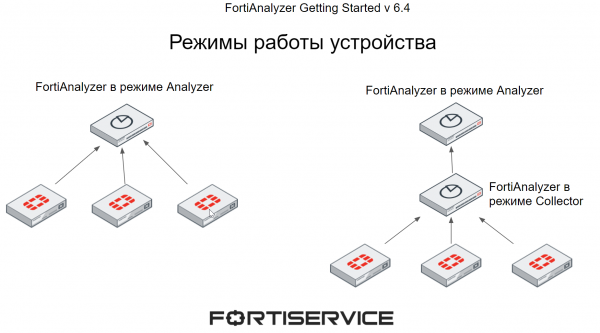
FortiAnalyzer can operate in two modes — Analyzer and Collector. The operating mode is chosen based on individual requirements and network topology.
When FortiAnalyzer operates in Analyzer mode, it acts as the primary aggregator of logs from one or more log collectors. Log collectors include both FortiAnalyzer in Collector mode and other devices supported by FortiAnalyzer (their list was presented above in the figure). This operating mode is used by default.
When FortiAnalyzer operates in Collector mode, it gathers logs from other devices and then forwards them to another device, such as FortiAnalyzer in Analyzer mode or Syslog. In Collector mode, FortiAnalyzer cannot use most functions, such as reporting and alerts, as its main purpose is to collect and forward logs.
Using multiple FortiAnalyzer devices in various modes can enhance performance — FortiAnalyzer in Collector mode collects logs from all devices and forwards them to Analyzer for further analysis, allowing FortiAnalyzer in Analyzer mode to conserve resources spent on receiving logs from numerous devices and fully focus on log processing.
FortiAnalyzer støtter et deklarativt SQL-spørringsspråk for logging og rapportering. Med dette kan logger presenteres i lesbar form. Dette spørringsspråket brukes også til å lage ulike rapporter. For noen rapporteringsfunksjoner kreves det spesifikke kunnskaper om SQL og databaser, men ofte lar de innebygde funksjonene i FortiAnalyzer deg klare deg uten disse kunnskapene. Vi vil komme tilbake til dette når vi tar for oss rapporteringsmekanismen.
FortiAnalyzer kan tilbys i flere varianter. Det kan være en separat fysisk enhet, en virtuell maskin — ulike hypervisorer støttes, og den komplette listen finner du i . Det kan også distribueres i spesialiserte infrastrukturer — AWS, Azure, Google Cloud og andre. Den siste varianten er FortiAnalyzer Cloud — en skybasert tjeneste levert av Fortinet.
I neste leksjon vil vi forberede et oppsett for videre praktisk arbeid. For ikke å gå glipp av det, abonner på vår .
Du kan også følge med på oppdateringer på følgende ressurser:
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish