

Velkommen til den 12. lektionen. I dag skal vi tale om et andet meget vigtigt emne, nemlig arbejdet med logs og rapporter. Nogle gange er denne funktionalitet næsten afgørende, når man vælger et sikkerhedsværktøj. Sikkerhedsfolkene elsker virkelig et brugervenligt rapporteringssystem og en funktionel søgning efter forskellige hændelser. Det er svært at klandre dem for det. I bund og grund er logs og rapporter et væsentligt element til vurdering af sikkerhedsniveauet. Hvordan kan du forstå det nuværende sikkerhedsniveau, hvis du ikke kan se, hvad der sker? Heldigvis har Check Point alt i orden på dette område og mere til. Check Point har et af de bedste rapporteringssystemer, der fungerer ud af boksen! Derudover er der mulighed for tilpasning og oprettelse af egne rapporter! Alt dette suppleres af en praktisk og intuitiv måde at arbejde med logs på. Men lad os tage det hele i rækkefølge.
Et helt nyt interface
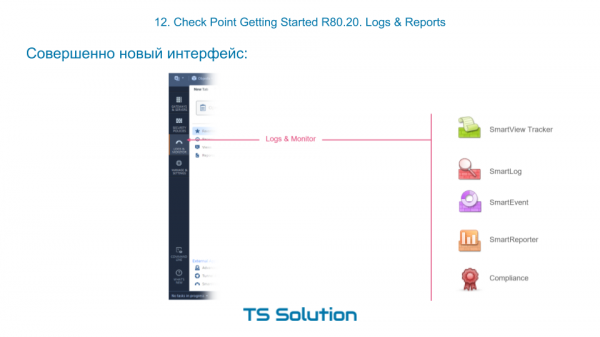
Hvis du har arbejdet med Check Point før, vil du sandsynligvis blive overrasket over det helt nye interface til arbejde med logs og rapporter i R80. På billedet kan du se, hvor mange forskellige værktøjer der er samlet i en ny fane Logs & Monitor:
Når du går til Logs & Monitor og åbner en ny fane, skal du se noget, der ligner følgende:
Som standard er der her to store sektioner:
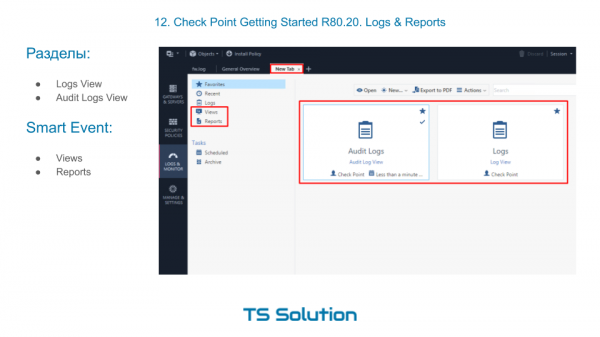
Audit Logs View
- — her kan du finde alle hændelser relateret til administratorers log ind/log ud, ændringer i konfigurationen osv. Det vil sige, klassisk audit af administratorhandlinger. Logs View
- — det er her, du kan søge efter hændelser, som genereres af alle vores aktiverede blades, hvad enten det er firewall, antivirus, IPS osv. Vi har tidligere brugt denne funktion. Derudover er der links til rapporter (
Reports) og forskellige dashboards (Views). For at de kan fungere, kræves et aktiveret bladeSmart Event . Men mere om det senere. Lad os først se på arbejdet med logs.Søgning i logs
Jeg mener, at det er en fornøjelse at arbejde med logs i R80. Vi har en meget smart søgestreng, der giver os mulighed for at "skære" både på vilkårlig tekst, blade og andre indeksérbare parametre som kilde, destination, handling osv.
Vi kan samtidig lave meget komplekse søgninger ved hjælp af logiske operatorer.
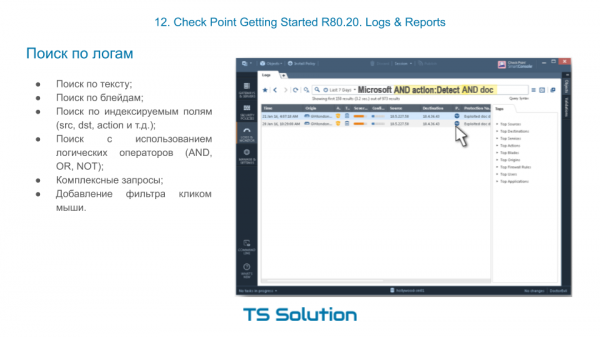
Samtidig kan vi lage ganske komplekse søkespørsmål ved hjelp av logiske operatorer OG, Eller, NOT. Og for dette er det ikke engang nødvendig å skrive noe. Filteret kan opprettes bokstavelig talt med noen få museklikk. Litt senere skal vi teste alt dette i praksis.
Visning av loggmeldinger etter Access-List
Vi har allerede vurdert muligheten for å vise logger etter en spesifikk tilgangsliste. Dette er utrolig praktisk, og man venner seg til det veldig raskt. Spesielt nyttig når man feilsøker. Man velger interessante ‘access lists’ og ser under om nødvendig trafikk faller inn under dem.
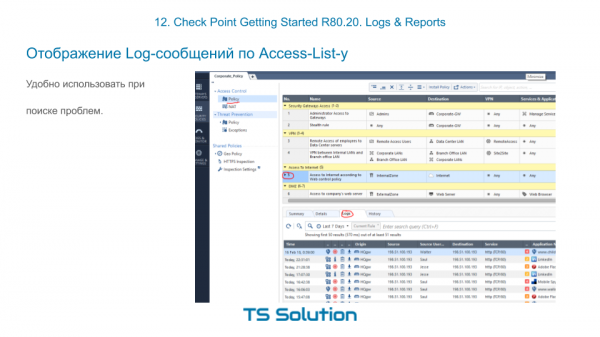
Det er ikke nødvendig å navigere noe sted eller lage et komplisert filter for loggene.
Views & Reports
Det er bladen som er ansvarlig for rapportering og visualisering av data i Check Point. . Men mere om det senere. Lad os først se på arbejdet med logs., som aktiveres på serveren administrasjon. Denne funksjonen kan trygt kalles et SIEM, men kun for Check Point-produkter! Teknisk sett kan man samle logger fra andre systemer (som Cisco, Microsoft, osv.), men dette er ikke alltid en god idé 🙂 I praksis kan det være ganske problematisk. Men med ‘Check Point’-logger håndterer SmartEvent det bare fantastisk. Det kan korrelere, oppsummere, finne gjennomsnitt og mye mer. Alt dette fungerer rett ut av boksen! Det finnes allerede ferdige dashbord for å vise den viktigste informasjonen. I Check Point kalles de ). For at de kan fungere, kræves et aktiveret blade:
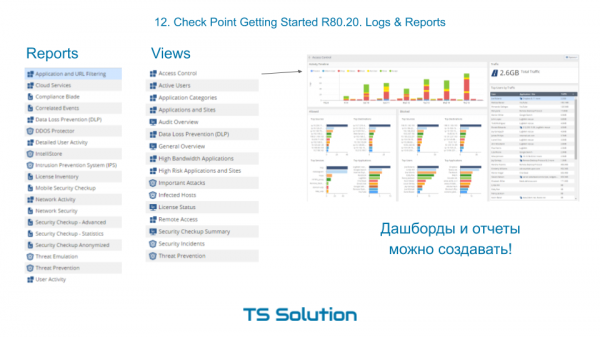
Man kan se at det finnes et ganske stort antall standard dashbord, som er veldig nyttige i daglig administrering og overvåking.
I tillegg til dashbord, hvor informasjonen bare visualiseres, er det muligheter for å generere fullverdige rapporter og lagre dem i PDF- eller Excel-format. Det er mulig å generere dem etter en tidsplan og sende dem til en e-postadresse.
Og det beste av alt! Dashbordene og rapportene kan lages selv! Altså, man er ikke begrenset til de innebygde. Dette kan ikke alle leverandører skryte av. Samtidig kan malene for disse dashbordene eller rapportene importeres eller eksporteres, noe som gir brukerne mulighet til å dele sine oppdagelser. Selve prosessen for å lage et dashbord er ganske enkel og intuitiv. Jeg skal prøve å vise deg dette i løpet av laboratorieoppgaven som du finner i videoopplæringen nedenfor.
Videoleksjon

Hold deg oppdatert for mer og bli med i vår 🙂
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish