

Hei, venner! Og vi har endelig kommet til den siste, avsluttende leksen i Check Point Getting Started. I dag skal vi snakke om et veldig viktig emne — Lisensiering. Jeg må advare om at denne leksjonen ikke er en uttømmende guide til valg av utstyr eller lisenser. Dette er bare en kort oppsummering av de viktigste punktene som enhver Check Point-administrator bør vite. Hvis du virkelig er usikker på valget av lisens eller enhet, er det best å kontakte fagfolk, det vil si oss :). Det er mange skjulte fallgruver som er vanskelig å forklare innen rammene av kurset, og det er heller ikke lett å huske dem med en gang.
Leksjonen vil være helt teoretisk, så du kan skru av testserverne dine og slappe av. På slutten av artikkelen finner du en videoleksjon der jeg forklarer alt mer detaljert.
Lisensiering av gateway
Vi begynner med å beskrive lisensieringsfunksjonene til sikkerhetsgatewayer. Dette gjelder både fysisk maskinvare og virtuelle løsninger. La oss si at du har bestemt deg for å kjøpe en gateway. Bare å kjøpe maskinvare eller en virtuell løsning uten «abonnement» er umulig! Det finnes tre varianter av abonnementer:
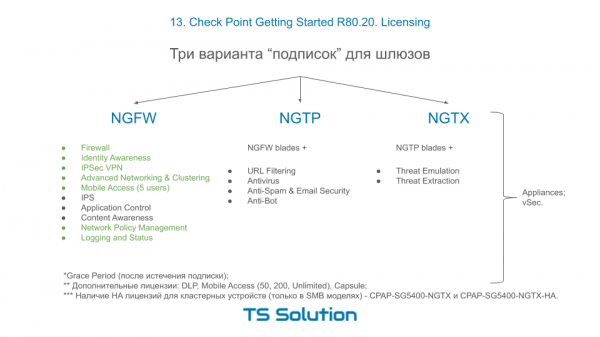
Og nå er det en interessant funksjon! Du kan kun kjøpe en enhet eller virtuell løsning med abonnementene NGTP eller NGTX. Men når du skal fornye abonnementet ditt, kan du velge pakken NGFW, dersom du ikke trenger blader som AV, AB, URL, AS, TE og TX. Dette er greit å merke seg. Abonnementene kan kjøpes for en periode på ett, to eller tre år.
Jeg kan gjette hva det første spørsmålet ditt er! “Hva skjer hvis abonnementet ikke fornyes?”. Jeg har spesifikt uthevet bladene i grønt som alltid vil fungere, og UANFOR fornyelser. Såkalte perpetual blades. De andre bladene som krever kontinuerlig oppdatering, vil simpelthen slutte å fungere. Bare IPS vil ha nøkkelsignaturene som fortsatt fungerer (men de er veldig få). Dette gjelder både for fysiske enheter og virtuelle løsninger, det vil si vSec.
Som et eget punkt har jeg uthevet tre blader som ikke inngår i noe sett, nemlig: DLP, MAB og Capsule.
Husk også at hvis du kjøper en klynge-løsning, bør du velge en modell med suffikset HA (det vil si High Availability) som det andre enheten. Bildet viser et eksempel for gateway 5400. Det var om gatewayer. Nå til management-serveren.
Lisensiering av styringsserver
Som vi allerede har nevnt i de første leksjonene, finnes det to scenarier for implementering av Check Point: Standalone (når både gateway og administrasjonen er på én enhet) og Distributed (når administrasjonsserveren flyttes til en egen enhet). Men alternativene stopper ikke der. La oss se på tre typiske scenarier for oppsett av administrasjonsserveren:
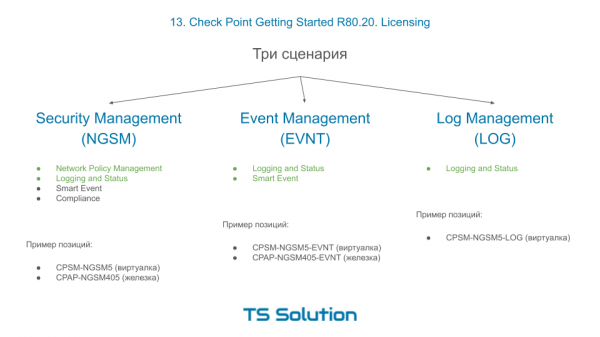
- Kjøp av dedikert NGSM. Den mest populære løsningen. Du velger enten Smart-1 maskinvare eller en virtuell løsning. Valget avhenger selvfølgelig av hvor mange gateways du skal administrere, 5, 10, 25 osv. Når du har satt opp denne enheten, kan du bruke fire nøkkelblader på administrasjonsserveren: NPM (dvs. policyadministrasjon), Logging and Status (dvs. loggføring), Smart Event (SIEM fra Check Point som gir oss all rapportering) og Compliance (dette er evaluering av kvaliteten på innstillingene, enten for å overholde regulatoriske krav som PCI DSS, eller bare Best Practice). Her ser vi at NPM- og LS-bladene er permanente blader, dvs. de fungerer uten fornyelse av abonnementer, men Smart Event- og Compliance-bladene kommer kun med det første året! Deretter må de fornyes mot ekstra kostnad. Dette er et viktig moment, husk det. Og hvis man kan klare seg uten Compliance-bladet, så er Smart Event noe alle absolutt trenger.
- Kjøp av dedikert Event Management-server I TILLEGG til den eksisterende server NGSM-administrasjonen. Hvorfor er dette nødvendig? Faktisk tar loggføringsfunksjonen, spesielt Smart Event, betydelige systemressurser. Og hvis det er mange logger, kan dette føre til at systemet “begynner å henge” på serveren administrasjonen. Derfor er det ofte vanlig å flytte denne funksjonaliteten til en egen enhet, Smart-1-maskinvare eller igjen en virtuell løsning. Store integrasjoner med mange logger krever nesten alltid en dedikert server for Smart Event. Den kan også motta loggene. På den måten vil administrasjonsserveren din kun utføre administrasjonsfunksjoner. Dette øker stabiliteten og responsen til systemet betydelig. Som du kan se, når du kjøper en dedikert Smart Event-server, får du disse to bladene til permanent bruk, selv uten fornyelse. Over en periode på 3-4 år vil dette være mer økonomisk lønnsomt enn å kjøpe fornyelser for Smart Event til en vanlig NGSM-server hvert år.
- Dedikert Log management-server, som kommer i tillegg til NGSM og Smart Event-serverne. Meningen er åpenbar. Ved et SVÆRT stort antall logger kan vi overføre loggføringsfunksjonen til en egen server. En dedikert loggserver har også en permanent lisens og krever ikke fornyelse.
Videoleksjon
Her finner du mer informasjon om lisensadministrasjon og teknisk støtte fra Check Point:

Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish