

Hei, dette er den andre artikkelen om NGFW-løsningen fra selskapet . Målet med denne artikkelen er å vise hvordan man installerer brannmuren UserGate på et virtuelt system (jeg vil bruke virtualiseringsprogramvaren VMware Workstation) og utføre den innledende konfigurasjonen (tillate tilgang fra det lokale nettverket via UserGate-gatewayen til internett).
1. Innføring
Først vil jeg beskrive ulike måter å implementere denne gatewayen i nettverket. Jeg vil merke meg at avhengig av hvilken tilkoblingsmetode som velges, kan visse funksjoner i gatewayen være utilgjengelige. UserGate-løsningen støtter følgende tilkoblingsmoduser:
L3-L7 brannmur
L2 transparent bro
L3 transparent bro
Virtuelt i brudd, ved hjelp av WCCP-protokollen
Virtuelt i brudd, ved hjelp av Policy Based Routing
Router on a Stick
Explisitt angitt WEB-proxy
UserGate, som standard gateway
Overvåking av speilport
UserGate støtter 2 typer klynger:
Konfigurasjonsklynge. Noder som er samlet i en konfigurasjonsklynge, støtter enhetlige innstillinger innen klyngen.
Feiltoleranseklynge. Opptil 4 noder av konfigurasjonsklyngen kan samles i en feiltoleranseklynge som støtter drift i aktiv-aktiv eller aktiv-passiv modus. Det er mulig å sette sammen flere feiltoleranseklynger.
2. Installasjon
Som nevnt i den forrige artikkelen leveres UserGate som et programvare- og maskinvarekompleks eller settes opp i et virtuelt miljø. Fra personlig konto på nettsiden laster vi ned bildet i OVF-format (Open Virtualization Format), dette formatet passer for leverandørene VMWare og Oracle Virtualbox. For Microsoft Hyper-v og KVM leveres bilder av den virtuelle maskinens disker.
Ifølge UserGates nettside anbefales det å bruke minst 8 GB RAM og en 2-kjerners virtuell prosessor for korrekt drift av den virtuelle maskinen. Hypervisoren må støtte drift av 64-bits operativsystemer.
Installeringen begynner med å importere bildet i den valgte hypervisoren (VirtualBox og VMWare). I tilfellet med Microsoft Hyper-v og KVM må det opprettes en virtuell maskin og angis det nedlastede bildet som disk, hvoretter integrasjonstjenester må deaktiveres i innstillingene for den opprettede virtuelle maskinen.
Som standard opprettes det en virtuell maskin med følgende innstillinger etter import i VMWare:
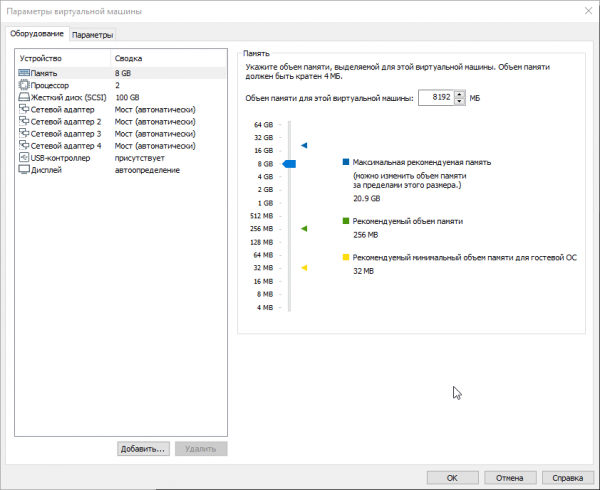
Som skrevet ovenfor, bør det være minst 8 Gb RAM, og i tillegg trenger man å legge til 1 Gb for hver 100 brukere. Standard størrelse på harddisken er 100 Gb, men dette er vanligvis ikke nok til å lagre alle logger og innstillinger. Anbefalt størrelse er 300 Gb eller mer. Derfor endrer vi diskstørrelsen i egenskapene til den virtuelle maskinen til det vi trenger. Opprinnelig leveres den virtuelle UserGate UTM med fire grensesnitt, tildelt til soner:
Management — det første grensesnittet for den virtuelle maskinen, sonen for tilkobling av pålitelige nettverk, der administrasjon av UserGate er tillatt.
Trusted — det andre grensesnittet for den virtuelle maskinen, sonen for tilkobling av pålitelige nettverk, for eksempel LAN-nettverk.
Untrusted — det tredje grensesnittet for den virtuelle maskinen, sonen for grensesnitt som er tilkoblet upålitelige nettverk, for eksempel Internett.
DMZ — det fjerde grensesnittet for den virtuelle maskinen, sonen for grensesnitt tilkoblet DMZ-nettverket.
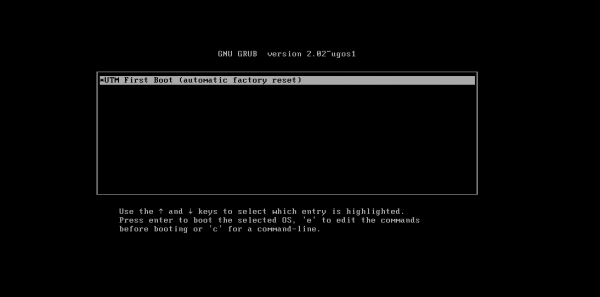
Deretter starter vi de virtuelle maskinene; selv om det i manualen står at man må velge Support Tools og utføre Factory reset UTM, er det bare ett valg tilgjengelig (UTM First Boot). I løpet av dette steget konfigurerer UTM nettverksadapterne og øker størrelsen på partisjonen på harddisken til den totale størrelsen på disken:
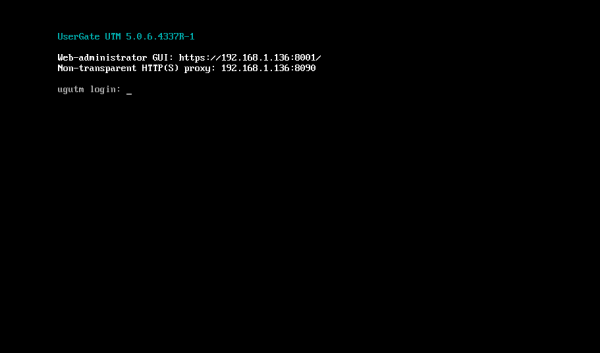
For å koble til webgrensesnittet for UserGate må man gå gjennom Management-sonen, dette håndteres av grensesnittet eth0, som er konfigurert for å motta IP-adresse automatisk (DHCP). Hvis det ikke er mulig å tildele en adresse til Management-grensesnittet automatisk med DHCP, kan det settes eksplisitt ved å bruke CLI (Command Line Interface). For dette må man logge inn på CLI med brukernavnet og passordet for en bruker med Full administrator-rettigheter (som standard Admin med stor A). Hvis UserGate-enheten ikke har gjennomført første initiering, må man bruke Admin som brukernavn og utm som passord for tilgang til CLI. Og skrive inn en kommando som iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Deretter går vi til webkonsollen for UserGate på den angitte adressen, som skal se omtrent slik ut:https://UserGateIPaddress:8001:
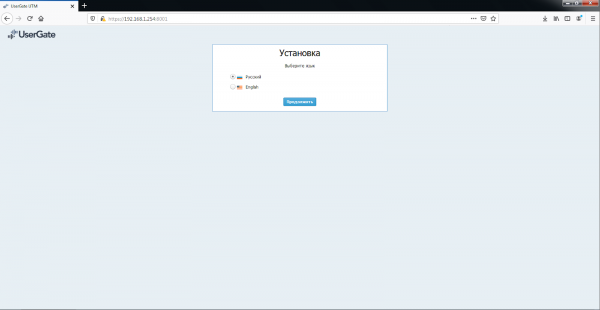
I web-konsollen fortsetter vi installasjonen, vi må velge grensesnittsspråk (for øyeblikket er dette russisk eller engelsk), tidssone, deretter leser vi og godtar lisensvilkårene. Vi angir brukernavn og passord for å logge inn i web-grensesnittet.
3. Innstillinger
Etter installasjonen ser vinduet for web-grensesnittet slik ut:
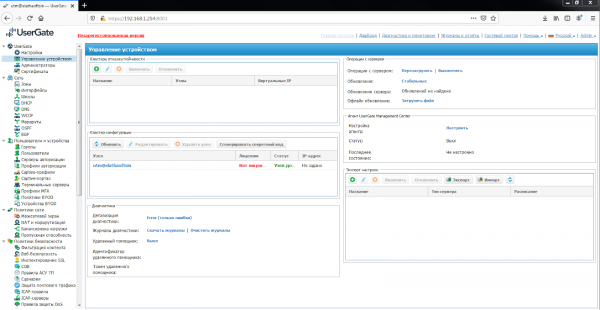
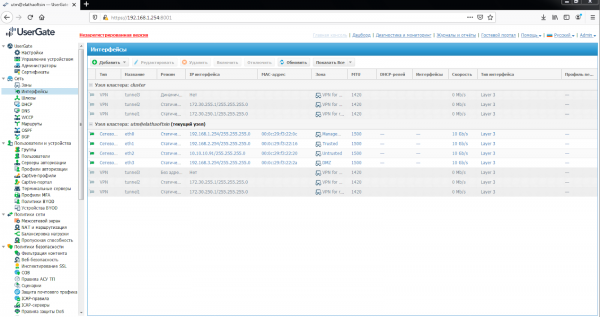
Deretter må nettverksgrensesnittene konfigureres. For å gjøre dette, i delen «Grensesnitt» må vi aktivere dem, angi riktige IP-adresser og tilordne de aktuelle sonene.
Delen «Grensesnitt» viser alle fysiske og virtuelle grensesnitt som finnes i systemet, lar deg endre innstillinger og legge til VLAN-grensesnitt. Den viser også alle grensesnitt for hver node i klyngen. Grensesnittinnstillingene er spesifikke for hver av nodene, det vil si at de ikke er globale.
I egenskapene til grensesnittet:
Aktivere eller deaktivere grensesnittet
Angi grensesnitttype — Layer 3 eller Mirror
Tilordne en sone til grensesnittet
Tilordne et Netflow-profil for å sende statistiske data til Netflow-kollektoren
Endre fysiske parametere for grensesnittet — MAC-adresse og MTU-størrelse
Velg typen IP-adresse tilordning — uten adresse, statisk IP-adresse eller oppnådd via DHCP
Konfigurere DHCP-relay på det valgte grensesnittet.
Knappen «Legg til» lar deg legge til følgende typer logiske grensesnitt:
VLAN
Bond
Bro
PPPoE
VPN
Tunnel
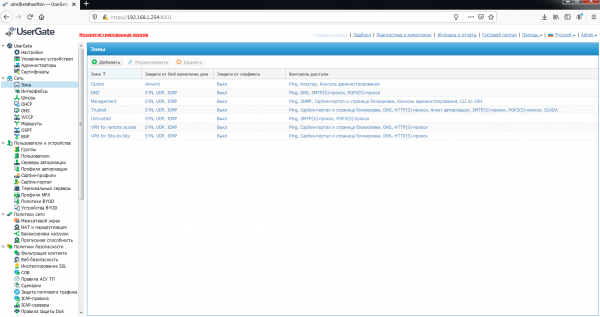
I tillegg til de tidligere nevnte sonene som følger med Usergate-bildet, er det også tre typer forhåndsdefinerte:
Cluster — sone for grensesnitt som brukes for clusterarbeid
VPN for Site-to-Site — sone der alle Office-Office-type klienter plasseres som kobles til UserGate via VPN
VPN for ekstern tilgang — sone der alle mobile brukere som kobles til UserGate via VPN plasseres
UserGate-administratorer kan endre innstillingene for standardsonene samt opprette ytterligere soner, men som nevnt i veiledningen for versjon 5, kan man maksimalt opprette 15 soner. For å endre eller opprette dem må du gå til delen for soner. For hver sone kan du sette en terskel for pakkeforfall, SYN, UDP, ICMP støttes. Tilgangskontroll for Usergate-tjenester kan også konfigureres, og beskyttelse mot spoofing aktiveres.
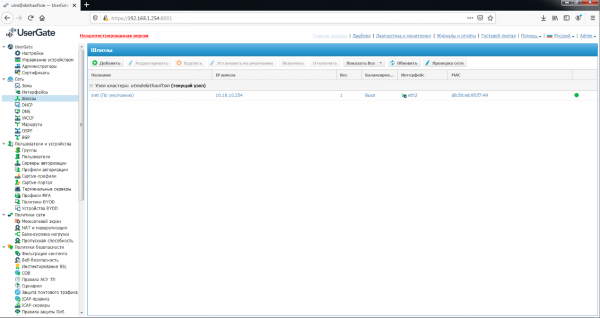
Etter å ha konfigurert grensesnittene, må du i delen «Gateways» sette opp standardruten. Det vil si at for å koble UserGate til internett, må du angi IP-adressen til en eller flere gateways. Hvis det brukes flere leverandører for å koble til internett, må du angi flere gateways. Gateways-konfigurasjonen er unik for hvert av nodene i klyngen. Hvis to eller flere gateways er angitt, er det to mulige driftsalternativer:
Trafikkbalansering mellom gateways.
Hovedgateway med svitsjing til reserve.
Statusen til gatewayen (tilgjengelig – grønn, utilgjengelig – rød) bestemmes som følger:
Nettverkskontrollen er deaktivert – gatewayen anses som tilgjengelig hvis UserGate kan hente MAC-adressen dens via ARP-forespørselen. Nettverkstilgang gjennom denne gatewayen blir ikke sjekket. Hvis MAC-adressen til gatewayen ikke kan bestemmes, anses gatewayen som utilgjengelig.
Nettverkskontrollen er aktivert – gatewayen anses som tilgjengelig hvis:
UserGate kan hente dens MAC-adresse via ARP-forespørselen.
Sjekken for internett-tilgang gjennom denne gatewayen var vellykket.
Ellers anses gatewayen som utilgjengelig.
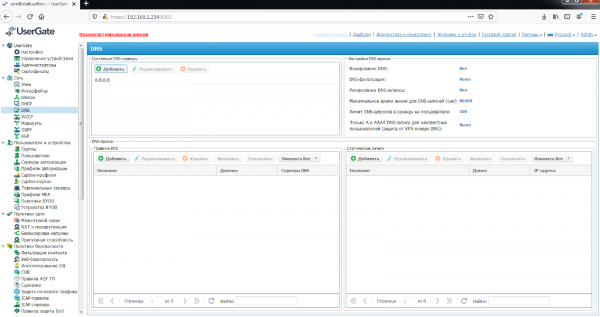
I delen «DNS» må du legge til DNS-serverne som UserGate skal bruke. Denne konfigurasjonen angis i området System-DNS-servere. Nedenfor finnes innstillingene for håndtering av DNS-forespørslene fra brukerne. UserGate tillater bruk av DNS-proxy. DNS-proxytjenesten gjør det mulig å fange DNS-forespørslene fra brukerne og endre dem etter administratorens behov. Med DNS-proxy-regler kan du spesifisere DNS-serverne som forespørslene for bestemte domener sendes til. I tillegg kan du med DNS-proxy angi statiske oppføringer av typen host (A-post).
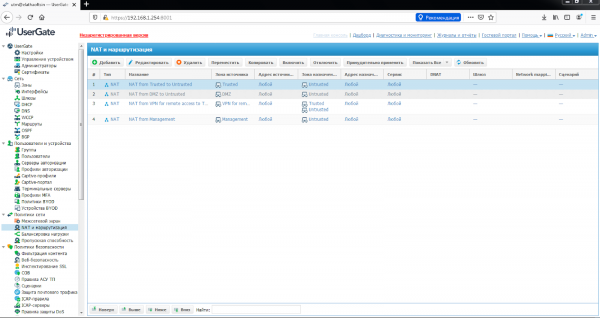
Under the 'NAT and Routing' section, you need to create the necessary NAT rules. To access the internet, a NAT rule has already been created for users in the Trusted network — 'Trusted->Untrusted'; you just need to enable it. Rules are applied from top to bottom in the order they are listed in the console. Only the first rule that meets the conditions specified will be executed. For a rule to trigger, all conditions specified in the rule parameters must match. UserGate recommends creating general NAT rules, such as a NAT rule from the local network (usually the Trusted zone) to the internet (usually the Untrusted zone), while user, service, and application access should be controlled by firewall rules.
It is also possible to create DNAT rules, port forwarding, Policy-based routing, and Network mapping.
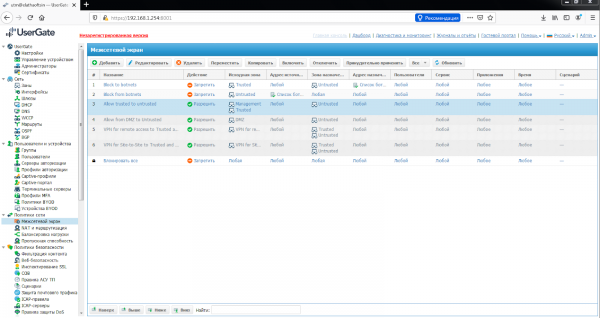
After this, in the 'Firewall' section, you need to create firewall rules. For unrestricted internet access for users in the Trusted network, the firewall rule 'Internet for Trusted' has also been created and needs to be enabled. With firewall rules, the administrator can allow or block any type of transit network traffic passing through UserGate. Conditions for rules can include zones and source/destination IP addresses, users and groups, services and applications. The rules are applied in the same manner as in the 'NAT and Routing' section, i.e., from top to bottom. If no rules are created, all transit traffic through UserGate is prohibited.
4. Conclusion
This concludes the article. We have installed the UserGate firewall on a virtual machine and performed the minimal necessary settings to enable internet access in the Trusted network. Further configuration will be discussed in the following articles.
Følg med på oppdateringer i våre kanaler (, , , )!
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish