

Velkommen til den tredje leksjonen av kurset . På vi har rullet ut malen som er nødvendig for å utføre laboratoriearbeid. I denne leksjonen skal vi se på de grunnleggende prinsippene for loggbehandling på , bli kjent med hendelsesbehandlere, og vi vil også se på mekanismene for loggsikring. Teoridelen og full opptak av videoleksjonen ligger under kat.
For å samle inn logger fra enheter, må de registreres på FortiAnalyzer. Det finnes to metoder for registrering.
- Den første metoden — på den registrerte enheten aktiveres alternativet «send logger til FortiAnalyzer» og IP-adressen angis. Deretter sendes en registreringsforespørsel til FortiAnalyzer for denne enheten. Administratoren må bekrefte eller avvise den mottatte forespørselen. Hvis teknologien for administrative domener er aktivert, kan FortiGate legges til i hoved ADOM (som kalles root, og som vi jobbet med i forrige leksjon), så vel som i et eget opprettet ADOM for FortiGate-enheter.
- Den andre metoden — den såkalte Device Registration Wizard. Registreringen skjer på selve FortiAnalyzer. For registreringen er informasjon om den registrerte enheten nødvendig — serienummer, IP-adresse, enhetstype og operativsystemversjon. Hvis datavalideringen er vellykket, legges enheten til i listen over FortiAnalyzer. Hvis teknologien for administrative domener er aktivert, registreres enheten automatisk i det relevante administrative domenet. Hvis du har opprettet flere lignende administrative domener, må enheten registreres fra det administrative domenet du ønsker å legge den til.
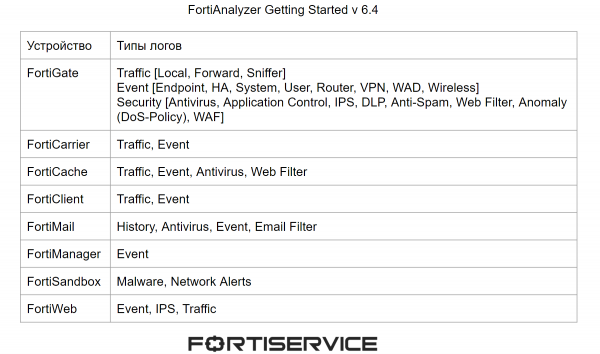
Hver enhet genererer logger av forskjellige typer. Hovedtypene av logger som kan genereres av Fortinet-enheter, vises på bildet nedenfor.
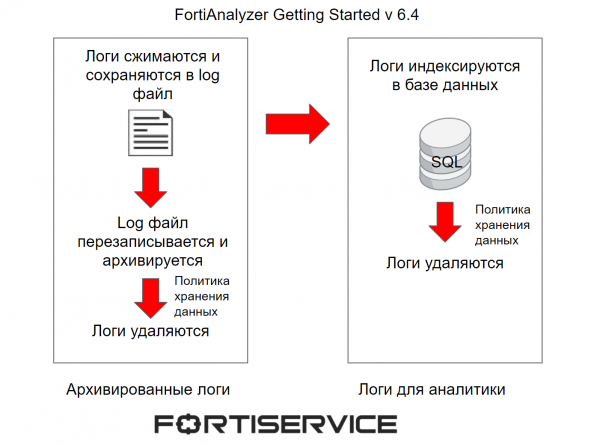
Vi har allerede snakket om den innledende behandlingen av logger i forrige leksjon, men det kan være lurt å friske opp hukommelsen. Logger som kommer til FortiAnalyzer, komprimeres og lagres i en loggfil. Når denne filen når en viss størrelse, blir den overskrevet og arkivert. Slike logger kalles arkiverte logger. De anses som offline logger, siden de ikke kan analyseres i sanntid. For visning er de kun tilgjengelige i RAW-format. Datapolitikken i det administrative domenet definerer hvor lenge slike logger vil bli lagret i minnet til FortiAnalyzer.
Samtidig indekseres logger i SQL-databasen for å støtte analyser. Disse loggene analyseres i FortiAnalyzer i sanntid ved hjelp av mekanismer som Log View, FortiView og Reports. Datapolitikken i det administrative domenet definerer hvor lenge slike logger vil bli lagret i minnet til FortiAnalyzer. Etter at disse loggene er slettet fra minnet til FortiAnalyzer, kan de fortsatt eksistere i form av arkiverte logger, men dette avhenger av datapolitikken i det administrative domenet.
Prosessen for behandling av logger er skjematisk vist i bildet nedenfor.
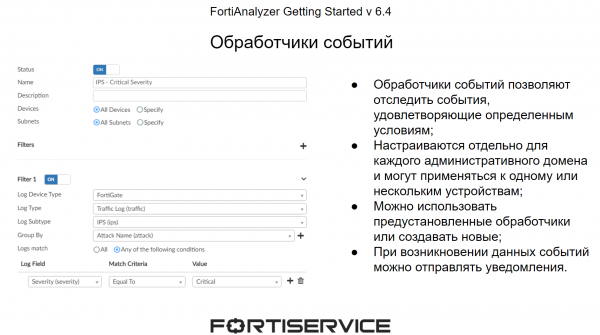
Når logger sendes til enheten, sjekkes de av hendelsesbehandlere. De gjør det mulig å spore interessante hendelser ved hjelp av forhåndsinnstilte betingelser. Betingelsene settes til parametrene som finnes i RAW-loggene. I systemet finnes det et sett med forhåndsinnstilte hendelser for hvert administrativt domene, men det er også mulig å opprette egne hendelsesbehandlere om nødvendig. Den primære fordelen med hendelsesbehandlere er at når interessante hendelser oppstår, kan systemet sende varsler — til e-post eller syslog-servere, også via SNMP. Dette gjør det mulig å reagere ganske raskt på hendelser som skjer i nettverket.
La oss nå snakke om loggbeskyttelse. Siden logger inneholder viktig informasjon om hva som skjer i nettverket, må de beskyttes mot både mulig tap som følge av forskjellige feil, samt mot ekstern kompromittering. Den første teknologien som kan bidra til å beskytte logger ved ulike feil, er RAID. Den tillater å dele plassen på tilgjengelige disker inn i flere logiske segmenter, slik at hvis en eller flere disker skulle svikte (avhengig av RAID-typen), vil ikke dataene gå tapt. De viktigste RAID-typene som kan brukes med FortiAnalyzer, er vist i figuren nedenfor.
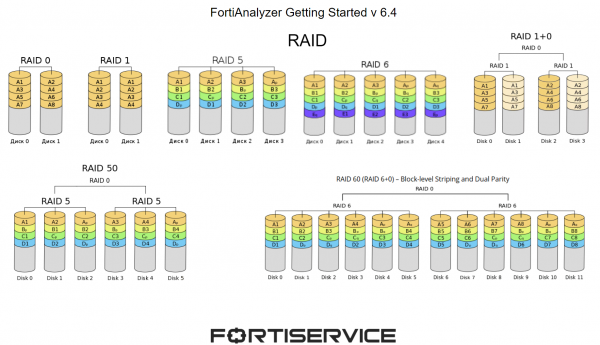
- RAID 0 fordeler informasjon på 2 eller flere disker. Hovedmålet er hastighet og ytelse. Hvis en eller flere disker svikter, vil hele diskarrayet bli rammet;
- RAID 1 fordeler kopier av informasjon på 2 eller flere disker. Hvis en disk svikter, vil diskarrayet fortsette å fungere som normalt;
- RAID 5 fordeler informasjon over flere disker og reserverer også én disk for gjenopprettingsdata i hver såkalt "informasjonskjede". Hvis en disk svikter, vil diskarrayet fortsette å fungere som normalt;
- RAID 6 fungerer på en lignende måte, men reserverer allerede to disker for gjenopprettingsdata;
- RAID 10 kombinerer alternativene RAID 0 og RAID 1. Med dette kan du fortsette å jobbe med informasjon hvis 2 disker svikter (én fra hver RAID, ellers vil det være umulig å lese informasjonen);
- RAID 50 kombinerer funksjonaliteten til RAID 0 og RAID 5. I så fall vil stabil drift med informasjonen fortsette selv om én disk svikter i hver RAID 5;
- RAID 60 kombinerer funksjonaliteten til RAID 0 og RAID 6. I så fall vil stabil drift med informasjonen fortsette selv om 2 disker svikter i hver RAID 6.
Den neste mekanismen er loggbekreftelser. Det finnes flere alternativer for bekreftelser - fra Log View-menyen, hvor du kan bruke et spesifikt filter for å lagre nødvendige logger, eller Log Browse, der du kan laste ned lagrede loggfiler. Det er også mulig å lage sikkerhetskopier av logger til eksterne servere ved hjelp av CLI-grensesnittet.
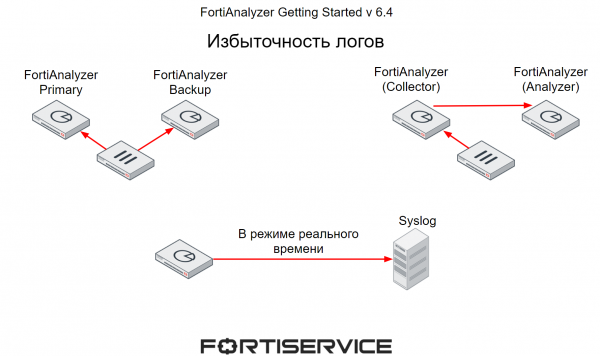
En annen mekanisme som gjør det mulig å beskytte viktig informasjon som finnes i logger, er redundans. Her finnes det også flere alternativer.
- Det første, da enhetene sender logger til 2 FortiAnalyzer-er - en primær og en sekundær.
- Den andre metoden har vi allerede diskutert i forrige leksjon - en FortiAnalyzer fungerer som en innsamler og samler logger fra forskjellige enheter. Ifølge planen sendes de innsamlte logger til FortiAnalyzer som fungerer som en analyseenhet. Hvis den andre skulle svikte, kan innsamleren sende logger til en annen FortiAnalyzer.
- Og den tredje metoden - overføring av logger fra FortiAnalyzer til eksterne servere, for eksempel til Syslog. I så fall vil overføringen av logger skje i sanntid.
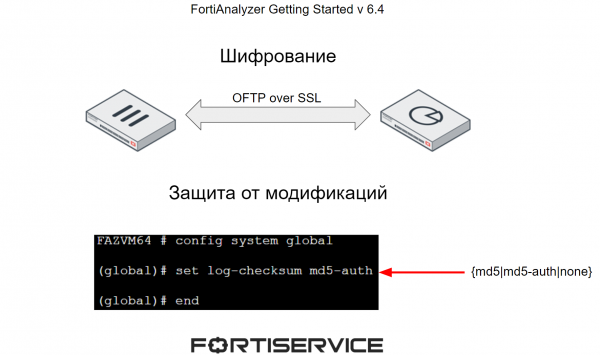
For å beskytte logger mot kompromittering brukes det to hovedmekanismer:
- Kryptering av datakanalen mellom FortiAnalyzer og de øvrige enhetene;
- Beskytte logger mot modifikasjon ved å legge til en kontrollsum.
I videoleksjonen presenteres det teoretiske materialet som er omtalt ovenfor, samt praktiske aspekter ved arbeid med logger - deres filtrering, visning i forskjellige moduser, samt konfigurasjon av hendelseshåndterere. God fornøyelse!
I den neste leksjonen vil vi se nærmere på aspektene ved arbeid med rapporter. For ikke å gå glipp av den, abonner på vår .
Du kan også følge med på oppdateringer på følgende ressurser:
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish