

Obs. overs.: Dersom du stiller deg spørsmål om sikkerheten i en infrastruktur basert på Kubernetes, vil denne fantastiske oversikten fra Sysdig være et utmerket utgangspunkt for en rask innføring i dagens relevante løsninger. Den inkluderer både omfattende systemer fra kjente aktører på markedet og betydelig mer beskjedne verktøy som adresserer spesifikke problemer. I kommentarene vil vi som alltid være glade for å høre om dine erfaringer med disse verktøyene og se lenker til andre prosjekter.
Programvareprodukter for å sikre Kubernetes... det finnes så mange, og hver av dem har sine egne mål, bruksområder og lisenser.
Derfor bestemte vi oss for å lage denne listen og inkludere både åpne prosjekter og kommersielle plattformer fra ulike leverandører. Vi håper den vil hjelpe deg med å velge de som virker mest interessante og lede deg i riktig retning avhengig av spesifikke behov for å sikre Kubernetes.
Kategorier
For å forenkle navigasjonen i listen er verktøyene delt opp etter hovedfunksjoner og bruksområder. Her er de følgende seksjonene:
- Skanning av Kubernetes-bilder og statisk analyse;
- Runtime-sikkerhet;
- Nettverkssikkerhet for Kubernetes;
- Distribusjon av bilder og hemmelighetsadministrasjon;
- Sikkerhetsrevisjon av Kubernetes;
- Omfattende kommersielle produkter.
La oss komme til saken:
Skanning av Kubernetes-bilder
Anchore
- Website:
- Lisens: gratis (Apache) og kommersielt tilbud
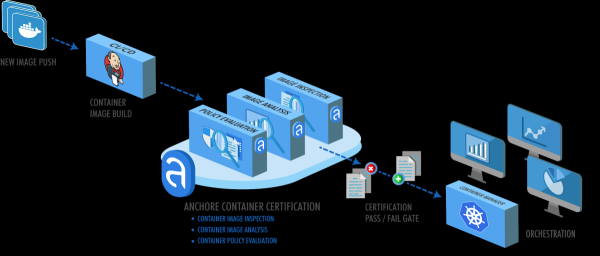
Anchore-pakken analyserer containere og lar deg utføre sikkerhetstester basert på brukerdefinerte policyer.
I tillegg til vanlig skanning av containere for kjente sårbarheter fra CVE-databasen, utfører Anchore flere tilleggsundersøkelser som del av skanepolitikken: det sjekker Dockerfile, lekkasje av legitimasjon, pakker i brukte programmeringsspråk (npm, maven osv.), programvarelisenser og mye mer.
Clair
- Website: (nå under omsorg av Red Hat)
- Lisens: gratis (Apache)
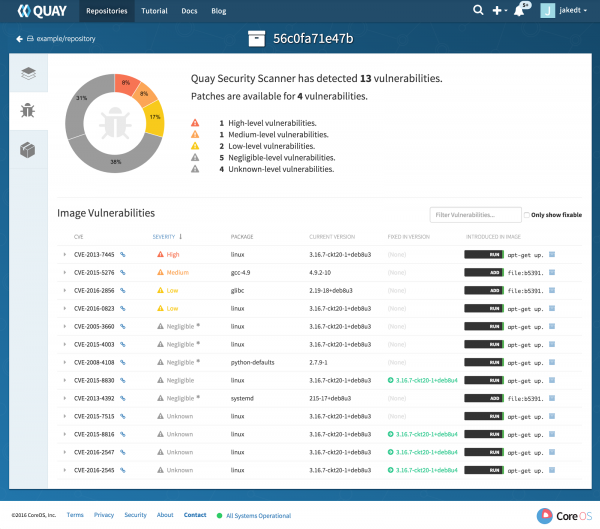
Clair var et av de første Open Source-prosjektene for skanning av bilder. Det er godt kjent som et sikkerhetsskanningsverktøy som ligger til grunn for Quay-bilde-registeret (også fra CoreOS — anmerkn. overs.)Clair kan samle informasjon om CVE fra en rekke kilder, inkludert lister over spesifikke sårbarheter for Linux-distribusjoner som administreres av sikkerhetsteamene til Debian, Red Hat eller Ubuntu.
I motsetning til Anchore fokuserer Clair hovedsakelig på å oppdage sårbarheter og matche data med CVE. Likevel tilbyr produktet brukerne noen muligheter for å utvide funksjonaliteten ved hjelp av plug-in-drivere.
Dagda
- Website:
- Lisens: gratis (Apache)
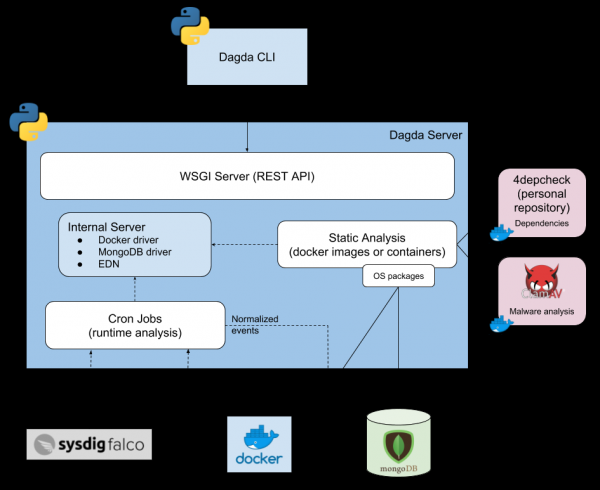
Dagda utfører statisk analyse av containerbilder for å oppdage kjente sårbarheter, trojanere, virus, skadelig programvare og andre trusler.
To bemerkelsesverdige egenskaper som skiller Dagda fra andre lignende verktøy er:
- Den integreres godt med , og fungerer ikke bare som et verktøy for skanning av containerbilder, men også som antivirus.
- Den gir også runtime-beskyttelse ved å motta hendelser i sanntid fra Docker-daemonet og integrere seg med Falco (se nedenfor) for å samle sikkerhetshendelser under kjøring av containeren.
KubeXray
- Website:
- Lisens: gratis (Apache), men krever innhenting av data fra JFrog Xray (et kommersielt produkt)
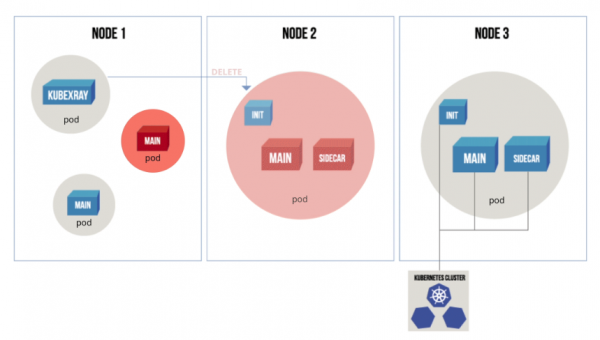
KubeXray «lytter» til hendelser fra API-serveren til Kubernetes og bruker metadata fra JFrog Xray for å sikre at bare pod-er som oppfyller gjeldende policy, kjøres.
KubeXray gjennomfører ikke bare revisjon av nye eller oppdaterte containere i distribusjoner (på linje med admission controller i Kubernetes), men sjekker også dynamisk kjørende containere for samsvar med nye sikkerhetspolicyer, og fjerner ressurser som refererer til sårbare bilder.
Snyk
- Website:
- Lisens: gratis (Apache) og kommersielle versjoner
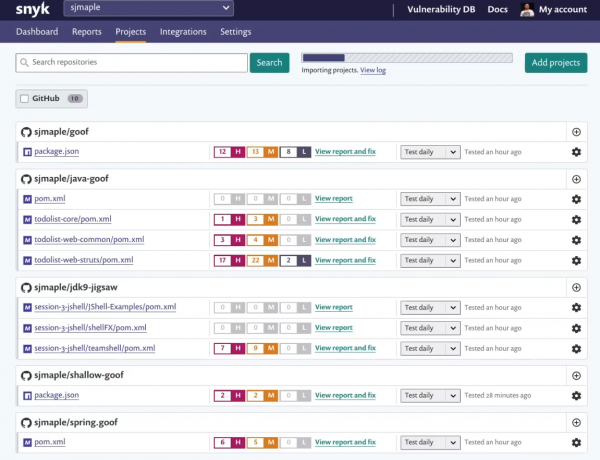
Snyk er en uvanlig sårbarhetsskanner i den forstand at den er spesielt rettet mot utviklingsprosessen og markedsføres som en «uunnværlig løsning» for utviklere.
Snyk kobler seg direkte til kode-repositorier, parser prosjektmanifestet og analyserer importert kode sammen med direkte og indirekte avhengigheter. Snyk støtter mange populære programmeringsspråk og kan avdekke skjulte lisensrisikoer.
Trivy
- Website:
- Lisens: gratis (AGPL)
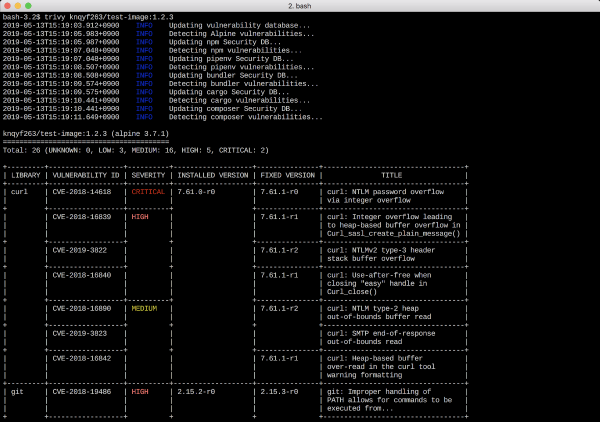
Trivy — en enkel, men kraftig sårbarhetsskanner for containere som lett kan integreres i CI/CD-pipelinen. Dens bemerkelsesverdige funksjon er enkel installasjon og drift: applikasjonen består av en enkelt binærfil og krever ingen databasesystem eller ekstra biblioteker.
Den negative siden ved Trivys enkelhet er at man må lære seg hvordan man parserer og sender resultater i JSON-format slik at andre Kubernetes-sikkerhetsverktøy kan benytte seg av dem.
Runtime-sikkerhet i Kubernetes
Falco
- Website:
- Lisens: gratis (Apache)
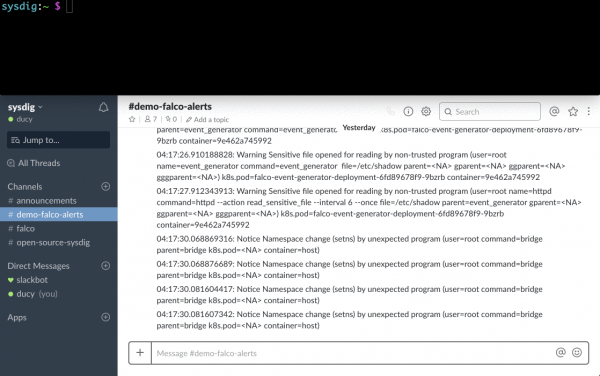
Falco er et sett med verktøy designet for å sikre sky-baserte kjøremiljøer. Det er en del av prosjektfamilien .
Ved å bruke Sysdig-verktøy til å jobbe på Linux-kjernenivå og profilere systemkall, lar Falco deg dykke dypt ned i systematferd. Dets runtime-regler kan oppdage mistenkelig aktivitet i applikasjoner, containere, vertsoperativsystemet og Kubernetes-orchestratoren.
Falco gir full synlighet i runtime-aktivitet og trusseldeteksjon ved å sette opp spesielle agenter på Kubernetes-noder. Dette eliminerer behovet for å modifisere containere ved å integrere tredjepartskode eller sette opp sidecar-containere.
Sikkerhetsrammeverk for Linux for runtime
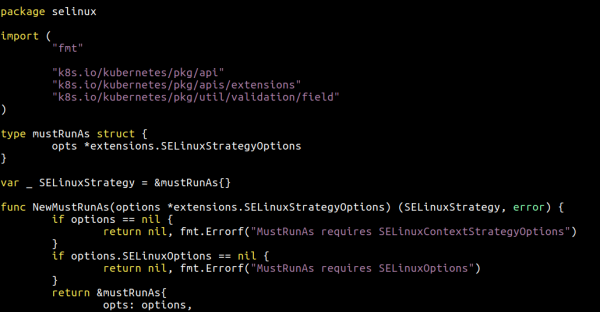
Disse kjerne-nødvendige Linux-rammeverkene er ikke «Kubernetes-sikkerhetsverktøy» i tradisjonell forstand, men de fortjener omtale ettersom de er en viktig del av sikkerheten i runtime, som inngår i Kubernetes Pod Security Policy (PSP).
knyter sikkerhetsprofilen til prosessene som kjører i containeren, ved å definere filsystemrettigheter, nettverkstilgangsregler, bibliotektilkoblinger osv. Dette er et system basert på mandatorisk tilgangskontroll (Mandatory Access Control, MAC). Med andre ord hindrer det utførelsen av ulovlige handlinger.
Security-Enhanced Linux () er et utvidelsessikkerhetsmodul i Linux-kjernen, som i noen aspekter ligner på AppArmor og ofte blir sammenlignet med det. SELinux overgår AppArmor i kraft, fleksibilitet og finjustering. Dets ulemper er lang læringskurve og økt kompleksitet.
og seccomp-bpf lar tener eigenvare systemkall, blokkere utførelse av de som potensielt er farlige for det underliggende operativsystemet og som ikke er nødvendige for normal drift av brukerprogrammer. Seccomp ligner på Falco i noen aspekter, selv om det ikke har kjennskap til spesifikasjoner for containere.
Sysdig åpen kildekode
- Website:
- Lisens: gratis (Apache)
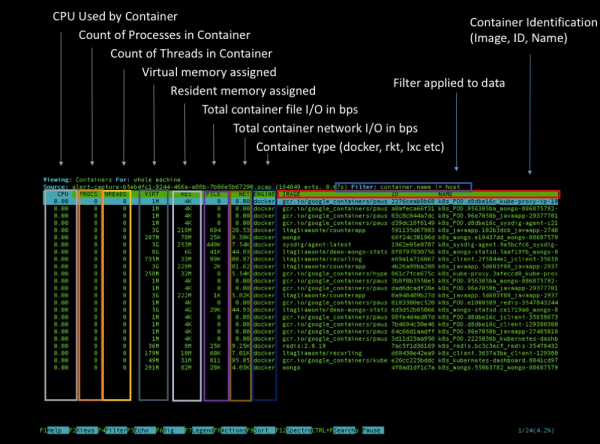
Sysdig er et fullverdig verktøy for analyse, diagnostikk og feilsøking av Linux-systemer (det fungerer også på Windows og macOS, men med begrenset funksjonalitet). Det kan brukes til å samle inn detaljert informasjon, verifisering og kriminalteknisk analyse (forensikk) det underliggende systemet og alle containere som kjører på det.
Sysdig støtter også grunnleggende kjøreomgivelser for containere og Kubernetes-metadata, og legger til ekstra dimensjoner og etiketter til all innsamlet informasjon om systematferd. Det finnes flere måter å analysere et Kubernetes-klynge med Sysdig: du kan ta opp på et bestemt tidspunkt via eller starte et interaktivt grensesnitt basert på ncurses ved hjelp av plugin .
Kubernetes nettverksikkerhet
Aporeto
- Website:
- Lisens: kommersiell
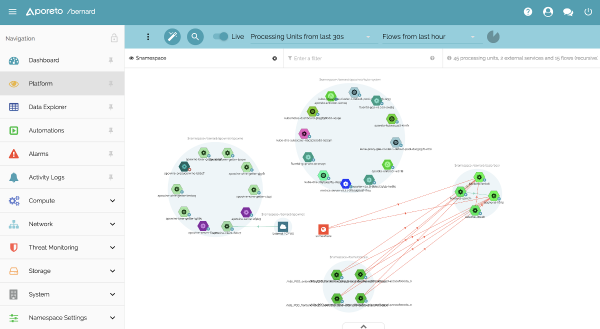
Aporeto tilbyr «sikkerhet adskilt fra nettverk og infrastruktur». Dette betyr at Kubernetes-tjenester ikke bare får en lokal ID (dvs. ServiceAccount i Kubernetes), men også en universell identifikator/avtrykk som kan brukes for sikker og gjensidig bekreftende kommunikasjon med enhver annen tjeneste, for eksempel i OpenShift-klyngen.
Aporeto kan generere en unik identifikator ikke bare for Kubernetes/containere, men også for verter, skyfunksjoner og brukere. Avhengig av disse identifikatorene og settet med nettverkssikkerhetsregler angitt av administratoren, vil kommunikasjonen bli tillatt eller blokkert.
Calico
- Website:
- Lisens: gratis (Apache)
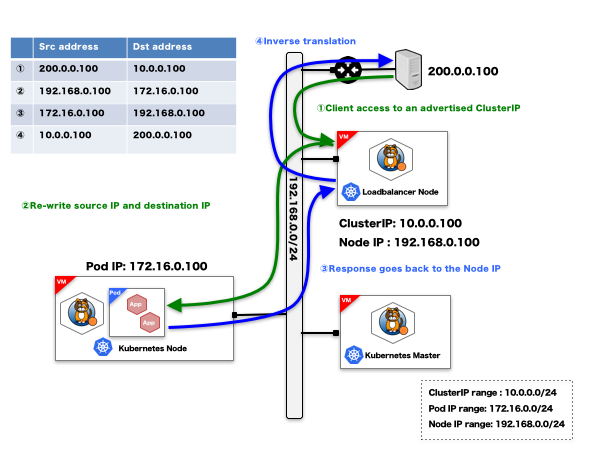
Calico blir vanligvis implementert under installasjonen av containerorkestratoren, noe som gjør det mulig å opprette et virtuelt nettverk som kobler sammen containere. I tillegg til denne grunnleggende nettverksfunksjonaliteten, fungerer Calico-prosjektet med Kubernetes nettverkspolicyer og sitt eget sett med profiler for nettverkssikkerhet, støtter ACL (access control lists) for endpoints og annotasjonsbaserte nettverkssikkerhetsregler for Ingress- og Egress-trafikk.
Cilium
- Website:
- Lisens: gratis (Apache)
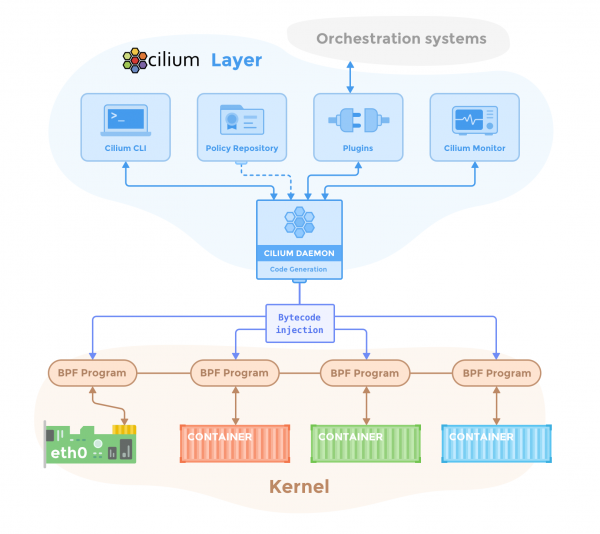
Cilium fungerer som en brannmur for containere og tilbyr nettverkssikkerhetsfunksjoner som er spesialtilpasset Kubernetes og mikrotjenestearbeidsbelastninger. Cilium benytter ny teknologi i Linux-kjernen kalt BPF (Berkeley Packet Filter) for filtrering, overvåking, omdirigering og justering av data.
Cilium kan implementere nettverkstilgangspolicyer basert på containeridentifikatorer, bruke Docker- eller Kubernetes-merker og metadata. Cilium forstår også og filtrerer forskjellige protokoller på lag 7, som HTTP eller gRPC, slik at man kan definere sett av REST-anrop som for eksempel vil bli tillatt mellom to Kubernetes-deployment.
Istio
- Website:
- Lisens: gratis (Apache)
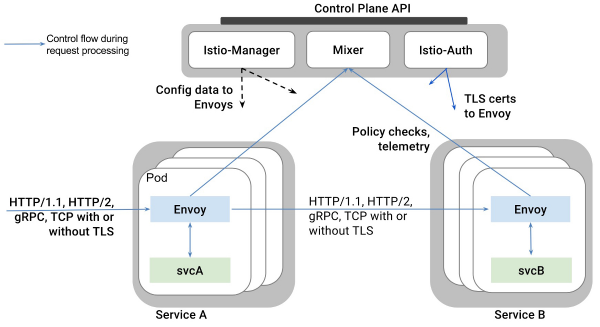
Istio er kjent som en implementering av service mesh-paradigmet ved å implementere en plattformuavhengig kontrollplan og omdirigere all administrert servicetrafikk gjennom dynamisk konfigurerbare Envoy-proxyer. Istio utnytter denne avanserte visningen av alle mikrotjenester og containere for å implementere ulike nettverkssikkerhetsstrategier.
Istios evner til å sikre nettverk inkluderer transparent TLS-kryptering for automatisk å forbedre kommunikasjonsprotokollen mellom mikrotjenester til HTTPS og sitt eget RBAC-system for identifikasjon og autorisasjon for å tillate/nekte datadeling mellom ulike arbeidsbelastninger i klyngen.
Obs. overs.: For mer informasjon om Istios sikkerhetsrelaterte funksjoner, les i .
Tigera
- Website:
- Lisens: kommersiell
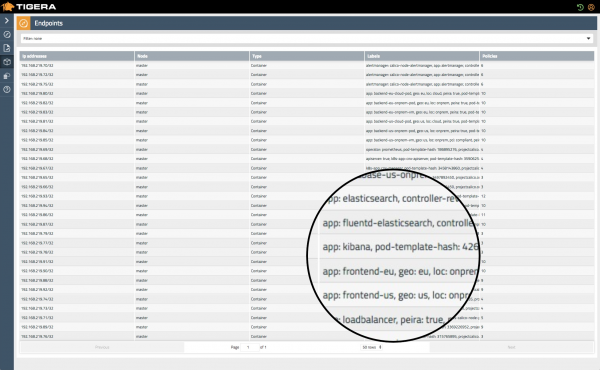
Denne løsningen, kalt "Kubernetes-brannmur", fokuserer på en tilnærming til nettverkssikkerhet med null tillit.
I likhet med andre Kubernetes-naturtilkoblede nettverksløsninger, stole Tigera på metadata for å identifisere ulike tjenester og objekter i klyngen, og gir runtime-problemer oppdagelse, kontinuerlig samsvarsverifisering og nettverksinnsikt for fler-moln eller hybrid monolittisk-containerisert infrastruktur.
Trireme
- Website:
- Lisens: gratis (Apache)
Trireme-Kubernetes er en enkel og forståelig implementering av spesifikasjonen for Kubernetes Network Policies. Den mest bemerkelsesverdige funksjonen er at - i motsetning til lignende produkter for nettverkssikkerhet i Kubernetes - den ikke krever en sentral kontrollplane for å koordinere nettverket (mesh). Dette gjør løsningen trivielt skalerbar. I Trireme oppnås dette ved å installere en agent på hver node som direkte kobler seg til TCP/IP-stakken på verten.
Distribusjon av bilder og håndtering av hemmeligheter
Grafeas
- Website:
- Lisens: gratis (Apache)
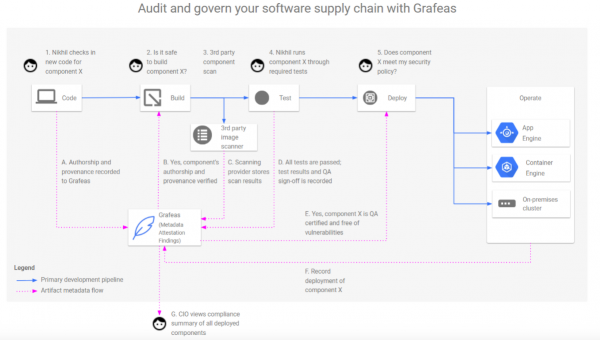
Grafeas er et API med åpen kildekode for revisjon og styring av programvareleveransekjeden. På grunnleggende nivå representerer Grafeas et verktøy for innsamling av metadata og revisjonsresultater. Det kan brukes til å spore samsvar med beste praksis for sikkerhet i organisasjonen.
Denne sentraliserte sannhetskilden hjelper til med å svare på spørsmål som:
- Hvem samlet og signerte en bestemt container?
- Gikk den gjennom alle sikkerhetsskannerne og sjekkene som er angitt i sikkerhetspolitikken? Når? Hva var resultatene?
- Hvem distribuerte den i produksjon? Hvilke spesifikke parametere ble brukt under distribusjonen?
In-toto
- Website:
- Lisens: gratis (Apache)
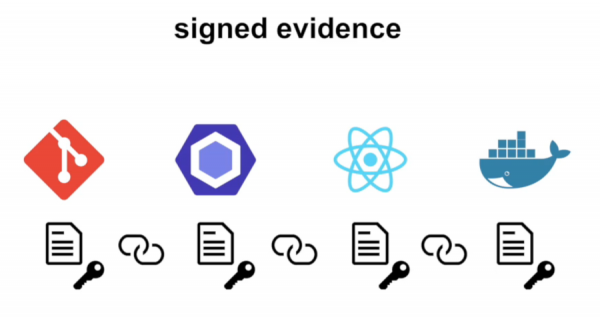
In-toto er et rammeverk utviklet for å sikre integritet, autentisering og revisjon av hele programvareleveransekjeden. Når In-toto distribueres i infrastrukturen, opprettes først en plan som beskriver de ulike trinnene i pipeline (repository, CI/CD-verktøy, QA-verktøy, artefaktbyggere osv.) og brukerene (ansvarlige personer) som har tillatelse til å initiere dem.
In-toto overvåker gjennomføringen av planen, ved å sjekke at hver oppgave i kjeden utføres på riktig måte av kun autorisert personell, og at det ikke ble utført noen uautoriserte manipuleringer under prosessen med produktet.
Portieris
- Website:
- Lisens: gratis (Apache)
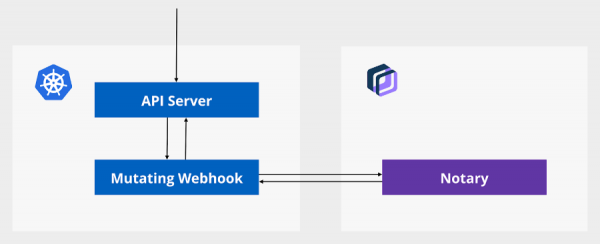
Portieris er en admission controller for Kubernetes; den brukes for å påtvinge tillitskontroller på innhold. Portieris bruker server (vi skrev om det på slutten — anmerkn. overs.) som sannhetskilde for å bekrefte pålitelige og signerte artefakter (det vil si godkjente containerbilder).
Når du oppretter eller endrer en arbeidslast i Kubernetes, laster Portieris inn informasjon om signaturen og tillitspolicyen for innholdet for de forespurte containerbildene, og gjør nødvendige endringer i JSON-objektet i APIet for å kjøre de signerte versjonene av disse bildene.
Vault
- Website:
- Lisens: fri (MPL)
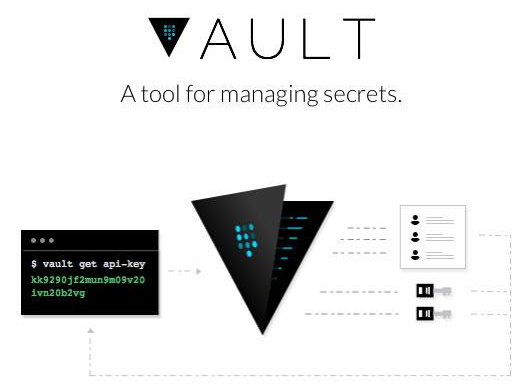
Vault er en sikker løsning for lagring av sensitiv informasjon: passord, OAuth-tokens, PKI-sertifikater, tilgangskontoer, Kubernetes-hemmeligheter osv. Vault støtter mange avanserte funksjoner, slik som leie av ephemeral sikkerhetstokens eller organisering av nøkkelrotasjon.
Med Helm-diagrammet kan Vault distribueres som en ny distribusjon i Kubernetes-klyngen med Consul som backend-lager. Det støtter native Kubernetes-ressurser som ServiceAccount-tokens og kan til og med fungere som standard lager for Kubernetes-hemmeligheter.
Obs. overs.: Forresten, bokstavelig talt i går kunngjorde HashiCorp, som utvikler Vault, noen forbedringer for bruk av Vault i Kubernetes, som særlig omhandler Helm-diagrammet. Les mer i .
Sikkerhetsrevisjon av Kubernetes
Kube-bench
- Website:
- Lisens: gratis (Apache)
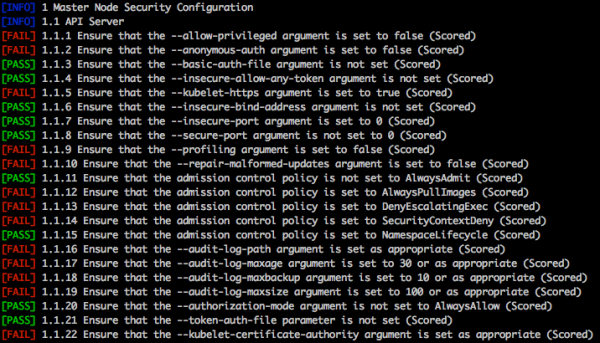
Kube-bench er en Go-applikasjon som sjekker om Kubernetes er trygt distribuert ved å utføre tester fra listen .
Kube-bench leter etter usikre konfigurasjonsparametre blant klyngekomponentene (etcd, API, controller manager etc.), mistenkelige filrettigheter, usikre kontoer eller åpne porter, ressurskvoter, innstillinger for begrensning av API-forespørselene for å beskytte mot DoS-angrep, osv.
Kube-hunter
- Website:
- Lisens: gratis (Apache)
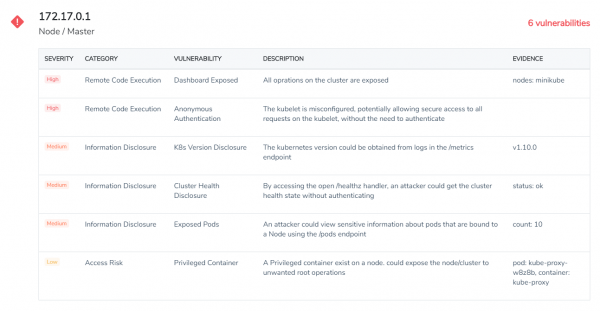
Kube-hunter «jakter» på potensielle sårbarheter (som fjernkodekjøring eller datalekker) i Kubernetes-klynger. Kube-hunter kan kjøres som en ekstern skanner — i så fall vurderer den klyngen fra en ekstern angripers perspektiv — eller som en pod inne i klyngen.
En utmerket funksjon av Kube-hunter er «aktiv jakt»-modusen, hvor den ikke bare rapporterer om problemer, men også prøver å utnytte sårbarhetene oppdaget i målklusteret, som potensielt kan skade driften. Så vær forsiktig!
Kubeaudit
- Website:
- Lisens: fri (MIT)
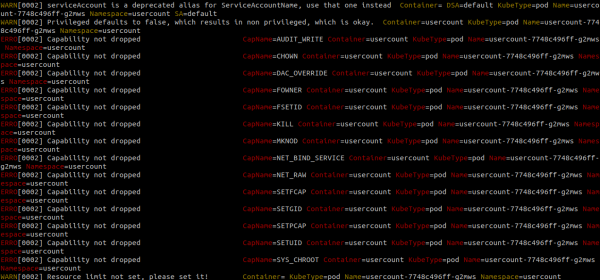
Kubeaudit er et konsollverktøy, opprinnelig utviklet av Shopify for å revidere Kubernetes-konfigurasjoner for ulike sikkerhetsproblemer. For eksempel hjelper det med å identifisere containere som kjører uten begrensninger, med superbrukerrettigheter, misbruker privilegier, eller bruker standard ServiceAccount.
Kubeaudit har også andre interessante muligheter. Det kan for eksempel analysere lokale YAML-filer, avdekke konfigurasjonsfeil som kan føre til sikkerhetsproblemer, og automatisk rette dem.
Kubesec
- Website:
- Lisens: gratis (Apache)
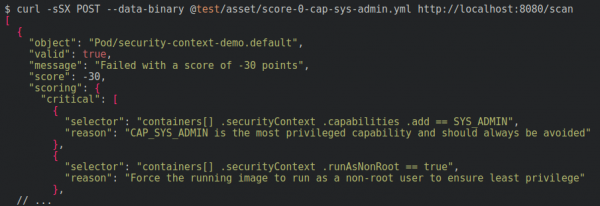
Kubesec er et spesielt verktøy i den forstand at det skanner YAML-filer som beskriver Kubernetes-ressurser for svake parametere som kan påvirke sikkerheten.
For eksempel kan det oppdage overflødige privilegier og rettigheter som er tildelt pod-en, kjøring av en container med root som standard bruker, tilkobling til vertens nettverksrom eller farlige monteringer som /proc vert eller Docker-socket. En annen interessant funksjon av Kubesec er den tilgjengelige nettbaserte demoen der man kan laste opp YAML og umiddelbart analysere den.
Open Policy Agent
- Website:
- Lisens: gratis (Apache)
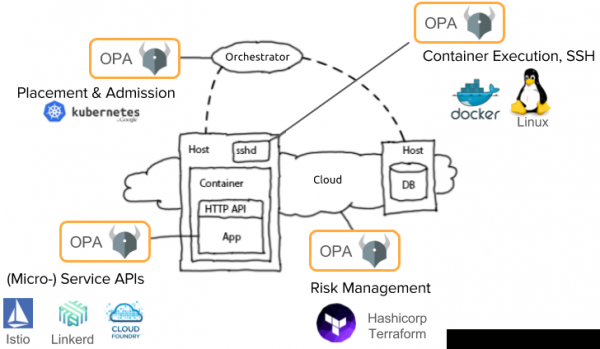
Konseptet OPA (Open Policy Agent) handler om å skille sikkerhetspolicyer og beste praksis innen sikkerhet fra den spesifikke runtime-plattformen: Docker, Kubernetes, Mesosphere, OpenShift, eller enhver kombinasjon av dem.
For eksempel kan man implementere OPA som backend for admission-kontrolleren i Kubernetes, og delegere sikkerhetsbeslutninger dit. Dermed kan OPA-agenten sjekke, avvise, og til og med endre forespørslene på farten, og sikre overholdelsen av gitte sikkerhetsparametere. Sikkerhetspolicyene i OPA er skrevet i sitt eget DSL-språk, Rego.
Obs. overs.: Mer om OPA (og SPIFFE) har vi skrevet i .
Komplekse kommersielle verktøy for sikkerhetsanalyse av Kubernetes
Vi har valgt å opprette en egen kategori for kommersielle plattformer, siden de vanligvis dekker flere områder av sikkerhet. En generell oversikt over deres muligheter kan innhentes fra tabellen:
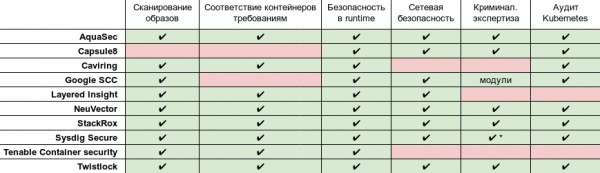
* Avansert ekspertise og post mortem-analyse med full .
Aqua Security
- Website:
- Lisens: kommersiell
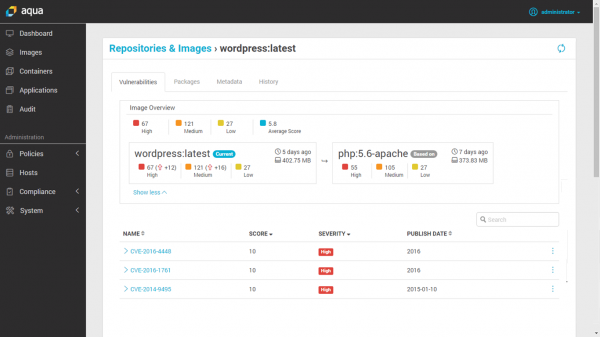
Dette kommersielle verktøyet er designet for containere og skybaserte arbeidsbelastninger. Det gir:
- Skanning av bilder, integrert med containerregisteret eller CI/CD-pipeline;
- Runtime-beskyttelse med søk etter endringer i containere og annen mistenkelig aktivitet;
- Native brannmur for containere;
- Sikkerhet for serverless i skybaserte tjenester;
- Samsvarskontroll og revisjon, kombinert med hendelsesloggføring.
Obs. overs.: Det er også verdt å merke seg at det finnes en gratis komponent av produktet kalt , som gjør det mulig å skanne containere for sårbarheter. Et komparativt blikk på dens muligheter sammenlignet med betalte versjoner finnes i .
Capsule8
- Website:
- Lisens: kommersiell
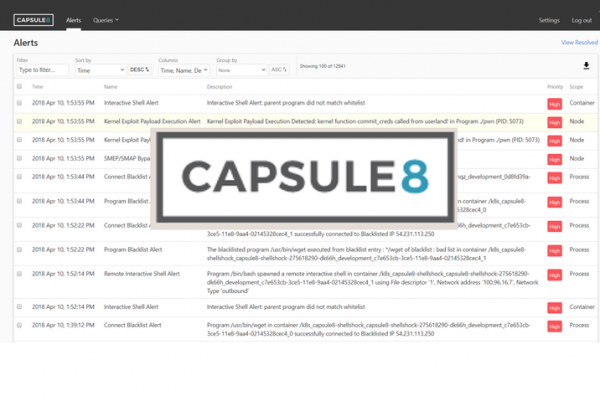
Capsule8 integreres i infrastrukturen ved å installere en detektor i en lokal eller skybasert Kubernetes-klynge. Denne detektoren samler telemetri fra verts- og nettverksmiljøet, og sammenligner den med ulike typer angrep.
Capsule8-teamet ser sin oppgave som tidlig oppdagelse og forebygging av angrep som bruker friske (0-dagers) sårbarheter. Capsule8 kan laste opp presiserte sikkerhetsregler direkte til detektorene som svar på nylig oppdagede trusler og programvare-sårbarheter.
Cavirin
- Website:
- Lisens: kommersiell
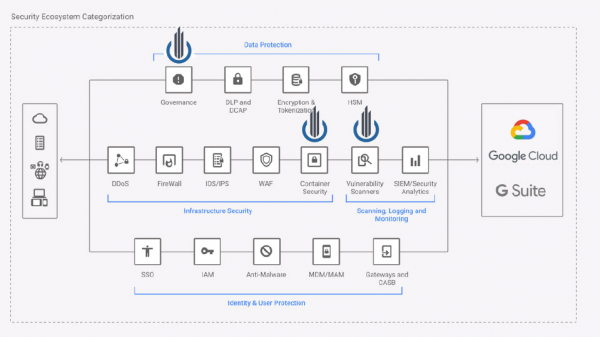
Cavirin fungerer som motpart for selskapet overfor ulike etater som jobber med sikkerhetsstandarder. Den kan ikke bare skanne bilder, men også integreres i CI/CD-pipelinen og blokkere bilder som ikke overholder standardene før de kommer inn i lukkede lagringsområder.
Cavirin-sikkerhetspakken bruker maskinlæring for å vurdere cybersikkerhetsstatus, gir råd om økt sikkerhet og forbedret samsvar med sikkerhetsstandarder.
Google Cloud Security Command Center
- Website:
- Lisens: kommersiell
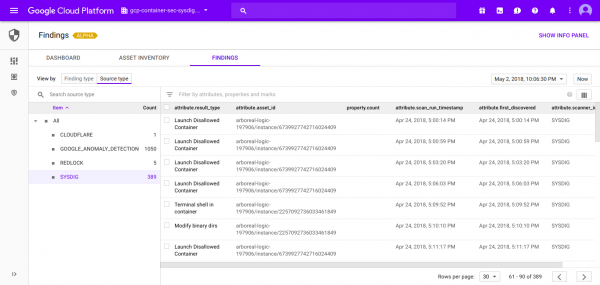
Cloud Security Command Center hjelper sikkerhetsteam med å samle data, oppdage trusler og eliminere dem før de kan skade selskapet.
Som navnet antyder, er Google Cloud SCC et samlet kontrollpanel der ulike sikkerhetsrapporter, aktivakonto-mekanismer og tredjepartssikkerhetssystemer kan integreres og administreres fra en enkelt, sentralisert kilde.
Et interoperabelt API, tilbudt av Google Cloud SCC, letter integreringen av sikkerhetshendelser fra ulike kilder, som Sysdig Secure (container-sikkerhet for cloud-native applikasjoner) eller Falco (Open Source-runtimesikkerhetssystem).
Layered Insight (Qualys)
- Website:
- Lisens: kommersiell
Layered Insight (nåværende en del av Qualys Inc) er bygget på konseptet «innbygd sikkerhet». Etter å ha skannet det originale billede for sårbarheter ved hjelp av statistiske analysemetoder og CVE-kontroller, erstatter Layered Insight det med et instrumentert bilde som inkluderer en agent i form av en binærfil.
Denne agenten inneholder runtime-sikkerhetstester for å analysere nettverkstrafikken til containeren, I/O-strømmer og applikasjonsaktivitet. I tillegg kan den utføre ekstra sikkerhetskontroller angitt av infrastrukturen administratoren eller DevOps-teamene.
NeuVector
- Website:
- Lisens: kommersiell
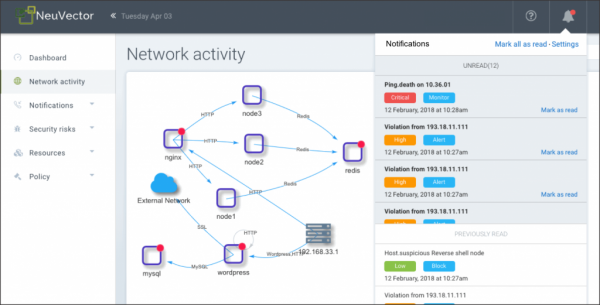
NeuVector utfører sikkerhetssjekk av containeren og gir runtime-beskyttelse ved å analysere nettverksaktivitet og applikasjonsadferd, og lager en individuell sikkerhetsprofil for hver container. Den kan også aktivt blokkere trusler ved å isolere mistenkelig aktivitet ved å endre reglene for den lokale brannmuren.
Nettverksintegrasjonen til NeuVector, kjent som Security Mesh, er i stand til å utføre dyp pakkeanalyse og filtrering på nivå 7 for alle nettverkstilkoblinger i service mesh.
StackRox
- Website:
- Lisens: kommersiell
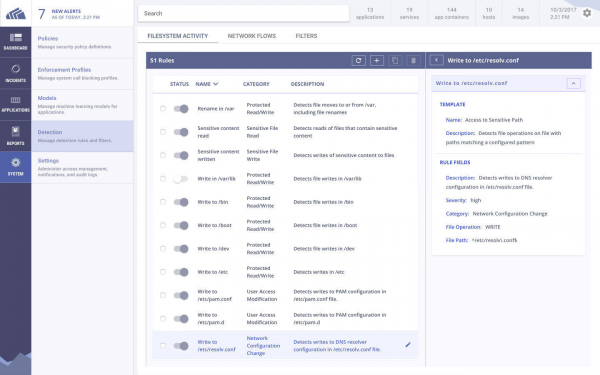
Sikkerhetsplattformen StackRox forsøker å dekke hele livssyklusen til Kubernetes-applikasjoner i klyngen. Som andre kommersielle plattformer i denne listen, genererer StackRox en runtime-profil basert på den observerte oppførselen til containeren og utløser automatisk varsler ved avvik.
I tillegg analyserer StackRox Kubernetes-konfigurasjoner ved å bruke CIS Kubernetes og andre sett med regler for å vurdere samsvar med containerne.
Sysdig Secure
- Website:
- Lisens: kommersiell
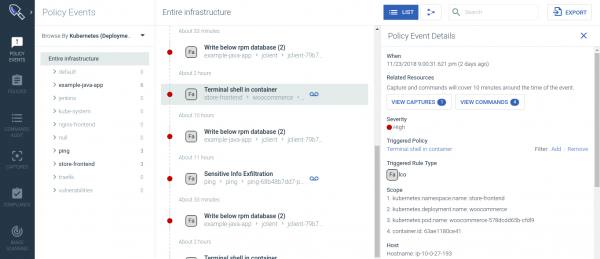
Sysdig Secure beskytter applikasjoner gjennom hele livssyklusen til containeren og Kubernetes. Den av containerne, gir basert på maskinlæring, utfører kriminaltekniske undersøkelser for å identifisere sårbarheter, blokkerer trusler, overvåker og utfører revisjoner av aktivitet i mikrotjenester.
Sysdig Secure integreres med CI/CD-verktøy som Jenkins, og overvåker bilder lastet opp fra Docker-registre for å forhindre farlige bilder i produksjon. Den gir også omfattende runtime-sikkerhet, inkludert:
- runtime-profilering basert på ML og anomalioppdagelse;
- runtime-policies basert på systemhendelser, K8s-audit API, fellesskapsprosjekter (FIM — file integrity monitoring; cryptojacking) og rammeverk ;
- respons og håndtering av hendelser.
Tenable Container Security
- Website:
- Lisens: kommersiell
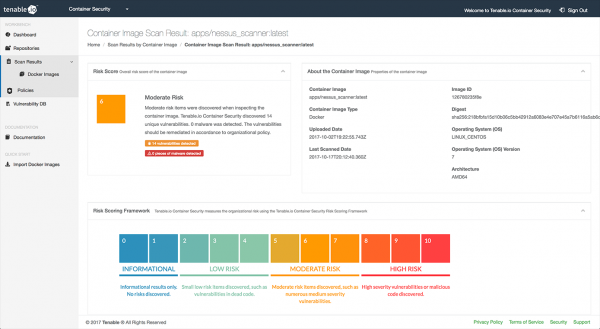
Før containerne var Tenable mye kjent i bransjen som selskapet som utviklet Nessus — et populært verktøy for å oppdage sårbarheter og sikkerhetsrevisjoner.
Tenable Container Security utnytter selskapets ekspertise innen cybersikkerhet for å integrere CI/CD-pipeline med sårbarhetsdatabaser, spesialiserte pakker for oppdagelse av malware og anbefalinger for å håndtere sikkerhetstrusler.
Twistlock (Palo Alto Networks)
- Website:
- Lisens: kommersiell
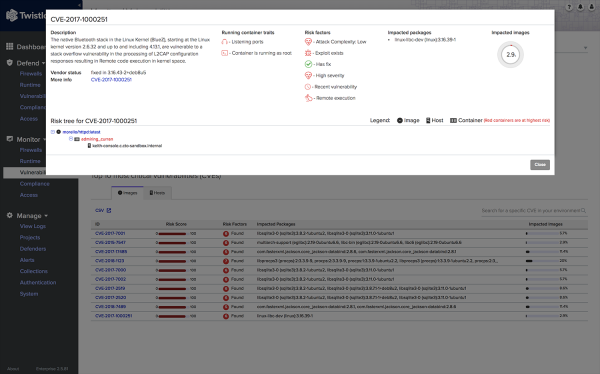
Twistlock presenterer seg som en plattform fokusert på skytjenester og containere. Twistlock støtter forskjellige skyleverandører (AWS, Azure, GCP), containerorkestratorer (Kubernetes, Mesosphere, OpenShift, Docker), serverless-kjøringsmiljøer, mesh-rammeverk og CI/CD-verktøy.
I tillegg til vanlige metoder for sikkerhet på bedriftsnivå, som integrasjon i CI/CD-pipeline eller skanning av bilder, bruker Twistlock maskinlæring for å generere atferdsmønstre og nettverksregler som tar hensyn til egenskapene til containere.
For en tid tilbake kjøpte Twistlock Palo Alto Networks, som eier prosjektene Evident.io og RedLock. Det er fortsatt uklart hvordan disse tre plattformene vil bli integrert i fra Palo Alto.
Hjelp med å lage den beste katalogen av verktøy for sikkerhet i Kubernetes!
Vi ønsker å gjøre denne katalogen så omfattende som mulig, og derfor trenger vi din hjelp! Ta kontakt med oss (), hvis du har et fantastisk verktøy i tankene som fortjener å bli inkludert i denne listen, eller hvis du har oppdaget en feil/utdatert informasjon.
Du kan også abonnere på vårt med nyheter fra cloud-native-økosystemet og historier om interessante prosjekter fra Kubernetes-sikkerhetsverdenen.
P.S. from the translator
Also read in our blog:
- «»;
- «»;
- «»;
- «»;
- «».
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish