

Hei! Velkommen til den femte leksjonen i kurset . På vi har sett på hvordan sikkerhetspolicyene fungerer. Nå er det på tide å slippe interne brukere ut på Internett. I denne leksjonen skal vi se på hvordan NAT-mekanismen fungerer.
I tillegg til å slippe brukere ut på Internett, skal vi også se på metoden for å publisere interne tjenester. Under finner du en kort teori fra videoen samt selve videoen.
NAT-teknologi (Network Address Translation) er en mekanisme for konvertering av IP-adresser i nettverkspakker. I Fortinet-termer deles NAT opp i to typer: Source NAT og Destination NAT.
Navnene sier sitt — ved bruk av Source NAT endres kildeadressen, mens ved bruk av Destination NAT endres destinasjonsadressen.
I tillegg finnes det flere konfigurasjonsalternativer for NAT — Firewall Policy NAT og Central NAT.
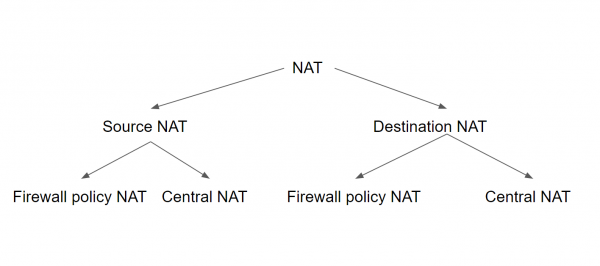
Ved bruk av den første varianten må Source og Destination NAT konfigureres for hver sikkerhetspolicy. I så fall bruker Source NAT enten IP-adressen til utgående grensesnitt eller en forhåndsinnstilt IP-pool. Destination NAT bruker et forhåndsinnstilt objekt (såkalt VIP — Virtual IP) som destinasjonsadresse.
Ved bruk av Central NAT konfigureres Source og Destination NAT umiddelbart for hele enheten (eller det virtuelle domenet). I så fall brukes NAT-innstillinger på alle policyer, basert på reglene for Source NAT og Destination NAT.
Source NAT-regler konfigureres i den sentrale Source NAT-policyen. Destination NAT konfigureres fra DNAT-menyen ved hjelp av IP-adresser.
I denne leksjonen skal vi bare se på Firewall Policy NAT — erfaring viser at denne konfigurasjonen er langt vanligere enn Central NAT.
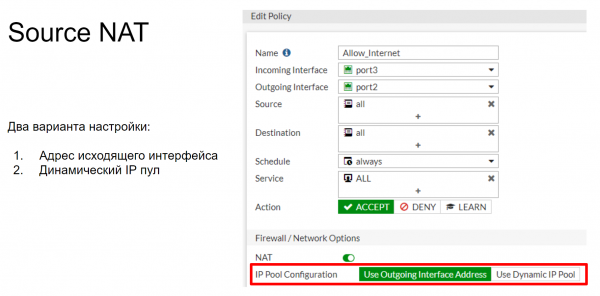
Som jeg allerede har nevnt, når du konfigurerer Firewall Policy Source NAT, finnes det to innstillingsalternativer: å erstatte IP-adressen med adressen til utgående grensesnitt, eller med en IP-adresse fra en forhåndsinnstilt IP-pool. Dette ser omtrent slik ut som vist på bildet nedenfor. Så vil jeg kort gå gjennom mulige pooler, men i praksis vil vi kun vurdere alternativet med adressen til utgående grensesnitt — i vårt oppsett er ikke IP-adressepooler nødvendige.
IP-poolen definerer en eller flere IP-adresser som vil bli brukt som kildeadresse i løpet av sesjonen. Disse IP-adressene vil bli brukt i stedet for IP-adressen til utgående grensesnitt på FortiGate.
Det finnes 4 typer IP-pooler som kan konfigureres på FortiGate:
- Overload
- One-to-one
- Fixed Port Range
- Port block allocation
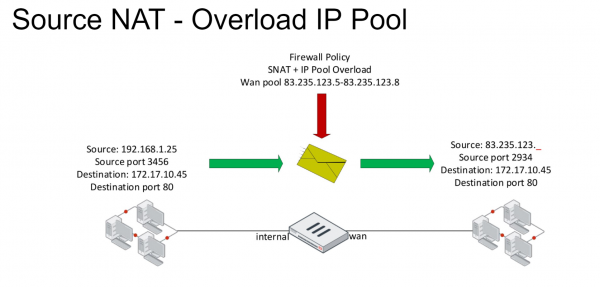
Overload er den primære IP-poolen. I den konverteres IP-adressene etter en mange-til-en eller mange-til-mange ordning. Portoversetting brukes også. La oss se på ordningen beskrevet i illustrasjonen nedenfor. Vi har et paket med bestemte kilder og destinationsfelter. Når det faller under en brannmurregel som tillater denne pakken tilgang til det eksterne nettverket, får den anvendt NAT-regelen. Resultatet er at kildfeltet i pakken blir erstattet med en av IP-adressene angitt i IP-poolen.
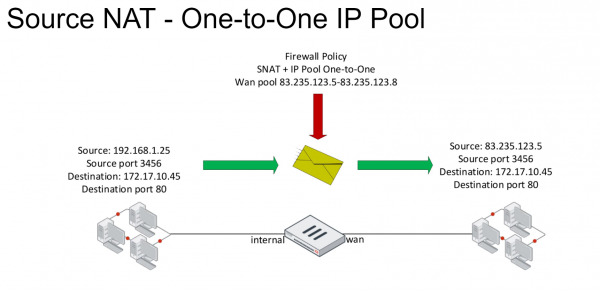
I One-to-One-poolen defineres også flere eksterne IP-adresser. Når en pakke faller under en brannmurregel med aktivert NAT-regel, blir IP-adressen i kildfeltet endret til en av adressene som tilhører denne poolen. Erstatningen skjer ifølge regelen — “først til mølla, først til service”. For å illustrere dette bedre, la oss se et eksempel.
En datamaskin fra det lokale nettverket med IP-adresse 192.168.1.25 sender en pakke til det eksterne nettverket. Den faller under NAT-regelen, og kildfeltet endres til den første IP-adressen fra poolen, i vårt tilfelle 83.235.123.5. Det er viktig å merke seg at portoversetting ikke brukes med denne IP-poolen. Hvis deretter en datamaskin fra det samme lokale nettverket, med adressen 192.168.1.35, sender en pakke til det eksterne nettverket og også faller under denne NAT-regelen, vil IP-adressen i kildfeltet til denne pakken endres til 83.235.123.6. Hvis det ikke er flere adresser i poolen, vil påfølgende tilkoblinger bli avvist. Det vil si at under denne NAT-regelen kan opptil 4 datamaskiner være involvert samtidig.
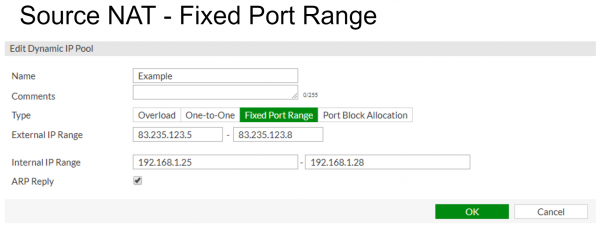
Fixed Port Range kobler sammen interne og eksterne IP-adresseområder. Portoversetting er også deaktivert. Dette gjør det mulig å fast knytte starten eller slutten av en intern IP-adressepool til starten eller slutten av en ekstern IP-adressepool. I eksempelet nedenfor kobles den interne adressen 192.168.1.25 — 192.168.1.28 til den eksterne adressen 83.235.123.5 — 83.235.125.8.
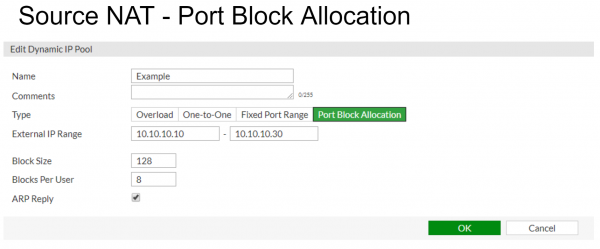
Port Block Allocation — denne IP-pul brukes til å tildele en portblokk for brukere av IP-pulen. I tillegg til selve IP-pulen må det også spesifiseres to parametere — blokkstørrelse og antall blokker tildelt for hver bruker.
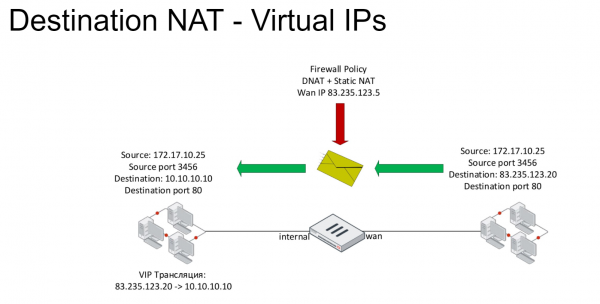
La oss nå se på teknologien for Destination NAT. Den er basert på virtuelle IP-adresser (VIP). For pakker som faller inn under reglene for Destination NAT endres IP-adressen i feltet Destination: vanligvis byttes den offentlige internettadressen mot den private adressen til serveren. Virtuelle IP-adresser brukes i brannmurpolitikker som Destination-felt.
Den standard typen virtuelle IP-adresser er Static NAT. Dette er en en-til-en tilknytning mellom eksterne og interne adresser.
I stedet for Static NAT, kan virtuelle adresser begrenses til å videresende spesifikke porter. For eksempel kan tilkoblinger til den eksterne adressen på port 8080 knyttes til tilkoblingen til den interne IP-adressen via port 80.
I eksemplet nedenfor prøver datamaskinen med adressen 172.17.10.25 å få tilgang til adressen 83.235.123.20 på port 80. Denne forbindelsen faller inn under reglene for DNAT, så mål-IP-adressen endres til 10.10.10.10.
Videoen tar for seg teorien, samt gir praktiske eksempler på innstillingene for Source og Destination NAT.
I de kommende lektene vil vi gå videre til å sikre brukerne på internett. Spesielt i neste leksjon vil funksjonaliteten for webfiltrering og applikasjonskontroll bli gjennomgått. For å ikke gå glipp av dette, følg med på oppdateringene på følgende kanaler:
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish