

Hei! Velkommen til den sjette leksjonen i kurset . På vi har mestret grunnleggende om NAT-teknologi på , og også sluppet vår testbruker ut på Internett. Nå er det på tide å tenke på brukerens sikkerhet i disse rommene. I denne leksjonen vil vi se på følgende sikkerhetsprofiler: Web Filtering, Application Control, samt HTTPS-inspeksjon.
For å begynne å bli kjent med sikkerhetsprofilene, må vi også forstå en annen ting - inspektjonsmoduser.
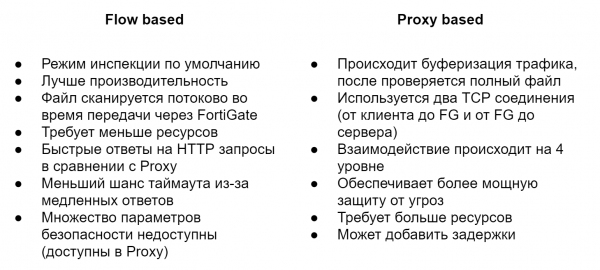
Som standard brukes Flow Based-modus. Den kontrollerer filer når de passerer gjennom FortiGate uten buffring. Så snart en pakke ankommer, behandles den og sendes videre, uten å vente på at hele filen eller nettsiden skal bli mottatt. Den krever færre ressurser og gir bedre ytelse enn Proxy-modus, men samtidig er ikke all sikkerhetsfunksjonalitet tilgjengelig. For eksempel kan systemet for å forhindre datalekkasjer (DLP) kun brukes i Proxy-modus.
Proxy-modus fungerer annerledes. Den oppretter to TCP-forbindelser, en mellom klienten og FortiGate, den andre mellom FortiGate og serveren. Dette lar den buffre trafikken, dvs. motta hele filen eller nettsiden. Skanning av filer for ulike trusler begynner først etter at hele filen har blitt bufret. Dette åpner for ekstra muligheter som ikke er tilgjengelige i Flow Based-modus. Som du ser, er denne modusen som en motsetning til Flow Based - sikkerhet spiller her hovedrollen, mens ytelse kommer i annen rekke.
Det blir ofte spurt - hvilken modus er best? Men det finnes ingen generell oppskrift. Alt er alltid individuelt og avhenger av dine behov og oppgaver. Jeg vil prøve å vise forskjellene mellom sikkerhetsprofilene i Flow og Proxy-modus i løpet av kurset. Dette vil hjelpe å sammenligne funksjonaliteten og avgjøre hva som passer best for deg.
La oss gå direkte til sikkerhetsprofilene, og først se på Web Filtering. Den hjelper til med å kontrollere eller spore hvilke nettsider brukerne besøker. Jeg tror ikke vi trenger å gå dypere inn i forklaringen av nødvendigheten av en slik profil i dagens virkelighet. La oss heller se på hvordan den fungerer.
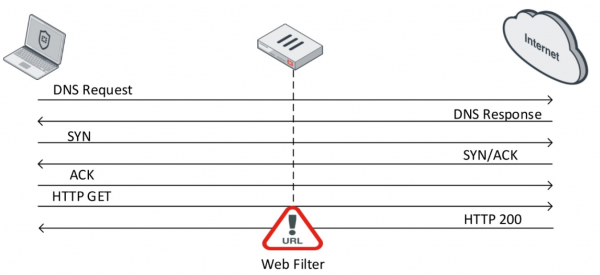
Når TCP-forbindelsen er opprettet, ber brukeren om innholdet fra et spesifikt nettsted ved hjelp av en GET-forespørsel.
Hvis webserveren svarer positivt, sender den informasjon om nettstedet i svaret. Her kommer webfilteret inn i bildet. Det sjekker innholdet i dette svaret. Under sjekkingen sender FortiGate i sanntid en forespørsel til FortiGuard Distribution Network (FDN) for å bestemme kategorien til dette nettstedet. Etter at kategorien til det spesifikke nettstedet er bestemt, utfører webfilteret, avhengig av innstillingene, en spesifikk handling.
I Flow-modus er det tilgjengelig tre handlinger:
- Allow — gi tilgang til nettstedet
- Block — nekte tilgang til nettstedet
- Monitor — gi tilgang til nettstedet og loggføre dette
I Proxy-modus legges det til to flere handlinger:
- Warning — gi brukeren en advarsel om at han prøver å besøke en bestemt ressurs og gi brukeren valget — fortsette eller forlate nettstedet
- Authenticate — be om brukerens legitimasjon — dette lar bestemte grupper få tilgang til forbudte kategorier av nettsteder.
På nettstedet kan du bli kjent med alle kategoriene og underkategoriene til webfilteret, samt finne ut hvilken kategori et bestemt nettsted tilhører. Generelt sett er dette en ganske nyttig side for brukere av Fortinet-løsninger, så jeg anbefaler å ta en nærmere titt på den i fritiden.
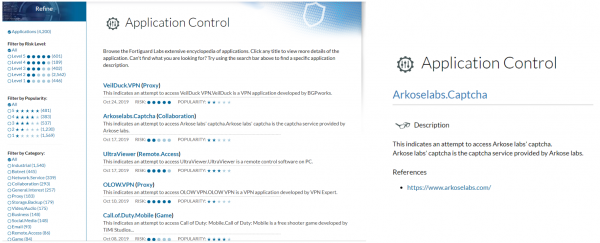
Om Application Control kan man si ganske lite. Av navnet kan man se at det lar deg kontrollere driften av applikasjoner. Dette gjør det ved hjelp av forskjellige applikasjonsmønstre, såkalte signaturer. Basert på disse signaturene kan det identifisere en spesifikk applikasjon og anvende en bestemt handling på den:
- Allow — tillat
- Monitor — tillat og loggfør dette
- Block — nekt
- Quarantine — loggføre hendelsen og blokkere IP-adressen i en bestemt periode
Du kan også se eksisterende signaturer på nettstedet .
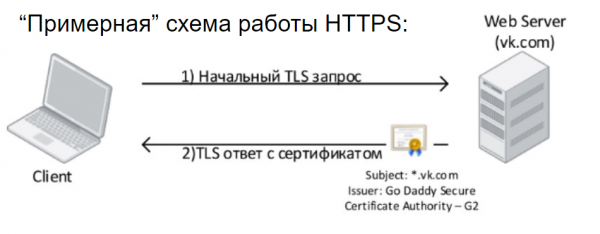
La oss nå se på mekanismen for HTTPS-inspeksjon. Ifølge statistikk fra slutten av 2018, oversteg andelen HTTPS-trafikk 70%. Det vil si at uten bruk av HTTPS-inspeksjon vil vi kun kunne analysere omtrent 30% av trafikken som går over nettverket. La oss først se på hvordan HTTPS fungerer i grove trekk.
Klienten starter en TLS-forespørsel til webserveren og mottar et TLS-svar, samt ser det digitale sertifikatet som må være pålitelig for denne brukeren. Dette er det nødvendige minimum vi må vite om hvordan HTTPS fungerer; faktisk er systemet bak det mye mer komplisert. Etter en vellykket TLS-håndtrykk begynner dataoverføring i kryptert form. Og det er bra. Ingen kan få tilgang til dataene du utveksler med webserveren.
Men for IT-sikkerhetsansvarlige i selskaper er dette en stor hodepine, ettersom de ikke kan se denne trafikken og sjekke innholdet med verken antivirusprogrammer, inntrengingsforebyggingssystemer eller DLP-systemer — ingenting. Dette påvirker også kvaliteten på å identifisere hvilke applikasjoner og nettressurser som brukes internt i nettverket — nettopp det som er relevant for temaet i vår leksjon. Teknologien for HTTPS-inspeksjon tar sikte på å løse dette problemet. Dens essens er ganske enkel — faktisk organiserer en enhet som håndterer HTTPS-inspeksjon et Man In The Middle-angrep. Det ser omtrent slik ut: FortiGate fanger opp brukerens forespørsel, etablerer en HTTPS-forbindelse med den, og deretter oppretter en egen HTTPS-økt med ressursen som brukeren henvendte seg til. På brukerens datamaskin vil det vises et sertifikat utstedt av FortiGate. Dette må være pålitelig for at nettleseren skal tillate tilkoblingen.
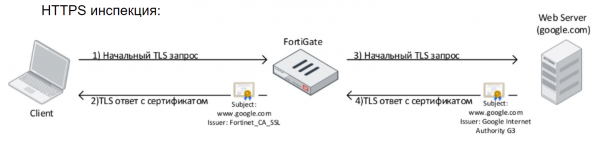
Faktisk er HTTPS-inspeksjon en ganske komplisert affære med mange begrensninger, men i rammen av dette kurset skal vi ikke gå nærmere inn på det. Jeg vil bare legge til at implementeringen av HTTPS-inspeksjon ikke er noe som skjer på et blunk; det tar vanligvis omtrent en måned. Det er nødvendig å samle inn informasjon om nødvendige unntak, gjøre de relevante innstillingene, samle tilbakemeldinger fra brukerne og justere innstillingene.
Teorien som er presentert her, samt den praktiske delen, er tilgjengelig i denne videoleksjonen:
I neste leksjon vil vi se på andre sikkerhetsprofiler: antivirus og inntrengingsforebyggingssystemer. For å ikke gå glipp av den, følg med på oppdateringene på de følgende kanalene:
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish