

ACL (Access Control List) på nettverksenheter kan implementeres både maskinvare- og programvarebasert, eller sagt på en annen måte, hardware- og software-based ACL. Og hvis software-based ACL er greit, — det er regler som lagres og behandles i minnet (dvs. på Control Plane), med alle de påfølgende begrensningene, vil vi i artikkelen vår undersøke hvordan hardware-based ACL er implementert og fungerer. Som eksempel vil vi bruke ExtremeSwitching-serien fra Extreme Networks.
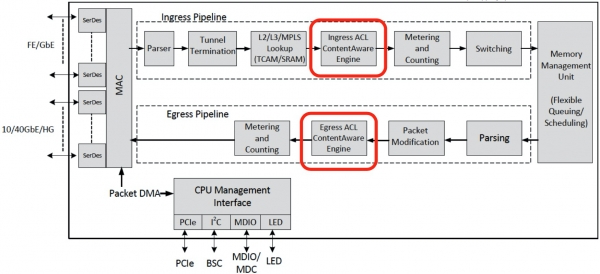
Siden vi er interessert i hardware-based ACL, er den interne implementeringen av Data Plane, eller de brukte chipene (ASIC), av største betydning for oss. Switchene i alle linjer fra Extreme Networks er bygget på ASIC fra Broadcom, og derfor vil mesteparten av informasjonen nedenfor også være relevant for andre switcher på markedet som benytter lignende ASIC.
Som det fremgår av figuren over, er det ‘ContentAware Engine’ som direkte håndterer ACL i chipsettet, med separate funksjoner for ‘ingress’ og ‘egress’. Arkitektonisk er de like, men ‘egress’ er mindre skalerbar og funksjonell. Fysisk er begge ‘ContentAware Engine’ TCAM-minne pluss tilhørende logikk, og hver bruker- eller systemregel for ACL er en enkel bitmaske (bit-mask) lagret i dette minnet. Det er derfor chipsettet behandler trafikk pakke for pakke uten tap av ytelse.
Fysisk er den samme Ingress/Egress TCAM logisk delt opp i flere segmenter (avhengig av hvor mye minne og plattformen), kjent som ‘ACL slices’. For eksempel skjer det samme med en fysisk harddisk på laptopen din når du lager flere logiske disker – C:>, D:>. Hver ACL-slice består i sin tur av minneceller, i form av ‘rader’ hvor ‘rules’ (regler/bit-masker) lagres.
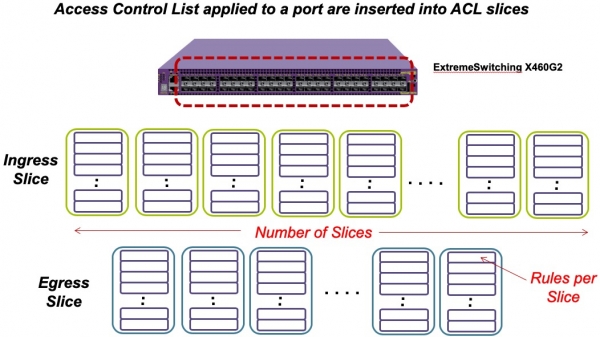
Oppdelingen av TCAM i ACL-slices har en bestemt logikk. I hvert enkelt ACL-slice kan det bare lagres ‘rules’ som er kompatible med hverandre. Hvis en av ‘rules’ ikke er kompatibel med den forrige, vil den bli lagret i neste ACL-slice, uavhengig av hvor mange ledige rader som gjenstår i det forrige.
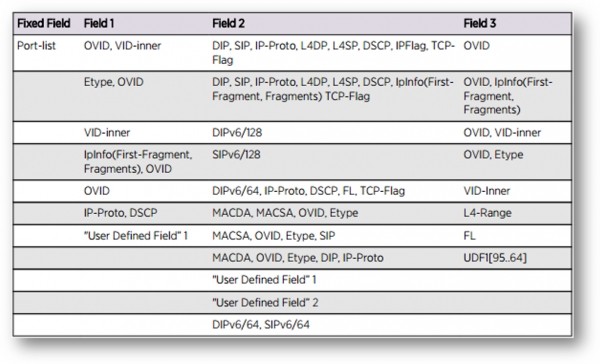
Hvor kommer så denne kompatibiliteten eller inkompatibiliteten av ACL-regler fra? Det er fordi én "linje" TCAM, hvor "reglene" lagres, har en lengde på 232 bit og er delt opp i flere felter – Fixed, Field1, Field2, Field3. 232 bit eller 29 byte TCAM-minne er mer enn tilstrekkelig til å lagre bit-masken til en bestemt MAC- eller IP-adresse, men er betydelig mindre enn hele overskriften til en Ethernet-pakke. I hver enkelt ACL-slice utfører ASIC en uavhengig lookup basert på de etablert i F1-F3 bit-masken. Generelt kan denne lookuppen utføres på de første 128 byte av Ethernet-overskriften. Faktisk, nettopp fordi søket kan skje på 128 byte, mens det kun kan lagres 29 byte, må offset stilles i forhold til begynnelsen av pakken for korrekt lookup. Offset for hver ACL-slice settes ved innsending av den første regelen, og hvis det oppdages behov for en annen offset ved innsending av neste regel, anses den regelen som inkompatibel med den første og lagres i neste ACL-slice.
Tabellen nedenfor viser rekkefølgen av kompatibilitet for betingelsene som skrives inn i ACL. Hver enkelt linje inneholder de som er kompatible med hverandre, og de som ikke er kompatible med andre linjer, former bit-masker.
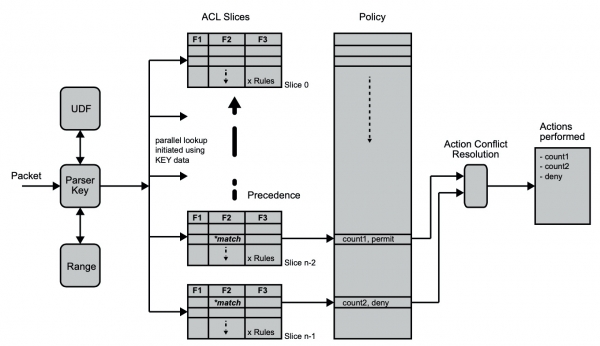
Hver enkelt pakke som behandles av ASIC, utfører en parallell lookup i hver ACL-slice. Sjekken foregår til det første treffet i ACL-slice, men det er rom for flere treff for samme pakke i forskjellige ACL-slice. Hver enkelt "regel" har en tilsvarende handling som må utføres i tilfelle en betingelse (bit-mask) er oppfylt. Hvis det skjer et treff i flere ACL-slice, tas det en avgjørelse om hvilken handling som skal utføres i blokken "Action Conflict Resolution" basert på prioriteten til ACL-slice. Hvis det er angitt både "action" (permit/deny) og "action-modifier" (count/QoS/log/…), vil ved flere treff kun den mer prioriterte "action" bli utført, mens alle "action-modifiers" vil bli utført.
med mer detaljert informasjon om hvordan ACL fungerer offentlig tilgjengelig på nettstedet . Eventuelle spørsmål som måtte oppstå eller gjenstå, kan alltid rettes til ansatte på vårt kontor – .
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish