

Det finnes mange installasjonsmaterialer tilgjengelig. WordPress, Google-søk etter nøkkelordWordPress «install» vil returnere omtrent en halv million resultater. Imidlertid er det faktisk svært få nyttige guider for installasjon og konfigurasjon blant dem. WordPress og det underliggende operativsystemet slik at de kan støttes over en lengre periode. Kanskje de riktige innstillingene er svært avhengige av spesifikke behov, eller kanskje dette er fordi den detaljerte forklaringen gjør artikkelen vanskelig å lese.
I denne artikkelen vil vi prøve å kombinere det beste fra begge tilnærmingene ved å tilby et bash-skript for automatisk installasjon. WordPress på UbuntuVi vil også gå gjennom det, forklare hva hver del gjør og kompromissene vi har gjort i utviklingen. Hvis du er en erfaren bruker, kan du hoppe over teksten og bare for modifisering og bruk i dine miljøer. Skriptutdataene er en tilpasset installasjon. WordPress med Let's Encrypt-støtte, kjører på NGINX Unit og er egnet for produksjonsbruk.
Utviklet arkitektur for distribusjon WordPress Bruk av NGINX-enheten er beskrevet i , nå skal vi også konfigurere ting som ikke ble dekket der (som i mange andre guider):
- WordPress CLI
- La oss kryptere og TLSSSL-sertifikater
- Automatisk sertifikatoppdatering
- NGINX-hurtigbufring
- NGINX-komprimering
- HTTPS- og HTTP/2-støtte
- Automatisering av prosessen
Artikkelen vil beskrive installasjonen på én enkelt server, som samtidig skal være vert for den statiske behandlingsserveren, PHP-behandlingsserveren og databasen. Installasjon med støtte for flere virtuelle verter og tjenester er et potensielt tema for fremtiden. Hvis du ønsker at vi skal skrive om noe som ikke er i disse artiklene, skriv i kommentarfeltet.
Krav
- Servercontainer ( eller ), en virtuell maskin, eller en vanlig maskinvareserver, med minst 512 MB RAM og installert Ubuntu 18.04 eller senere.
- Portene 80 og 443 er tilgjengelige fra Internett
- Domenenavnet som er knyttet til den offentlige IP-adressen til denne serveren
- Tilgang med root-rettigheter (sudo).
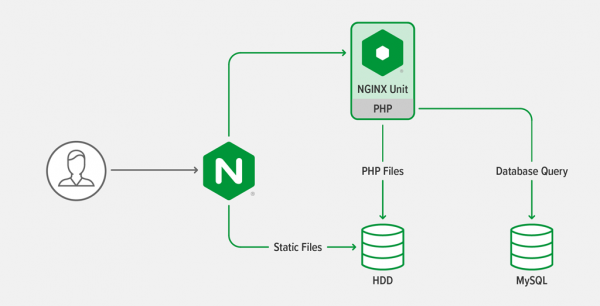
Oversikt over arkitektur
Arkitekturen er den samme som beskrevet. , en trelags webapplikasjon. Den består av PHP-skript utført av en PHP-prosessor og statiske filer behandlet av en webserver.
Generelle prinsipper
- Mange av konfigurasjonskommandoene i skriptet er pakket inn i betingelser (if) for idempotens: skriptet kan kjøres flere ganger uten risiko for å endre innstillingene som allerede er på plass.
- Skriptet prøver å installere programvare fra repositorier, slik at du kan installere systemoppdateringer i én kommando (
apt upgradefor Ubuntu). - Kommandoer prøver å oppdage at de kjører i en container, slik at de kan endre innstillingene sine deretter.
- For å angi antall lanserte prosesser/tråder i innstillingene, prøver skriptet å gjette de automatiske innstillingene for arbeid i containere, virtuelle maskiner og "maskinvare"-servere.
- Når vi beskriver innstillinger, tenker vi alltid først på automatisering, som vi håper vil bli grunnlaget for å lage din egen infrastruktur som kode.
- Alle kommandoer kjøres som brukeren. root, fordi de endrer hovedsysteminnstillingene, men direkte WordPress fungerer fra en vanlig bruker.
Stille inn miljøvariabler
Angi følgende miljøvariabler før du kjører skriptet:
WORDPRESS_DB_PASSWORD— passord til databasen WordPressWORDPRESS_ADMIN_USER— administratornavn WordPressWORDPRESS_ADMIN_PASSWORD— administratorpassord WordPressWORDPRESS_ADMIN_EMAIL— administratorens e-post WordPressWORDPRESS_URL– fullstendig nettadresse WordPressStarter frahttps://.LETS_ENCRYPT_STAGING– tom som standard, men hvis verdien settes til 1, brukes Let's Encrypt-stagingservere, som er nødvendige for hyppige sertifikatforespørsler når du tester innstillingene dine. Ellers kan Let's Encrypt midlertidig blokkere IP-adressen din på grunn av det store antallet forespørsler.
Skriptet sjekker at disse relaterte WordPress variabler er satt, og avsluttes hvis ikke.
Skriptlinjene 572–576 sjekker verdien LETS_ENCRYPT_STAGING.
Innstilling av avledede miljøvariabler
Skriptet i linje 55–61 setter følgende miljøvariabler, enten til en hardkodet verdi eller ved å bruke en verdi hentet fra variablene som ble angitt i forrige avsnitt:
DEBIAN_FRONTEND="noninteractive"- informerer applikasjoner om at de kjører i et skript, og at det ikke er noen mulighet for samhandling med brukeren.WORDPRESS_CLI_VERSION="2.4.0"— applikasjonsversjon WordPress CLI.WORDPRESS_CLI_MD5= "dedd5a662b80cda66e9e25d44c23b25c"— sjekksum for den kjørbare filen WordPress CLI 2.4.0 (versjonen er spesifisert i variabelenWORDPRESS_CLI_VERSIONSkriptet på linje 162 bruker denne verdien til å kontrollere at riktig fil ble lastet ned. WordPress CLI.UPLOAD_MAX_FILESIZE="16M"— maksimal filstørrelse som kan lastes opp WordPressDenne innstillingen brukes flere steder, så det er enklere å sette den på ett sted.TLS_HOSTNAME= "$(echo ${WORDPRESS_URL} | cut -d'/' -f3)"— systemets vertsnavn, hentet fra WORDPRESS_URL-variabelen. Brukes til å hente de riktige TLS/SSL-sertifikatene fra Let's Encrypt, samt til intern verifisering. WordPress.NGINX_CONF_DIR="/etc/nginx"— banen til katalogen med NGINX-innstillingene, inkludert hovedfilennginx.conf.CERT_DIR="/etc/letsencrypt/live/${TLS_HOSTNAME}"— sti til Let's Encrypt-sertifikater for nettstedet WordPress, hentet fra en variabelTLS_HOSTNAME.
Tildeling av vertsnavn WordPress server
Skriptet setter serverens vertsnavn slik at det samsvarer med nettstedets domenenavn. Dette er ikke nødvendig, men det gjør det enklere å sende utgående e-post via SMTP når man konfigurerer én enkelt server, slik det er konfigurert av skriptet.
skriptkode
# Change the hostname to be the same as the WordPress hostname
if [ ! "$(hostname)" == "${TLS_HOSTNAME}" ]; then
  echo " Changing hostname to ${TLS_HOSTNAME}"
  hostnamectl set-hostname "${TLS_HOSTNAME}"
fi
Legger til vertsnavn i /etc/hosts
Tillegg brukes til å kjøre periodiske oppgaver, krever at WordPress kunne få tilgang til seg selv via HTTP. For å sikre at WP-Cron fungerer riktig i alle miljøer, legger skriptet til en linje i filen / Etc / hosts, så det WordPress kan få tilgang til seg selv via loopback-grensesnittet:
skriptkode
# Add the hostname to /etc/hosts
if [ "$(grep -m1 "${TLS_HOSTNAME}" /etc/hosts)" = "" ]; then
  echo " Adding hostname ${TLS_HOSTNAME} to /etc/hosts so that WordPress can ping itself"
  printf "::1 %sn127.0.0.1 %sn" "${TLS_HOSTNAME}" "${TLS_HOSTNAME}" >> /etc/hosts
fi
Installere verktøyene som kreves for de neste trinnene
Resten av skriptet krever noen programmer og forutsetter at repositoriene er oppdaterte. Vi oppdaterer listen over repositorier, og installerer deretter de nødvendige verktøyene:
skriptkode
# Make sure tools needed for install are present
echo " Installing prerequisite tools"
apt-get -qq update
apt-get -qq install -y
  bc
  ca-certificates
  coreutils
  curl
  gnupg2
  lsb-release
Legge til NGINX-enhet og NGINX-repositorier
Skriptet installerer NGINX Unit og åpen kildekode-NGINX fra de offisielle NGINX-repositoriene for å sikre at versjonene med de nyeste sikkerhetsoppdateringene og feilrettingene brukes.
Skriptet legger til NGINX Unit-repositoriet, deretter NGINX-repositoriet, og legger til repositorynøkkelen og konfigurasjonsfilene apt, som gir tilgang til arkiver via Internett.
Selve installasjonen av NGINX Unit og NGINX skjer i neste avsnitt. Vi legger til repositoriene på forhånd for å unngå å oppdatere metadataene flere ganger, noe som gjør installasjonen raskere.
skriptkode
# Install the NGINX Unit repository
if [ ! -f /etc/apt/sources.list.d/unit.list ]; then
  echo " Installing NGINX Unit repository"
  curl -fsSL https://nginx.org/keys/nginx_signing.key | apt-key add -
  echo "deb https://packages.nginx.org/unit/ubuntu/ $(lsb_release -cs) unit" > /etc/apt/sources.list.d/unit.list
fi

# Install the NGINX repository
if [ ! -f /etc/apt/sources.list.d/nginx.list ]; then
  echo " Installing NGINX repository"
  curl -fsSL https://nginx.org/keys/nginx_signing.key | apt-key add -
  echo "deb https://nginx.org/packages/mainline/ubuntu $(lsb_release -cs) nginx" > /etc/apt/sources.list.d/nginx.list
fi
Installering av NGINX, NGINX Unit, PHP MariaDB, Certbot (Let's Encrypt) og deres avhengigheter
Når alle repositoriene er lagt til, oppdaterer vi metadataene og installerer applikasjonene. Pakkene som installeres av skriptet inkluderer også PHP-utvidelser som anbefales ved oppstart. WordPress. Org
skriptkode
echo " Updating repository metadata"
apt-get -qq update

# Install PHP with dependencies and NGINX Unit
echo " Installing PHP, NGINX Unit, NGINX, Certbot, and MariaDB"
apt-get -qq install -y --no-install-recommends
  certbot
  python3-certbot-nginx
  php-cli
  php-common
  php-bcmath
  php-curl
  php-gd
  php-imagick
  php-mbstring
  php-mysql
  php-opcache
  php-xml
  php-zip
  ghostscript
  nginx
  unit
  unit-php
  mariadb-server
Konfigurering av PHP for bruk med NGINX-enhet og WordPress
Skriptet oppretter en innstillingsfil i katalogen konf. dDette angir maksimal filopplastingsstørrelse for PHP, aktiverer PHP-feilutdata til STDERR slik at den blir skrevet til NGINX Unit-loggen, og starter NGINX Unit på nytt.
skriptkode
# Find the major and minor PHP version so that we can write to its conf.d directory
PHP_MAJOR_MINOR_VERSION="$(php -v | head -n1 | cut -d' ' -f2 | cut -d'.' -f1,2)"

if [ ! -f "/etc/php/${PHP_MAJOR_MINOR_VERSION}/embed/conf.d/30-wordpress-overrides.ini" ]; then
  echo " Configuring PHP for use with NGINX Unit and WordPress"
  # Add PHP configuration overrides
  cat > "/etc/php/${PHP_MAJOR_MINOR_VERSION}/embed/conf.d/30-wordpress-overrides.ini" << EOM
; Set a larger maximum upload size so that WordPress can handle
; bigger media files.
upload_max_filesize=${UPLOAD_MAX_FILESIZE}
post_max_size=${UPLOAD_MAX_FILESIZE}
; Write error log to STDERR so that error messages show up in the NGINX Unit log
error_log=/dev/stderr
EOM
fi

# Restart NGINX Unit because we have reconfigured PHP
echo " Restarting NGINX Unit"
service unit restart
Konfigurere MariaDB-databaseinnstillinger for WordPress
Vi valgte MariaDB fremfor MySQL fordi det har et mer aktivt fellesskap og kanskje er (Det er sannsynligvis enklere her: for å installere MySQL må du legge til et annet repository.(oversetterens merknad).
Skriptet oppretter en ny database og oppretter tilgangsinformasjon. WordPress via loopback-grensesnittet:
skriptkode
# Set up the WordPress database
echo " Configuring MariaDB for WordPress"
mysqladmin create wordpress || echo "Ignoring above error because database may already exist"
mysql -e "GRANT ALL PRIVILEGES ON wordpress.* TO "wordpress"@"localhost" IDENTIFIED BY "$WORDPRESS_DB_PASSWORD"; FLUSH PRIVILEGES;"
Installere programmet WordPress CLI
På dette trinnet installerer skriptet programmet Med dens hjelp kan du angi og administrere innstillinger WordPress uten å måtte redigere filer manuelt, oppdatere databasen eller logge inn på kontrollpanelet. Den kan også brukes til å installere temaer og tillegg og utføre oppdateringer. WordPress.
skriptkode
if [ ! -f /usr/local/bin/wp ]; then
  # Install the WordPress CLI
  echo " Installing the WordPress CLI tool"
  curl --retry 6 -Ls "https://github.com/wp-cli/wp-cli/releases/download/v${WORDPRESS_CLI_VERSION}/wp-cli-${WORDPRESS_CLI_VERSION}.phar" > /usr/local/bin/wp
  echo "$WORDPRESS_CLI_MD5 /usr/local/bin/wp" | md5sum -c -
  chmod +x /usr/local/bin/wp
fi
Installasjon og konfigurasjon WordPress
Skriptet installerer den nyeste versjonen WordPress til katalogen /var/www/wordpress, og endrer også innstillingene:
- Databasetilkoblingen fungerer over en Unix-domenesocket i stedet for TCP på loopback for å redusere TCP-trafikk.
- WordPress legger til et prefiks https:// til URL-en hvis klienter kobler seg til NGINX via HTTPS, og sender også det eksterne vertsnavnet (som levert av NGINX) til PHP. Vi bruker en kodebit for å sette opp dette.
- WordPress HTTPS kreves for å logge inn
- URL-strukturen er som standard ressursbasert
- De riktige filsystemtillatelsene er angitt for katalogen. WordPress.
skriptkode
if [ ! -d /var/www/wordpress ]; then
  # Create WordPress directories
  mkdir -p /var/www/wordpress
  chown -R www-data:www-data /var/www

  # Download WordPress using the WordPress CLI
  echo " Installing WordPress"
  su -s /bin/sh -c 'wp --path=/var/www/wordpress core download' www-data

  WP_CONFIG_CREATE_CMD="wp --path=/var/www/wordpress config create --extra-php --dbname=wordpress --dbuser=wordpress --dbhost="localhost:/var/run/mysqld/mysqld.sock" --dbpass="${WORDPRESS_DB_PASSWORD}""

  # This snippet is injected into the wp-config.php file when it is created;
  # it informs WordPress that we are behind a reverse proxy and as such
  # allows it to generate links using HTTPS
  cat > /tmp/wp_forwarded_for.php << 'EOM'
/* Turn HTTPS 'on' if HTTP_X_FORWARDED_PROTO matches 'https' */
if (isset($_SERVER['HTTP_X_FORWARDED_PROTO']) && strpos($_SERVER['HTTP_X_FORWARDED_PROTO'], 'https') !== false) {
    $_SERVER['HTTPS'] = 'on';
}
if (isset($_SERVER['HTTP_X_FORWARDED_HOST'])) {
    $_SERVER['HTTP_HOST'] = $_SERVER['HTTP_X_FORWARDED_HOST'];
}
EOM

  # Create WordPress configuration
  su -s /bin/sh -p -c "cat /tmp/wp_forwarded_for.php | ${WP_CONFIG_CREATE_CMD}" www-data
  rm /tmp/wp_forwarded_for.php
  su -s /bin/sh -p -c "wp --path=/var/www/wordpress config set 'FORCE_SSL_ADMIN' 'true'" www-data

  # Install WordPress
  WP_SITE_INSTALL_CMD="wp --path=/var/www/wordpress core install --url="${WORDPRESS_URL}" --data-gt-translate-attributes='["title"]' title="${WORDPRESS_SITE_TITLE}" --admin_user="${WORDPRESS_ADMIN_USER}" --admin_password="${WORDPRESS_ADMIN_PASSWORD}" --admin_email="${WORDPRESS_ADMIN_EMAIL}" --skip-email"
  su -s /bin/sh -p -c "${WP_SITE_INSTALL_CMD}" www-data

  # Set permalink structure to a sensible default that isn't in the UI
  su -s /bin/sh -p -c "wp --path=/var/www/wordpress option update permalink_structure '/%year%/%monthnum%/%postname%/'" www-data

  # Remove sample file because it is cruft and could be a security problem
  rm /var/www/wordpress/wp-config-sample.php

  # Ensure that WordPress permissions are correct
  find /var/www/wordpress -type d -exec chmod g+s {} ;
  chmod g+w /var/www/wordpress/wp-content
  chmod -R g+w /var/www/wordpress/wp-content/themes
  chmod -R g+w /var/www/wordpress/wp-content/plugins
fi
Konfigurering av NGINX-enheten
Skriptet konfigurerer NGINX-enheten til å kjøre PHP og håndtere stier. WordPress, isolere PHP-prosessnavnerommet og optimalisere ytelsesinnstillingene. Det er tre funksjoner verdt å merke seg:
- Navneområdestøtte bestemmes betinget basert på å sjekke om skriptet kjører i en container. Dette er nødvendig fordi de fleste containeroppsett ikke støtter oppstart av nestede containere.
- Hvis navneområdestøtte er tilgjengelig, er navneområdet deaktivert nettverkDette er nødvendig for å tillate WordPress samtidig koble til endepunkter og være tilgjengelig på Internett.
- Maksimalt antall prosesser bestemmes som følger: (Tilgjengelig minne for å kjøre MariaDB og NGINX Uniy) / (PHP RAM-grense + 5)
Denne verdien er angitt i NGINX-enhetsinnstillingene.
Denne verdien innebærer også at det alltid kjører minst to PHP-prosesser, noe som er viktig fordi WordPress sender mange asynkrone forespørsler til seg selv, og uten tilleggsprosesser vil kjøring av for eksempel WP-Cron mislykkes. Du bør kanskje øke eller redusere disse grensene basert på dine lokale innstillinger, ettersom innstillingene som opprettes her er konservative. På de fleste produksjonssystemer er innstillingene mellom 10 og 100.
skriptkode
if [ "${container:-unknown}" != "lxc" ] && [ "$(grep -m1 -a container=lxc /proc/1/environ | tr -d ' ')" == "" ]; then
  NAMESPACES='"namespaces": {
        "cgroup": true,
        "credential": true,
        "mount": true,
        "network": false,
        "pid": true,
        "uname": true
    }'
else
  NAMESPACES='"namespaces": {}'
fi

PHP_MEM_LIMIT="$(grep 'memory_limit' /etc/php/7.4/embed/php.ini | tr -d ' ' | cut -f2 -d= | numfmt --from=iec)"
AVAIL_MEM="$(grep MemAvailable /proc/meminfo | tr -d ' kB' | cut -f2 -d: | numfmt --from-unit=K)"
MAX_PHP_PROCESSES="$(echo "${AVAIL_MEM}/${PHP_MEM_LIMIT}+5" | bc)"
echo " Calculated the maximum number of PHP processes as ${MAX_PHP_PROCESSES}. You may want to tune this value due to variations in your configuration. It is not unusual to see values between 10-100 in production configurations."

echo " Configuring NGINX Unit to use PHP and WordPress"
cat > /tmp/wordpress.json << EOM
{
  "settings": {
    "http": {
      "header_read_timeout": 30,
      "body_read_timeout": 30,
      "send_timeout": 30,
      "idle_timeout": 180,
      "max_body_size": $(numfmt --from=iec ${UPLOAD_MAX_FILESIZE})
    }
  },
  "listeners": {
    "127.0.0.1:8080": {
      "pass": "routes/wordpress"
    }
  },
  "routes": {
    "wordpress": [
      {
        "match": {
          "uri": [
            "*.php",
            "*.php/*",
            "/wp-admin/"
          ]
        },
        "action": {
          "pass": "applications/wordpress/direct"
        }
      },
      {
        "action": {
          "share": "/var/www/wordpress",
          "fallback": {
            "pass": "applications/wordpress/index"
          }
        }
      }
    ]
  },
  "applications": {
    "wordpress": {
      "type": "php",
      "user": "www-data",
      "group": "www-data",
      "processes": {
        "max": ${MAX_PHP_PROCESSES},
        "spare": 1
      },
      "isolation": {
        ${NAMESPACES}
      },
      "targets": {
        "direct": {
          "root": "/var/www/wordpress/"
        },
        "index": {
          "root": "/var/www/wordpress/",
          "script": "index.php"
        }
      }
    }
  }
}
EOM

curl -X PUT --data-binary @/tmp/wordpress.json --unix-socket /run/control.unit.sock http://localhost/config
Konfigurering av NGINX
Konfigurering av grunnleggende NGINX-innstillinger
Skriptet oppretter en katalog for NGINX-hurtigbufferen og oppretter deretter hovedkonfigurasjonsfilen nginx.confMerk antall behandlingsprosesser og maksimal filstørrelse for opplasting. Det finnes også en linje som forbinder komprimeringsinnstillingsfilen som er definert i neste avsnitt, etterfulgt av mellomlagringsinnstillingene.
skriptkode
# Make directory for NGINX cache
mkdir -p /var/cache/nginx/proxy

echo " Configuring NGINX"
cat > ${NGINX_CONF_DIR}/nginx.conf << EOM
user nginx;
worker_processes auto;
error_log  /var/log/nginx/error.log warn;
pid        /var/run/nginx.pid;
events {
    worker_connections  1024;
}
http {
    include       ${NGINX_CONF_DIR}/mime.types;
    default_type  application/octet-stream;
    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                      '$status $body_bytes_sent "$http_referer" '
                      '"$http_user_agent" "$http_x_forwarded_for"';
    access_log  /var/log/nginx/access.log  main;
    sendfile        on;
    client_max_body_size ${UPLOAD_MAX_FILESIZE};
    keepalive_timeout  65;
    # gzip settings
    include ${NGINX_CONF_DIR}/gzip_compression.conf;
    # Cache settings
    proxy_cache_path /var/cache/nginx/proxy
        levels=1:2
        keys_zone=wp_cache:10m
        max_size=10g
        inactive=60m
        use_temp_path=off;
    include ${NGINX_CONF_DIR}/conf.d/*.conf;
}
EOM
Sette opp NGINX-komprimering
Å komprimere innhold underveis før du sender det til klienter er en fin måte å forbedre nettstedets ytelse på, men bare hvis komprimeringen er riktig konfigurert. Denne delen av skriptet er basert på innstillingene. .
skriptkode
cat > ${NGINX_CONF_DIR}/gzip_compression.conf << 'EOM'
# Credit: https://github.com/h5bp/server-configs-nginx/
# ----------------------------------------------------------------------
# | Compression                                                        |
# ----------------------------------------------------------------------
# https://nginx.org/en/docs/http/ngx_http_gzip_module.html
# Enable gzip compression.
# Default: off
gzip on;
# Compression level (1-9).
# 5 is a perfect compromise between size and CPU usage, offering about 75%
# reduction for most ASCII files (almost identical to level 9).
# Default: 1
gzip_comp_level 6;
# Don't compress anything that's already small and unlikely to shrink much if at
# all (the default is 20 bytes, which is bad as that usually leads to larger
# files after gzipping).
# Default: 20
gzip_min_length 256;
# Compress data even for clients that are connecting to us via proxies,
# identified by the "Via" header (required for CloudFront).
# Default: off
gzip_proxied any;
# Tell proxies to cache both the gzipped and regular version of a resource
# whenever the client's Accept-Encoding capabilities header varies;
# Avoids the issue where a non-gzip capable client (which is extremely rare
# today) would display gibberish if their proxy gave them the gzipped version.
# Default: off
gzip_vary on;
# Compress all output labeled with one of the following MIME-types.
# `text/html` is always compressed by gzip module.
# Default: text/html
gzip_types
  application/atom+xml
  application/geo+json
  application/javascript
  application/x-javascript
  application/json
  application/ld+json
  application/manifest+json
  application/rdf+xml
  application/rss+xml
  application/vnd.ms-fontobject
  application/wasm
  application/x-web-app-manifest+json
  application/xhtml+xml
  application/xml
  font/eot
  font/otf
  font/ttf
  image/bmp
  image/svg+xml
  text/cache-manifest
  text/calendar
  text/css
  text/javascript
  text/markdown
  text/plain
  text/xml
  text/vcard
  text/vnd.rim.location.xloc
  text/vtt
  text/x-component
  text/x-cross-domain-policy;
EOM
Sette opp NGINX for WordPress
Deretter oppretter skriptet en konfigurasjonsfil for WordPress standard.conf i katalogen konf. dHer kan du konfigurere:
- Aktivering av TLS-sertifikater hentet fra Let's Encrypt via Certbot (dette vil bli konfigurert i neste avsnitt)
- Konfigurering av TLS-sikkerhetsinnstillinger basert på anbefalinger fra Let's Encrypt
- Aktiver mellomlagring av utelatte forespørsler i 1 time som standard
- Deaktiver tilgangslogging og logging av feilmeldingen «filen ble ikke funnet» for to vanlige filer: favicon.ico og robots.txt
- Nekt tilgang til skjulte filer og noen filer . Phpfor å forhindre ulovlig tilgang eller utilsiktet oppskytning
- Deaktiver tilgangslogging for statiske filer og fontfiler
- Sette tittelen for fontfiler
- Legger til ruting for index.php og annen statikk.
skriptkode
cat > ${NGINX_CONF_DIR}/conf.d/default.conf << EOM
upstream unit_php_upstream {
    server 127.0.0.1:8080;
    keepalive 32;
}
server {
    listen 80;
    listen [::]:80;
    # ACME-challenge used by Certbot for Let's Encrypt
    location ^~ /.well-known/acme-challenge/ {
      root /var/www/certbot;
    }
    location / {
      return 301 https://${TLS_HOSTNAME}$request_uri;
    }
}
server {
    listen      443 ssl http2;
    listen [::]:443 ssl http2;
    server_name ${TLS_HOSTNAME};
    root        /var/www/wordpress/;
    # Let's Encrypt configuration
    ssl_certificate         ${CERT_DIR}/fullchain.pem;
    ssl_certificate_key     ${CERT_DIR}/privkey.pem;
    ssl_trusted_certificate ${CERT_DIR}/chain.pem;
    include ${NGINX_CONF_DIR}/options-ssl-nginx.conf;
    ssl_dhparam ${NGINX_CONF_DIR}/ssl-dhparams.pem;
    # OCSP stapling
    ssl_stapling on;
    ssl_stapling_verify on;
    # Proxy caching
    proxy_cache wp_cache;
    proxy_cache_valid 200 302 1h;
    proxy_cache_valid 404 1m;
    proxy_cache_revalidate on;
    proxy_cache_background_update on;
    proxy_cache_lock on;
    proxy_cache_use_stale error timeout http_500 http_502 http_503 http_504;
    location = /favicon.ico {
        log_not_found off;
        access_log off;
    }
    location = /robots.txt {
        allow all;
        log_not_found off;
        access_log off;
    }

    # Deny all attempts to access hidden files such as .htaccess, .htpasswd,
    # .DS_Store (Mac)
    # Keep logging the requests to parse later (or to pass to firewall utilities
    # such as fail2ban)
    location ~ /. {
        deny all;
    }
    # Deny access to any files with a .php extension in the uploads directory;
    # works in subdirectory installs and also in multi-site network.
    # Keep logging the requests to parse later (or to pass to firewall utilities
    # such as fail2ban).
    location ~* /(?:uploads|files)/.*.php$ {
        deny all;
    }
    # WordPress: deny access to wp-content, wp-includes PHP files
    location ~* ^/(?:wp-content|wp-includes)/.*.php$ {
        deny all;
    }
    # Deny public access to wp-config.php
    location ~* wp-config.php {
        deny all;
    }
    # Do not log access for static assets, media
    location ~* .(?:css(.map)?|js(.map)?|jpe?g|png|gif|ico|cur|heic|webp|tiff?|mp3|m4a|aac|ogg|midi?|wav|mp4|mov|webm|mpe?g|avi|ogv|flv|wmv)$ {
        access_log off;
    }
    location ~* .(?:svgz?|ttf|ttc|otf|eot|woff2?)$ {
        add_header Access-Control-Allow-Origin "*";
        access_log off;
    }
    location / {
        try_files $uri @index_php;
    }
    location @index_php {
        proxy_socket_keepalive on;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Host $host;
        proxy_pass       http://unit_php_upstream;
    }
    location ~* .php$ {
        proxy_socket_keepalive on;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Host $host;
        try_files        $uri =404;
        proxy_pass       http://unit_php_upstream;
    }
}
EOM
Konfigurering av Certbot for Let's Encrypt-sertifikater og automatisk fornyelse av disse
— et gratis verktøy fra Electronic Frontier Foundation (EFF) som lar deg hente og automatisk fornye TLS-sertifikater fra Let's Encrypt. Skriptet utfører følgende handlinger, som konfigurerer Certbot til å behandle Let's Encrypt-sertifikater i NGINX:
- Stopper NGINX
- Laster ned anbefalte TLS-parametere
- Kjører Certbot for å hente sertifikater for nettstedet
- Starter NGINX på nytt for å bruke sertifikater
- Setter Certbot til å kjøre daglig klokken 3:24 for å sjekke om sertifikatfornyelser er på plass, laste ned nye sertifikater om nødvendig og starte NGINX på nytt.
skriptkode
echo " Stopping NGINX in order to set up Let's Encrypt"
service nginx stop

mkdir -p /var/www/certbot
chown www-data:www-data /var/www/certbot
chmod g+s /var/www/certbot

if [ ! -f ${NGINX_CONF_DIR}/options-ssl-nginx.conf ]; then
  echo " Downloading recommended TLS parameters"
  curl --retry 6 -Ls -z "Tue, 14 Apr 2020 16:36:07 GMT"
    -o "${NGINX_CONF_DIR}/options-ssl-nginx.conf"
    "https://raw.githubusercontent.com/certbot/certbot/master/certbot-nginx/certbot_nginx/_internal/tls_configs/options-ssl-nginx.conf"
    || echo "Couldn't download latest options-ssl-nginx.conf"
fi

if [ ! -f ${NGINX_CONF_DIR}/ssl-dhparams.pem ]; then
  echo " Downloading recommended TLS DH parameters"
  curl --retry 6 -Ls -z "Tue, 14 Apr 2020 16:49:18 GMT"
    -o "${NGINX_CONF_DIR}/ssl-dhparams.pem"
    "https://raw.githubusercontent.com/certbot/certbot/master/certbot/certbot/ssl-dhparams.pem"
    || echo "Couldn't download latest ssl-dhparams.pem"
fi

# If tls_certs_init.sh hasn't been run before, remove the self-signed certs
if [ ! -d "/etc/letsencrypt/accounts" ]; then
  echo " Removing self-signed certificates"
  rm -rf "${CERT_DIR}"
fi

if [ "" = "${LETS_ENCRYPT_STAGING:-}" ] || [ "0" = "${LETS_ENCRYPT_STAGING}" ]; then
  CERTBOT_STAGING_FLAG=""
else
  CERTBOT_STAGING_FLAG="--staging"
fi

if [ ! -f "${CERT_DIR}/fullchain.pem" ]; then
  echo " Generating certificates with Let's Encrypt"
  certbot certonly --standalone
         -m "${WORDPRESS_ADMIN_EMAIL}"
         ${CERTBOT_STAGING_FLAG}
         --agree-tos --force-renewal --non-interactive
         -d "${TLS_HOSTNAME}"
fi

echo " Starting NGINX in order to use new configuration"
service nginx start

# Write crontab for periodic Let's Encrypt cert renewal
if [ "$(crontab -l | grep -m1 'certbot renew')" == "" ]; then
  echo " Adding certbot to crontab for automatic Let's Encrypt renewal"
  (crontab -l 2>/dev/null; echo "24 3 * * * certbot renew --nginx --post-hook 'service nginx reload'") | crontab -
fi
Ytterligere tilpasning av nettstedet ditt
Ovenfor beskrev vi hvordan skriptet vårt konfigurerer NGINX og NGINX Unit til å betjene et produksjonsklart nettsted med TLSSSL aktivert. Du kan også, avhengig av dine behov, legge til følgende i fremtiden:
- Brukerstøtte , forbedret komprimering underveis over HTTPS
- с for å forhindre automatiserte angrep på nettstedet ditt
- for WordPress, passende for deg
- via (på Ubuntu)
- Postfix eller msmtp til WordPress kunne sende post
- Teste nettstedet ditt slik at du forstår hvor mye trafikk det kan håndtere
For enda bedre ytelse på nettstedet anbefaler vi å oppgradere til , vårt kommersielle produkt i bedriftsklassen basert på åpen kildekode NGINX. Abonnenter på det vil motta en dynamisk lastbar Brotli-modul, samt (mot et tillegg i prisen) Vi tilbyr også , en WAF-modul for NGINX Plus basert på bransjeledende sikkerhetsteknologi fra F5.
NB For støtte til et nettsted med høy belastning, kan du kontakte spesialister Vi sørger for rask og pålitelig drift av nettstedet eller tjenesten din under enhver belastning.
Kilde: www.habr.com
