

Hvorfor?
Med veksten av internett-sensur fra autoritære regimer, blir stadig flere nyttige nettressurser og nettsteder blokkert. Dette inkluderer teknisk informasjon.
Dermed blir det umulig å bruke internett fullt ut, noe som krenker den grunnleggende retten til ytringsfrihet, fastsatt i .
Artikkel 19
Hver person har rett til frihet for meninger og til å uttrykke dem fritt; denne retten inkluderer frihet til uhemmet å holde fast ved sine meninger og frihet til å søke, motta og spre informasjon og ideer med enhver middel og uavhengig av statlige grenser.
I denne guiden skal vi på 6 trinn sette opp vår egen gratis* basert på teknologi , i skyinfrastrukturen (AWS), ved hjelp av en gratis konto (i 12 måneder), på en forekomst (virtuell maskin) drevet av .
Jeg har forsøkt å gjøre denne trinn-for-trinn-guiden så brukervennlig som mulig for folk som ikke har bakgrunn innen IT. Det eneste som kreves er tålmodighet i å gjenta de beskrevne trinnene nedenfor.
Merk
- AWS tilbyr i en periode på 12 måneder, med en begrensning på 15 gigabyte data i måneden.
- Den mest oppdaterte versjonen av denne guiden finnes på adressen
Trinn
- Registrere en gratis AWS-konto
- Opprette en AWS-forekomst
- Koble til AWS-forekomsten
- Konfigurere Wireguard
- Konfigurere VPN-klienter
- Verifisere korrekt VPN-installasjon
Nyttige lenker
1. Registrere en AWS-konto
For å registrere en gratis AWS-konto kreves det et reelt telefonnummer og et gyldig kredittkort fra Visa eller Mastercard. Jeg anbefaler å bruke virtuelle kort som tilbys gratis av eller . For å verifisere kortets gyldighet, vil det bli trukket 1 dollar ved registreringen, som senere blir refundert.
1.1. Åpne AWS administrasjonskonsollen
Åpne nettleseren og gå til adressen:
Klikk på knappen «Registrer deg»
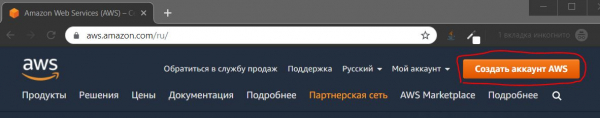
1.2. Fylle ut personlige data
Fyll ut opplysningene og klikk på knappen «Fortsett»
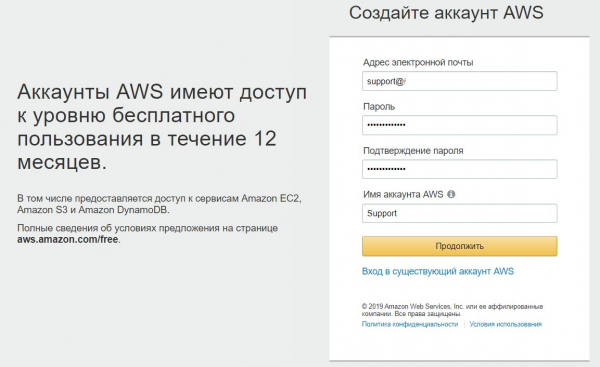
1.3. Fylle ut kontaktinformasjon
Fyll ut kontaktopplysningene.
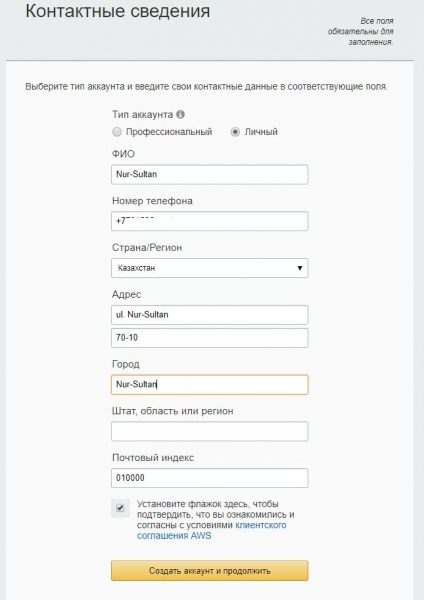
1.4. Oppgi betalingsinformasjon.
Kortnummer, utløpsdato og kortholders navn.
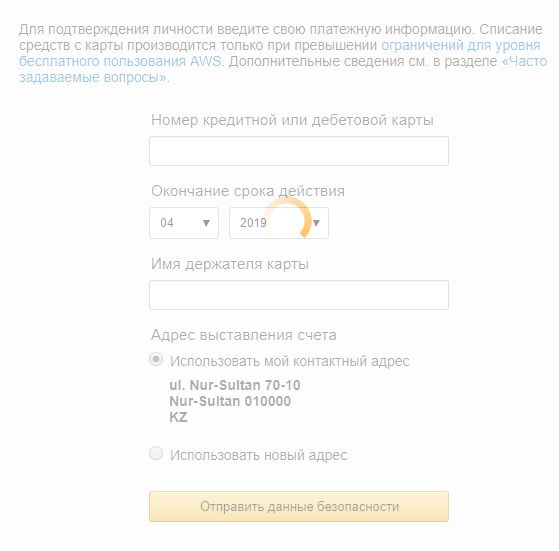
1.5. Bekreftelse av konto
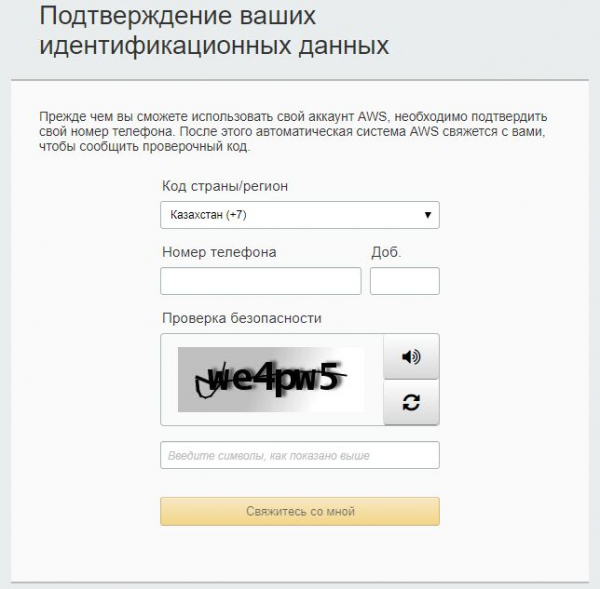
I dette trinnet bekreftes telefonnummeret, og det trekkes 1$ fra betalingskortet. En 4-sifret kode vises på dataskjermen, og det kommer en samtale fra Amazon til det angitte telefonnummeret. Under samtalen må du taste inn koden som vises på skjermen.
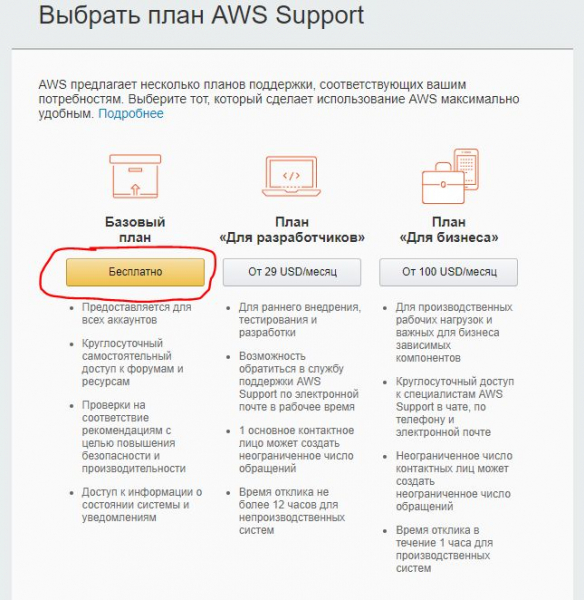
1.6. Valg av prisplan.
Vi velger - Grunnleggende plan (gratis)
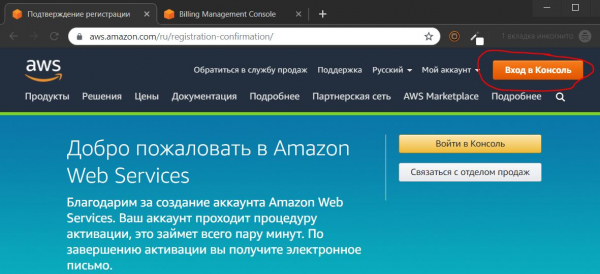
1.7. Innlogging til kontrollpanelet
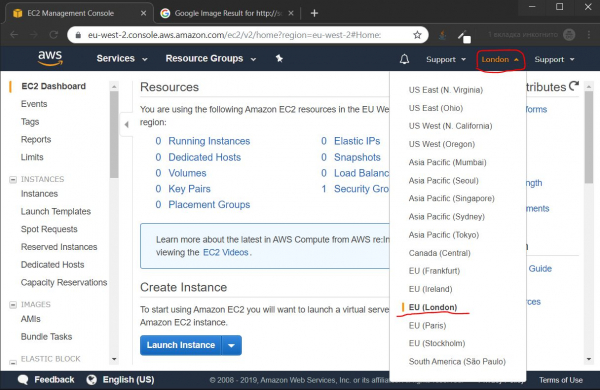
1.8. Valg av datacenters beliggenhet
1.8.1. Hastighetstest
Før du velger datacenter, anbefales det å teste hastigheten til nærmeste datacentre gjennom tilgangshastigheten til de nærmeste datacentrene; i min beliggenhet er resultatene som følger:
- Singapore

- Paris

- Frankfurt

- Stockholm

- London

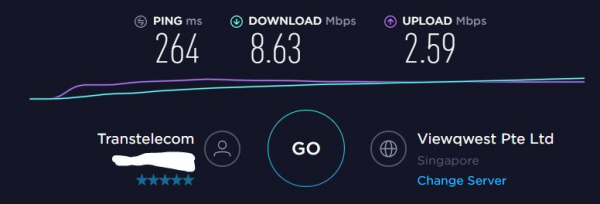
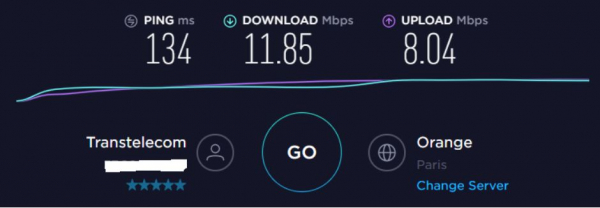
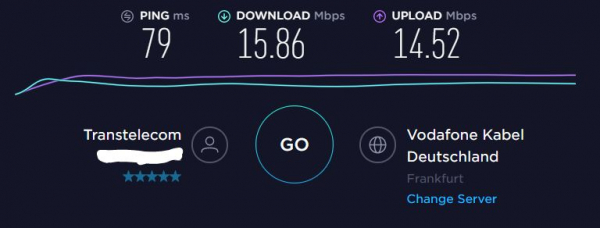
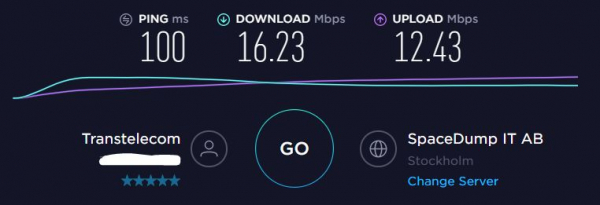
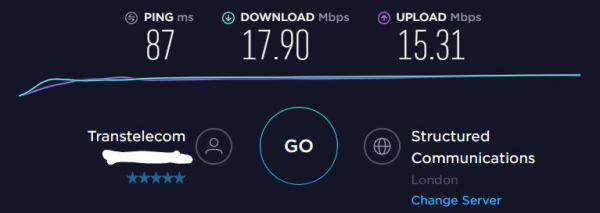
Datacentret i London gir de beste hastighetsresultatene. Derfor valgte jeg det for videre konfigurasjon.
2. Opprettelse av AWS-instans
2.1 Opprettelse av virtuell maskin
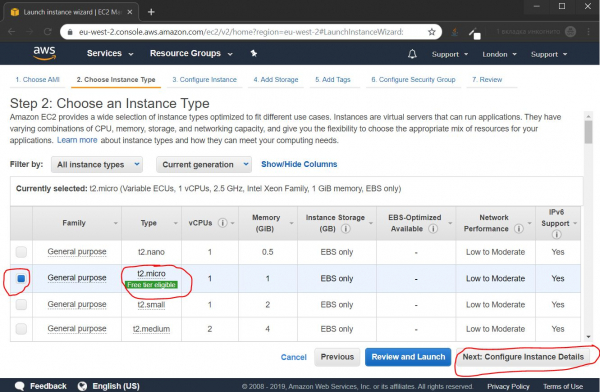
2.1.1. Valg av instanstype
Som standard er instans t2.micro valgt; det er det vi trenger, bare trykk på knappen Neste: Konfigurer instansdetaljer
2.1.2. Konfigurering av instansparametre
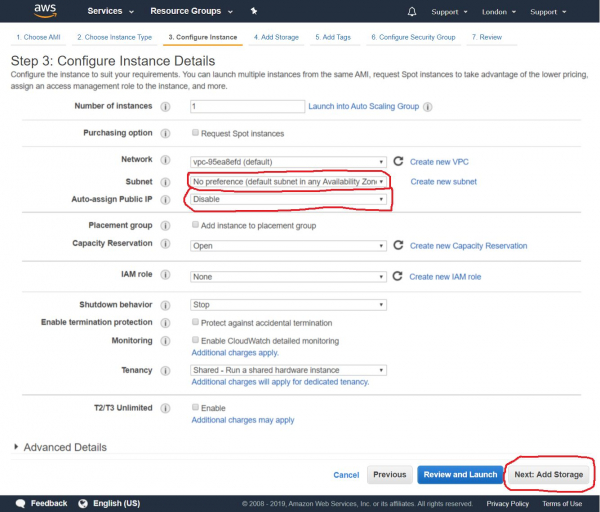
Senere vil vi koble en offentlig IP til instansen vår, derfor deaktiverer vi automatisk tildeling av offentlig IP nå, og klikker på knappen Neste: Legg til lagring
2.1.3. Tilkobling av lagring
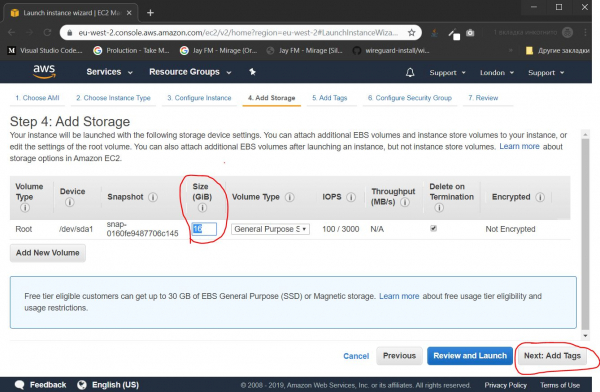
Angi størrelsen på «harddisken». For våre behov er 16 gigabyte tilstrekkelig, og klikk på knappen Neste: Legg til tagger
2.1.4. Konfigurering av tagger
Hvis vi skulle opprette flere instanser, kunne de vært gruppert etter tagger for enklere administrasjon. I dette tilfellet er denne funksjonaliteten unødvendig, så vi klikker rett på knappen Neste: Konfigurer sikkerhetsgruppe
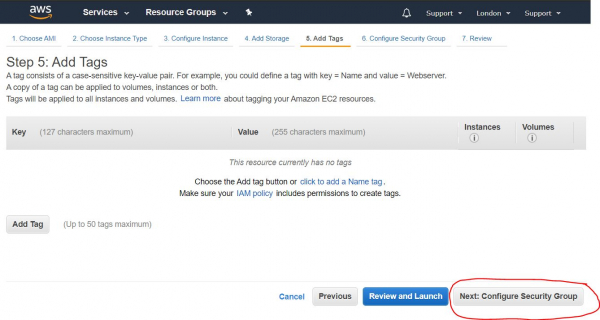
2.1.5. Åpning av porter
I dette trinnet konfigurerer vi brannmuren ved å åpne nødvendige porter. Sett av åpne porter kalles «Sikkerhetsgruppe». Vi må opprette en ny sikkerhetsgruppe, gi den et navn og beskrivelse, legge til port UDP (Egendefinert UDP-regel), og i feltet Rort Range må du angi portnummeret fra intervallet 49152—65535. Jeg valgte portnummer 54321.
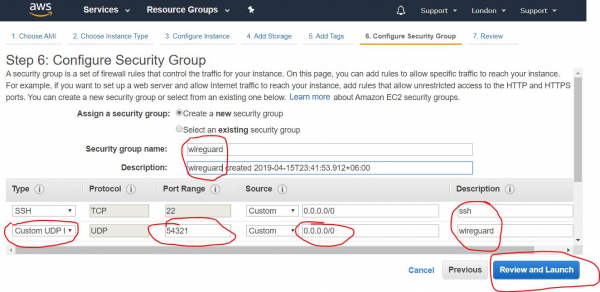
Etter å ha fylt ut nødvendig informasjon, klikker vi på knappen Review and Launch
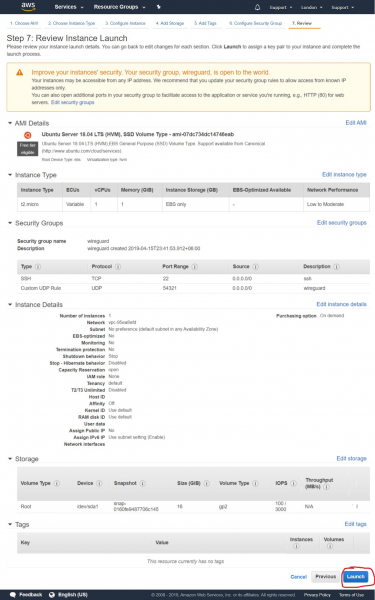
2.1.6. Oversikt over alle innstillinger
På denne siden får vi en oversikt over alle innstillingene for instansen vår; sjekk om alle innstillinger er i orden, og klikk på knappen Launch
2.1.7. Opprettelse av tilgangsnøkler
Deretter vises et dialogvindu som tilbyr å opprette eller legge til en eksisterende SSH-nøkkel, som vi senere skal bruke for å koble oss eksternt til vår instans. Vi velger alternativet «Opprett et nytt nøkkelpar» for å lage en ny nøkkel. Vi gir den et navn og trykker på knappen Last ned nøkkelpar, for å laste ned de opprettede nøklene. Lagre dem på et sikkert sted på din lokale datamaskin. Etter at du har lastet ned — trykk på knappen Start instanser
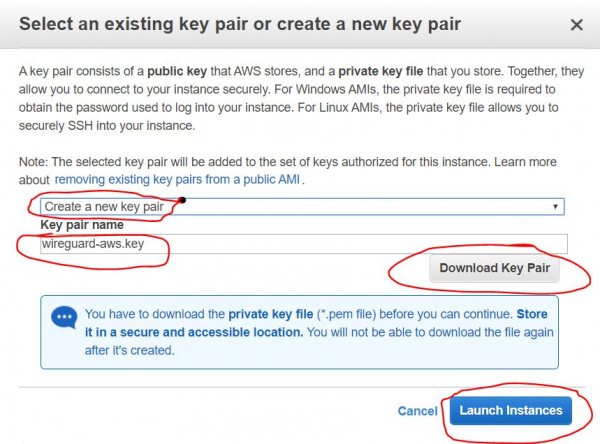
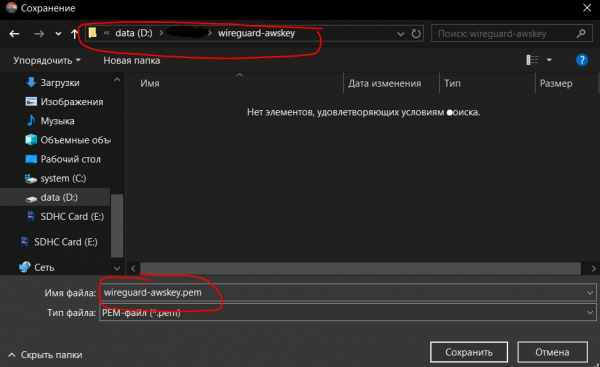
2.1.7.1. Lagring av tilgangsnøkler
Her vises trinnet for å lagre de opprettede nøklene fra forrige steg. Etter at vi har trykket på knappen Last ned nøkkelpar, lagres nøkkelen som en sertifikatfil med filtypen *.pem. I dette tilfellet ga jeg den navnet wireguard-awskey.pem
2.1.8. Gjennomgang av resultater fra opprettingen av instansen
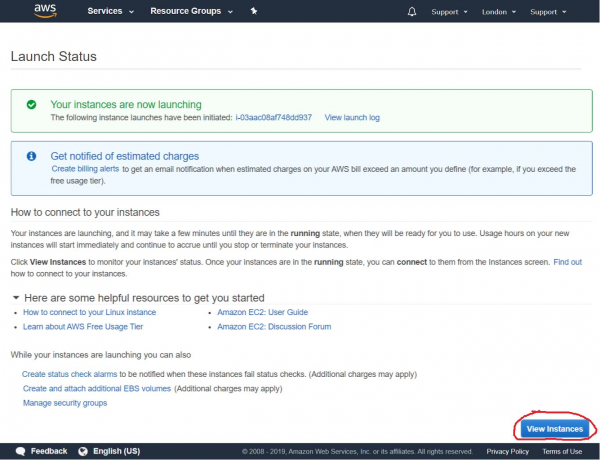
Deretter ser vi en melding om at den nettopp opprettede instansen har blitt lansert. Vi kan gå til listen over våre instanser ved å trykke på knappen Se instanser
2.2. Oppretting av ekstern IP-adresse
2.2.1. Start oppretting av ekstern IP
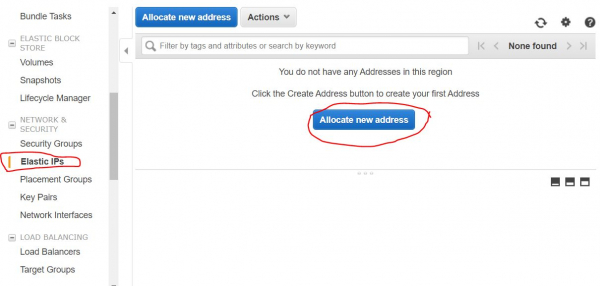
Deretter må vi lage en permanent ekstern IP-adresse, som vi skal bruke for å koble oss til vår VPN-server. For dette må vi i navigasjonsfeltet på venstre side av skjermen velge alternativet Elastic IPs fra kategorien Nettverk og sikkerhet og trykke på knappen Alloker ny adresse
2.2.2. Innstilling av oppretting av ekstern IP
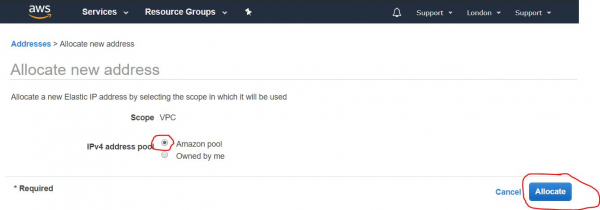
I neste steg må vi sørge for at alternativet Amazon pool (aktivert som standard) er aktivert, og trykker på knappen Alloker
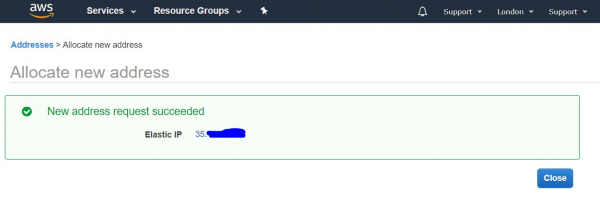
2.2.3. Gjennomgang av resultatene fra opprettelsen av ekstern IP-adresse
På neste skjerm vises den eksterne IP-adressen vi har mottatt. Det anbefales å huske den, eller enda bedre, skrive den ned. Vi vil ha bruk for den flere ganger i prosessen med videre innstilling og bruk av VPN-serveren. I denne guiden bruker jeg som eksempel IP-adressen 4.3.2.1. Etter å ha notert adressen, trykker vi på knappen Lukk
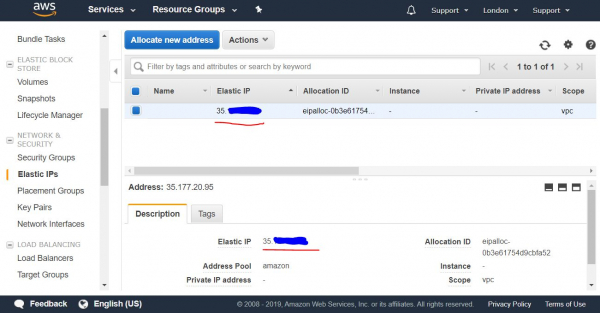
2.2.4. Liste over eksterne IP-adresser
Deretter åpnes listen over våre permanente offentlige IP-adresser (elastiske IP-er).
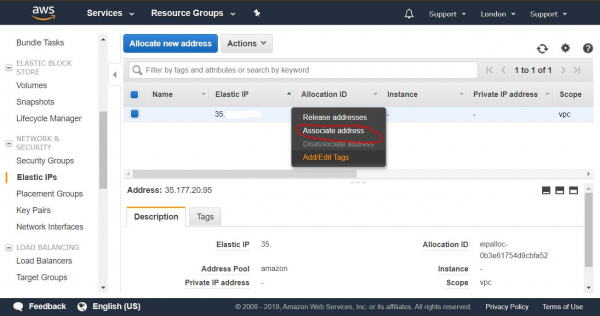
2.2.5. Tildeling av ekstern IP til instans
I denne listen velger vi den eksterne IP-adressen vi har mottatt, og høyreklikker for å åpne en rullegardinmeny. Der velger vi alternativet Knytt adresse, for å tildele den til vår tidligere opprettede instans.
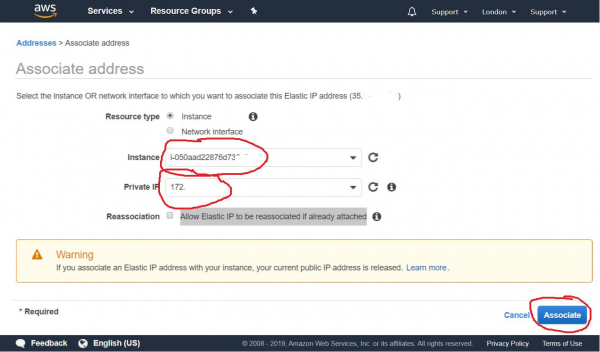
2.2.6. Innstilling av tildeling av ekstern IP
I neste trinn velger vi vår instans fra rullegardinlisten, og trykker på knappen Knytt
2.2.7. Gjennomgang av resultatene fra tildeling av ekstern IP
Etter dette kan vi se at vår instans er knyttet til vår faste offentlige IP-adresse og dens private IP-adresse.
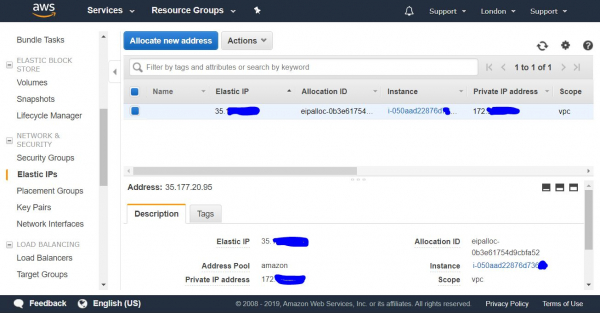
Nå kan vi koble til vår nyopprettede instans fra utsiden, fra datamaskinen vår via SSH.
3. Koble til AWS-instansen
— det er en sikker protokoll for fjernstyring av datamaskiner.
3.1. Koble til via SSH fra Windows-datamaskin
For å koble til fra en Windows-datamaskin, må du først laste ned og installere programmet .
3.1.1. Importere privat nøkkel for Putty
3.1.1.1. Etter å ha installert Putty, må vi åpne verktøyet PuTTYgen som følger med, for å importere sertifikatnøkkelen fra PEM-format til et format som kan brukes i Putty. For dette velger vi i den øverste menyen punktet Conversions->Import Key
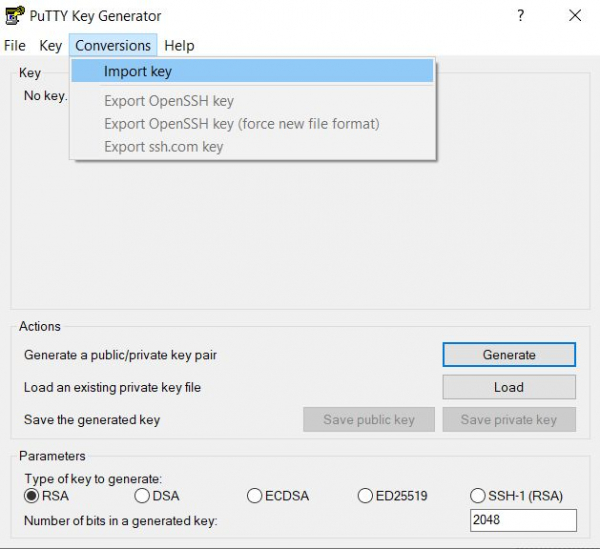
3.1.1.2. Velge AWS-nøkkel i PEM-format
Videre velger vi nøkkelen som vi tidligere lagret i trinn 2.1.7.1, i vårt tilfelle er navnet wireguard-awskey.pem
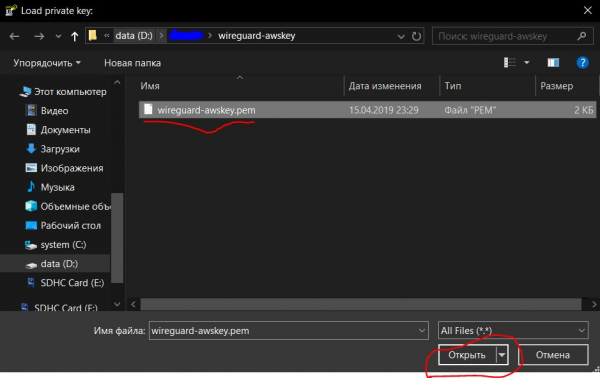
3.1.1.3. Angi parametere for import av nøkkel
I dette trinnet må vi angi en kommentar for denne nøkkelen (beskrivelse) og sette et passord for sikkerhet og bekreftelse. Det vil bli spurt om dette ved hver tilkobling. Slik beskytter vi nøkkelen med passord mot uautorisert bruk. Passordet kan settes, men dette er mindre sikkert hvis nøkkelen havner i andres hender. Etter dette klikker vi på knappen Save private key
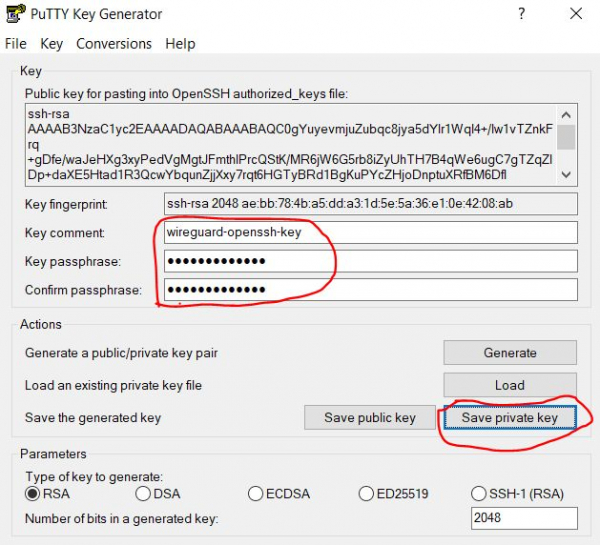
3.1.1.4. Lagre den importererte nøkkelen
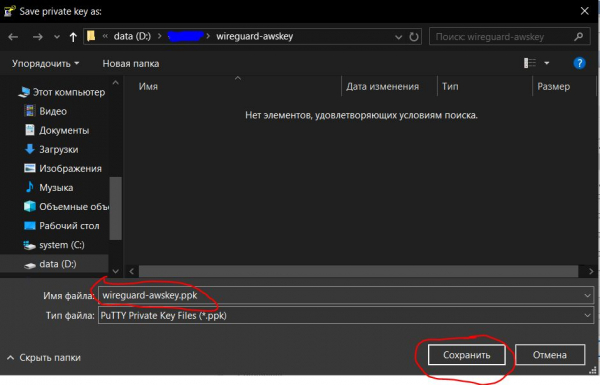
Et dialogvindu for lagring av fil åpnes, og vi lagrer vår private nøkkel som en fil med filendingen .ppk, som er egnet for bruk i programmet Putty.
Vi angir navnet på nøkkelen (i vårt tilfelle wireguard-awskey.ppk) og klikker på knappen Save.
3.1.2. Opprette og konfigurere tilkoblingen i Putty
3.1.2.1. Opprette tilkobling
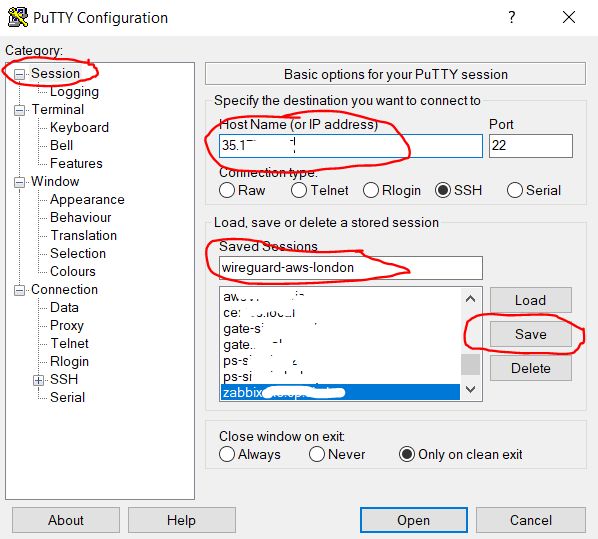
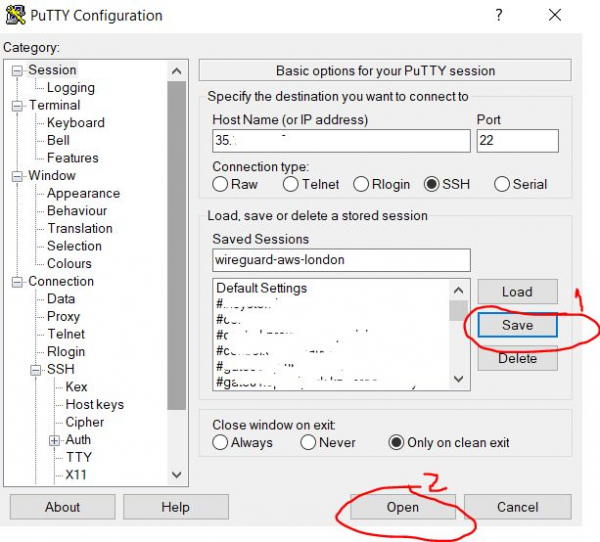
Åpne Putty-programmet, velg kategorien Session (den er åpnet som standard) og i feltet Host Name tast inn den offentlige IP-adressen til serveren vår, som vi fikk i trinn 2.2.3. I feltet Saved Session angir et vilkårlig navn for tilkoblingen vår (i mitt tilfelle wireguard-aws-london), og deretter klikker vi på knappen Save for å lagre endringene vi har gjort.
3.1.2.2. Konfigurere automatisk innlogging for brukeren
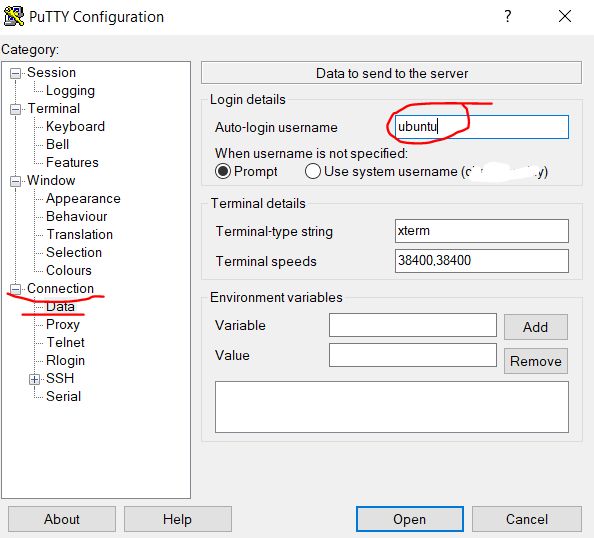
Videre i kategorien Connection, velger vi underkategorien Data og i feltet Auto-login username taster vi inn brukernavnet ubuntu — dette er standardbrukeren for instansen på AWS med Ubuntu.
3.1.2.3. Velge privat nøkkel for SSH-tilkobling
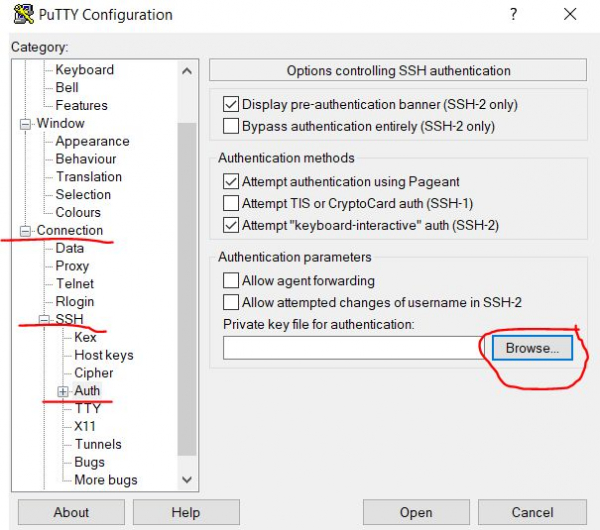
Deretter går vi til underkategorien Connection/SSH/Auth og ved siden av feltet Privat nøkkel fil for autentisering klikk på knappen Bla gjennom… for å velge filen med sertifikatsnøkkelen.
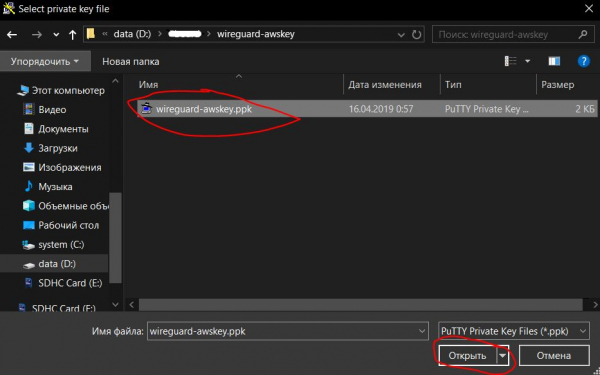
3.1.2.4. Åpning av den importerte nøkkelen
Angi nøkkelen som vi importerte tidligere i trinn 3.1.1.4, i vårt tilfelle er dette filen wireguard-awskey.ppk, og klikk på knappen Åpne.
3.1.2.5. Lagre innstillinger og starte tilkobling
Når vi er tilbake på kategorisiden Session klikker vi igjen på knappen Save, for å lagre de endringene vi har gjort tidligere i trinnene (3.1.2.2 — 3.1.2.4). Deretter klikker vi på knappen Åpne for å åpne den opprettede og konfigurerte eksterne SSH-tilkoblingen.
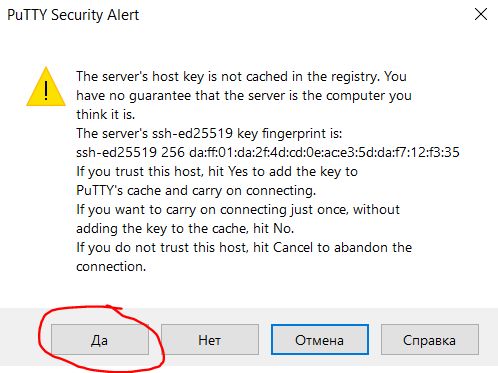
3.1.2.7. Konfigurere tillit mellom verter
I neste trinn, ved første forsøk på tilkobling, får vi en advarsel, vi har ikke konfigurert tillit mellom de to datamaskinene, og den spør om vi vil stole på den eksterne datamaskinen. Vi klikker på knappen Ja, og dermed legger vi den til listen over pålitelige verter.
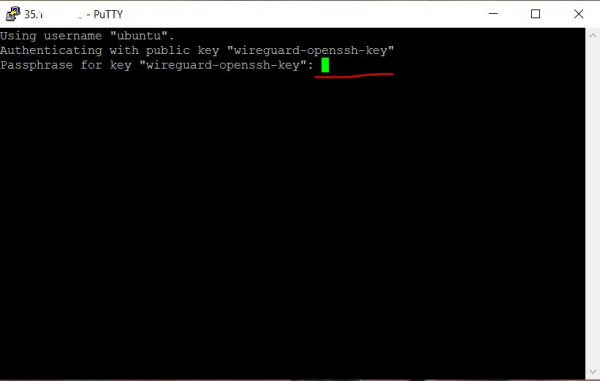
3.1.2.8. Skriv inn passord for tilgang til nøkkelen
Etter dette åpnes et terminalvindu hvor passordet til nøkkelen blir bedt om, hvis du har angitt det tidligere i trinn 3.1.1.3. Når du skriver inn passordet, skjer det ingen visuelle handlinger på skjermen. Hvis du gjør en feil, kan du bruke tasten Backspace.
3.1.2.9. Velkomstmelding om vellykket tilkobling
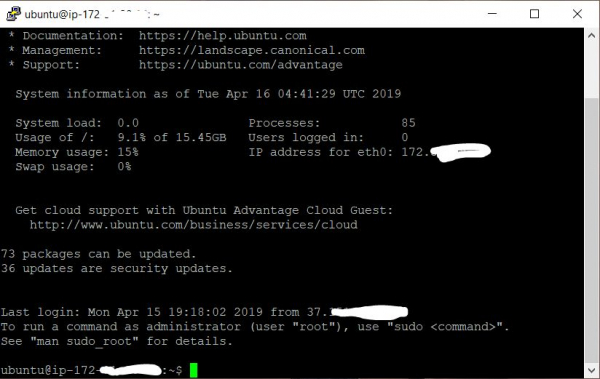
Etter vellykket inntasting av passordet, vises en velkomstmelding i terminalen som forteller at det eksterne systemet er klart til å utføre våre kommandoer.
4. Konfigurering av Wireguard-serveren
Den mest oppdaterte instruksjonen for installasjon og bruk av Wireguard med hjelp av de beskrevne skriptene kan sees i depotet:
4.1. Installere Wireguard
I terminalen skriver vi inn følgende kommandoer (kan kopieres til utklipp og limes inn i terminalen ved å høyreklikke):
4.1.1. Klone depotet
Vi kloner depotet med installasjonsskriptene for Wireguard
git clone https://github.com/pprometey/wireguard_aws.git wireguard_aws4.1.2. Gå inn i katalogen med skriptene
Vi går inn i katalogen med det klonede depotet
cd wireguard_aws4.1.3 Kjør skriptet for initiering
Vi kjører skriptet for installasjon av Wireguard som administrator (root-bruker)
sudo ./initial.shUnder installasjonen vil visse data bli bedt om, nødvendige for konfigurasjonen av Wireguard
4.1.3.1. Skriv inn tilkoblingspunktet
Skriv inn ekstern IP-adresse og åpen port for Wireguard-serveren. Den eksterne IP-adressen til serveren fikk vi i trinn 2.2.3, mens porten ble åpnet i trinn 2.1.5. Oppgi dem sammen, adskilt med kolon, for eksempel 4.3.2.1:54321, og deretter trykk på tastene Enter
Eksempel på utdata:
Skriv inn endepunktet (ekstern ip og port) i format [ipv4:port] (f.eks. 4.3.2.1:54321): 4.3.2.1:543214.1.3.2. Angivelse av intern IP-adresse
Skriv inn IP-adressen til Wireguard-serveren i det beskyttede VPN-subnettet. Hvis du ikke vet hva det er, kan du bare trykke Enter for å bruke standardverdien (10.50.0.1)
Eksempel på utdata:
Skriv inn serveradressen i VPN-subnettet (CIDR-format) ([ENTER] settes til standard: 10.50.0.1):4.1.3.3. Angivelse av DNS-server
Skriv inn IP-adressen til DNS-serveren, eller bare trykk Enter for å bruke standardverdien 1.1.1.1 (Cloudflare offentlig DNS)
Eksempel på utdata:
Skriv inn IP-adressen til DNS-serveren (CIDR-format) ([ENTER] settes til standard: 1.1.1.1):4.1.3.4. Angivelse av WAN-grensesnitt
Deretter må du skrive inn navnet på det eksterne nettverksgrensesnittet som skal lytte på det interne VPN-nettverksgrensesnittet. Trykk Enter for å bruke standardverdien for AWS (eth0)
Eksempel på utdata:
Skriv inn navnet på WAN-nettverksgrensesnittet ([ENTER] settes til standard: eth0):4.1.3.5. Angivelse av klientnavn
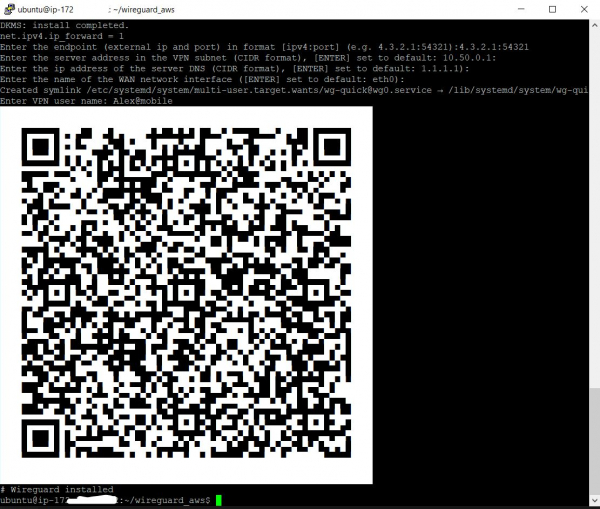
Skriv inn navnet på VPN-brukeren. Faktisk kan ikke Wireguard-VPN-serveren starte før minst én klient er lagt til. I dette tilfellet skrev jeg inn navnet Alex@mobile
Eksempel på utdata:
Skriv inn VPN-brukernavn: Alex@mobileEtter dette skal det vises en QR-kode på skjermen med konfigurasjonen for den nyopprettede klienten, som må skannes med Wireguard-mobilklienten på Android eller iOS for å konfigureres. I tillegg vil teksten til konfigurasjonsfilen vises under QR-koden for manuell klientkonfigurasjon. Hvordan dette gjøres blir beskrevet nedenfor.
4.2. Legge til ny VPN-bruker
For å legge til en ny bruker, må du kjøre skriptet i terminalen add-client.sh
sudo ./add-client.shSkriptet ber om brukernavnet:
Eksempel på utdata:
Skriv inn VPN-brukernavn: Du kan også sende brukerens navn som et parameter til skriptet (i dette tilfellet Alex@mobile):
sudo ./add-client.sh Alex@mobileSom et resultat av skriptutførelsen vil det bli opprettet en fil med klientkonfigurasjonen i katalogen med klientens navn på stien /etc/wireguard/clients/{ИмяКлиента} en fil med konfigurasjonen for klienten /etc/wireguard/clients/{ИмяКлиента}/{ИмяКлиента}.conf, og QR-koden for oppsett av mobile klienter og innholdet i konfigurasjonsfilen vil bli vist på skjermen i terminalen.
4.2.1. Fil for brukerens konfigurasjon
For å vise innholdet i .conf-filen på skjermen for manuell klientkonfigurasjon, kan du bruke kommandoen cat
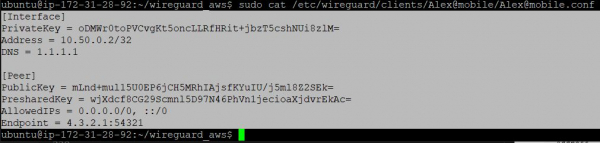
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.confresultatet av utførelsen:
[Interface]
PrivateKey = oDMWr0toPVCvgKt5oncLLRfHRit+jbzT5cshNUi8zlM=
Address = 10.50.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = mLnd+mul15U0EP6jCH5MRhIAjsfKYuIU/j5ml8Z2SEk=
PresharedKey = wjXdcf8CG29Scmnl5D97N46PhVn1jecioaXjdvrEkAc=
AllowedIPs = 0.0.0.0/0, ::/0
Endpoint = 4.3.2.1:54321
Beskrivelse av klientkonfigurasjonsfilen:
[Interface]
PrivateKey = Klientens private nøkkel
Address = Klientens IP-adresse
DNS = DNS som brukes av klienten

[Peer]
PublicKey = Serverens offentlige nøkkel
PresharedKey = Felles nøkkel for server og klient
AllowedIPs = Tillatte adresser for tilkobling (alle - 0.0.0.0/0, ::/0)
Endpoint = IP-adresse og port for tilkobling
4.2.2. QR-kode for klientkonfigurasjon
For å vise QR-koden for konfigurasjonen av den tidligere opprettede klienten på terminalskjermen, kan du bruke følgende kommando: qrencode -t ansiutf8 (i dette eksempelet brukes klient med navnet Alex@mobile):
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.conf | qrencode -t ansiutf85. Konfigurering av VPN-klienter
5.1. Konfigurering av Android-mobilklient
Den offisielle Wireguard-klienten for Android kan
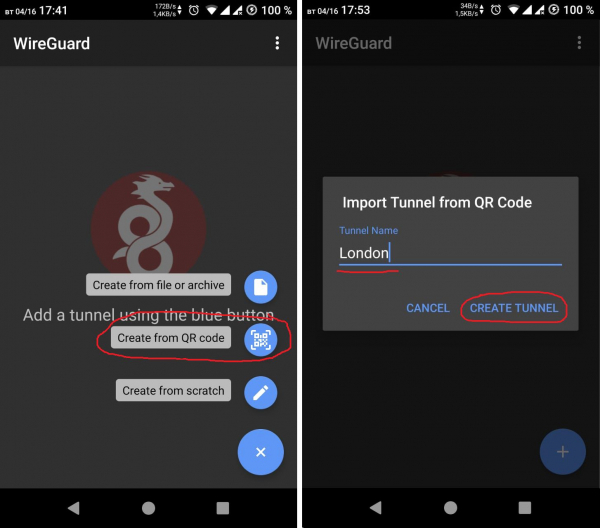
Deretter må du importere konfigurasjonen ved å skanne QR-koden med klientkonfigurasjonen (se punkt 4.2.2) og gi den et navn:
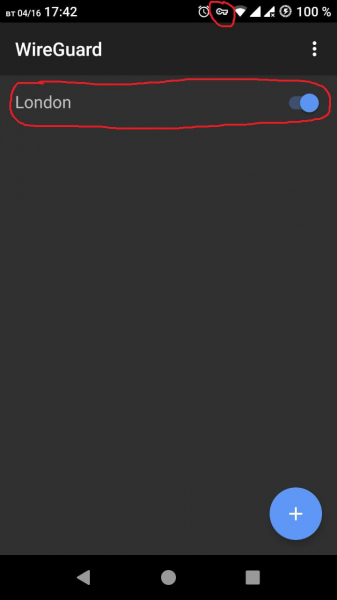
Etter vellykket import av konfigurasjonen kan VPN-tunnelen aktiveres. En liten lås i systemstatusfeltet på Android vil indikere at tilkoblingen er vellykket.
5.2. Konfigurering av Windows-klienten
Først må programmet lastes ned og installeres — dette er Wireguard-klienten for Windows.
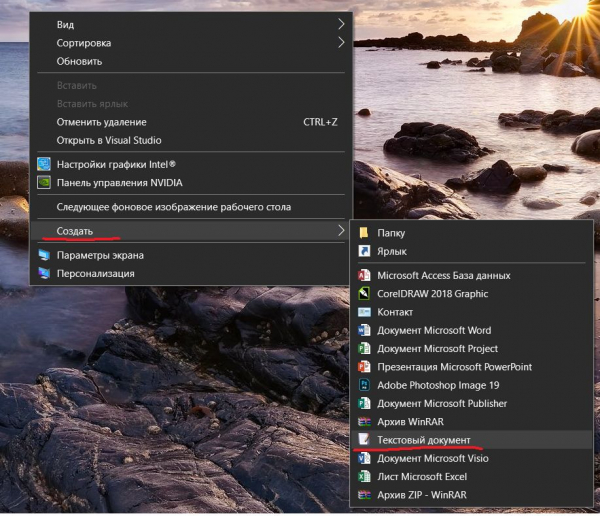
5.2.1. Opprettelse av konfigurasjonsfil for import
Høyreklikk for å opprette en tekstfil på skrivebordet.
5.2.2. Kopiere innholdet i konfigurasjonsfilen fra serveren
Deretter går vi tilbake til Putty-terminalen og viser innholdet i konfigurasjonsfilen for den aktuelle brukeren, som beskrevet i steg 4.2.1.
Kopier teksten fra konfigurasjonen ved å høyreklikke i Putty-terminalen, og den vil automatisk bli kopiert til utklippstavlen når du avslutter merkingen.
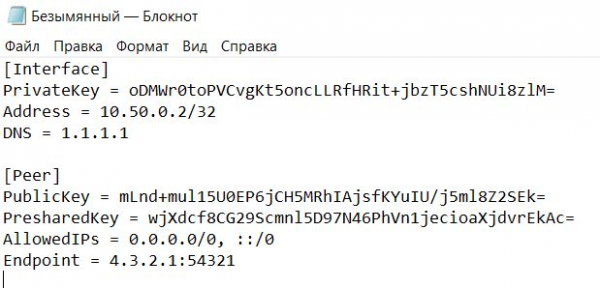
5.2.3. Kopiere konfigurasjonen til lokal konfigurasjonsfil
Deretter går vi tilbake til den tekstfilen vi opprettet tidligere på skrivebordet, og limer inn konfigurasjonsteksten fra utklippstavlen.
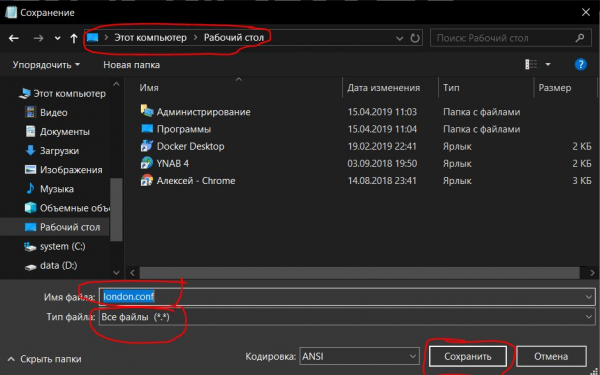
5.2.4. Lagre lokal konfigurasjonsfil
Lagre filen med filtype .conf (i dette tilfellet med navnet london.conf)
5.2.5. Importere lokal konfigurasjonsfil
Deretter må konfigurasjonsfilen importeres til TunSafe-programmet.
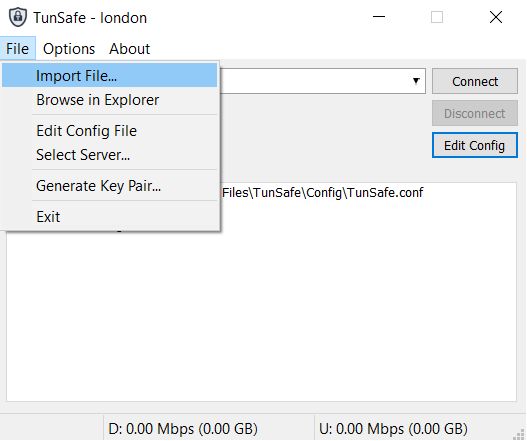
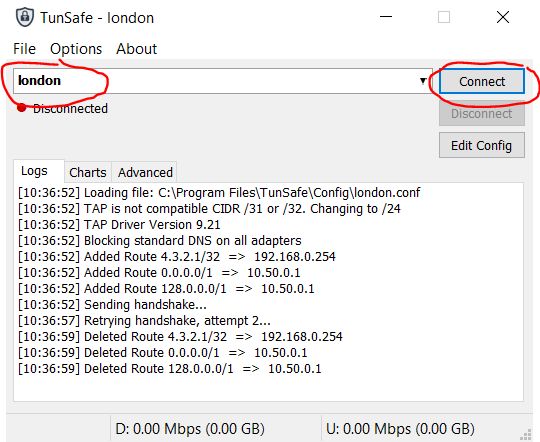
5.2.6. Etablere VPN-tilkobling
Velg denne konfigurasjonsfilen og koble til ved å klikke på knappen. Connect.
6. Sjekk for vellykket tilkobling
For å sjekke om tilkoblingen via VPN-tunnelen er vellykket, må du åpne nettleseren og gå til nettstedet
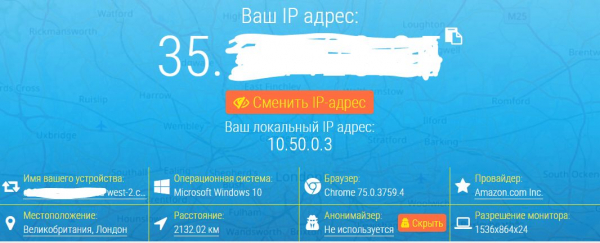
Den viste IP-adressen skal samsvare med den vi fikk i trinn 2.2.3.
Hvis dette er tilfellet, fungerer VPN-tunnelen som den skal.
Fra terminalen i Linux kan du sjekke din IP-adresse ved å skrive inn kommandoen:
curl http://zx2c4.com/ipEller du kan bare gå inn på pornhub hvis du er i Kasakhstan.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish