

Obs. overs.: Docker-sikkerhet er uten tvil et evig tema i den moderne IT-verden. Uten videre forklaring presenterer vi oversettelsen av denne samlingen med relevante anbefalinger. Hvis du allerede har interessert deg for dette emnet, vil mange av dem være kjent for deg. Vi har også supplert samlingen med en liste over nyttige verktøy og flere ressurser for videre studier.
Jeg foreslår herved en veiledning for å sikre Docker. Tilbakemeldinger er velkomne, da dette mest er en samling utdrag fra forskjellige ressurser, og ikke alle har blitt grundig verifisert. Anbefalingene er delt inn i tre kategorier:
- Nødvendige tiltak inne i vertsoperativsystemet når du arbeider med Docker;
- Instruksjoner relatert til konfigurasjonsfil for bygging og oppretting av containere;
- Verktøy for sikkerhet som kan integreres med spesifikke funksjoner i Docker Enterprise.
Som basis for veiledningen er det brukt forskjellige ressurser, mange av dem nevnt nedenfor. Det kan ikke kalles uttømmende, men det dekker alle grunnleggende aspekter. Mer informasjon kan finnes i beskrivelsen av CIS-testene (lenken er gitt på slutten av denne veiledningen), samt i dokumentasjonen for Docker.
Docker Security Benchmark
sjekker automatisk Docker-installasjonen din mot de mest vanlige beste praksisene. Skriptet fungerer som en god heuristisk sikkerhetstest, men det bør ikke betraktes som et verktøy for omfattende analyse.
Vertsoperativsystem
Det er åpenbart at en Docker-container ikke kan være sikker hvis vertssystemet ikke er sikret. Derfor er det nødvendig å følge beste praksiser innen sikkerhet for operativsystemer. I tillegg ville det være fornuftig å gjennomføre en sårbarhetsanalyse i tillegg til følgende anbefalinger.
Retningslinjer for revisjon
Opprett og bruk revisjonsregler for filer relatert til Docker, med hjelp fra auditctl. For eksempel kan du legge til -w /usr/bin/dockerd -k docker til /etc/audit.rules og starte revisjonstjenesten på nytt.
FIPS-modus
Å aktivere FIPS-modus får kryptografiske verktøy til å bytte til algoritmer som er oppført i FIPS (amerikanske – obs. overs.), som dermed overholder føderale og brancherelaterte normer og krav. Hvis vertsoperativsystemet støtter FIPS-modus, kan det aktiveres ved å utføre følgende kommandoer:
sed -i 's\/GRUB_CMDLINE_LINUX="\/GRUB_CMDLINE_LINUX="fips=1 \/g' \/etc\/default\/grub\ngrub2-mkconfig -o \/boot\/grub2\/grub.cfg && rebootFIPS må også aktiveres i Docker Engine:
mkdir -p \/etc\/systemd\/system\/docker.service.d 2>&1; echo -e "[Service]n Environment="DOCKER_FIPS=1"" > \/etc\/systemd\/system\/docker.service.d\/fips-module.conf; systemctl daemon-reload; systemctl restart dockerFor mer informasjon, se dokumentasjonen og .
Docker Secrets
Konfidensielle data må lagres som hemmeligheter. Den tilsvarende tjenesten kan startes med kommandoen docker service create:
docker service create --label com.docker.ucp.access.label=\/prod --name nginx --publish 443 --secret source=orcabank_prod_mobile.ca.pem.v1,target=ca.pem nginxSe fullstendig liste over globale direktiver i php-fpm.conf .
Docker konfigurasjonsfil
Følgende innstillinger kan legges til konfigurasjonsfilen /etc/docker/daemon.json:
-
"icc":false— deaktiverer datadeling mellom containere for å unngå unødvendig informasjonslekkasje. -
log-level: "info"— fanger opp alle logger unntatt feilsøkingslogger. { "log-driver": "syslog", "log-opts": { "syslog-address": "udp:\/\/1.2.3.4:1111" } }— kobler ekstern loggføring, sender loggene til den angitte adressen. Fungerer kun hvis syslog-demonen kjører. TCP og UDP aksepteres som alternativer. Det er også mulig å koble til for hver spesifikke container. For dette settes en spesiell flagg ved oppstart av Docker (
--log-opt syslog-address=ADDRESS).-
"userns-remap": "Your_User"— forhindrer heving av privilegier (privilege escalation) ved å isolere navnerommet under en spesifikk bruker.
Transportlagssikkerhet
Tilgang til Docker-demonen (hvis ekstern tilgang er nødvendig) bør kun være for brukere med tilgang til TLS-klientlegitimasjonen.
Autorisasjonsplugins
Bestem hvilke brukere som har lov til å utføre hvilke kommandoer, og opprett en passende autorisasjonsplugin for Docker. Start deretter Docker-demonen og legg til pluginen:
dockerd --authorization-plugin=PLUGIN_IDFor å lære mer om å lage autorisasjonsplugins, se i .
Demonparametere
Docker-demonen kjører med et sett med standardparametre.
-
--live-restore— denne parameteren hjelper med å redusere nedetid for containere ved stenging eller omstart av systemet. Det blir enklere å patche eller oppdatere dem med minimalt nedetid; -
--userland-proxy=falseNår hairpin NAT er tilgjengelig eller brukes, blir proxy i brukerrens rom en overflødig tjeneste som bare øker antallet mulige angrepsvektorer. -
--no-new-privilegesForhindrer at containere får ekstra privilegier gjennom suid eller sguid. -
--seccomp-profile /path/to/profileHvis du har en egen seccomp-profil, kan den brukes med dette flagget. Lær mer om Seccomp og Docker. .
Konfigurasjon av containere og bygge-filer
Oppretting av bruker
Sørg for at en bruker er opprettet for containeren, og kjør den under denne brukeren (IKKE kjør containeren under root).
Fjernadgang
Forby fjernadgang til demon. Hvis det er nødvendig, beskytt den med sertifikater.
Isoler brukernavnrommet
Det er spesielt viktig å sikre at brukernavnrommet i Docker er isolert, siden det som standard blir delt med vertsnavnerommet. I noen tilfeller kan dette utnyttes for å heve privilegiene eller til og med for å gå utenfor containeren. Brukernavnrommet kan isoleres ved å redigere konfigurasjonsfilen (som beskrevet ovenfor i delen «Docker-konfigurasjonsfilen»). Denne problematikken er nevnt her på grunn av dens viktighet.
Healthchecks
Healthcheck (tilstandssjekk) er et kraftig verktøy som lar deg sjekke tilstanden til containeren. Det settes opp i Dockerfile med instruksjonen HEALTHCHECK. Healthchecks lar deg sikre at containeren fungerer som den skal. I eksemplet nedenfor avsluttes tilstandssjekken med 0 hvis serveren fungerer, og 1 hvis den har "falt":
HEALTHCHECK CMD curl --fail http://localhost || exit 1SELinux
Hvis SELinux støttes av vertsoperativsystemet, opprett eller importer en SELinux-policy og kjør Docker i daemon-modus med SELinux aktivert:
docker daemon --selinux-enableI så fall kan Docker-containere kjøres med sikkerhetsparametre, for eksempel:
docker run --interactive --tty --security-opt label=level:TopSecret centos /bin/bashNettverksgrensesnitt
Som standard lytter Docker på alle nettverksgrensesnitt. Siden trafikken i de fleste tilfeller forventes å komme bare på ett av dem, øker denne tilnærmingen unødvendig angrepsrisikoen. Derfor kan du ved oppstart av containeren binde portene dens til spesifikke grensesnitt på verten:
docker run --detach --publish 10.2.3.4:49153:80 nginxCachede versjoner av bilder
Når du laster ned bilder, må du sørge for at den lokale cachen samsvarer med innholdet i depotet. Ellers kan du få en utdaterte versjon av bildet eller et bilde som inneholder sårbarheter.
Nettverksbro
Standard nettverksmodell, docker0, sårbar overfor ARP-spoofing og MAC-flooding angrep. For å løse dette problemet, opprett en nettverksbro i henhold til spesifikasjonene dine, som beskrevet .
Advarsel om Docker-socketen
Aldri videreformidle Docker-socketen til en container. Ellers vil containeren få mulighet til å kjøre Docker-kommandoer og dermed koble seg til vertsoperativsystemet og kontrollere det. Ikke gjør dette.
Konfigurering av Docker Enterprise
Docker Trust
Docker Trust lar deg generere nøkler som kan brukes til å verifisere den kryptografiske integriteten til bilder. Docker Trust-nøkler kan brukes til å signere Docker-bilder med private nøkler, som verifiseres med offentlige nøkler på Notary Server. Mer informasjon finnes . Aktivering av Docker Trust i Enterprise Engine er detaljert beskrevet i .
Sårbarhetsskanning
Docker Enterprise har en innebygd sårbarhetsskanner som gir mulighet for å laste opp CVE-databasen for offline skanning av sårbarheter i bilder. Regelmessig skanning av bilder bidrar til å gjøre dem mer sikre: brukeren får umiddelbart varsler om funnet sårbarheter. Mer om hvordan dette kan gjøres finnes .
Obs. overs.: Det finnes også Open Source-sårbarhetsscanere for Docker-bilder, eksempler på disse finnes i slutten av materialet.
Integrering av LDAP og UCP
Universal Control Plane kan integreres med LDAP. Resultatet blir et forenklet autentiseringssystem som unngår unødvendig duplisering. Mer om dette kan leses i artikkelen .
Andre materialer
Mer informasjon om beste praksis for sikkerhet i Docker kan finnes på . Vi anbefaler også å laste ned .
Oversetterens bonus
Som en logisk tillegg til denne artikkelen publiserer vi en liste over 10 populære Open Source-verktøy for sikkerhet i Docker. Den ble lånt fra (forfattet av Bill Doerrfeld fra Doerrfeld.io).
NB: Les mer om mange av prosjektene nevnt her i artikkelen «».
- — skriptet nevnt helt i starten av artikkelen som sjekker Docker-containere for samsvar med vanlige sikkerhetspraksiser.

- — kanskje det mest populære verktøyet for statisk sårbarhetsanalyse i containere. Det bruker mange sårbarhetsdatabaser (CVE), inkludert sporere fra ledende Linux-distribusjoner som Red Hat, Debian, Ubuntu. Tilbyr et API for utviklere og en enkel måte å utvide funksjonalitet (gjennom å legge til «drivere»). Brukes i den populære offentlige bildetregisteret for containere (analog til Docker Hub) — Quay.io.
- — en løsning for å sikre nettverkssikkerhet på kjernenivå, basert på teknologi for filtrering av nettverkspakker (BPF).
- — et verktøy for å analysere innholdet i bilder for sikkerhetssårbarheter basert på CVE-databasen. I tillegg lar det deg bruke tilpassede policyer (basert på ulike data inkludert hvite/sorte lister, filinnhold osv.) for å vurdere sikkerheten til containere.
- — et helt økosystem for å lage og opprettholde sikkerhetspolicyer på ulike plattformer. Den tilbyr et verktøy for å kontrollere containere
oscap-docker. - — et verktøy for å skanne Docker-containere for sårbarheter, trojanere, virus og malware. CVE-databasen inkluderer kontroller angående avhengigheter fra OWASP, Red Hat Oval-databasen og exploits fra Exploit Database.
- — et rammeverk for signering av Docker-bilder, opprinnelig laget i Docker Inc (og deretter overført til utvikling i CNCF). Dets bruk tillater delegasjon av roller og distribusjon av ansvar for containere, samt verifisering av den kryptografiske integriteten til bildene.
- — et API for metadata, ment for å administrere interne sikkerhetspolicyer. Som eksempel gir det mulighet for å forbedre arbeidet til sikkerhetsskannere for containere. Shopify bruker dette APIet til å administrere metadata for sine 500 000 bilder.
- — et verktøy for Kubernetes som følger med på systemets atferd: aktivitet i containere, på verter, i nettverket. Lar deg konfigurere kontinuerlige kontroller i infrastrukturen, oppdage anomalier og sende varsler ved alle systemkall i Linux.
- — en annen verktøy for statisk analyse av Docker-containerbilder. Det lar deg «se inn» i bildefilene, samle nødvendige data, anvende relevante retningslinjer, osv.

Enda en god samling av praktiske anbefalinger om hvordan man kan gjøre Docker enda sikrere, kan finnes i selskapet Aqua Security. Mange av deres råd overlapper med de som allerede er nevnt ovenfor, men det er også andre. For eksempel foreslår forfatterne å organisere overvåking av aktiviteten i containerne og peker på hva man bør være oppmerksom på når man bruker Docker Swarm.
For de som ønsker å dykke enda dypere inn i dette temaet, ble det i fjor utgitt en bok «», deler av den er tilgjengelig gratis. .
Til slutt, for praktisk innføring i noen aspekter av Docker-sikkerhet: Seccomp-profiler og bruk av Linux-kjernens capabilities i containere — kan man gjennomføre de tilsvarende laboratoriearbeidene på * — se avsnittet «Sikkerhet».
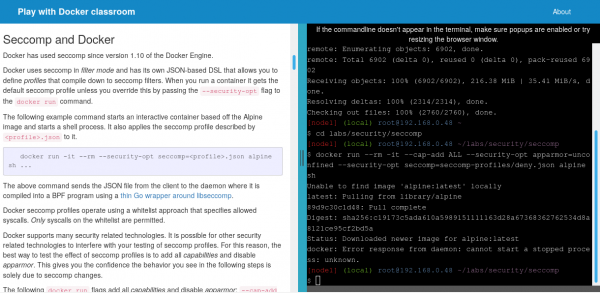
* Om denne ressursen selv skrev vi for to år siden, og i november 2018 skjedde det en veldig interessant (med tanke på sikkerhet) historie. Kort oppsummert, så klarte spesialister fra CyberArk Software Ltd. å hacke den: oppnå muligheten til å kjøre kommandoer utenfor containerne, dvs. på vertssystemet. En perfekt illustrasjon av sikkerhetsproblematikken i Docker, ikke sant? For alle detaljer om hva som skjedde, les .
P.S. from the translator
Also read in our blog:
- «»;
- «»;
- «»;
- «»;
- «»;
- «».
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish