

BLE under the microscope (ATTs and GATTs ...)
Part 1, overview
A considerable amount of time has passed since the first specification for Bluetooth 4.0 was released. Although the topic of BLE is very interesting, it still deters many developers due to its complexity. In my previous articles, I mainly covered the lowest levels, the Link Layer and Physical Layer. This approach allowed us to avoid addressing complex and convoluted concepts like Attribute Protocol (ATT) and the Generic Attribute Profile (GATT). However, there's no way around it; understanding these concepts is essential for developing compatible devices. Today, I would like to share this knowledge with you. In this article, I will rely on beginner's material from Nordic. So, let's get started.
Why is everything so complicated?
In my opinion, it was immediately clear that controlling devices through smartphones is a very promising and long-lasting topic. Therefore, it was decided to structure it thoroughly from the start as much as possible. This way, manufacturers of various gadgets would not invent their own protocols that later turn out to be incompatible. Hence the complexity. Already at the first stage, the BLE protocol tried to incorporate everything possible, regardless of whether it would be useful in the future or not. Additionally, provisions were made for expanding the device list for the future.
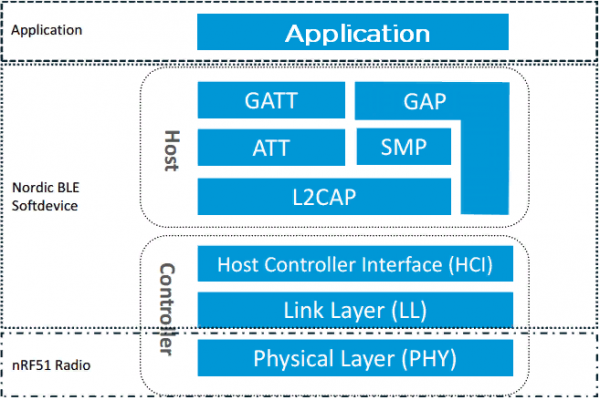
Let's take a look at a diagram depicting the BLE protocol. It consists of several layers. The lowest layer, the Physical Layer (PHY), is responsible for the device's radio channel. The Link Layer (LL) contains the entire byte sequence in the transmitted message. In the previous articles, we studied this layer in depth. The Host Controller Interface (HCI) is the protocol for communication between the layers or BLE chips, if the Controller and Host are implemented on different chips. The Logical Link Control and Adaptation Protocol (L2CAP) is responsible for packet formation, framing, error control, and packet assembly. The Security Manager Protocol (SMP) handles packet encryption. The Generic Access Profile (GAP) facilitates the initial data exchange between devices to determine 'Who is who.' It also covers scanning and advertising. In this article, I will focus on the two remaining parts of the protocol — GATT and ATT. GATT is built on top of ATT, which makes them intricately connected.
For simplicity's sake, I would like to refer to an analogy. I heard it somewhere and would like to support it. Imagine a BLE device as a bookcase with several shelves. Each shelf represents a different theme. For example, we have shelves for fiction, mathematics, encyclopedias. On each shelf, there are books labeled with the corresponding topic. Some of these books even have paper bookmarks with notes. Additionally, we have a small paper catalog of all the books. If you remember school libraries — it's a narrow drawer with paper cards. In this analogy, the bookcase is the profile of our device. The shelves are the services, the books are the characteristics, and the catalog is the attribute table. The bookmarks in the books are the descriptors, which I will also discuss in more detail later.
Everyone who has developed devices knows that many projects have similar pieces of code. This is because many devices have similar functionality. For instance, if devices run on batteries, the problem of charging and monitoring their levels will be the same. The same applies to sensors. Essentially, the object-oriented programming approach “provides the ability to create objects that combine properties and behaviors into a self-contained union that can then be reused many times”. In my opinion, there was an attempt at a similar approach in BLE. The Bluetooth Special Interest Group (SIG) developed profiles. Devices from different manufacturers that have the same profiles should work seamlessly with each other. Profiles, in turn, consist of services, and services consist of characteristics, supplemented by descriptors. Generally, this can look like this:
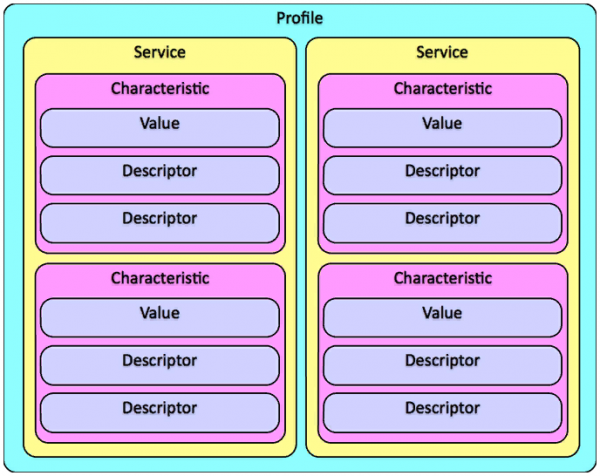
For example, let's consider the profile of a heart rate monitor (fitness bracelet). It consists of two services and several characteristics. From this, the hierarchy of the profile becomes immediately clear. The checkpoint characteristic resets the total calorie expenditure count to zero.
1. The heart rate service includes three characteristics (0x180D):
a) Mandatory characteristic of heart rate (0x2A37)
b) Optional characteristic of the body sensor location (0x2A38)
c) Conditional characteristic of heart rate checkpoint (0x2A39)
2. Battery service (0x180F):
a) Obligatorisk egenskap for batterinivå (0x2A19)
UUID
For at vi entydig skal kunne referere til profilenelementer (tjenester, egenskaper og deskriptorer), er det nødvendig å nummerere dem. Til dette formålet innføres begrepet Universally Unique ID (UUID) eller Universell unik identifikator. I parentesene til hver linje er nettopp UUID oppgitt. Her er det en spesiell ting. For UUID ble det bestemt å bruke en kode på 16 og 128 bit. Hvorfor, spør du? I BLE-protokollen handler alt om energibesparelse. Derfor er dimensjonen på 16 bit ganske rimelig. Det er usannsynlig at det i nær fremtid vil bli laget mer enn 65 tusen unike tjenester og egenskaper. For øyeblikket har de allerede regnet ut alt de kunne (husker du hvor dette kommer fra — «han har også telt dere» :-)) Numererte elementer , , og du kan se det ved hjelp av lenkene.
Men jeg tror alle husker historien med 4 byte IP-adresser på internett. Først trodde man det var nok, men nå klarer vi ikke å gå over til 6-byte adresser. For å unngå å gjenta denne feilen og gi plass til lekne hender fra amatører, bestemte SIG seg for å innføre 128-bit UUIDer med en gang. Dette minner meg personlig om det uautoriserte 433MHz-båndet, som ble overlatt til ulike Diy-kreatører fra radiokanalen. I vårt tilfelle ble 128-bit-id for tjenester og egenskaper overlatt. Dette betyr at vi kan bruke praktisk talt hvilken som helst 128-bit verdi for våre tjenester og enheter. Sannsynligheten for å finne en identisk UUID er uansett nær null.
Egentlig har de korte 16-bit UUIDene sitt eget utvidelse til 128-bit verdien. I spesifikasjonen kalles dette utvidelsen Bluetooth Base UUID og har verdien 00000000-0000-1000-8000-00805F9B34FB. For eksempel, hvis en 16-bit UUID for attributtet har verdien 0x1234, vil den tilsvarende 128-bit UUID ha verdien 00001234-0000-1000-8000-00805F9B34FB. Og det er til og med en formel nevnt:
128_bit_value = 16_bit_value * 2^96 + Bluetooth_Base_UUID
Hvor dette magiske tallet kommer fra, er jeg ikke kjent med. Hvis noen av leserne vet — skriv gjerne i kommentarene (Brukeren med kallenavnet Sinopteek har allerede gjort dette. Se kommentarene). Når det gjelder å lage 128-bit UUIDer, kan man i prinsippet bruke en spesial , som vil gjøre dette for deg.
ATT’er GATT’er…
Egentlig begynner den mest interessante delen her. Jeg minner om at ATT er basert på et klient-server-forhold. Nå ser vi på serverenheten. Den inneholder informasjon som sensorverdier, lysbryterens tilstand, posisjonsdata osv. Nå som alle «deltakerne i paraden vår» er nummerert, må vi på en eller annen måte plassere dem i minnet til enheten. For dette legger vi dem inn i en tabell som kalles attributt-tabellen. Husk dette godt. Det er hjertet av BLE. Nettopp dette vil vi se nærmere på videre. Nå kaller vi hver rad for et attributt. Denne tabellen ligger dypt i stakken, og som regel har vi ikke direkte tilgang til den. Vi initialiserer den og henvender oss til den, men hva som skjer inni, er skjult for oss.
La oss se på bildet fra spesifikasjonen, men før det vil jeg umiddelbart påpeke forvirringen som ofte oppstår rundt terminologien, spesielt når det gjelder deskriptorer. Rollen til en deskriptor er å supplere beskrivelsen av egenskapen. Når det er nødvendig å utvide mulighetene, brukes deskriptorer. De er også attributter, og sammen med tjenester og egenskaper ligger de i attributt-tabellen. Vi vil gå grundig gjennom dem i den andre delen av artikkelen. Imidlertid kalles noen ganger deskriptorer for radnummeret i attributt-tabellen. Dette må man være oppmerksom på. For ikke å forvirre oss vil vi bruke termen «attributtpeker» for disse formålene.
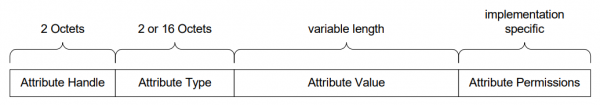
Så, et attributt er en diskret verdi som har følgende tilknyttede egenskaper:
1. Attributtpeker (Attribute Handle) — er indeksen i tabellen som tilsvarer attributtet.
2. Attributttype (Attribute Type) — er UUID som beskriver typen.
3. Attributtverdi (Attribute Value) — er dataene som indekseres av attributtpekeren.
4. Attributtrettigheter (Attribute Permissions) — er delen av attributtet, rettigheter som ikke kan leses eller skrives ved hjelp av attributtprotokollen.
Hvordan forstår man alt dette? Attributtpekeren er, så å si, nummeret i vår tabell.
Det lar brukeren referere til attributtene i lese- eller skriveforespørslene. Vi kan nummerere radene våre (attributter) fra 0x0001 til 0xFFFF. I vår tilknytning til bokhyllen er dette nummeret på kortet i papir katalogen. På samme måte som i et biblioteks katalog, er kortene ordnet i stigende rekkefølge etter nummer. Hver påfølgende rad må ha et nummer som er større enn det forrige. Som i biblioteket, kan noen kort noen ganger gå tapt, og det samme kan skje med nummersystemet; det kan være mellomrom. Dette er akseptabelt. Det viktigste er at de går i stigende rekkefølge.
Attributtypen bestemmer hva dette atributtet representerer. På samme måte som i C-språket,
hvor det finnes boolske, numeriske variabler og strenger, og her også. Gjennom attributtypen finner vi ut
hva vi har med å gjøre og hvordan vi videre skal arbeide med dette attributtet. Nedenfor vil vi se på noen spesifikke typer attributter. For eksempel «serviceerklæring» (0x2800), «egenskapsdeklarasjon» (0x2803), «deklarasjon av deskriptor» (0x2902).
Attributtværdien er faktisk selve verdien, beklager for tautologien. Hvis attributtypen er en streng, kan verdien for eksempel være slagordet «Hello World !!!». Hvis attributtypen er «serviceerklæring», da er verdien selve tjenesten. Noen ganger kan det være informasjon om hvor man finner andre attributter og deres egenskaper.
Attributtillatelser lar serveren forstå om tilgang til lesing eller skriving er tillatt.
Legg merke til at disse tillatelsene bare gjelder for attributtverdien, ikke for peker, type eller selve tillatelsesfeltet. Det vil si at hvis skriving av attributtet er tillatt, kan vi for eksempel endre linjen «Hello World !!!» til linjen «God morgen». Men vi kan ikke hindre skriving av en ny linje eller endre typen av attributtet og beskrive linjen som en «serviceerklæring». Når klienten henvender seg til serveren, ber klienten om attributtene sine. Dette lar klienten forstå hva serveren kan tilby. Selv om det ikke er nødvendig å lese og skrive verdier.
How it looks
Konseptet GATT er å gruppere attributter i attributtmatrisen i en svært spesifikk og logisk rekkefølge. La oss se nærmere på hjertefrekvensprofilen nedenfor. Den ytterste venstre kolonnen i denne tabellen er valgfri. Den beskriver bare hva denne raden representerer (attributt). Alle de andre kolonnene er vi allerede kjent med.
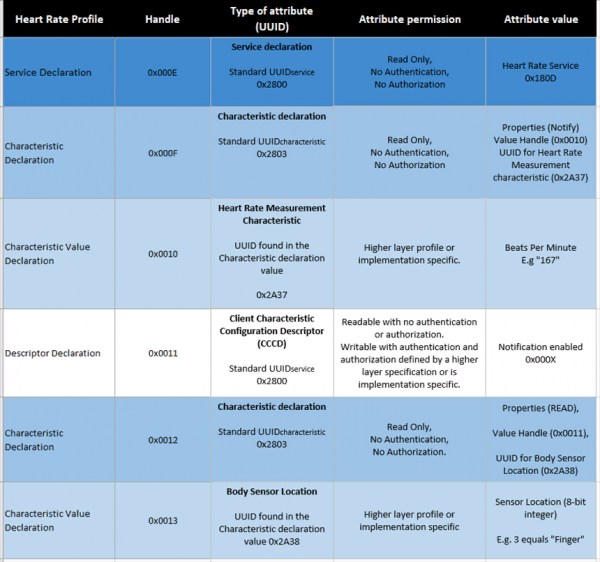
Øverst i hver gruppe har vi alltid attributtet for tjenestede klarering. Dens type er alltid lik 0x2800, og peker avhenger av hvor mange attributter som allerede er til stede i matrisen. Dens rettigheter er alltid kun leserettigheter, uten verifisering eller autorisasjon. Vi vil snakke om disse begrepene senere. Verdien er et annet UUID som definerer hva dette er for en tjeneste. I tabellen er verdien lik 0x180D, som er definert av Bluetooth SIG som en hjertefrekvenstjeneste.
Etter tjenestede klarering, følger egenskapens erklæring. Den er formet på lignende måte som tjenestede klareringen. Dens UUID har alltid verdien 0x2803, og rettighetene er også alltid kun tilgjengelige for lesing uten verifisering eller autorisasjon. La oss se på feltet Attributtverdi, som inkluderer noen data. Det inneholder alltid en peker, UUID og et sett med egenskaper. Disse tre elementene beskriver den påfølgende erklæringen av egenskapsverdien. Pekeren indikerer naturlig hvor egenskapsverdien er erklært i attributtmatrisen. UUID beskriver hvilken type informasjon eller verdi vi kan forvente. For eksempel temperaturen, tilstanden til lysbryteren, eller en annen tilfeldig verdi. Og til slutt, egenskapene som beskriver hvordan vi kan interagere med egenskapsverdien.
Her venter det oss enda en fallgrop. Den er knyttet til tillatelsene for attributter og egenskapene til karakteristikkene. La oss ta en titt på bildet av bitfeltets egenskaper fra spesifikasjonen.
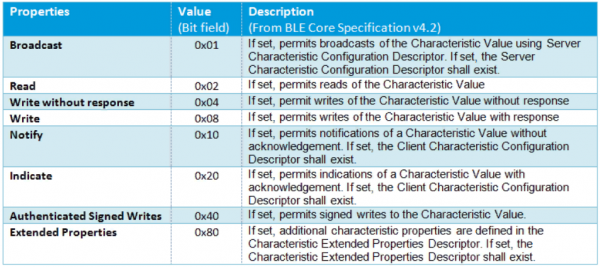
Som du kan se, er det også felt som gir lese- og skrivealternativer. Du kan undre deg over hvorfor vi har tillatelser til lesing/skriving for attributtet og egenskapen.
Lesing/skriving for verdien til egenskapen? Burde de ikke alltid vera like? Saka er at eigenskapene for verdien til eigenskapen i praksis berre er anbefalingar for kunden, brukt i GATT og applikasjonslag. Dette er berre tips om kva kunden kan forvente seg frå attributtet i eigenskapserklæringa. La oss sjå nærare på dette. Kva for slags tillatelser finst for attributtet?
1. Tilgangstillatelser:
— lesing
— skriving
— lesing og skriving
2. Autentiseringstillatelse:
— autentisering kreves
— autentisering ikkje kreves
3. Autorisasjonstillatelse:
— autorisasjon kreves
— autorisasjon ikkje kreves
Hovudforskjellen mellom tillatelsene for attributter og eigenskapene i eigenskaper er at først nemner servere, medan sist nemner kundar. Ein server kan ha tillatelse til å lese verdien til eigenskapen, men stå overfor krav om autentisering eller autorisasjon. Så når kunden ber om eigenskapene, får vi vite at lesing er tillatt. Men ved forsøket på å lese, vil vi få ein feil. Så det er trygt å seia at tillatelser har prioritet over eigenskaper. Kunnskapen om kva tillatelser som eksisterer for attributtet kan vi ikkje få fra kunden.
Deskriptor
La oss gå tilbake til tabellen vår. Etter å ha erklært verdien til egenskapen, kan følgende erklæringer av attributter forekomme:
1. Ny erklæring av egenskap (det kan være mange eigenskapar i tjenesten)
2. Ny erklæring av tjenesten (det kan være mange i tabellen)
3. Erklæring av deskriptor
Når det gjelder måling av hjertefrekvens, i tabellen vår, blir verdien av egenskapen ledsaget av en beskrivelse av en deskriptor. Deskriptoren er et attributt med tillegg informasjon om egenskapen. Det finnes flere typer deskriptorer. Vi vil gå nærmere inn på dem i del to av denne artikkelen. Akkurat nå skal vi bare berøre deskriptoren for konfigurasjon av kundeegenskaper (Client Characteristic Configuration Descriptor – CCCD). Den har et UUID lik 0x2902. Ved hjelp av denne deskriptoren har kunden muligheten til å aktivere indikasjon eller varsling på serveren. Forskjellen mellom dem er liten, men likevel til stede. Varsling krever ikke bekreftelse fra kunden på mottak. Indikasjon derimot, krever dette, selv om det skjer på GATT-nivå og ikke når opp til applikasjonsnivå. Hvorfor er det slik, spør du? Beklageligvis vet jeg ikke svaret. Jeg kan bare si at eksperter fra Nordic anbefaler å bruke varsling. Dessuten skjer integritetskontroll av pakken (ved hjelp av CRC) i begge tilfeller.
Konklusjon
På slutten av artikkelen vil jeg gjerne si noe. Den siste tabellen er noe forvirrende. Imidlertid stoppet jeg opp ved den fordi den er inkludert i , som jeg bygger på. I del to av artikkelen min planlegger jeg å gå dypere inn i spesifikasjonen for BlueTooth 4.0. Der venter mer nøyaktige skjemaer og tegninger. I del tre ønsker jeg å gjennomgå loggen som ble oppnådd via programmet Wireshark fra en av enhetene og se «live» alt det teorien vi studerer.
Ansatt i konsernet
Pecherskiy Vladimir
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish