

Zero Trust («null tillit») er en sikkerhetsmodell utviklet av den tidligere analytikeren i Forrester, i 2010. Siden den gang har modellen for «null tillit» blitt det mest populære konseptet innen cybersikkerhet. Nylige store datalekkasjer bekrefter bare behovet for at selskaper må fokusere mer på cybersikkerhet, og Zero Trust-modellen kan vise seg å være en riktig tilnærming.
Zero Trust innebærer fullstendig mangel på tillit til noen – selv ikke brukere innenfor perimeteren. Modellen innebærer at hver bruker eller enhet må bekrefte sine data hver gang de ber om tilgang til en hvilken som helst ressurs innenfor eller utenfor nettverket.
Les videre hvis du vil lære mer om Zero Trust-sikkerhetskonseptet.
Hvordan fungerer Zero Trust-konseptet?
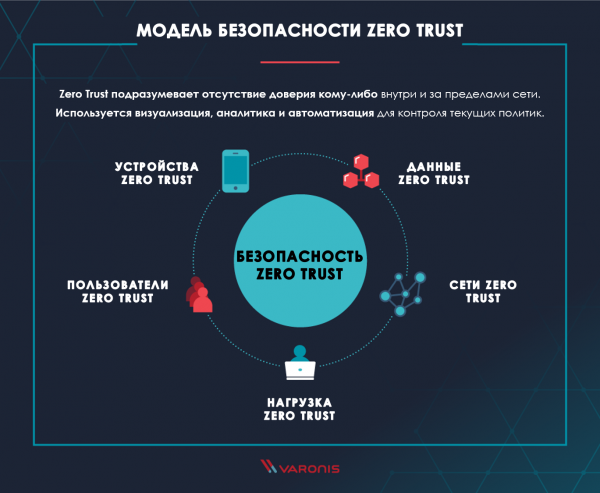
Zero Trust-konseptet har utviklet seg til en helhetlig tilnærming til cybersikkerhet som inkluderer flere teknologier og prosesser. Målet med «null tillit»-modellen er å beskytte selskaper mot moderne trusler innen cybersikkerhet og datalekkasjer, samtidig som de oppnår samsvar med lovgivning om databeskyttelse og sikkerhet.
La oss analysere de viktigste områdene innenfor Zero Trust-konseptet. Forrester anbefaler organisasjoner å fokusere på hver av punktene for å utvikle den beste strategien for «null tillit».
Zero Trust-data: Dine data er det som angripere prøver å stjele. Derfor er det helt logisk at den første grunnpilaren i «null tillit»-konseptet handler om Dette betyr at man må være i stand til å analysere, beskytte, klassifisere, spore og opprettholde sikkerheten til sine bedriftsdata.
Zero Trust-nettverk: For å stjele informasjon må angriperne kunne bevege seg inne i nettverket, så oppgaven din er å gjøre denne prosessen så vanskelig som mulig. Segmenter, isoler og kontroller nettverket ditt ved hjelp av moderne teknologier, som neste generasjons brannmurer, spesialdesignet for dette formålet.
Zero Trust-brukere: Mennesker er det svakeste leddet i sikkerhetsstrategien. Begrens, overvåk og håndhev strengt prinsippene for hvordan brukere får tilgang til ressurser både i nettverket og på internett. Sett opp VPN, CASB (Cloud Access Security Brokers) og andre tilgangsmetoder for å beskytte dine ansatte.
Zero Trust-last: Begrepet last brukes av representanter fra drift- og infrastrukturkontrollavdelingen for å indikere hele stakken av applikasjoner og backend-programvare som kundene bruker for å samhandle med virksomheten. Uoppdaterte klientapplikasjoner er en vanlig angrepsvektor som må beskyttes mot. Behandle hele teknologistakken – fra hypervisoren til web-frontenden – som en trussel og beskytt den med verktøy i samsvar med prinsippet om «null tillit».
Zero Trust-enheter: Med fremveksten av internet of things (smarttelefoner, smarte TV-er, smarte kaffetraktorer osv.), har antallet enheter som finnes i nettverket ditt økt kraftig de siste årene. Disse enhetene er også potensielle angrepsvektorer, så de må segmenteres og overvåkes som enhver annen datamaskin i nettverket.
Visualisering og analyse: For vellykket implementering av prinsippet om «null tillit», gi sikkerhets- og hendelsesresponsavdelingen dine verktøy til å visualisere alt som skjer i nettverket ditt, samt analyser for å forstå meningen bak det som skjer. og analyse er nøkkelpunkter i en vellykket kamp mot potensielle trusler på nett.
Automatisering og styring: hjelper med å opprettholde funksjonaliteten til alle systemene dine med en «null tillit»-modell og overvåke etterlevelse av Zero Trust-retningslinjer. Mennesker kan rett og slett ikke følge med på volumet av hendelser som kreves av prinsippet om «null tillit».
3 prinsipper for Zero Trust-modellen
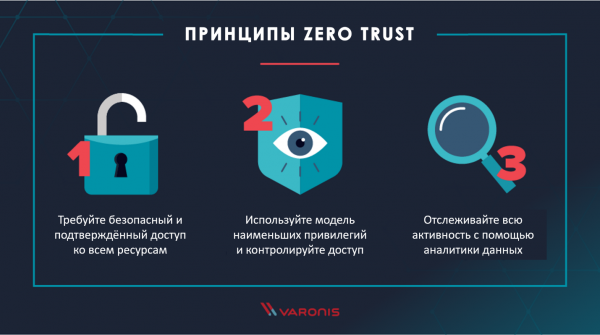
Krev sikker og bekreftet tilgang til alle ressurser
Det første grunnleggende prinsippet i Zero Trust-konseptet er - alle tilgangsrettigheter til alle ressurser. Hver gang en bruker får tilgang til en filressurs, applikasjon eller skylagring, må det utføres en ny autentisering og autorisasjon av den aktuelle brukeren til den aktuelle ressursen.
Du må betrakte hver tilgangsforespørsel til nettverket ditt som en trussel inntil det motsatte er bekreftet, uansett hvilken hostingmodell du bruker og hvor tilkoblingen kommer fra.
Bruk modellen for minste privilegium og kontroller tilgang
er et sikkerhetsprinsipp som begrenser tilgangen til hver bruker til det nivået som er nødvendig for å utføre arbeidsoppgavene. Ved å begrense tilgangen til hver ansatt forhindrer du at en ondsinnet aktør får tilgang til et stort antall data gjennom å kompromittere én konto.
Bruk , for å oppnå minste privilegium og gi forretningsbrukere muligheten til selv å administrere tillatelsene til deres kontrollerte data. Gjennomfør regelmessig revidering av rettigheter og medlemskap i grupper.
Overvåk alt
Prinsippene for «null tillit» innebærer kontroll og verifisering av alt. Logging av hver nettverksforespørsel, tilgang til filer eller e-postmeldinger for analyse av ondsinnet aktivitet er ikke noe som én person eller et helt team kan håndtere alene. Bruk derfor over loggene som er samlet, for å enkelt oppdage trusler i nettverket ditt, som , skadelig programvare eller hemmelig dataekstraksjon.
Implementering av modellen «null tillit»
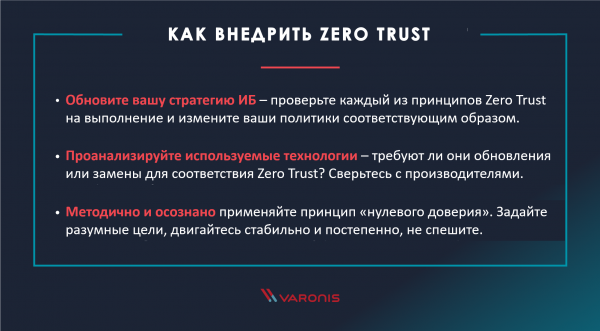
La oss skissere noen grunnleggende anbefalinger ved implementering av modellen «null tillit»:
- Oppdater hvert element i sikkerhetsstrategien din i samsvar med prinsippene for Zero Trust: Sjekk alle deler av din nåværende strategi for samsvar med de tidligere nevnte prinsippene for «null tillit» og juster dem om nødvendig.
- Analyser den brukte teknologistakken og se om den trenger oppdateringer eller utskiftninger for å oppnå Zero Trust: bekreft hos produsentene av de teknologiene som brukes, at de overholder prinsippene for «nulltillit». Ta kontakt med nye leverandører for å finne ytterligere løsninger som kan være nødvendige for implementering av Zero Trust-strategien.
- Følg prinsippet om en systematisk og bevisst tilnærming til implementeringen av Zero Trust: sett for deg målbare oppgaver og oppnåelige mål. Sørg for at nye løsningsleverandører også er i samsvar med den valgte strategien.
Zero Trust-modellen: stol på brukerne dine
Nulltillit-modellen samsvarer lite med navnet sitt, men frasen «ikke stol på noe, kontroller alt» høres ikke nødvendigvis like bra ut. Du må faktisk stole på brukerne dine, hvis (og dette er virkelig et stort «hvis») de har bestått et adekvat autorisasjonsnivå og dine overvåkingsverktøy ikke har avdekket noe mistenkelig.
«Nulltillit»-prinsippet med Varonis
Når prinsippet Zero Trust implementeres, lar Varonis deg bruke en tilnærming med fokus på datasikkerhet:
- Varonis skanner tilgangsrettighetene og mappestrukturen for å oppnå , tildeling av forretningsansvarlige for data og for at eierne selv skal styre tilgangsrettighetene.
- Varonis analyserer innholdet og identifiserer kritiske data for å legge til et ekstra sikkerhets- og overvåkningslag til den mest viktige informasjonen, samt for å overholde lovgivningen.
- Varonis overvåker og analyserer tilgang til filer, aktivitet i Active Directory, VPN, DNS, Proxy og e-post for for oppførselen til hver bruker i nettverket ditt.
sammenligner nåværende aktivitet med modellen for standard oppførsel for å avdekke mistenkelige handlinger og genererer en sikkerhetshendelse med anbefalinger for videre tiltak for hver oppdaget trussel. - Varonis tilbyr grunnlaget for overvåking, klassifisering, håndtering av tillatelser og identifisering av trusler, som er nødvendig for implementeringen av «nulltillit»-prinsippet i nettverket ditt.
Hvorfor akkurat modellen Zero Trust?
Nulltillitsstrategien gir et betydelig nivå av beskyttelse mot datalekkasjer og moderne cybertrusler. Alt som kreves av angripere for å trenge inn i nettverket ditt, er tid og motivasjon. Ingen brannmurer eller passordpolitikker vil stoppe dem. Det er nødvendig å bygge opp interne barrierer og overvåke alt som skjer for å oppdage deres handlinger under et brudd.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish