

For a couple of years now, research agencies and information security service providers have been reporting on in the number of DDoS attacks. However, by the first quarter of 2019, the same researchers reported an astonishing of 84%. And then it only went uphill from there. Even the pandemic did not contribute to a peaceful atmosphere—instead, cybercriminals and spammers saw it as a great signal to attack, and the volume of DDoS attacks doubled .
We are sure that the time of simple and easily detectable DDoS attacks (and simple tools that can prevent them) is over. Cybercriminals have learned to better conceal these attacks and carry them out in increasingly sophisticated ways. The dark industry has shifted from brute force to application-level attacks. It is receiving serious orders to disrupt business processes, including completely offline ones.
Breaking into reality
In 2017, a series of DDoS attacks targeting transport services in Sweden led to prolonged . In 2019, the national railway operator in Denmark, experienced a sales system outage. As a result, ticket vending machines and automatic gates at stations were inoperable, leaving over 15,000 passengers unable to travel. In the same year, a powerful cyberattack caused a power outage in .
The consequences of DDoS attacks are now being felt not only by online users but also by people, as they say, IRL (in real life). Historically, attackers targeted only online services, but now their goal is often to disrupt any business operations. According to our estimates, today over 60% of attacks have such a target—for extortion or unscrupulous competitive practices. Transactions and logistics are particularly vulnerable in this regard.
Smarter and more expensive
DDoS continues to be considered one of the most common and rapidly growing types of cybercrime. Experts predict that their number will only increase from 2020 onward. This is attributed to various factors—including an even greater shift of businesses online due to the pandemic and the development of the shadow cybercrime industry, and even to .
“Populære” DDoS-angrep ble populære på grunn av hvor enkelt de var å sette i gang og den lave kostnaden: for bare et par år siden kunne de startes for $50 per dag. I dag har både målene og metodene for angrep endret seg, noe som har ført til økt kompleksitet og, som et resultat, høyere kostnader. Ja, priser fra $5 per time finnes fortsatt i prislistene (ja, cyberkriminelle har pris- og takstoversikter), men for nettsteder med beskyttelse kreves det allerede fra $400 per dag, og kostnaden for “tilpassede” bestillinger for store selskaper kan nå flere tusen dollar.
I dag finnes det to hovedtyper DDoS-angrep. Den første typen har som mål å gjøre en online ressurs utilgjengelig over et bestemt tidsrom. Betalingen for disse tas av angriperne for tiden angrepet pågår. I dette tilfellet bryr ikke DDoS-operatøren seg om noe spesifikt resultat, og kunden betaler faktisk på forhånd for starten av angrepet. Slike metoder er relativt billige.
Den andre typen er angrep som bare betales når et bestemt resultat er oppnådd. Disse er langt mer interessante. De er mye mer kompliserte å gjennomføre og derfor betydelig dyrere, ettersom angriperne må velge de mest effektive metodene for å oppnå sine mål. Hos Variti gjennomfører vi noen ganger hele sjakkspill med cyberkriminelle, der de raskt endrer taktik og verktøy og prøver å bryte seg inn i flere sårbarheter på flere nivåer samtidig. Dette er åpenbart teamangrep, der hackerne godt vet hvordan de skal reagere og motvirke handlingene til forsvaret. Å kjempe mot dem er ikke bare vanskelig, men også svært kostbart for selskapene. For eksempel har en av kundene våre, en stor netthandler, hatt et team på 30 personer i nesten tre år som har hatt som oppgave å bekjempe DDoS-angrep.
Ifølge Variti utgjør enkle DDoS-angrep, som utelukkende utføres av kjedsomhet, trolling eller misnøye med et bestemt selskap, nå mindre enn 10 % av alle DDoS-angrep (selvfølgelig kan det være annen statistikk for usikrede ressurser; vi ser på dataene fra våre kunder). Alt annet er arbeidet til profesjonelle team. Tre fjerdedeler av alle "dårlige" roboter er imidlertid avanserte roboter som er vanskelige å oppdage med de fleste moderne markedsløsninger. De imiterer oppførselen til virkelige brukere eller nettlesere og implementerer mønstre som kompliserer forskjellene mellom "gode" og "dårlige" forespørselen. Dette gjør angrepene mindre synlige og dermed mer effektive.
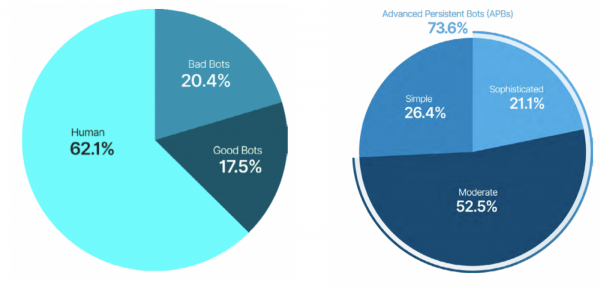
Data fra GlobalDots
Nye mål for DDoS
Rapport ifølge analytikere fra GlobalDots, viser at roboter nå genererer 50 % av all nettsidetrafikk, hvorav 17,5 % er nettopp skadelige roboter.
Roboter kan på forskjellige måter ødelegge livet til selskaper: i tillegg til at de "legger ned" nettsteder, tar de nå også seg av å øke annonsekostnadene, klikke på annonseannonser, hente priser for å gjøre dem en øre billigere og lokke til seg kjøpere, samt stjele innhold med forskjellige dårlige hensikter (for eksempel har vi nylig om nettsteder med stjålet innhold, som tvinger brukere til å løse fremmede captchaer). Roboter forvrenger betydelig diverse forretningsstatistikk, og som et resultat tas beslutninger basert på feil data. DDoS-angrep er ofte et røykteppe for enda mer alvorlige forbrytelser som hacking og datatyveri. Nå ser vi at en helt ny klasse av cybertrusler har blitt lagt til — dette er forstyrrelsen av bestemte forretningsprosesser i selskapet, ofte offline (i vår tid kan ingenting være helt "utenfor nettet"). Spesielt ser vi ofte at logistikkprosesser og kommunikasjon med kunder blir brutt.
"Ikke levert"
Logistiske forretningsprosesser er sentrale for de fleste selskaper, så de blir ofte angrepet. Her er hva slags angrepsscenarier som kan skje i den forbindelse.
Ikke på lager
Hvis du jobber innen e-handel, er du nok kjent med problemet med falske bestillinger. Under angrep overbelaster botene logistiske ressurser og gjør produkter utilgjengelige for andre kunder. De legger inn et stort antall falske bestillinger, lik det maksimale antallet varer på lager. Disse varene blir deretter ikke betalt for og returneres til nettstedet etter en stund. Men skaden er allerede skjedd: de har blitt merket som «ikke tilgjengelig», og noen kunder har allerede gått til konkurrentene. Denne taktikken er godt kjent i flybilletindustrien, hvor botene noen ganger ‘kjøper opp’ alle billetter nesten umiddelbart etter at de blir tilgjengelige. For eksempel ble en av våre kunder – et stort flyselskap – rammet av et slikt angrep organisert av kinesiske konkurrenter. På bare to timer bestilte botene deres 100 % av billettene til bestemte destinasjoner.
Sneaker-boter
Det neste populære scenariet er at botene umiddelbart kjøper opp hele produktlinjer, og eierne selger dem senere til overpris (den gjennomsnittlige påslag er 200 %). Slike bots kalles sneaker-boter, fordi dette problemet er godt kjent i sneaker-industrien, spesielt med begrensede kolleksjoner. Bots kjøpte nærmest på minutter opp de nyeste linjene som nettopp ble tilgjengelige, samtidig som de blokkerte ressursen slik at ekte brukere ikke kunne slippe inn. Dette er et sjeldent tilfelle hvor det har blitt skrevet om botene i motemagasiner. Selv om på mange måter, omsettere av billetter til kulturerte arrangementer som fotballkamper bruker det samme scenariet.
Andre scenarier
Men dette er ikke alt. Det finnes enda mer sofistikerte angrepsvarianter på logistikk som kan føre til store tap. Dette kan skje hvis tjenesten har et alternativ for ‘Betaling ved mottak av varer’. Bots legger inn falske bestillinger på slike produkter, oppgir falske, eller til og med ekte adresser til intetanende mennesker. Bedriftene pådrar seg enorme kostnader til frakt, lagring og avklaring av detaljer. I mellomtiden er varene utilgjengelige for andre kunder, og opptar plass på lageret.
Hva mer? Roboter legger igjen massevis av falske negative anmeldelser av produkter, forstyrrer funksjonen for "tilbakebetaling", blokkerer transaksjoner, stjeler kundedata, og spammer ekte kjøpere – det er mange alternativer. Et godt eksempel er det nylige angrepet på DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hackere , at de "tester systemene for DDoS-beskyttelse", men endte opp med å legge ned portalen for bedriftskunder og alle API-er. Som et resultat oppsto det store forstyrrelser i leveringen av varer til kundene.
Ring i morgen
I fjor rapporterte Federal Trade Commission (FTC) om en dobling av klager fra virksomheter og brukere angående spam- og svindeltelefonanrop. Ifølge noen estimater utgjør de av alle anrop.
Som i tilfeller med DDoS, varierer målene for TDoS – masseangrep av roboter mot telefoner – fra "lotterier" til uærlig konkurrentkjemping. Roboter kan overbelaste kontaktsentre og hindre ekte kunder. Denne metoden er effektiv ikke bare for call-sentre med "live" operatører, men også der hvor det brukes AVR-systemer. Roboter kan også massivt angripe andre kommunikasjonskanaler med kunder (chatter, e-poster), forstyrre CRM-systemers funksjon, og til og med i en viss grad negativt påvirke personalledelse, ettersom operatørene blir overbelastet med å forsøke å håndtere krisen. Angrepene kan også synkroniseres med tradisjonelle DDoS-angrep på offerets nettressurser.
Nylig forstyrret et slikt angrep nødetatene i USA – vanlige mennesker som var i akutt behov for hjelp klarte bare ikke å komme gjennom. Rundt samme tid ble Dublin Zoo rammet av samme skjebne: minst 5000 personer mottok spam i form av tekst-SMS-meldinger som oppfordret dem til å ringe zoo-telefonnummeret og be om en oppdiktet person.
Wi-Fi vil ikke være tilgjengelig
Kybberkriminelle kan også lett blokkere hele bedriftsnettverket. Ofte brukes blokkering av IP som et tiltak mot DDoS-angrep. Men dette er ikke bare ineffektivt, det er også en veldig farlig praksis. IP-adressen er lett å finne (for eksempel ved hjelp av ressursovervåking) og lett å bytte ut (eller forfalske). Før de kom til Variti, hadde våre kunder tilfeller der blokkering av en bestemt IP bare frakoblet Wi-Fi i egne kontorer. Det var en situasjon hvor en kunde fikk «servert» den «riktige» IP-adressen, og han blokkerte tilgangen til ressursen sin for brukere fra en hel region, og han la lenge ikke merke til det, fordi ellers fungerte hele ressursen helt fint.
Hva er nytt?
Nye trusler krever nye løsninger for beskyttelse. Men dette nye segmentet på markedet begynner bare å ta form. Det finnes mange løsninger for effektivt å avverge enkle bot-angrep, men når det kommer til de mer komplekse, er det ikke så enkelt. Mange løsninger praktiserer fortsatt metoder for blokkering av IP. Andre trenger tid til å samle inn primærdata for å komme i gang, og disse 10-15 minuttene kan være en sårbarhet. Det finnes løsninger som er basert på maskinlæring, som kan identifisere en bot etter atferden dens. Samtidig skryter teamene på «den andre siden» av at de allerede har roboter som kan imitere ekte, menneskelige mønstre. Hvem som er smartest — er ennå uklart.
Hva skal man gjøre hvis man må kjempe mot profesjonelle bot-team og komplekse, flertrinnsangrep som skjer på flere nivåer samtidig?
Vår erfaring viser at fokuset bør være på filtrering av illegitime forespørsel uten å blokkere IP-adresser. For komplekse DDoS-angrep er det nødvendig med filtrering på flere nivåer, inkludert transportlag, applikasjonslag og API-grensesnitt. Dette gjør det mulig å avverge selv lavfrekvente angrep som vanligvis er usynlige og derfor ofte slipper gjennom. Til slutt er det nødvendig å slippe inn alle ekte brukere selv når det pågår en aktiv angrepsfase.
For det andre trenger selskaper muligheten til å lage sine egne flertrinnssystemer for beskyttelse, som, i tillegg til verktøy for å forhindre DDoS-angrep, vil inneholde systemer mot svindel, datatyveri, beskyttelse av innhold og lignende.
For det tredje må de fungere i sanntid fra det første forespørselen – evnen til å reagere umiddelbart på sikkerhetsincidens øker sjansene for å forhindre et angrep eller redusere deres ødeleggende kraft.
Den nærmeste fremtiden: omdømmehåndtering og innsamling av big data med hjelp av roboter
Historien om DDoS har utviklet seg fra enkelt til komplekst. I begynnelsen var målet for angriperne å stoppe nettstedet. Nå anser de det som mer effektivt å målrette mot kjerneforretningsprosesser.
Angrepets kompleksitet vil fortsette å vokse, det er uunngåelig. I tillegg til det dårlige roboter gjør nå – datatyveri og forfalskning, utpressing, spam – vil robotene samle data fra et stort antall kilder (Big Data) og lage "pålitelige" falske konti for å manipulere innflytelse, omdømme eller masse phishing.
For tiden kan bare store selskaper ha råd til å investere i beskyttelse mot DDoS og roboter, men selv de kan ikke alltid helt følge med og filtrere trafikken generert av roboter. Den eneste positive siden ved at robotangrepene blir mer kompliserte, er at det stimulerer markedet til å utvikle "smarte" og mer sofistikerte beskyttelsesløsninger.
Hva mener du – hvordan vil bransjen for beskyttelse mot roboter utvikle seg, og hvilke løsninger er nødvendige på markedet allerede nå?
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish