

Når du graver litt på internett i jakten på programvare for å bygge din egen VPN, støter du stadig på en haug med guider knyttet til den tungvinte og vanskelig tilgjengelige OpenVPN, som krever en proprietær Wireguard-klient. Bare SoftEther skiller seg ut med en fornuftig implementering fra hele dette sirkuset. Men vi skal snakke om den native Windows-implementeringen av VPN – Routing And Remote Access (RRAS).
Av en merkelig grunn, har ingen i noen guide skrevet om hvordan man setter dette opp og aktiverer NAT, så vi skal nå rette opp i dette og fortelle deg hvordan du lager din egen VPN på Windows Server.
Men en ferdig og forhåndskonfigurert VPN kan du bestille fra vår , som for øvrig fungerer ut av boksen.
1. Installerer tjenester
Først trenger vi Windows Server Desktop Experience. Core-installasjonen er ikke tilstrekkelig, fordi NPA-komponenten mangler. Hvis datamaskinen skal være en del av domenet, kan vi klare oss med Server Core, i så fall kan alt dette få plass i ett gigabyte RAM.
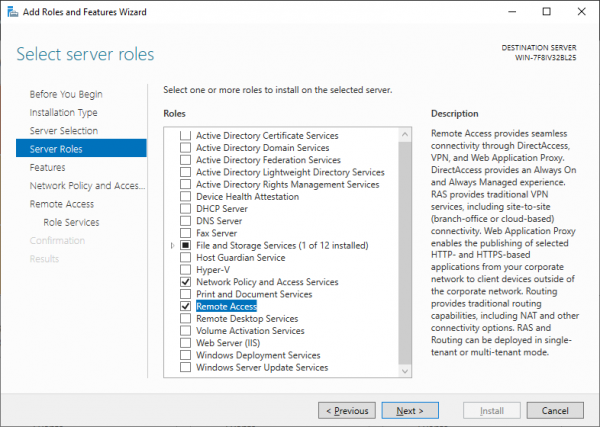
Vi må installere RRAS og NPA (Network Policy Server). Førstnevnte er nødvendig for å opprette tunnelen, mens sistnevnte er nødvendig hvis serveren ikke er en del av domenet.
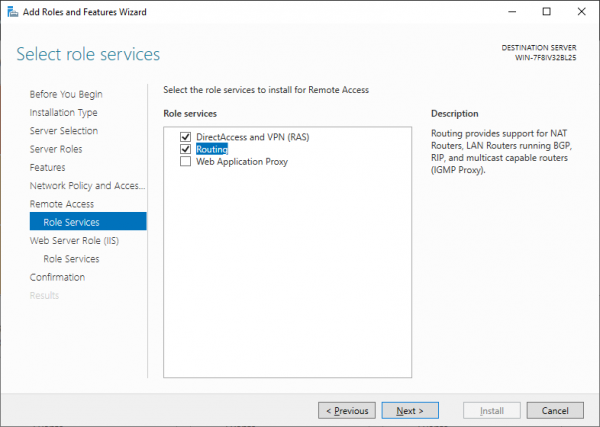
I komponentvalget av RRAS velger vi Direct Access and VPN og Routing.
2. Konfigurerer RRAS
Etter at vi har installert alle komponentene og startet maskinen på nytt, må vi begynne konfigurasjonen. Som vist på bildet, finner vi RRAS Manager i Start-menyen.
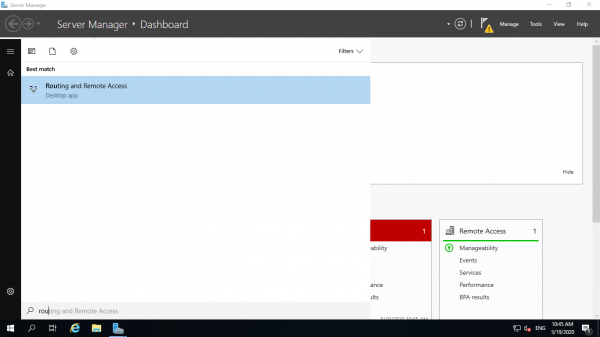
Gjennom dette snap-in kan vi administrere servere med installert RRAS. Høyreklikk, velg konfigurasjon og gå videre.
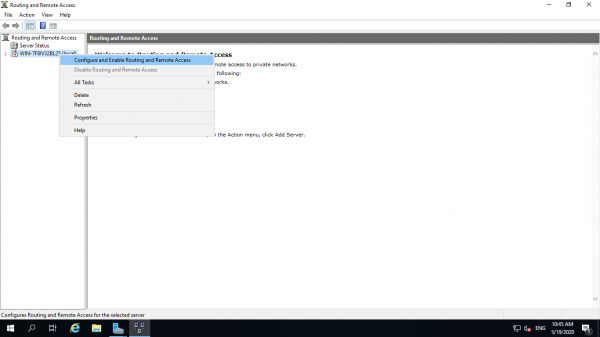
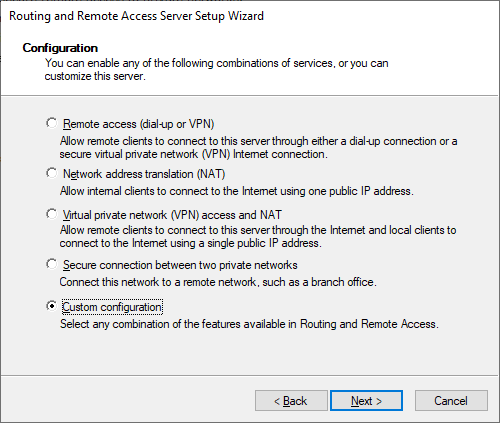
Etter å ha hoppet over den første siden går vi videre til valg av konfigurasjon og velger vår.
På neste side blir vi bedt om å velge komponenter, velg VPN og NAT.
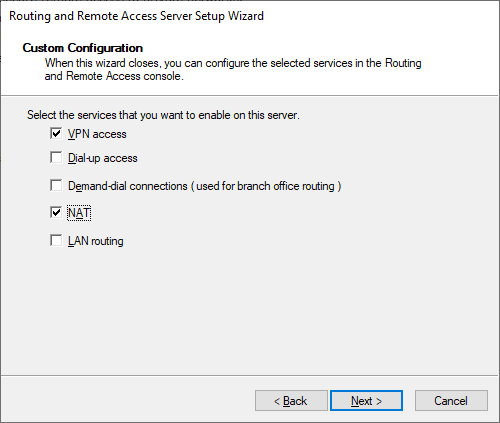
Deretter, videre. Ferdig.
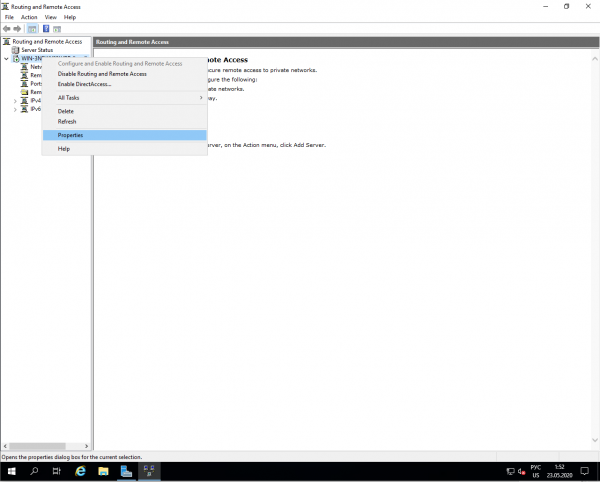
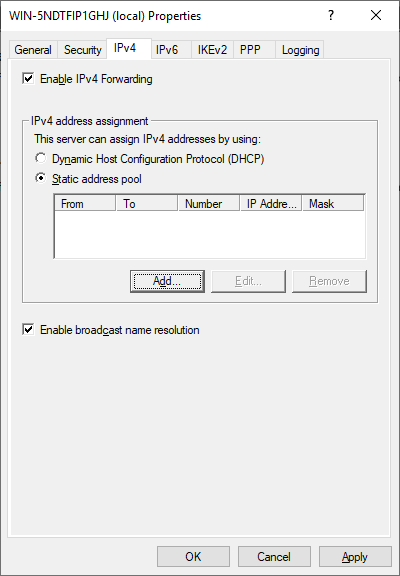
Nå må vi aktivere IPSec og tildele en adressepool som NAT-en skal bruke. Høyreklikk på serveren og gå til egenskaper.
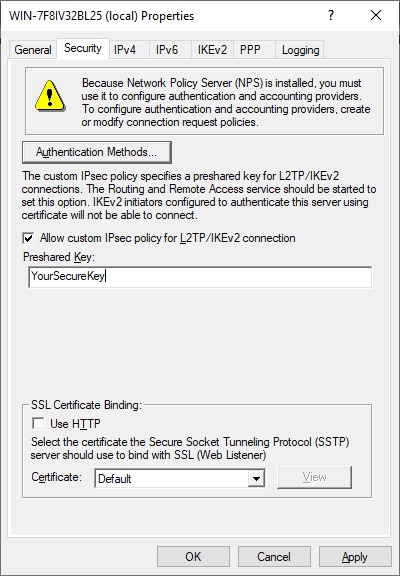
Først av alt må vi angi passordet vårt for L2TP IPSec.
På IPv4-fanen må vi sørge for at kommunen tildeler IP-adresser. Uten dette vil ikke NAT fungere.
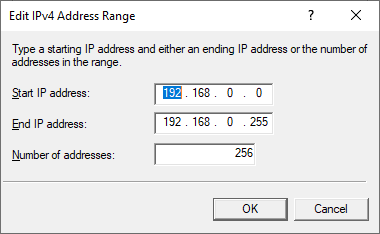
Nå gjenstår det bare å legge til et grensesnitt bak NAT. Gå til IPv4-delen, høyreklikk på et tomt område og legg til nytt grensesnitt.
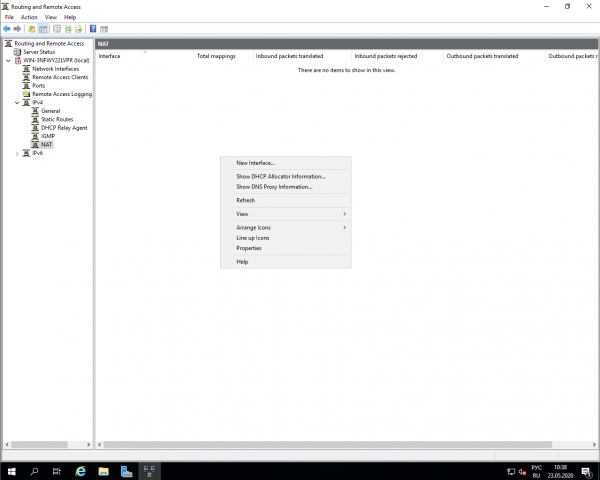
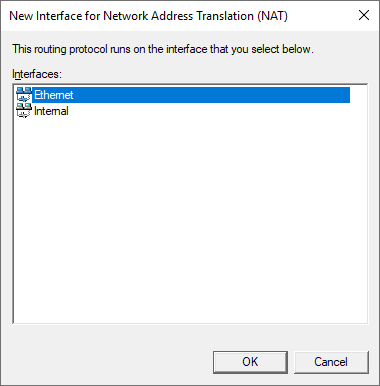
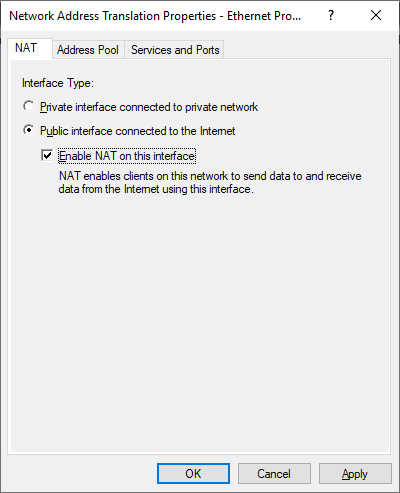
På grensesnittet (det som ikke er intern) aktiverer vi NAT.
3. Tillat regler i brannmuren
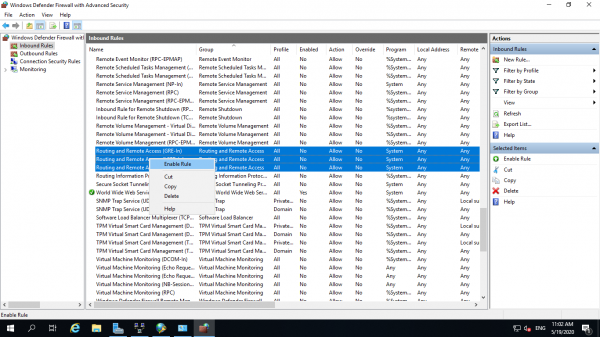
Her er det enkelt. Du må finne gruppen med regler for Routing and Remote Access og aktivere dem alle.
4. Konfigurerer NPS
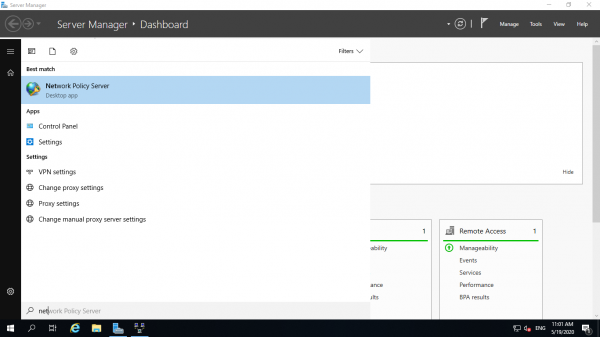
Søk etter Network Policy Server i startmenyen.
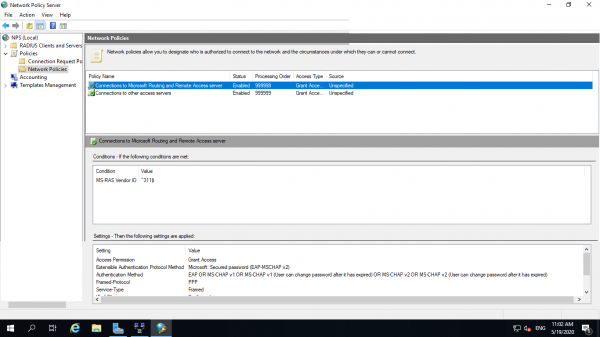
I fanene som viser alle policyer må du aktivere begge standardene. Dette vil tillate alle lokale brukere å koble seg til VPN.
5. Koble til via VPN
For demonstrasjonsformål velger vi Windows 10. I startmenyen søker vi etter VPN.
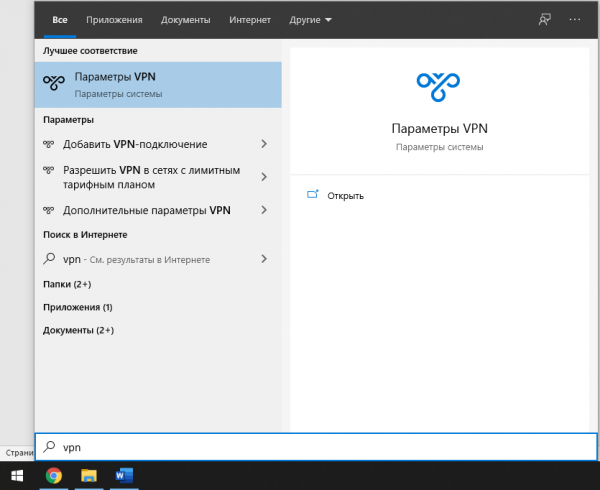
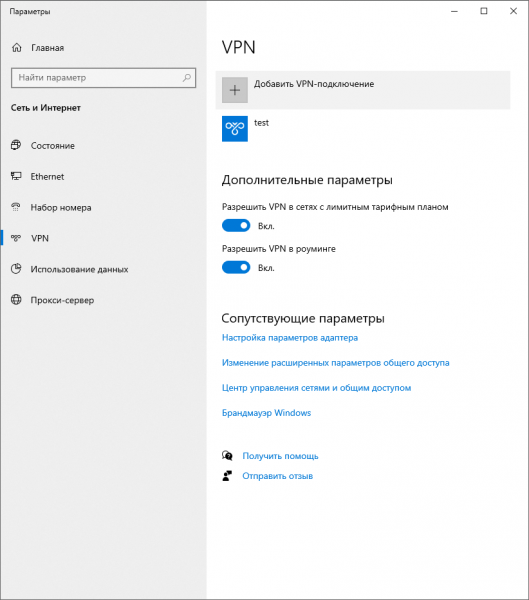
Trykk på knappen for å legge til en tilkobling og gå til innstillingene.
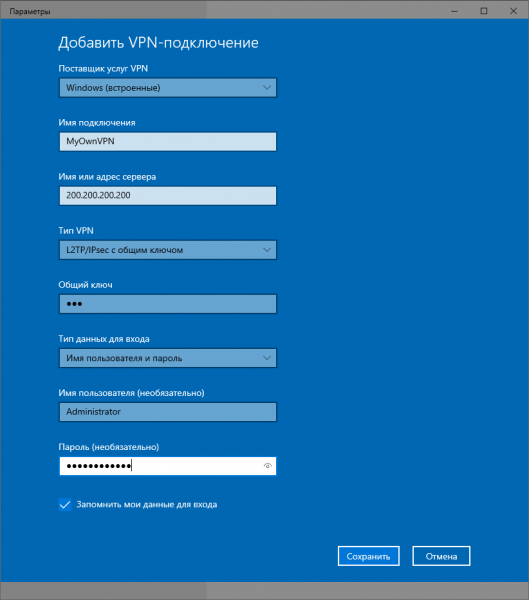
Gi tilkoblingen et navn du ønsker.
IP-adressen er adressen til din VPN-server.
Type VPN – l2TP med delt nøkkel.
Den delte nøkkelen er vpn (for vår mal i markedsplassen).
Brukernavnet og passordet er brukernavnet og passordet til den lokale brukeren, altså administratoren.
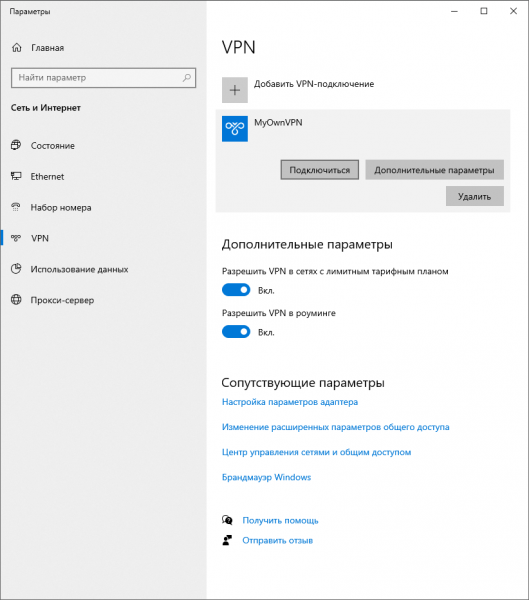
Trykk på koblingen og det er klart. Her er din egen VPN klar.
Vi håper guiden vår gir en ekstra mulighet til de som vil lage sin egen VPN uten å bruke Linux, eller som bare vil legge til en gateway i sin AD.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish