

Hei, Habr!
I dag vil jeg gjerne dele vår erfaring med automatisering av sikkerhetskopiering av store datalagringer i Nextcloud i ulike konfigurasjoner. Jeg jobber som CTO i «Molniya AK», hvor vi arbeider med konfigurasjonsadministrasjon av IT-systemer, og Nextcloud brukes til datalagring. Dette inkluderer en distribuert struktur med reservasjon.
Problemer som følger med spesifikasjonene for installasjoner inkluderer at det er mye data. Versjonering som Nextcloud tilbyr, sikkerhetskopiering, subjektive årsaker og andre faktorer skaper mange duplikater.
Bakgrunn
Når man administrerer Nextcloud, blir problemet med å organisere en effektiv sikkerhetskopi kritisk, og det må definitivt krypteres siden dataene er verdifulle.
Vi tilbyr alternativer for lagring av sikkerhetskopier hos oss eller hos kunden på separate maskiner fra Nextcloud, noe som krever en fleksibel og automatisert tilnærming til administrasjon.
Kundene er mange, alle med forskjellige konfigurasjoner, og alle på sine egne plattformer med sine egne egenskaper. Den standardmetoden der hele plattformen eies av deg, og sikkerhetskopier lages fra cron, passer dårlig her.
La oss først se på inngangsdataene. Vi trenger:
- Skalerbarhet, enten én node eller flere. For store installasjoner bruker vi minio som lagringsenhet.
- Å holde oversikt over problemer med sikkerhetskopiering.
- Sikkerhetskopien må lagres hos kundene og/eller hos oss.
- Raskt og enkelt å håndtere problemer.
- Kunder og installasjoner varierer mye fra hverandre — det er vanskelig å oppnå enhetlighet.
- Gjenopprettingshastigheten må være minimal i to scenarier: full gjenoppretting (katastrofe) og én mappe — slettet ved en feil.
- Deduplisering er et must.
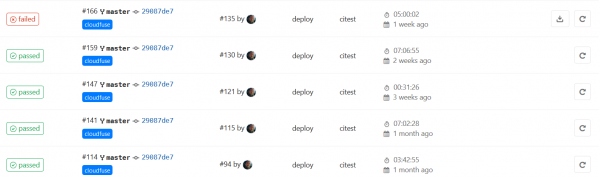
For å løse oppgaven med sikkerhetskopihåndtering har vi integrert GitLab. Mer detaljer kommer senere.
Selv om vi selvfølgelig ikke er de første til å løse en slik oppgave, mener vi at vår praktiske erfaring kan være interessant, og vi er klare til å dele den.
Siden vårt selskap har en policy for open source, har vi spesifikt lett etter løsninger med åpen kildekode. Vi deler våre utviklinger og legger dem ut. For eksempel finnes det på GitHub , som vi installerer hos kundene, for å styrke databeskyttelsen mot utilsiktet eller tilsiktet sletting.
Sikkerhetskopieringsverktøy
Vi begynte å lete etter løsninger med valg av backup-verktøy.
Vanlig tar + gzip fungerer dårlig — data kopieres. Inkrementet inneholder ofte veldig få endringer i virkeligheten, og store deler av dataene i en enkelt fil gjentar seg selv.
Det er et annet problem — overflødighet i distribuerte datalagre. Vi bruker minio, og dataene der er i utgangspunktet overflødige. Enten måtte vi ta backup gjennom minio selv – belaste det og bruke alle mellomlagene mellom filsystemet, og hva som ikke er mindre viktig, er det en risiko for å glemme deler av bøttene og metadata. Eller så må vi bruke deduplisering.
Det finnes open source backupverktøy med deduplisering (det har vært ) og våre finalister ble og . Om vår sammenligning av de to applikasjonene nedenfor, men først vil vi fortelle hvordan vi organiserte hele systemet.
Håndtering av oppretting av sikkerhetskopier
Borg og Restic er gode, men ingen av produktene har en sentralisert administrasjonsmekanisme. For styring og kontroll valgte vi et verktøy som allerede er implementert hos oss, uten hvilket vi ikke kan forestille oss vårt arbeid, inkludert automatisering — det velkjente CI/CD – GitLab.
Ideen er som følger: På hver node som lagrer data fra Nextcloud installeres gitlab-runner. Runneren kjører et skript etter en tidsplan som overvåker backup-prosessen, og den starter Borg eller Restic.
Hva fikk vi? Tilbakemeldinger fra kjøringen, praktisk kontroll over endringer, detaljer i tilfelle feil.
Her er la vi ut eksempler på skript for ulike oppgaver, og vi har i etterkant koblet det til backupen ikke bare for Nextcloud, men også for mange andre tjenester. Der finnes også planleggeren, hvis man ikke vil konfigurere det manuelt (og vi vil ikke) og .gitlab-ci.yml
I GitLabs API er det for øyeblikket ingen mulighet til å endre timeout for CI/CD, og den er liten. Den må økes, si til 1d.
Heldigvis kan GitLab kjøre ikke bare på kommit, men også etter en tidsplan, det er akkurat det vi trenger.
Nå om wrapper-skriptet.
Vi satte slike betingelser for dette skriptet:
- Det må kunne kjøres både av runneren og manuelt fra konsollen med samme funksjonalitet.
- Det må være feilhåndterere:
- returkode.
- søke etter en streng i loggen. For oss kan for eksempel en feil være en melding som programmet ikke anser som fatal.
- Timeout-håndtering. Kjøretiden må være rimelig.
- Vi trenger en detaljert logg. Men bare i tilfelle en feil oppstår.
- Det gjennomføres også en rekke tester før oppstart.
- Små tillegg for bekvemmelighet, som vi fant nyttige i supportprosessen:
- Start og slutt registreres i systemloggen på den lokale maskinen. Dette hjelper med å knytte systemfeil til backup-jobber.
- Deler av feilloggen, når det finnes feil, skrives ut til stdout, hele loggen lagres i en egen fil. Det er praktisk å sjekke i CI for å vurdere en trivial feil.
- Modi for debugging.
Fullstendig logg lagres som et artefakt i GitLab, hvis det ikke er feil, slettes loggen. Vi skriver skriptet i bash.
Vi tar gjerne imot forslag og kommentarer til åpen kildekode — velkommen.
Hvordan det fungerer
På den noder som sikkerhetskopieres, startes en runner med en bash-executor. I scheduler-koden kjøres en CI/CD jobb i spesielle repository. Runneren kjører et skript som er en universell omskrivning for slike oppgaver, der validering av backup-repositoriet, monteringspunkter og alt vi ønsker, sjekkes, deretter utføres sikkerhetskopieringen og gammel data renses. Den ferdige backupen sendes til S3.
Vi jobber etter et slikt skjema — dette er en ekstern leverandør AWS eller en russisk analog (dette er raskere og dataene forlater ikke Russland). Alternativt setter vi opp en egen Minio-klynge for klienten på deres lokasjon for disse formålene. Vi gjør vanligvis dette av sikkerhetshensyn, når klienten absolutt ikke ønsker at dataene skal forlate deres nettverk.
Vi valgte ikke å bruke funksjonen for sending av backup via ssh. Dette gir ikke mer sikkerhet, og nettverkskapasiteten til S3-leverandøren er betydelig høyere enn for én av våre ssh-maskiner.
For å sikre mot hackere på den lokale maskinen — de kan slette data på S3, må versjonering absolutt aktiveres.
Backupverktøyet krypterer alltid backupen.
Borg har en modus uten kryptering, nonemen vi fraråder på det sterkeste å aktivere den. I denne modusen vil det ikke være kryptering, og kontrollsummen som beregnes for det som skrives, vil ikke bli beregnet, noe som betyr at integriteten bare kan kontrolleres indirekte via indeksene.
Det gjennomføres en egen sjekker for backupene for å kontrollere integriteten til indeksene og innholdet. Sjekken skjer sakte og tar tid, så vi kjører den separat en gang i måneden. Den kan ta flere dager.
Readme på russisk
Hovedfunksjoner
prepareforberedelsetestchecksjekk klarhethovedkommandohovedkommandotvingepostskriften funksjon som utføres på slutten eller ved feil. Vi bruker den for å avmontere partisjonen.
Tjenestefunksjoner
cleanupvi registrerer feil eller sletter loggfilen.sjekkloggparser logger for forekomst av feilmeldinger.retavslutt behandler.sjekktimeoutsjekk for timeout.
Miljø
VERBOSE=1vi viser feil umiddelbart på skjermen (stdout).SAVELOGSONSUCCES=1vi lagrer logg ved suksess.INIT_REPO_IF_NOT_EXIST=1Vi oppretter et depot hvis det ikke allerede eksisterer. Som standard er dette deaktivert.TIMEOUTmaksimalt tidsrom for den viktigste operasjonen. Du kan angi det som ‘m’, ‘h’ eller ‘d’ på slutten.
Modus for lagring av gamle kopier. Som standard:
KEEP_DAILY=7KEEP_WEEKLY=4KEEP_MONTHLY=6
Variabler inne i skriptet
ERROR_STRING— streng for sjekk av logg for feil.EXTRACT_ERROR_STRING— uttrykk for å vise streng hvis feil.KILL_TIMEOUT_SIGNAL— signal for å drepe hvis timeout.TAIL— hvor mange strenger med feilmeldinger på skjermen.COLORMSG— farge på melding (standard gul).
Det skriptet som heter wordpress kalles betinget, dets spesialitet er at det også tar sikkerhetskopi av mysql-databasen. Det kan derfor brukes til engangsinstallasjoner av Nexcloud, hvor man kan ta sikkerhetskopi av databasen samtidig. Bekvemmeligheten er ikke bare at alt er ett sted, men også at innholdet i databasen er nært innholdet i filene, ettersom tidsdifferansen er minimal.
Restic vs Borg
Sammenligninger av Borg og Restic finnes også , og vi hadde ikke som mål å lage bare enda en, men vår egen. Det var viktig for oss hvordan dette ville se ut med våre data, med vår spesifisitet. Vi presenterer dem.
Våre valgkriterier, i tillegg til de allerede nevnte (deduplisering, rask gjenoppretting osv.):
- Motstand mot uferdig arbeid. Sjekk for kill -9.
- Størrelse på disken.
- Krav til ressurser (CPU, minne).
- Størrelse på lagrede blobber.
- Jobbe med S3.
- Sjekk for integritet.
For testing tok vi en kunde med reelle data og en total størrelse på 1,6TB.
Betingelser.
Borg kan ikke direkte jobbe med S3, så vi monterte som en fuse-disk, via . Restic sendte til S3 selv.
Goofys fungerer veldig raskt og godt, og det har , som ytterligere akselererer arbeidet. Det er i beta-fasen, og ærlig talt, vi opplevde tap av data under tester (andre tester). Men bekvemmeligheten er at selve prosedyren for sikkerhetskopiering ikke krever mye lesing, men hovedsakelig skriving, så vi bruker cachen bare under integritetssjekk.
For å redusere nettverksinnflytelsen, brukte vi en lokal leverandør — Yandex Cloud.
Testresultater for sammenligning.
- Kill -9 fulgte med en ny oppstart av begge som ble vellykket.
- Størrelse på disken. Borg kan komprimere, så resultater er forventet.
Backupverktøy
Størrelse
Borg
562Gb
Restic
628Gb
- Når det gjelder CPU
Borg bruker lite ressurser i seg selv, med standardkomprimering, men det må vurderes sammen med prosessen av goofys. Samlet sett er de sammenlignbare og bruker omtrent 1,2 kjerner på den samme test-virtuelle maskinen. - Minne. Restic omtrent 0,5Gb, Borg rundt 200Mb. Men dette er ubetydelig sammenlignet med filcacheminnet til systemet. Så det er ønskelig å tildele mer minne.
- Forskjellen i størrelse på blobene var slående.
Backupverktøy
Størrelse
Borg
rundt 500Mb
Restic
rundt 5Mb
- Samarbeidet med S3 fra Restic er utmerket. Borg fungerer gjennom goofys uten problemer, men det er observert at det er best å gjøre umount etter sikkerhetskopiering for å fullstendig tømme cachen. En spesialitet ved S3 er at ufullstendige chunks aldri vil bli sendt til bøtta, noe som betyr at ikke-fullstendige data fører til store skader.
- Integritetskontrollen fungerer godt i begge tilfeller, men hastigheten varierer betydelig.
Restic – 3,5 timer.
Borg, med en filcache på 100Gb SSD – 5 timer. Omtrent det samme resultatet når det gjelder hastighet hvis dataene ligger på lokale disker.
Borg leser direkte fra S3 uten cache 33 timer. Kjempe lange tider.
I bunn og grunn kan Borg komprimere og har større blobber — noe som gjør lagring og GET/PUT-operasjoner i S3 billigere. Men man må betale for en mer kompleks og tregere verifisering. Når det gjelder gjenopprettingshastighet — merket vi ingen forskjell. Oppfølgende sikkerhetskopier (etter den første) tar restic litt lengre tid, men ikke betydelig.
Størrelsen på fellesskapet var ikke uvesentlig i valget.
Og vi valgte borg.
Et par ord om komprimering
Borg har et flott nytt komprimeringsalgoritme — zstd. Det er ikke dårligere enn gzip når det gjelder komprimeringskvalitet, men mye raskere. Og sammenlignbart i hastighet med standard lz4.
For eksempel komprimeres en MySQL-dump omtrent dobbelt så bra som lz4 med samme hastighet. Men, erfaring med reelle data viser at det er en svært liten forskjell i komprimeringsgraden i Nextcloud-noder.
Borg har en ganske spesiell komprimeringsmodus — hvis filen har høy entropi, anvendes ikke komprimering i det hele tatt, noe som øker hastigheten. Dette aktiveres med et alternativ ved opprettelsen.
-C auto,zstd
for zstd-algoritmen
Så med dette alternativet i forhold til standard komprimering fikk vi
560 Gb og 562 Gb henholdsvis. Dataene fra eksempelet ovenfor, husk, uten komprimering, er resultatet 628 Gb. Resultatet på 2 Gb forskjell overrasket oss litt, men vi bestemte oss for å velge likevel. auto,zstd.
Metodikk for å sjekke backup
Virtuelle maskiner kjøres enten hos leverandøren eller kunden via planleggeren, noe som betydelig reduserer nettverksbelastningen. Dette er i det minste billigere enn å kjøre det hos oss selv og sende trafikk.
goofys --cache "--free:5%:\/mnt\/cache" -o allow_other --endpoint https:\/\/storage.yandexcloud.net --file-mode=0666 --dir-mode=0777 xxxxxxx.com \/mnt\/goofys
export BORG_PASSCOMMAND="cat \/home\/borg\/.borg-passphrase"
borg list \/mnt\/goofys\/borg1\/
borg check --debug -p --verify-data \/mnt\/goofys\/borg1\/
På samme måte sjekker vi filene med antivirus etterpå. Brukerne laster opp forskjellig innhold i Nextcloud, og ikke alle har antivirusprogramvare. Å utføre sjekken under opplasting tar for lang tid og hindrer virksomheten.
Skalering oppnås ved å kjøre løpere på forskjellige noder med ulike etiketter.
I vår overvåking samles statusene for backuper gjennom GitLab API i ett vindu, og eventuelle problemer blir lett oppdaget og også lett lokalisert ved behov.
Konklusjon
Som et resultat vet vi helt sikkert at vi lager backuper, at våre backuper er gyldige, og at problemene som oppstår tar lite tid og løses på nivået med vaktadministrator. Backuper tar reelt lite plass sammenlignet med tar.gz eller Bacula.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish