

Hei, Habr-brukere! I boken beskriver David Clinton 12 virkelige prosjekter, inkludert automatisering av backup- og gjenopprettingssystemer, oppsett av personlig lagringssky i stil med Dropbox og oppretting av en egen MediaWiki-server. Gjennom interessante eksempler vil du lære om virtualisering, katastrofegjenoppretting, sikkerhetsimplementering, backup, DevOps-implementering og feilsøking av systemet. Hvert kapittel avsluttes med en oversikt over praktiske anbefalinger, et ordliste med nye termer og øvelser.
Utdrag «10.1. Oppretting av OpenVPN-tunnel»
I denne boken har jeg allerede nevnt en del om kryptering. SSH og SCP kan beskytte data som overføres over eksterne tilkoblinger (kapittel 3), kryptering av filer kan beskytte data lagret på serveren (kapittel 8), og TLS/SSL-sertifikater kan beskytte data under overførsel mellom nettsteder og klientlesere (kapittel 9). Men noen ganger krever dataene dine beskyttelse i et bredere spekter av forbindelser. For eksempel må noen medlemmer av teamet kanskje jobbe på farten, og koble seg til nettverket via Wi-Fi gjennom offentlige hotspots. Det er definitivt ikke en god idé å anta at alle slike hotspots er sikre, men folkene dine trenger virkelig en måte å koble seg til selskapets ressurser — og i så fall kan en VPN hjelpe.
En godt designet VPN-tunnel gir en direkte tilkobling mellom fjernklienter og serveren på en måte som skjuler dataene når de overføres over et usikkert nettverk. Og så? Du har sikkert sett mange verktøy som kan gjøre dette med kryptering. Den virkelige verdien av en VPN er at når en tunnel åpnes, kan man koble til fjerne nettverk som om de alle var sammen lokale. På en måte bruker du en omgåelse.
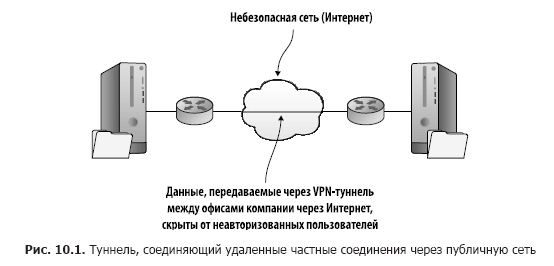
Ved å bruke et slikt utvidet nettverk kan administratorer utføre arbeidet sitt på serverne sine fra hvor som helst. Men enda viktigere, et selskap med ressurser fordelt på flere filialer kan gjøre dem alle synlige og tilgjengelige for alle grupper som trenger dem, uansett hvor de befinner seg (se fig. 10.1).
Selv om en tunnel i seg selv ikke garanterer sikkerhet, kan en standard krypteringsmetode integreres i nettverksstrukturen, noe som betydelig øker sikkerhetsnivået. Tunneler laget med OpenVPNs åpen kildekode-pakke bruker den samme TLS/SSL-krypteringen som du allerede har lest om. OpenVPN er ikke den eneste tilgjengelige løsningen for tunneling, men det er en av de mest kjente. Man regner med at det er litt raskere og tryggere enn den alternative lag 2 tunnelprotokollen som bruker IPsec-kryptering.
Vil du at alle i teamet ditt skal kommunisere sikkert med hverandre mens de er på farten eller jobber i forskjellige bygninger? For dette må du sette opp en OpenVPN-server for å tillate deling av applikasjoner og tilgang til den lokale nettverksmiljøet til serveren. For at dette skal fungere, er det tilstrekkelig å starte to virtuelle maskiner eller to containere: en for å fungere som server/vert, og den andre som klient. Opprettelsen av en VPN er en komplisert prosess, så det kan være lurt å ta et par minutter for å få et helhetlig bilde.
10.1.1. Konfigurering av OpenVPN-server
Før du begynner, vil jeg gi deg et nyttig tips. Hvis du planlegger å gjøre alt selv (og jeg anbefaler på det sterkeste at du gjør det), vil du sannsynligvis ende opp med flere terminalvinduer åpne på skrivebordet, hver koblet til sin egen maskin. Det er en risiko for at du en gang skriver en kommando feil i et vindu. For å unngå dette kan du bruke kommandoen hostname for å endre navnet på maskinen som vises i kommandolinjen til noe som klart vil si deg hvor du befinner deg. Når du har gjort dette, må du logge av serveren og logge inn igjen for at de nye innstillingene skal tre i kraft. Slik ser det ut:
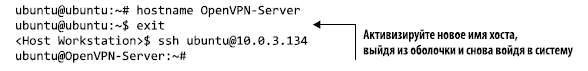
Ved å følge denne tilnærmingen og gi passende navn til hver av maskinene du arbeider med, vil du enkelt kunne holde oversikt over hvor du befinner deg.
Etter å ha brukt hostname, kan du støte på irriterende meldinger som Unable to Resolve Host OpenVPN-Server når du kjører påfølgende kommandoer. Oppdatering av filen /etc/hosts med det aktuelle nye vertsnavnet bør løse problemet.
Forberede serveren din for OpenVPN
For OpenVPN installation on your server, two packages are required: openvpn and easy-rsa (to manage the key generation process). CentOS users should first install the epel-release repository if necessary, as you did in Chapter 2. To check access to the server application, you may also install the Apache web server (apache2 for Ubuntu and httpd for CentOS).
While configuring the server, I recommend activating the firewall to block all ports except for 22 (SSH) and 1194 (the default OpenVPN port). This example illustrates how ufw works in Ubuntu, but I am sure you still remember the firewalld program from Chapter 9:
# ufw enable
# ufw allow 22
# ufw allow 1194
To enable internal routing between network interfaces on the server, you need to uncomment one line (net.ipv4.ip_forward = 1) in the /etc/sysctl.conf file. This will allow remote clients to be routed as needed after they connect. To apply the new setting, run sysctl -p:
# nano /etc/sysctl.conf
# sysctl -p
Now the server environment is fully configured, but there is still something to do before you are ready: you will need to follow these steps (we will discuss them in detail later).
- Create a set of encryption keys for the public key infrastructure (PKI) on the server using the scripts provided with the easy-rsa package. Essentially, the OpenVPN server also acts as its own certificate authority (CA).
- Prepare the corresponding keys for the client
- Configure the server's server.conf file
- Set up your OpenVPN client
- Check your VPN
Key Generation
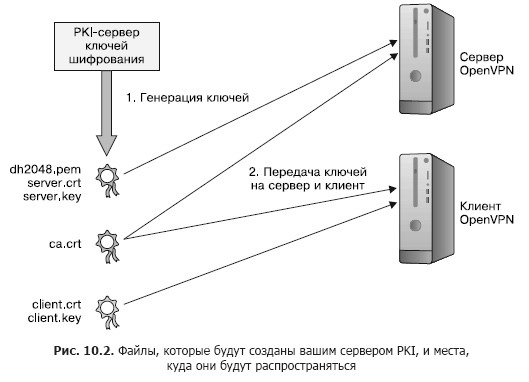
To simplify matters, you can set up your key infrastructure on the same machine where the OpenVPN server is running. However, security recommendations typically suggest using a separate CA server for deployments in a production environment. The process of generating and distributing encryption key resources for use in OpenVPN is illustrated in Figure 10.2.
When you installed OpenVPN, a directory /etc/openvpn/ was created automatically, but it is currently empty. The openvpn and easy-rsa packages come with example template files that you can use as a basis for your configuration. To start the certification process, copy the easy-rsa template directory from /usr/share/ to /etc/openvpn and navigate to the easy-rsa/ directory:
# cp -r /usr/share/easy-rsa/ /etc/openvpn
$ cd /etc/openvpn/easy-rsa
Katalogen easy-rsa vil nå inneholde en del skript. I tabell 10.1 er verktøyene som du vil bruke for å opprette nøkler opplistet.
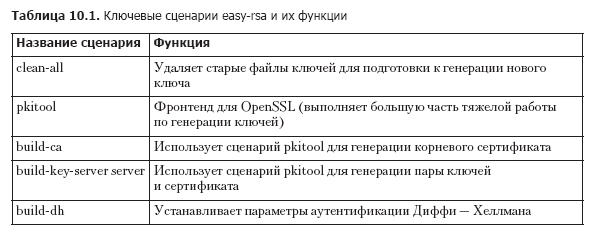
De listede operasjonene krever root-rettigheter, så du må bli root ved hjelp av sudo su.
Den første filen du skal jobbe med, heter vars og inneholder miljøvariabler som easy-rsa bruker under nøkkelgenereringen. Du må redigere filen for å bruke dine egne verdier i stedet for standardverdiene som allerede finnes. Slik vil min fil se ut (listing 10.1).
Listing 10.1. Viktige deler av filen /etc/openvpn/easy-rsa/vars
export KEY_COUNTRY="CA"
export KEY_PROVINCE="ON"
export KEY_CITY="Toronto"
export KEY_ORG="Bootstrap IT"
export KEY_EMAIL="info@bootstrap-it.com"
export KEY_OU="IT"
Å kjøre filen vars vil overføre verdiene til skjellmiljøet, derfra vil de bli inkludert i innholdet av de nye nøklene dine. Hvorfor fungerer ikke sudo-kommandoen alene? Fordi vi på det første trinnet redigerer skriptet som heter vars, og deretter anvender det. Anvendelse betyr at filen vars overfører sine verdier til skjellmiljøet, derfra vil de bli inkludert i innholdet av de nye nøklene dine.
Sørg for å kjøre filen på nytt ved å bruke en ny skjelle for å fullføre den ufullstendige prosessen. Når dette er gjort, vil skriptet be deg om å kjøre et annet skript, clean-all, for å fjerne alt innhold i katalogen /etc/openvpn/easy-rsa/keys/:
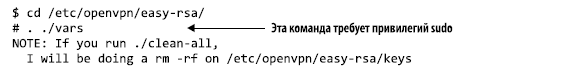
Naturligvis vil neste steg være å kjøre skriptet clean-all, etterfulgt av build-ca, som bruker skriptet pkitool for å opprette rotsertifikatet. Du vil bli bedt om å bekrefte identifikasjonsinnstillingene som er gitt av vars:
# ./clean-all
# ./build-ca
Generating a 2048 bit RSA private key
Deretter kommer skriptet build-key-server. Siden det bruker det samme skriptet pkitool sammen med det nye rotsertifikatet, vil du se de samme spørsmålene for å bekrefte opprettelsen av nøkkelparet. Nøkler vil få navn basert på argumentene du sender, som vanligvis vil være server, som i eksempelet, med mindre du kjører flere VPN-er på denne datamaskinen:
# ./build-key-server server
[...]
Certificate is to be certified until Aug 15 23:52:34 2027 GMT (3650 days)
Sign the certificate? [y/n]:y
1 out of 1 certificate requests certified, commit? [y/n]y
Write out database with 1 new entries
Data Base Updated
OpenVPN bruker parametere generert ved hjelp av Diffie-Hellman-algoritmen (ved bruk av build-dh) for å avtale autentisering for nye tilkoblinger. Filen som er opprettet her trenger ikke å være hemmelig, men den må genereres ved hjelp av scriptet build-dh for de aktive RSA-nøklene. Hvis du oppretter nye RSA-nøkler i fremtiden, må du også oppdatere filen basert på Diffie-Hellman-algoritmen:
# ./build-dhNøklene dine på serveren vil nå havne i katalogen /etc/openvpn/easy-rsa/keys/, men OpenVPN vet ikke om dette. Som standard vil OpenVPN lete etter nøkler i /etc/openvpn/, så kopier dem:
# cp /etc/openvpn/easy-rsa/keys/server* /etc/openvpn
# cp /etc/openvpn/easy-rsa/keys/dh2048.pem /etc/openvpn
# cp /etc/openvpn/easy-rsa/keys/ca.crt /etc/openvpn
Forberedelse av klientkrypteringsnøkler
Som du allerede har sett, brukes par av tilsvarende nøkler i TLS-kryptering: én er plassert på serveren, og den andre er på den eksterne klienten. Dette betyr at du trenger klientnøkler. Vår gamle venn pkitool er akkurat det som trengs for dette. I dette eksemplet, ved å kjøre programmet i katalogen /etc/openvpn/easy-rsa/, sender vi den argumentet client for å generere filer kalt client.crt og client.key:
# ./pkitool clientDe to klientfilene sammen med den originale filen ca.crt, som fortsatt ligger i katalogen keys/, må nå trygt overføres til klienten din. På grunn av eierskapet og tillatelsene kan dette vise seg å være en utfordring. Den enkleste tilnærmingen er å manuelt kopiere innholdet i den originale filen (og ingenting annet enn dette innholdet) til terminalen som kjører på skrivebordet til PC-en din (merk teksten, høyreklikk på den og velg Kopier i menyen). Deretter limer du dette inn i en ny fil med samme navn som du lager i den andre terminalen som er koblet til klienten din.
Men noen kan jo bare kopiere og lime inn. Tenk heller som en administrator, for du vil ikke alltid ha tilgang til et GUI der kutt og lim operasjonen er mulig. Kopier filene inn i hjemmeområdet til brukeren din (slik at den eksterne操作 scp kan få tilgang til dem), og deretter, ved hjelp av chown, endre eier av filene fra root til en vanlig bruker uten root-rettigheter, slik at du kan utføre den eksterne操作 scp. Sørg for at alle filene dine er på plass og tilgjengelige for øyeblikket. Du vil flytte dem til klienten litt senere:
# cp /etc/openvpn/easy-rsa/keys/client.key /home/ubuntu/
# cp /etc/openvpn/easy-rsa/keys/ca.crt /home/ubuntu/
# cp /etc/openvpn/easy-rsa/keys/client.crt /home/ubuntu/
# chown ubuntu:ubuntu /home/ubuntu/client.key
# chown ubuntu:ubuntu /home/ubuntu/client.crt
# chown ubuntu:ubuntu /home/ubuntu/ca.crt
Med et fullt sett av krypteringsnøkler klare til bruk, må du informere serveren om hvordan du ønsker å opprette en VPN. Dette gjøres via filen server.conf.
Reduserer antall tastetrykk
Er det for mye du må skrive? Utvidelsen med parenteser vil redusere disse seks kommandoene til to. Jeg er sikker på at du vil klare å lære disse to eksemplene og forstå hva som skjer. Hva som er enda viktigere, du vil kunne forstå hvordan å bruke disse prinsippene i operasjoner som involverer dusinvis eller til og med hundrevis av elementer:
# cp /etc/openvpn/easy-rsa/keys/{ca.crt,client.{key,crt}} /home/ubuntu/
# chown ubuntu:ubuntu /home/ubuntu/{ca.crt,client.{key,crt}}
Konfigurering av filen server.conf
Hvordan kan du vite hvordan filen server.conf skal se ut? Husk malmappen easy-rsa som du kopierte fra /usr/share/? Ved installasjon av OpenVPN ble det igjen en komprimert mal konfigurasjonsfil, som du kan kopiere til /etc/openvpn/. Jeg vil ta utgangspunkt i at malen er arkivert, og jeg vil introdusere deg for et nyttig verktøy: zcat.
Du vet allerede om å vise tekstinnholdet i en fil på skjermen ved hjelp av kommandoen cat, men hva om filen er komprimert med gzip? Du kan alltid pakke ut filen, og så vil cat vise den med glede, men det er ett eller to trinn mer enn nødvendig. I stedet, som du kanskje har gjettet, kan du bruke kommandoen zcat for å laste den utpakkede teksten inn i minnet i ett steg. I neste eksempel vil du i stedet for å skrive teksten på skjermen, omdirigere den til en ny fil ved navn server.conf:
# zcat
  /usr/share/doc/openvpn/examples/sample-config-files/server.conf.gz
  > /etc/openvpn/server.conf
$ cd /etc/openvpn
La oss se bort fra den omfattende og nyttige dokumentasjonen som følger med filen, og se hvordan den kan se ut når du er ferdig med redigering. Legg merke til at semikolon (;) indikerer at OpenVPN ikke skal lese eller utføre neste linje (oppføring 10.2).
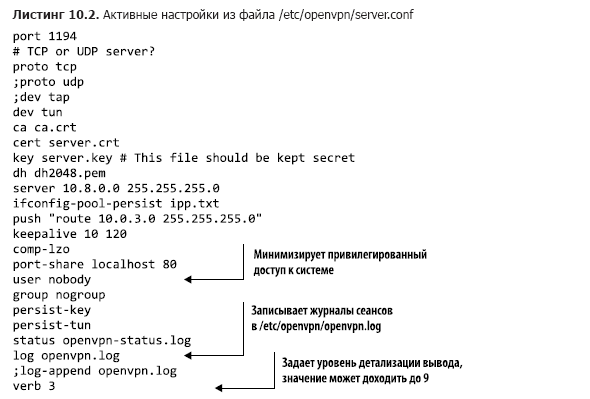
La oss gå gjennom noen av disse innstillingene.
- Som standard kjører OpenVPN gjennom port 1194. Du kan endre dette, for eksempel for å skjule aktivitetene dine enda mer eller unngå konflikter med andre aktive tunneler. Siden 1194 krever minimal koordinering med klientene, er det best å gjøre det på denne måten.
- OpenVPN bruker enten Transmission Control Protocol (TCP) eller User Datagram Protocol (UDP) for datatransport. TCP kan være litt tregere, men det er mer pålitelig og er mer sannsynlig å bli forstått av applikasjoner som kjører i begge ender av tunnelen.
- Du kan spesifisere dev tun når du ønsker å opprette en enklere og mer effektiv IP-tunnel som kun overfører data. Hvis du derimot må koble til flere nettverksgrensesnitt (og nettverkene de representerer) ved å opprette en Ethernet-bro, må du velge dev tap. Hvis du ikke forstår hva dette betyr, bruk argumentet tun.
- De følgende fire linjene overfører OpenVPN navnene på tre autentiseringsfiler på serveren og filen med dh2048-parametere som du opprettet tidligere.
- Linjen server setter rekkevidden og subnettmasken som skal brukes for å tildele IP-adresser til klienter ved innlogging.
- Den valgfrie parameteren push "route 10.0.3.0 255.255.255.0" gir fjerntliggende klienter tilgang til private subnett bak serveren. For at dette skal fungere, er det også nødvendig å konfigurere nettverket på selve serveren slik at det private subnettet er kjent for OpenVPN-subnettet (10.8.0.0).
- Linjen port-share localhost 80 lar deg videresende klienttrafikk som kommer inn gjennom port 1194 til en lokal webserver som lytter på port 80. (Dette vil være nyttig dersom du planlegger å bruke webserveren for å teste VPN-en din.) Dette fungerer kun når tcp-protokollen er valgt.
- Linjene user nobody og group nogroup må være aktive – for dette må semikolonene (;) fjernes. Å tvinge fjerntliggende klienter til å kjøre under nobody og nogroup sikrer at øktene på serveren er upprivilegerte.
- log angir at nåværende loggoppføringer vil overskrive gamle oppføringer ved hver oppstart av OpenVPN, mens log-append legger til nye oppføringer i den eksisterende loggfilen. Selve filen openvpn.log skrives til katalogen /etc/openvpn/.
I tillegg legges ofte verdien client-to-client til konfigurasjonsfilen for at flere klienter skal kunne se hverandre i tillegg til OpenVPN-serveren. Når du er fornøyd med konfigurasjonen din, kan du starte OpenVPN-serveren:
# systemctl start openvpnPå grunn av den skiftende naturen i forholdet mellom OpenVPN og systemd, kan det kreves en slik syntaks for å starte tjenesten: systemctl start openvpn@server.
Kjøring av ip addr for å vise listen over nettverksgrensesnitt på serveren din skal nå gi en referanse til det nye grensesnittet med navnet tun0. OpenVPN vil opprette det for å håndtere innkommende klienter:
$ ip addr
[...]
4: tun0: mtu 1500 qdisc [...]
      link/none
      inet 10.8.0.1 peer 10.8.0.2/32 scope global tun0
          valid_lft forever preferred_lft forever
Du må kanskje starte serveren på nytt før alt fungerer som det skal. Neste stopp er klientmaskinen.
10.1.2. Konfigurering av OpenVPN-klienten
Tradisjonelt bygges tunneler med minst to utganger (ellers ville vi kalt dem huler). En riktig konfigurert OpenVPN-server dirigerer trafikk inn i tunnelen og ut av den fra den ene siden. Men du trenger også programvare som kjører på klientsiden, det vil si i den andre enden av tunnelen.
I dette avsnittet skal jeg fokusere på manuell konfigurasjon av en Linux-maskin av en eller annen type som OpenVPN-klient. Men dette er ikke den eneste måten å oppnå dette på. OpenVPN støtter klientapplikasjoner som kan installeres og brukes på skrivebordsdatamaskiner og bærbare datamaskiner som kjører Windows eller macOS, samt på smarttelefoner og nettbrett som kjører Android og iOS. Se detaljer på openvpn.net.
OpenVPN-pakken må installeres på klientmaskinen, akkurat som den ble installert på serveren, selv om det ikke er nødvendig med easy-rsa her, ettersom nøklene du bruker allerede eksisterer. Du må kopiere malfilen client.conf til katalogen /etc/openvpn/, som nettopp har blitt opprettet. Denne gangen vil filen ikke bli arkivert, så den normale cp-kommandoen vil gjøre jobben bra:
# apt install openvpn
# cp /usr/share/doc/openvpn/examples/sample-config-files/client.conf
  /etc/openvpn/
De fleste innstillingene i din client.conf-fil vil være ganske forståelige: de skal samsvare med verdiene på serveren. Som du kan se av det følgende eksemplet på en fil, er den unike parameteren remote 192.168.1.23 1194, som angir klientens IP-adresse til serveren. Sørg igjen for at dette er adressen til din server. Du må også sørge for at klientmaskinen verifiserer sertifikatet fra serveren for å forhindre en potensiell 'man-in-the-middle'-angrep. En måte å gjøre dette på er å legge til linjen remote-cert-tls server (listing 10.3).
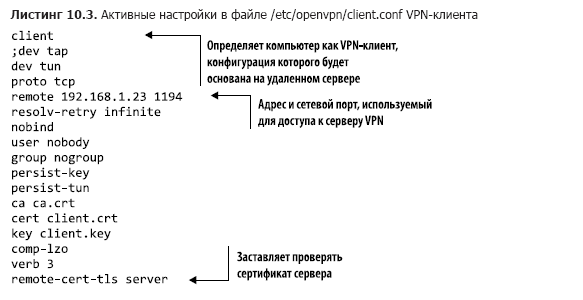
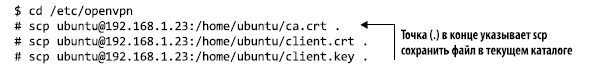
Nå kan du gå til katalogen /etc/openvpn/ og trekke ut sertifikasjonsnøklene fra serveren. Erstatt serverens IP-adresse eller domenenavn i eksemplet med dine verdier:
Det vil mest sannsynlig ikke skje noe spennende før du starter OpenVPN på klienten. Siden du må spesifisere et par argumenter, gjør du dette fra kommandolinjen. Argumentet —tls-client informerer OpenVPN om at du vil fungere som klient og koble til via TLS-kryptering, mens —config peker på konfigurasjonsfilen din:
# openvpn --tls-client --config /etc/openvpn/client.confLes nøye gjennom utdataene fra kommandoen for å forsikre deg om at du er korrekt tilkoblet. Hvis noe går galt første gang, kan det skyldes en mismatch mellom server- og klientkonfigurasjonsfilene eller et nettverks-/brannmurproblem. Her er noen tips for feilsøking.
- Les nøye gjennom utdataene fra OpenVPN-operasjonen på klienten. Den inneholder ofte verdifulle ledetråder om hva som ikke kan utføres og hvorfor.
- Sjekk feilmeldinger i filene openvpn.log og openvpn-status.log i katalogen /etc/openvpn/ på serveren.
- Sjekk tidssynkroniserte meldinger relatert til OpenVPN i systemloggene på serveren og klienten. (journalctl -ce vil vise de nyeste postene.)
- Forsikre deg om at du har en aktiv nettverksforbindelse mellom serveren og klienten (les mer i kapittel 14).
Om forfatteren
David Clinton — systemadministrator, lærer og forfatter. Han har administrert, skrevet om og laget læremateriell for mange viktige tekniske disipliner, inkludert Linux-systemer, sky computing (spesielt AWS) og containerteknologier som Docker. Han har skrevet boken Learn Amazon Web Services in a Month of Lunches (Manning, 2017). Mange av hans læringsvideoer finnes på Pluralsight.com, og lenker til andre bøker hans (om Linux-administrasjon og servervirtualisering) er tilgjengelige på .
» Du kan lese mer om boken på
»
»
For Habr-brukere er det 25% rabatt med kupongen — Linux
Når den trykte versjonen av boken er betalt, vil e-boken bli sendt til e-posten din.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish