

 Minimering av risikoene ved bruk av DoH og DoT
Beskyttelse mot DoH og DoT
Kontrollerer du DNS-trafikken din? Organisasjoner investerer mye tid, penger og krefter i å sikre nettopp sine nettverk. Imidlertid er det et område som ofte får lite oppmerksomhet, nemlig DNS.
En god oversikt over risikoene som DNS medfører er på konferansen Infosecurity.
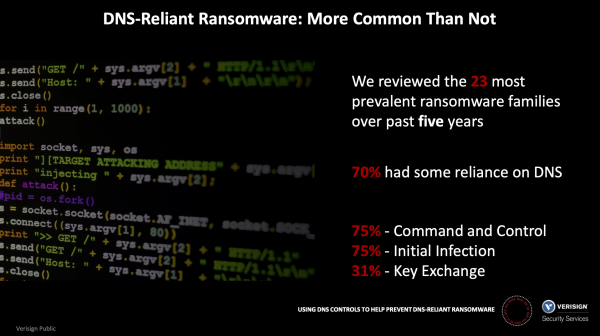 31 % av de undersøkte ransomware-klassene brukte DNS for nøkkelutveksling. Konklusjonene fra studien
31 % av de undersøkte ransomware-klassene brukte DNS for nøkkelutveksling.
Problemet er alvorlig. Ifølge forskningslaboratoriet Palo Alto Networks Unit 42, benytter omtrent 85 % av skadelig programvare DNS for å etablere kommandokontrollkanaler, noe som gir angripere lett tilgang til å infiltrere skadelig programvare i nettverket ditt, samt stjele data. Siden oppstarten har DNS-trafikken stort sett vært ukryptert og lett analysert av NGFW-beskyttelsesmekanismer.
Det har blitt utviklet nye protokoller for DNS som er rettet mot å forbedre konfidensialiteten til DNS-tilkoblinger. De støttes aktivt av ledende nettleserleverandører og andre programvareleverandører. Snart vil det være en økning av kryptert DNS-trafikk i bedriftsnettverk. Kryptert DNS-trafikk som ikke analyseres tilstrekkelig og tillates, utgjør en sikkerhetstrussel for selskapet. En slik trussel er kryptolokkere som bruker DNS til nøkkelutveksling. Angripere krever nå løsepenger på flere millioner dollar for å gjenopprette tilgangen til dataene dine. For eksempel betalte Garmin 10 millioner dollar.
Med riktig konfigurasjon kan NGFW-er forby eller beskytte bruken av DNS-over-TLS (DoT) og kan brukes til å forby bruken av DNS-over-HTTPS (DoH), noe som gjør det mulig å analysere all DNS-trafikk i nettverket ditt.
Hva er kryptert DNS?
Hva er DNS
Domain Name System (DNS) konverterer lesbare domenenavn (for eksempel adressen ) til IP-adresser (for eksempel 34.107.151.202). Når en bruker skriver inn et domenenavn i nettleseren, sender nettleseren et DNS-forespørsel til DNS-serveren for å be om IP-adressen knyttet til dette domenenavnet. Som svar returnerer DNS-serveren IP-adressen som nettleseren vil bruke.
DNS-forespørselene og svarene sendes over nettverket som vanlig tekst i ukryptert form, noe som gjør dem sårbare for overvåkning eller endring av svaret, samt å omdirigere nettleseren til ondsinnede servere. Kryptering av DNS gjør det vanskeligere å overvåke DNS-forespørselene eller endre dem under overføringen. Kryptering av DNS-forespørslene og svarene beskytter deg mot Man-in-the-Middle-angrep, samtidig som det utfører de samme funksjonene som den tradisjonelle DNS-protokollen (domenenavnsystemet) i klartekst.
I løpet av de siste årene har to protokoller for kryptering av DNS blitt implementert:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Disse protokollene har en felles egenskap: de skjuler bevisst DNS-forespørslene fra enhver avlytting... og fra sikkerhetsfolk i organisasjonen også. Protokollene bruker for det meste TLS-protokollen (Transport Layer Security) for å etablere en kryptert forbindelse mellom klienten som lager forespørslene og serveren som løser DNS-forespørslene, gjennom en port som vanligvis ikke brukes for DNS-trafikk.
Personvernet til DNS-forespørslene er en stor fordel med disse protokollene. Imidlertid skaper de problemer for sikkerhetsfolk som må overvåke nettverkstrafikken og oppdage og blokkere ondsinnede forbindelser. Siden protokollene varierer i implementeringen, vil analysmetodene være forskjellige for DoH og DoT.
DNS over HTTPS (DoH)
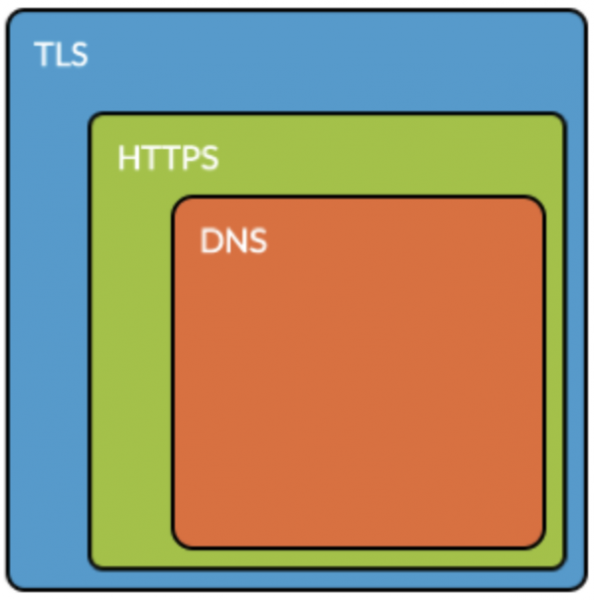 DNS inne i HTTPS
DoH bruker den velkjente porten 443 for HTTPS, for hvilken RFC spesifikt sier at oppgaven er å 'blande DoH-trafikk med annen HTTPS-trafikk i samme forbindelse', 'vanskeliggjøre analysen av DNS-trafikken', og dermed omgå tiltak for bedriftskontroll ( ). DoH-protokollen bruker TLS-kryptering og syntaks for forespørslene som tilbys av vanlige standarder for HTTPS og HTTP/2, som legger DNS-forespørslene og svarene oppå standard HTTP-forespørslene.
Risikoene forbundet med DoH
Hvis du ikke kan skille almindelig HTTPS-trafik fra DoH-anmodninger, kan applikationer inden for din organisation (og vil) omgå lokale DNS-indstillinger ved at omdirigere anmodninger til eksterne servere, der besvarer DoH-anmodninger, hvilket underminerer enhver overvågning og dermed eliminerer muligheden for kontrol over DNS-trafik. Ideelt set bør du kontrollere DoH ved at anvende HTTPS-dekrypteringsfunktioner.
Og i den seneste version af deres browsere, og begge virksomheder arbejder på at gøre DoH til standard for alle DNS-anmodninger. om at integrere DoH i sine operativsystemer. En ulempe er, at ikke kun anerkendte softwareudviklingsvirksomheder men også ondsindede aktører er begyndt at anvende DoH som et middel til at omgå traditionelle foranstaltninger i virksomhedens firewall. (Se for eksempel følgende artikler: , og .) Uanset hvad, vil både god og skadelig DoH-trafik forblive uset, hvilket efterlader organisationen blind over for den ondsindede brug af DoH som en kanal til styring af malware (C2) og tyveri af fortrolige data.
At sikre synlighed og kontrol over DoH-trafik
Som den bedste løsning til kontrol over DoH anbefaler vi at konfigurere HTTPS-dekryptering og blokering af DoH-trafik i NGFW (programnavn: dns-over-https).
Først, sørg for at NGFW er konfigureret til at dekryptere HTTPS i henhold til .
For det andet, opret en regel for applikationstrafik "dns-over-https", som vist nedenfor:
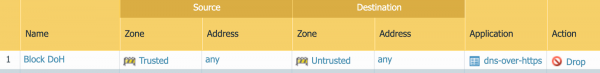 Palo Alto Networks NGFW-regel til blokering af DNS-over-HTTPS
Som en midlertidig alternativ (hvis din organisation ikke har implementeret HTTPS-dekryptering fuldt ud) kan NGFW konfigureres til at anvende en "forhindre"-handling på applikations-id'et "dns-over-https", men effekten vil være begrænset til at blokere bestemte velkendte DoH-servere ved deres domænenavn, da DoH-trafik ikke kan kontrolleres fuldt ud uden dekryptering af HTTPS (se. og søg efter udtrykket "dns-over-https").
DNS over TLS (DoT)
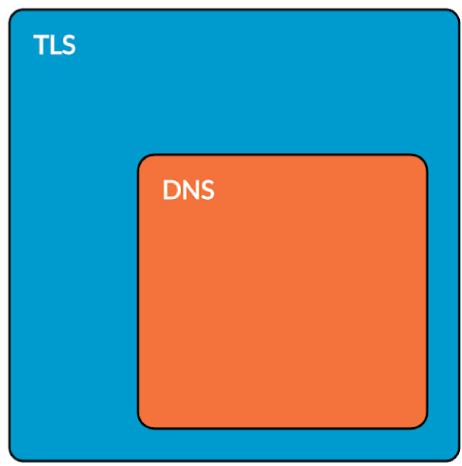 DNS inde i TLS
Mens protokoll DoH strever etter å blande seg med annen trafikk på samme port, bruker DoT derimot som standard en spesialport, reservert for dette ene formålet, og forbyr spesifikt bruk av samme port for tradisjonell ukryptert DNS-trafikk ( ).
Protokoll DoT bruker TLS-protokollen for å sikre kryptering som innkapsler standard forespørselene til DNS-protokollen, med trafikk som bruker den velkjente porten 853 ( ). Protokoll DoT ble utviklet for å gjøre det enklere for organisasjoner å blokkere trafikk på porten, enten godta bruken av den, men inkludere dekryptering på denne porten.
Risikoer forbundet med DoT
Google implementerte DoT i sin klient , med standardinnstillingen automatisk påslått for bruk av DoT når det er tilgjengelig. Hvis du har vurdert risikoene og er klar til å bruke DoT på organisasjonsnivå, må nettverksadministratorer eksplisitt tillate utgående trafikk på port 853 gjennom sin perimeter for dette nye protokoll.
Sikre synlighet og kontroll over DoT-trafikk
Som beste praksis for kontroll av DoT anbefaler vi noe av det ovennevnte, avhengig av kravene til organisasjonen din:
Konfigurer NGFW for dekryptering av all trafikk til destinasjonsport 853. Ved å dekryptere trafikken vil DoT vises som en DNS-applikasjon som du kan anvende hvilken som helst handling på, for eksempel aktivere abonnementet for kontroll av DGA-domener eller already eksisterende og anti-spyware.
Alternativt kan du fullstendig blokkere trafikk ‘dns-over-tls’ gjennom port 853 med App-ID-motoren. Den er vanligvis blokkert som standard, ingen tiltak kreves (med mindre du eksplisitt har tillatt applikasjonen ‘dns-over-tls’ eller trafikk via port 853).
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish