

I mars 2019 ble en ny prøve av skadelig programvare for macOS lastet opp til VirusTotal, en populær nettjeneste for skanning. Ekskutable filen til bakdøren har de samme mulighetene som den forrige versjonen av malware for macOS vi studerte, men strukturen har endret seg og det har blitt vanskeligere å oppdage. Dessverre har vi ikke klart å finne droppere knyttet til dette eksemplaret, så vi vet foreløpig ikke infeksjonsvektoren.
Nylig publiserte vi og hvordan operatørene prøver å sikre persistens, påskynde utførelsen av koden og minimere spor av tilstedeværelse i Windows-systemer. Det er også kjent at denne cybergruppen har en komponent for macOS. Dette innlegget beskriver endringene i den nyeste versjonen av malware for macOS sammenlignet med den forrige varianten (), samt hvordan man kan automatisere dekodingsprosessen under analyse ved hjelp av IDA Hex-Rays API.
Analyse
I de neste tre delene beskrives analysen av prøven med SHA-1-hashen E615632C9998E4D3E5ACD8851864ED09B02C77D2. Filen kalles flashlightd, ESETs antivirusprodukter oppdager den som OSX/OceanLotus.D.
Anti-debugging og beskyttelse mot sandkasser
Som alle OceanLotus-macOS-binarier, er prøven pakket med UPX, men de fleste verktøy for identifisering av pakkere gjenkjenner den ikke som sådan. Sannsynligvis fordi de hovedsakelig inneholder en signatur avhengig av tilstedeværelsen av strengen ‘UPX’, i tillegg er Mach-O signaturer sjeldnere og ikke så ofte oppdateres. Denne egenskapen vanskeliggjør statisk oppdagelse. Det er interessant at etter dekomprimering, er inngangspunktet lokalisert i begynnelsen av seksjonen __cfstring i segmentet .TEXT. I denne seksjonen er det flagg-attributter, som vist på bildet nedenfor.
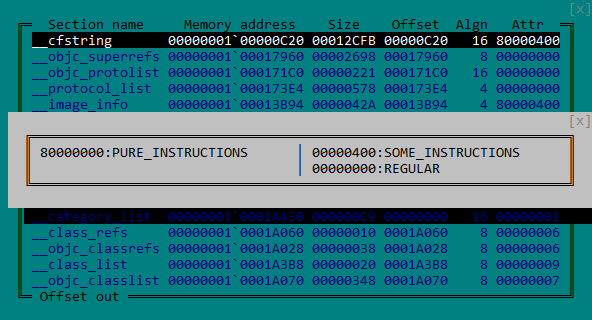
Figur 1. Attributtene for MACH-O-seksjonen __cfstring
Som vist i figur 2, gjør plasseringen av koden i seksjonen __cfstring at noen disassembleringsverktøy kan bli lurt ved å vise koden som strenger.
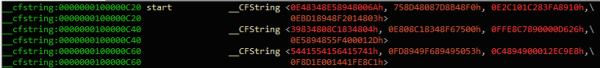
Figur 2. Bakdøren koden blir identifisert av IDA som data
Etter oppstart oppretter den binære filen en tråd som et middel for beskyttelse mot debugging, hvis eneste mål er å konstant sjekke etter debuggere. For dette, gjør tråden:
— Prøver å frakoble enhver debugger ved å kalle ptrace med PT_DENY_ATTACH som forespørsel parameter
— Sjekker om noen unntaksporter er åpne ved å kalle funksjonen task_get_exception_ports
— Sjekker om debuggteren er koblet til, som vist i bildet nedenfor, ved å sjekke for tilstedeværelsen av flagget P_TRACED i den nåværende prosessen
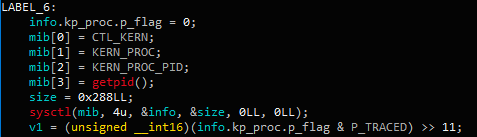
Figur 3. Sjekking av debuggertilkobling ved hjelp av sysctl-funksjonen
Hvis overvåkingsskjemaet oppdager tilstedeværelsen av debuggerten, blir funksjonen kalt exit. I tillegg sjekker deretter prøven miljøet ved å kjøre to kommandoer:
ioreg -l | grep -e "Manufacturer" og sysctl hw.model
Deretter sjekker prøven den returnerte verdien mot en hardkodet liste over kjente virtualiseringssystemer: acle, vmware, virtualbox eller parallels. Til slutt sjekker neste kommando om maskinen er en av følgende “MBP”, “MBA”, “MB”, “MM”, “IM”, “MP” og “XS”. Dette er systemmodellkoder, for eksempel betyr “MBP” MacBook Pro, “MBA” – MacBook Air osv.
system_profiler SPHardwareDataType 2>/dev/null | awk '/Boot ROM Version/ {split($0, line, ":");printf("%s", line[2]);}'
Hovedtillegg
Selv om bakdørskommandene ikke har endret seg siden Trend Micro-forskningen, har vi lagt merke til flere andre modifikasjoner. C&C-serverne som brukes i denne prøven er ganske nye, opprettelsesdatoen er 22.10.2018.
— daff.faybilodeau[.]com
— sarc.onteagleroad[.]com
— au.charlineopkesston[.]com
Ressurs-URL har endret seg til /dp/B074WC4NHW/ref=gbps_img_m-9_62c3_750e6b35.
Den første pakken sendt til C&C-serveren inneholder mer informasjon om vertsmaskinen, inkludert alle data samlet inn av kommandoene i tabellen nedenfor.
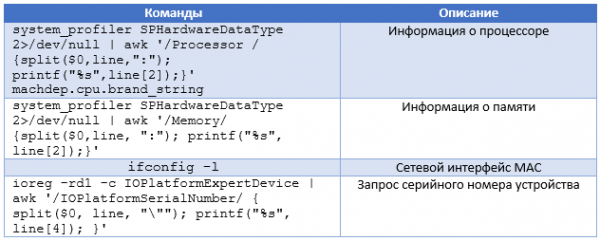
I tillegg til dette bruker prøven for nettverksfiltrering ikke biblioteket , men et eksternt bibliotek. For å finne det, prøver bakdøren å dekryptere hver fil i den gjeldende katalogen ved hjelp av AES-256-CBC med en nøkkel gFjMXBgyXWULmVVVzyxy, supplert med nuller. Hver fil dekrypteres og lagres som /tmp/store, og et forsøk på å laste den opp som et bibliotek er gjort ved hjelp av funksjonen . Når dekrypteringsforsøket resulterer i et vellykket anrop dlopen, trekker bakdøren ut de eksporterte funksjonene Boriry og ChadylonV, som tilsynelatende er ansvarlige for nettverksinteraksjon med serveren. Vi har verken dropperen eller andre filer fra den opprinnelige plasseringen av prøven, så vi kan ikke analysere dette biblioteket. Videre, siden komponenten er kryptert, vil et YARA-regel basert på disse linjene ikke matche filen som finnes på disken.
Som beskrevet i den ovennevnte artikkelen, opprettes cliendIDDenne identifikatoren er en MD5-hash av returverdien fra en av følgende kommandoer:
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformSerialNumber/ { split($0, line, """); printf("%s", line[4]); }'
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformUUID/ { split($0, line, """); printf("%s", line[4]); }'
— ifconfig en0 | awk '/ether/{print $2}' (få MAC-adressen)
— ukjent kommando ("x1ex72x0a"), som brukes i de foregående eksemplene.
Før hashing av returverdien legges symbolet «0» eller «1» til, som indikerer tilstedeværelse av root-rettigheter. Denne clientID lagres i /Library/Storage/File System/HFS/25cf5d02-e50b-4288-870a-528d56c3cf6e/pivtoken.appex, hvis koden kjøres fra root, eller i ~/Library/SmartCardsServices/Technology/PlugIns/drivers/snippets.ecgML i alle andre tilfeller. Filen er vanligvis skjult med funksjonen , tidsstempelet endres med kommandoen touch –t med et tilfeldig verdi.
Avkoding av strenger
Som i de foregående versjonene, er strenger kryptert med AES-256-CBC (hex-nøkkel: 9D7274AD7BCEF0DED29BDBB428C251DF8B350B92 fylt med nuller, og IV er fylt med nuller) gjennom funksjonen . Nøkkelen er endret sammenlignet med tidligere versjoner, men siden gruppen fortsatt bruker den samme krypteringsalgoritmen for strenger, kan dekryptering automatiseres. I tillegg til dette innlegget gir vi ut et IDA-skript som bruker Hex-Rays API for å dekryptere strenger som finnes i den binære filen. Dette skriptet kan hjelpe med fremtidig analyse av OceanLotus og analysen av eksisterende prøver vi ennå ikke har vært i stand til å få. Basert på skriptet er det en universell metode for å hente argumenter sendt til funksjonen. I tillegg søker den etter parameter tildelinger. Metoden kan brukes flere ganger for å hente en liste over funksjonsargumenter og deretter sende dem til en tilbakeringing (callback).
Ved å kjenne prototypen til funksjonen decrypt, finner skriptet alle kryssreferanser til denne funksjonen, alle argumenter, deretter dekrypterer den data og plasserer klar tekst i kommentarene ved kryssreferansens adresse. For at skriptet skal fungere riktig, må det være installert et tilpasset alfabet som brukes av funksjonen for dekoding av base64, og en global variabel som inneholder lengden på nøkkelen må være definert (i dette tilfellet DWORD, se figur 4).
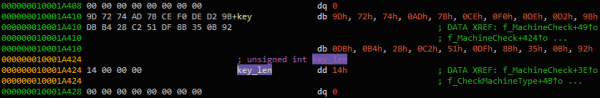
Figur 4. Definering av global variabel key_len
I vinduet Function kan du højreklikke for at kalde dekarteringsfunktionen og klikke på 'Hent og dekod argumenter'. Scriptet skal placere de dekodede strenge i kommentarerne, som vist i figur 5.
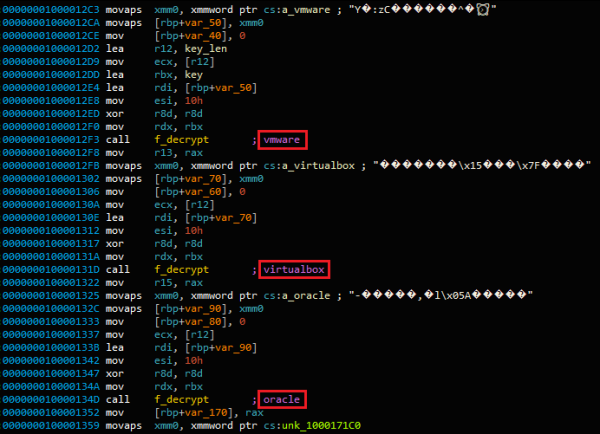
Figur 5. Dekodet tekst indsat i kommentarer
På denne måde er de dekodede strenge praktisk placeret sammen i IDA-vinduet xrefs for denne funktion, som vist i figur 6.
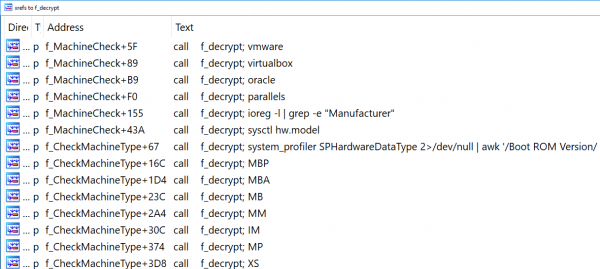
Figur 6. Xrefs til funktionen f_decrypt
Den endelige version af scriptet kan findes på .
Utdata
Som allerede nævnt, forbedrer og opdaterer OceanLotus konstant deres værktøjer. Denne gang har cybergruppen forbedret malware til Mac-brugere. Koden er ikke meget ændret, men da mange Mac-brugere ignorerer sikkerhedsprodukter, er beskyttelse mod opdagelse af malware mindre vigtig.
ESET-produkter har allerede registreret denne fil på tidspunktet for undersøgelsen. Da det netværksbibliotek, der anvendes til C&C-kommunikation, nu er krypteret på disken, er den nøjagtige netværksprotokol, der bruges af angriberne, endnu ikke kendt.
Indikatorer for kompromittering
Indikatorer for kompromittering samt MITRE ATT&CK-attributter er også tilgængelige på .
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish