

FHRP (First Hop Redundancy Protocol) — en protokollfamilie som er laget for å skape redundans for standardgatewayen. Den felles ideen for disse protokollene er å samle flere rutere i en virtuell ruter med en delt IP-adresse. Denne IP-adressen vil bli tildelt til verter som standardgateway. En åpen implementering av denne ideen er protokollen VRRP (Virtual Router Redundancy Protocol). I denne artikkelen vil vi se på det grunnleggende om VRRP-protokollen.
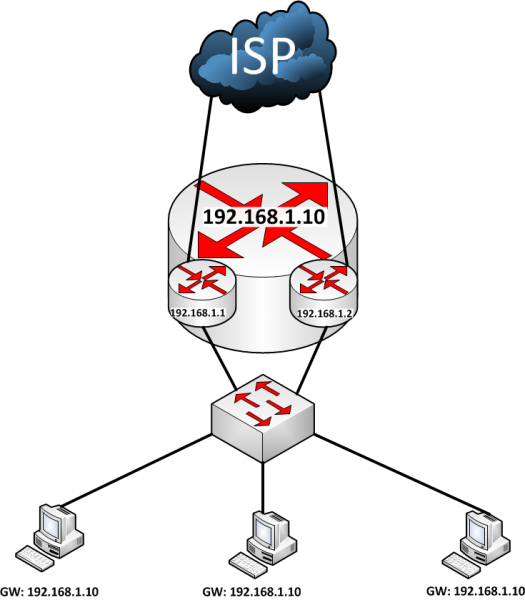
VRRP-rutere kombineres i en virtuell ruter. Alle rutere i gruppen har en delt virtuell IP (VIP) adresse og et felles gruppenummer eller VRID (Virtual Router Identifier). En ruter kan være med i flere grupper, der hver gruppe må ha sitt unike par VIP/VRID.
Når det gjelder Cisco, settes den virtuelle ruteren på det aktuelle grensesnittet med kommandoen:
R1(config-if)# vrrp ipAlle rutere deles inn i to typer: VRRP Master og VRRP Backup.
VRRP Master — er ruteren som er ansvarlig for å videresende pakker for denne virtuelle gruppen.
VRRP Backup — er ruteren som venter på pakker fra Master. Hvis pakker fra Master slutter å komme, prøver Backup å gå over til Master-status.
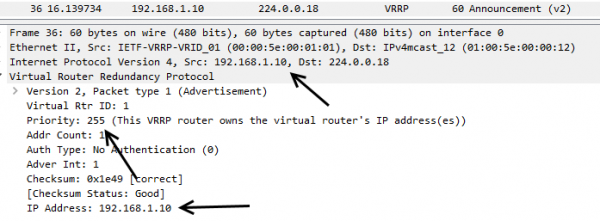
En ruter blir Master hvis den har høyest prioritet. Master sender kontinuerlig meldinger til den brede adressen 224.0.0.18 for å informere Backup-rutere om at den er aktiv. Master sender meldinger i henhold til Adver Timer, som som standard er 1 sekund.
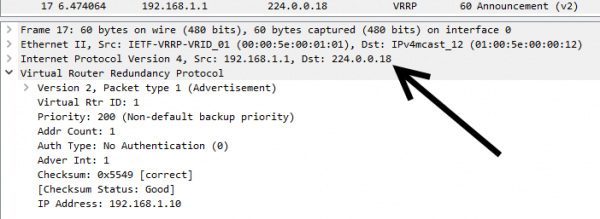
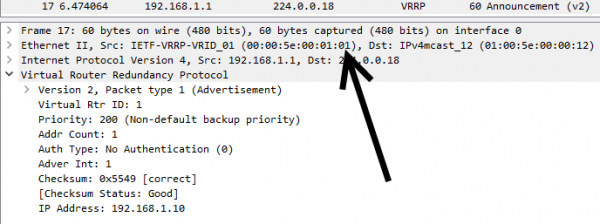
I dette tilfellet brukes gruppens MAC-adresse 00:00:5E:00:01:xx som avsenderadresse, hvor xx er VRID i heksadesimal format. I dette eksemplet brukes den første gruppen.
Hvis Backup-rutere ikke mottar meldinger i løpet av tre Adver Timere (Master Down Timer), blir den nye Master ruteren med høyest prioritet, eller ruteren med høyest IP. Backup-ruteren med høyere prioritet vil overta Master-rollen fra ruteren med lavere prioritet. Men når Backup har preempt-modus deaktivert, vil ikke Backup overta rollen fra Master.
R1(config-if)# no vrrp preemptHvis VRRP-ruteren er eieren av VIP-adressen, vil den alltid overta Master-rollen.
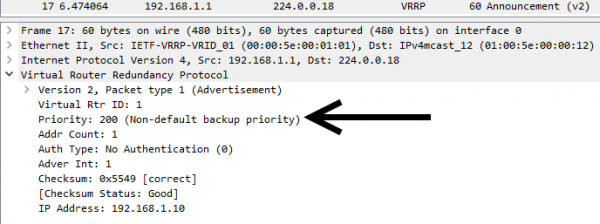
VRRP-prioritet settes til verdier fra 1 til 254. Verdien 0 er reservert for tilfeller der Master må fjernes tar ansvar for ruting. Verdien 255 settes av ruteren til VIP-eieren. Standardprioritet er 100, men kan settes administrativt:
R1(config-if)#vrrp priorityHer kan vi se prioriteten til ruteren når den er satt administrativt:
Og her er et tilfelle der ruteren er eier av VIP:
VRRP-routeren kan ha tre tilstander: Initialize, Backup, Master. Disse tilstandene skifter ruteren sekvensielt.
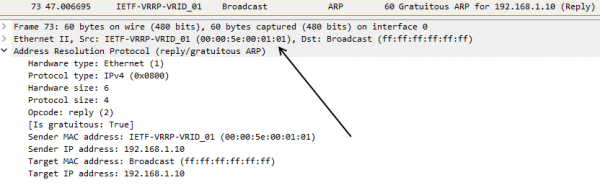
I Initialize-tilstanden venter ruteren på å starte. Hvis denne ruteren er eier av VIP-adressen (prioritet 255), sender den meldinger om at den blir Master. Den sender også , der MAC-adressen til kilden er lik adressen til den virtuelle ruteren. Deretter går den inn i Master-tilstanden. Hvis ruteren ikke er eier av VIP, går den inn i Backup-tilstanden.
I Backup-tilstanden venter ruteren på pakker fra Master. Ruteren i denne tilstanden svarer ikke på ARP-forespørslene til VIP-adressen. Den tar heller ikke imot pakker der mål-adressen er MAC-adressen til den virtuelle ruteren.
Hvis Backup ikke mottar meldinger fra Master i løpet av Master Down Timer, sender den en VRRP-melding om at den har tenkt å bli Master. Deretter sender den en kringkastet VRRP-melding, der MAC-adressen til kilden er adressen til denne virtuelle ruteren. I denne meldingen angir ruteren sin prioritet.
I Master-tilstanden behandler ruteren pakker som er sendt til den virtuelle ruteren. Den svarer også på ARP-forespørslene til VIP. Master sender VRRP-meldinger hvert Adver Timer for å bekrefte at den er i drift.
*May 13 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Init -> Backup
*May 13 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Backup -> Master
VRRP tillater også lastbalansering mellom flere rutere. For dette opprettes to VRRP-grupper på én interface. Den ene gruppen tildeles høyere prioritet enn den andre. På den andre ruteren settes prioriteten omvendt. Det vil si at hvis den ene ruteren har prioritet 100 for den første gruppen, og 200 for den andre, så vil på den andre ruteren prioriteten for den første gruppen være 200, mens den for den andre vil være 100.
Som det er nevnt tidligere, må hver gruppe ha sin egen unike VIP. Til slutt får vi to IP-adresser, betjent av to rutere, hvor hver av dem kan fungere som standardgateway.
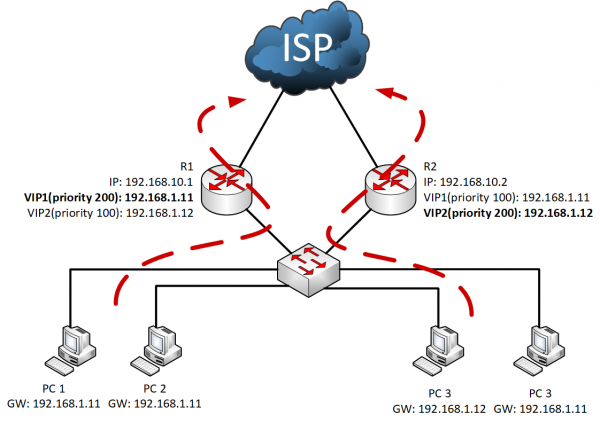
Halvparten av datamaskinene får tildelt én standardgatewayadresse, mens den andre halvparten får en annen. Dermed vil halvparten av trafikken gå gjennom én ruter, og halvparten gjennom den andre. Hvis en av ruterne svikter, tar den andre over arbeidet med begge VIP-er.
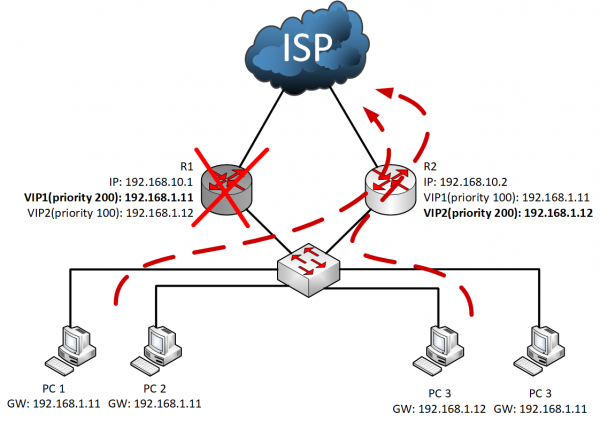
Dermed gjør VRRP det mulig å etablere failover for standardgatewayen, som øker nettverkspåliteligheten. I tilfelle av flere virtuelle rutere kan man også balansere lasten mellom de fysiske ruterne. Reaksjonstiden ved svikt kan reduseres ved å forkorte tidtakere.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish