

I verden av Internett, akkurat som i det virkelige liv, betyr ikke alltid en åpen dør at alt bak den er tilgjengelig, og en lukket dør gir ikke alltid garanti for ro.
Dagens fortelling handler om flere store datalekkasje- og økonomiske tyverisaker i historien til det globale Internett.
Den tragiske historien om et ungt talent
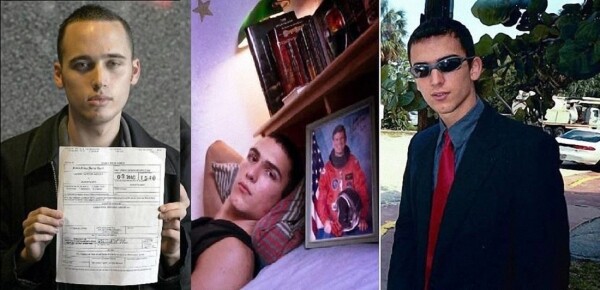
Navnet til vidunderbarnet Jonathan Joseph James er knyttet til en av de mørkeste sidene i hackinghistorien. Den 15-årige tenåringen brøt seg inn i nettverkene til sin egen skole, teletjenesteleverandøren Bell South, omgått beskyttelsen til NASA sine servere og stjal mange verdifulle data, inkludert kildekodene til ISS. James ble også dømt for innbrudd i serverne til sitt lands forsvarsdepartement.
Den unge mannen har gjentatte ganger uttalt at han ikke stoler på regjeringen og at brukerne selv er ansvarlige for sårbarhetene på sine datamaskiner. Spesielt har James uttalt at å ignorere programvareoppdateringen er en direkte vei til å bli hacket en dag. Utdaterte programmer har allerede blitt hacket av noen, mente han. Han så ned på utviklingene fra store departementer og selskaper, og mente de var overvurderte.
Skadene forårsaket av Jonathans angrep ble anslått til millioner av dollar, og hans historie endte tragisk; i 2008, i en alder av 24, tok hackeren sitt eget liv.
Mange koblet ham til de massale hackerangrepene i 2007, spesielt tyveriet av informasjon om kredittkort fra millioner av kunder hos detaljhandelskjeden TJX, men James benektet dette. På grunn av disse hendelsene og den triste slutten mener mange at hackeren faktisk kan ha blitt drept.
Kollapsen av kryptovalutabørsen
Nylig førte den raske prisøkningen på bitcoin til stor oppmerksomhet blant nettbrukere.
Selv om det er på etterskudd, ønsker jeg å minnes historien om den konkursrammede børsen Mount Gox, som gikk under som følge av flere hackerangrep. Per august 2013 ble omtrent 47 % av alle transaksjoner i Bitcoin-nettverket utført via denne plattformen, og handelsvolumet i dollar oversteg 80 prosent av den globale kryptovalutaomsetningen. I januar 2014 lå tjenesten på tredjeplass i handelsvolumet på markedet, noe som vitner om dens betydning i kryptohandel på den tiden.
Det handlet faktisk ikke bare om hacking; Mount Gox hadde verken versjonskontroll som komplicerte sporing av kode sårbarheter eller et regnskapssystem som tillot dem å spore finansielle transaksjoner. Dette er virkelig et eksempel på en "åpen dør". Angrepet på sårbarheten som ble oppdaget i 2014 var bare et spørsmål om tid. Som et resultat av handlingene til gjerningspersonene, som strakte seg over omtrent 3 år, mistet børsen over en halv milliard dollar.
De vanvittige økonomiske og omdømmemessige kostnadene ødela fullstendig Mount Gox, og de påfølgende transaksjonene førte til at Bitcoin-kursen raste. Som et resultat av hackerens handlinger mistet et enormt antall mennesker sparepengene sine lagret i virtuell valuta. Som senere uttalt av Mark Karpeles (administrerende direktør for Mt.Gox) i retten i Tokyo, "tekniske feil på plattformen åpnet for ulovlig uttak av midlene til kundene våre av gjerningspersonene."
Identiteten til alle kriminelle ble ikke fastslått, men i 2018 ble Alexander Vinnik arrestert. Han ble siktet for hvitvasking av penger oppnådd på kriminell basis, anslått til "fra fire til ni milliarder dollar". Det er i slike beløp (avhengig av den nåværende børsprisen) at de 630.000 Bitcoin som gikk tapt som følge av kollapsen av Mt.Gox er evaluert.
Inbruddet i Adobe Systems
I 2013 fant den største hackerangrepet mot brukerdata sted.
Utvikleren Adobe Systems opplyste om at kriminelle hadde stjålet kildekoden til programvaren og dataene til nesten 150 millioner personer.
Situasjonens skjørhet kom fra selskapet selv; de første tegnene på skade inne i systemet ble oppdaget allerede to uker før innbruddet, men Adobe-spesialister anså dem som ikke relatert til hackere. Senere offentliggjorde selskapet nedtonede tapstall og henviste til mangelen på solide bekreftelser. Som et resultat stjal hackerne dataene til nesten 3 millioner kredittkort fra brukerne blant 150 millioner kontoer, og det var spesielt betenkelig at koden ble stjålet; med kildekodene kunne gjerningspersonene lett gjenskape kostbar programvare.
Alt endte med en lett skrekk; av ukjente årsaker valgte ikke hackerne å bruke de innhentede opplysningene. Historien inneholder mange uklarheter og ufortalte historier, med informasjon som varierer med titalls ganger avhengig av tidspunkt og informasjonskilde.
Adobe unngikk samfunnsmessig fordømmelse og kostnader for ekstra beskyttelse; ellers ville tapene for selskapet og brukerne vært enorme om kriminelle hadde valgt å bruke dataene.
Moralske hackere
The Impact Team ødela nettstedene til Avid Life Media (ALM).
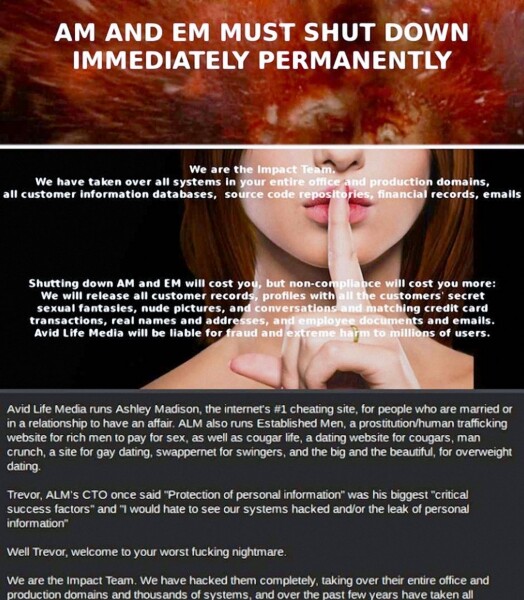
I de fleste tilfeller stjeler cyberkriminelle penger eller personlige data fra brukere for bruk eller videresalg, men motivene til hackergruppen The Impact Team var annerledes. Den mest kjente saken med disse hackerne var ødeleggelsen av nettstedene til Avid Life Media. Tre nettsteder fra dette selskapet, inkludert portalen Ashley Madison, var et møtepunkt for personer interessert i utroskap.
Den spesifikke retningen til nettstedene var allerede gjenstand for strid, men faktum forblir uendret; på serverne til Ashley Madison, Cougar Life og Established Men var det lagret et enormt antall personlige opplysninger om mennesker som var utro mot sine partnere. Situasjonen er også interessant fordi ledelsen i ALM heller ikke var imot å hacke konkurrenter; i korrespondansen mellom CEO og CTO ble hackerangrepet på deres direkte konkurrent Nerve nevnt. Seks måneder før dette ønsket ALM å bli partner med Nerve og kjøpe det nettverket som tilhørte dem. The Impact Team krevde at eierne av nettstedene stoppet all aktivitet, ellers ville all brukerdatan bli offentlig tilgjengelig.
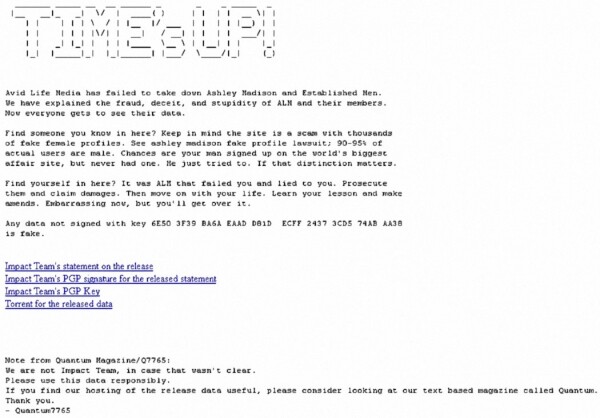
Avid Life Media bestemte seg for at hackerne bløffet og ignorerte dem. Da tiden som var angitt, 30 dager, gikk ut, oppfylte The Impact Team sitt løfte fullt ut — data om mer enn 30 millioner brukere ble lagt ut på nettet, inneholdende navn, passord, e-postadresser, eksterne data og meldingshistorier. Dette førte til en bølge av skilsmisser, store skandaler og kanskje... flere selvmord.
Det er vanskelig å si om hackerens motiver var rene, siden de ikke ba om penger. Uansett er det lite sannsynlig at slik rettferdighet var verdt menneskeliv.
Uten å se grenser i jakten på UFO-er
Gary McKinnon hackede serverne til NASA, Forsvarsdepartementet, marinen og luftforsvaret i USA.
Vi ønsker å avslutte historien vår med en morsom note. Det sies at «en dårlig hode gir ikke ro til hendene», og dette uttrykket passer perfekt for Gary McKinnon, en av hackerne som angrep NASA. Grunnen til at denne personen brøt seg inn i sikkerhetssystemene til nesten hundre datamaskiner med hemmelige opplysninger er sjokkerende. Gary er overbevist om at den amerikanske regjeringen og forskere skjuler informasjon for folk om romvesener, alternative energikilder og andre teknologier som er nyttige for vanlige mennesker, men ikke lønnsomme for selskapene.
I 2015 ga Gary McKinnon et intervju med Richard D. Hall på RichPlanet TV.
Han fortalte at han i flere måneder samlet informasjon fra NASA-serverne hjemme, ved å bruke en enkel datamaskin med Windows, og fikk tilgang til filer og mapper som inneholdt opplysninger om en hemmelig regjeringens program for interplanetariske reiser og romforskning, anti-gravitasjonsteknologier, fri energi og dette er langt fra en uttømmende liste over informasjon.
McKinnon er en ekte mester i sitt fag og en oppriktig drømmer, men var jakten på UFO-er verdt rettslige komplikasjoner? På grunn av tapene for den amerikanske regjeringen ble Gary tvunget til å forbli i Storbritannia og leve i frykt for utlevering. I lang tid var han under personlig beskyttelse av Theresa May, som på den tiden var innenriksminister i Storbritannia, hun ga direkte ordre om å hindre hans overføring til amerikanske myndigheter. (Forresten, hvem tror på politikernes godhet? Kanskje McKinnon faktisk besitter verdifull informasjon.) La oss håpe at hackeren alltid får det til, for i Amerika truer det ham med en 70 års fengselsstraff.
Det er sannsynligvis hackere et sted som jobber med dette av ønske om å hjelpe noen eller av kjærlighet til kunsten, men dessverre er slik aktivitet alltid en tveegget sverd. Jakten på rettferdighet eller andres hemmeligheter setter ofte menneskers velvære i fare. Som regel blir ofre folk som ikke har noe med hackerne å gjøre.
Hvis du er interessert i noen av temaene som ble tatt opp i artikkelen, skriv en kommentar, kanskje vi kan utdype det mer i en av de kommende artiklene.
Følg reglene for nettverkssikkerhet og ta vare på deg selv!
Advertising
Episk servere — er med DDoS-angrep beskyttelse som allerede er inkludert i prisen på planene. Maksimal konfigurasjon — 128 kjerner CPU, 512 GB RAM, 4000 GB NVMe.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish